#1

 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 完整攻略:确定性凭据、chroot 符号链接逃逸、重写规则绕过 RCE、CVE-2024-1086 提权至 root
 softdeadlock/voron-crypto
Voron 即时通讯加密/协议库(X3DH-lite + Double Ratchet、群组发送者密钥、洋葱传输)— 已请求外部审查
 looky243/cve-2025-24071-poc
CVE-2025-24071 概念验证
 lva/infineon-cve-2017-15361
简单PowerShell脚本,用于检查计算机是否使用了存在CVE-2017-15361漏洞的英飞凌TPM芯片。
 gardeniawhite/fuzzing
使用libFuzzer进行模糊测试,包括openssl heartbleed(CVE-2014-0160)
 insider77circle/ai-password-testing-agent
AI 如何将密码攻击从盲目枚举转变为自适应攻击活动——以及阻止它们的检测规则与对策。包含研究与防御内容,不含可用的攻击代码。
 laplace1002/tamarinagent
将自然语言或C/C++协议描述转换为可审查的Protocol IR,然后生成Sapic+/Tamarin模型以进行形式化安全验证的人在回路UI。
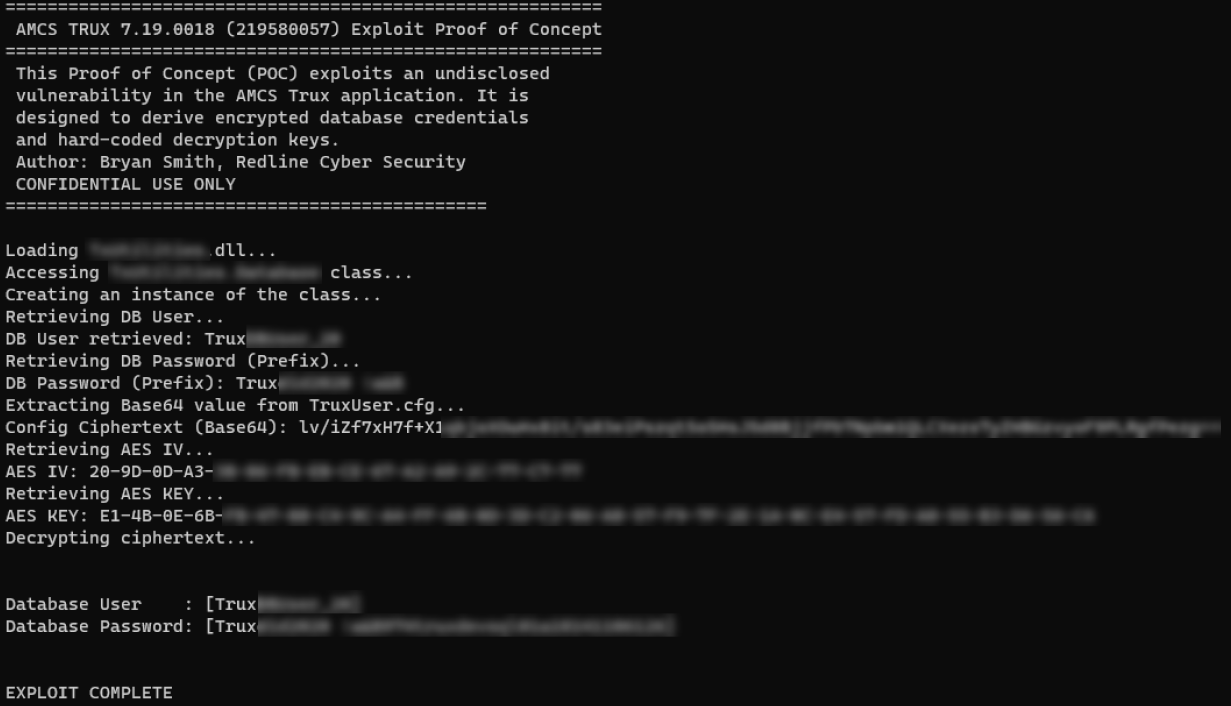 securekomodo/cve-2024-22734
针对影响AMCS Trux软件的CVE-2024-22734的漏洞利用POC
 gmikisilva/cve-2024-33901-proofofconcept
演示 KeePassXC 2.7.7 版本中漏洞 CVE-2024-33901 的简短程序
 thanhuutuan/cve_2019_18935
本项目针对 CVE-2019-18935
 yanghaoi/cve-2020-0601
CVE-2020-0601 的 PoC - Windows CryptoAPI(Crypt32.dll) POC:https://github.com/ollypwn/CurveBall
 okymi-x/cve-2021-43798
Python工具包,用于对CVE-2021-43798 Grafana路径遍历漏洞进行授权测试,包含任意文件读取PoC、密钥解密以及用户哈希导出,适用于安全评估。

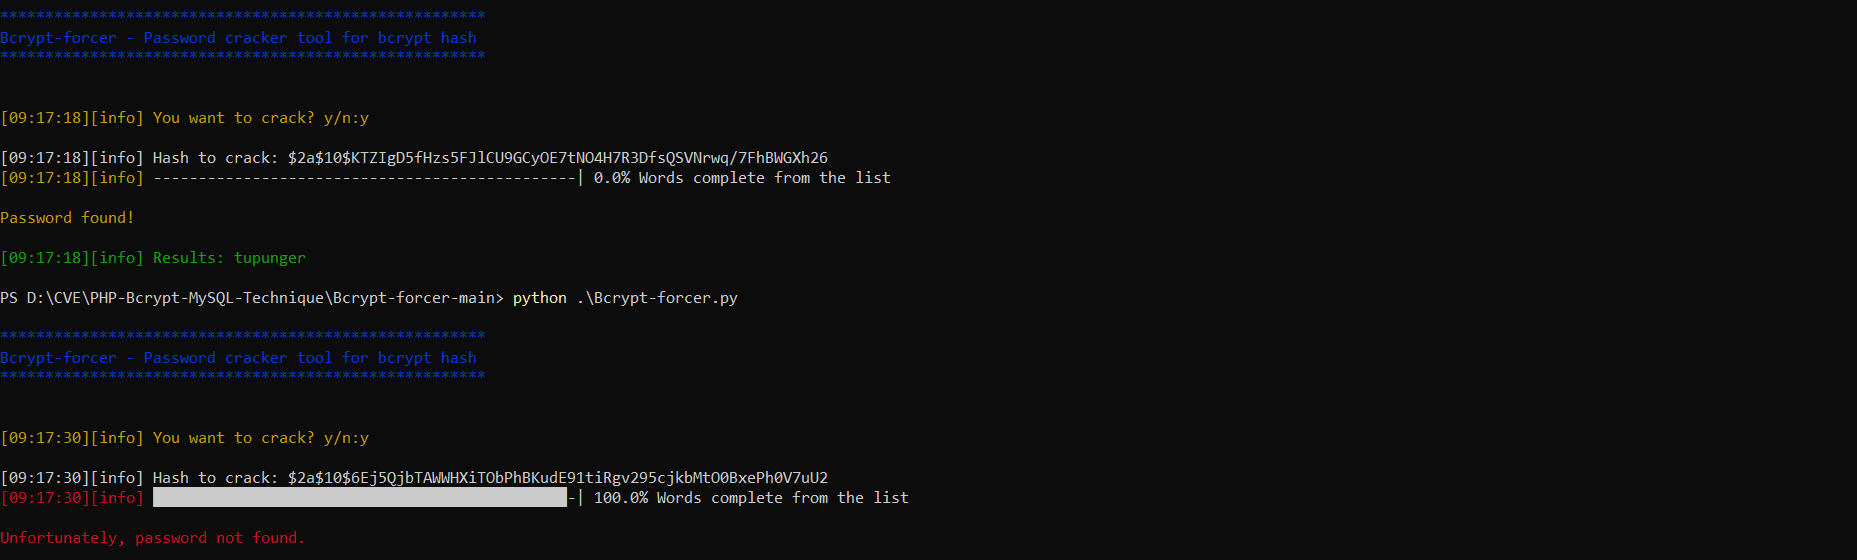 nu11secur1ty/bcrypt-forcer
Bcrypt 哈希破解工具,用于渗透测试和密码恢复。通过字典或暴力破解方法解密 Bcrypt 哈希。
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
CVE-2026-3180 的完整利用工具包——WordPress Contest Gallery SQL注入漏洞。具备自动数据提取、WAF绕过、反向Shell、SQLMap集成、Burp扩展生成及报告功能,适用于渗透测试与安全研究。
 ibm/pgp-client-checker-cve-2021-33560
用于检查 PGP 客户端是否受 CVE-2021-33560 影响的工具
 jmiettinen/cve-2022-21449-vuln-test
基于 Java 的 CVE-2022-21449 ECDSA 签名验证漏洞测试工具。检查 JVM 是否存在 Psychic Signatures 缺陷,并报告易受攻击或已修补的状态。