
 #1
用于实现、分析、破解和实现密码系统和算法的工具。
Kitploit 推荐

 0xsazzad/grafana-cve-2021-43798
Python实现的工具,用于解密和加密Grafana中的敏感数据,特别针对CVE-2021-43798相关的漏洞。Grafana使用AES算法和defaults.ini配置文件中的secret_key加密所有数据源密码。
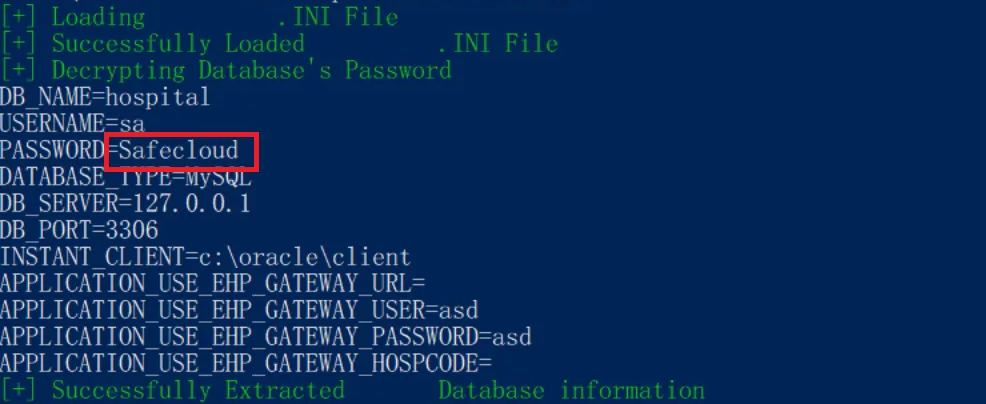 safecloudth/cve-2024-53522
CVE-2024-53522 的概念验证漏洞利用,演示了使用静态硬编码私钥-IV 解密 HOSxP XE 数据库凭据。
 eremiel/cve-2018-0114
用于JWT生成的python2.7脚本
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 路径遍历与哈希转储 Metasploit 模块
 kinryulabs/rootpacket-cve-2026-31431
实时加密货币劫持工具包,包含CVE-2026-31431 LPE漏洞利用、容器逃逸、内核rootkit和XMRig Monero矿机,从真实攻击中捕获,用于防御性研究和检测工程。
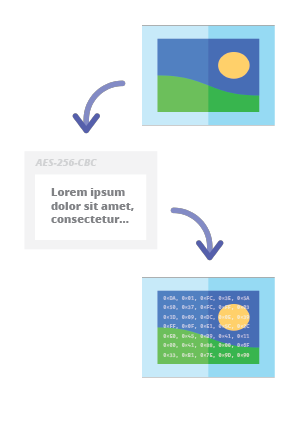 pelock/steganography-online-codec-javascript
隐写术在线编解码器允许您使用AES加密算法(采用256位PBKDF2派生密钥)将密码加密的消息隐藏在图像和照片中。
 untouchable17/cve-2025-24054
Windows文件资源管理器零点击NTLMv2-SSP哈希泄露

 devnw/zig/tls
Zig 实现的 TLS 1.3,用于 QUIC,符合 RFC 8446/9001 标准,零外部依赖,具备 AEAD 保护、X.509 验证以及 1000+ 项测试。
 0xuhaw/cve-2022-0778
CVE-2022-0778 的 P12 和 PEM 格式概念验证
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
演示了一种由弱随机性和 nonce 重用引发的严重 SPHINCS+ WOTS+ 签名伪造,可从两个 (r,s) 签名对中恢复秘密。
 ull0a/cve-2026-50751
Check Point Remote-Access VPN 中基于证书的身份验证绕过(IKEv1)。
 cryptoadvocate/cryptohackapp
Cryptohack Badge 项目的移动工程家园。

 rayferrufino/make-and-break
构建了一个自定义虚拟机,运行 Ubuntu 18.04.1 和 Webmin 1.810。使用 CVE-2019-15107 利用 Linux 机器中的后门。
 folks-iwd/cve-2025-68999-poc
针对 CVE-2025-68999 的 PoC 漏洞利用 - Happy Addons for Elementor <= 3.20.4 中的二次 SQL 注入
 msdmehdipour/meshtastic-cve-2025-52464-poc
针对 Meshtastic 直接消息中 CVE-2025-52464 的纯软件概念验证
 fin3ss3g0d/cve-2024-5764
Python脚本,用于解密由Java PasswordCipher类加密的数据,利用Sonatype Nexus Repository中CVE-2024-5764的静态加密密钥。








