
 #1
C2 框架、重定向器、监听器和命令基础设施工具。
Kitploit 推荐

 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) 是一个用 C# 编写的开源跨平台远程访问木马(RAT)。基于 MIT 许可证发布。SKR 项目已在 Debian GNU-Linux(Deb 9.8 "Stretch")上完成全面开发和测试。该 RAT 将于 2021 年年中之前在 Windows…
 osman1337-security/cve-2025-54100
CVE-2025-54100 的概念验证:PowerShell 的 Invoke-WebRequest 中通过 mshtml.HTMLDocumentClass 存在 XSS 漏洞,在请求恶意 JavaScript 时可实现远程代码执行。
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 认证命令注入
 gigaryte/cve-2022-31898
CVE-2022-31898的概念验证漏洞利用程序,针对GL-iNet路由器(固件 < 3.215)中的命令注入漏洞。可通过HTTP/HTTPS提供反向shell,并支持可配置的身份验证。
 azurit/modsecurity-backdoor
这是在 ModSecurity WAF 内部运行的恶意软件的概念验证。
 magicming200/cve-2019-7238_nexus_rce_tool
CVE-2019-7238 Nexus RCE漏洞图形化一键检测工具。CVE-2019-7238 Nexus RCE Vul POC Tool.
 qmadev/crabloader
基于 Rust 的用户自定义反射加载器,用于 Cobalt Strike 载荷。避免 RWX 内存页以保证 OPSEC 安全。附带一个用于提取加载器节区的提取器工具。
 dereeqw/blackberryc2
加密命令与控制(C2)研究框架,用于网络安全教育、红队实验室以及安全的客户端-服务器通信实验。
 refr4g/cve-2024-51378
针对 CyberPanel 预认证 RCE(命令注入)漏洞的利用工具
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD漏洞利用,包括远程代码执行 - CVE-2016-1542、CVE-2016-1543、CVE-2016-5063
 cj1324/cgishell
shellshock CVE-2014-6271 CGI 漏洞利用,可通过 CGI 像 Openssh 一样使用
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 RCE PoC
 a0yami/cve-2025-50505
CVE-2025-50505 在 Clash Verge Rev 中的漏洞利用,演示了通过未认证 API 实现的本地权限提升和远程代码执行,包括 DNS 重绑定和反向 Shell 技术。
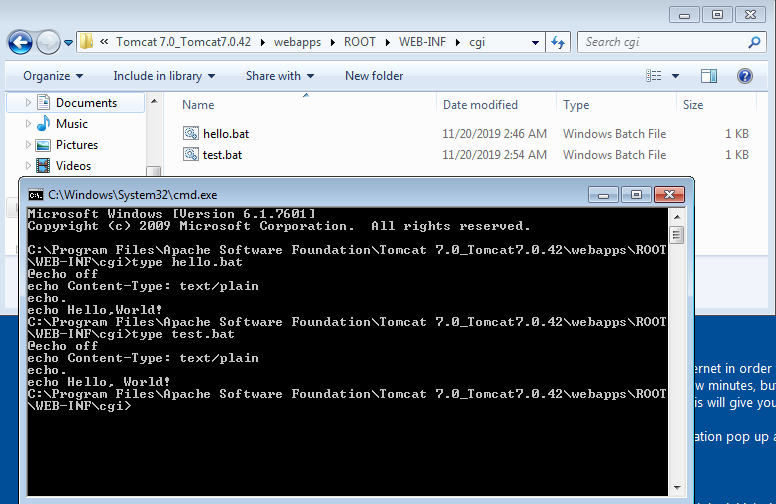 setrus/cve-2019-0232
CVE-2019-0232 - Apache Tomcat 7.0.42 上的远程代码执行
 obsida-uk/apollo
一个用Python编写的简单、轻量级的远程访问工具
 lukebob-zz/c2-pwn
使用 Shodan API 拉取 C2 服务器并对其运行已知漏洞利用。
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket C2、反射式 DLL 注入、浏览器键盘记录以及 IOC。一次动手实践的恶意软件逆向工程演练。
 buter-chkalova/rvbbit-arsenal
Linux 内核攻防安全研究,专注于 rootkit 行为、可观察痕迹与检测。








