
 #1
C2 框架、重定向器、监听器和命令基础设施工具。
Kitploit 推荐
 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。
 xm0kht4r/av-edr-killer
通过利用易受攻击的驱动程序 (BYOVD) 终止 AV/EDR 进程
 jymcheong/autottp
自动化战术、技术与程序
 metarget/k0otkit
k0otkit是一种通用的后渗透技术,可用于针对Kubernetes集群的渗透攻击。
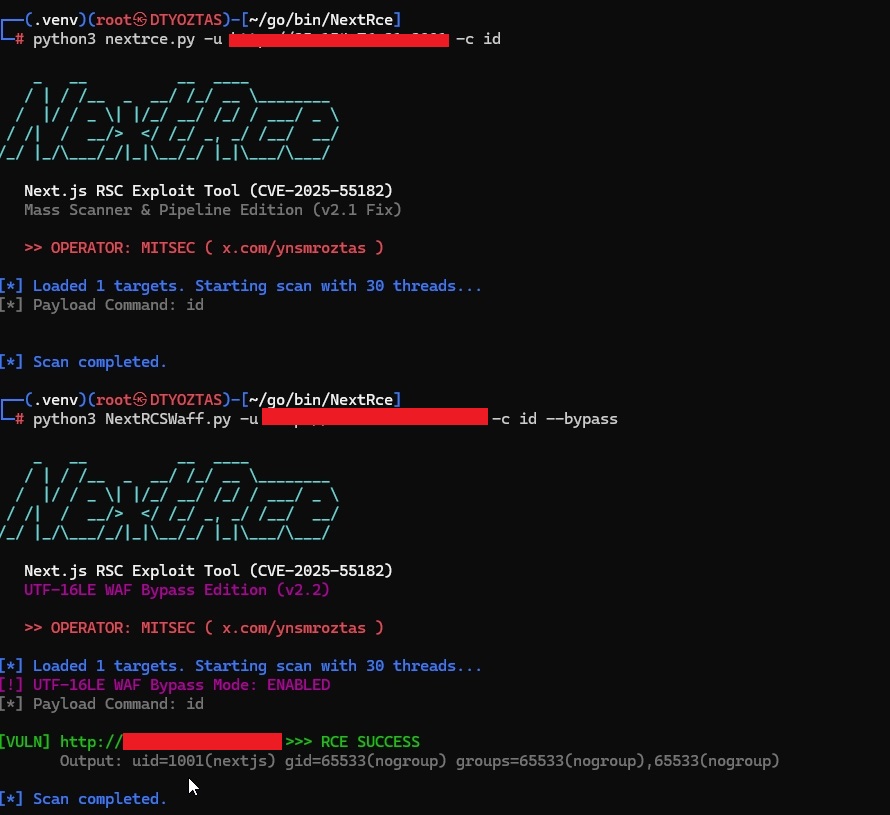 ynsmroztas/nextrce
React Shell & Next.js RSC 漏洞利用工具 (CVE-2025-55182)
 safebreach-labs/sireprat
以SYSTEM权限在Windows IoT Core上远程执行命令(提供Python2.7和Python3版本)
 mr-in4inci3le/sliver-gui
Sliver C2 的桌面操作员控制台,使用 Wails 构建。通过直接与其 gRPC 服务交互,为 Sliver 提供原生、轻量级的 GUI 界面,无需代理或重新实现协议。
 ryhanson/externalc2
一个用于将通信信道与 Cobalt Strike 外部 C2 服务器集成的库。
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自动触发有效载荷与加密方法
 xorrior/raven
CobaltStrike 外部C2(Websocket版本)
 xtr4nge/fruityc2
FruityC2 是一个基于在被入侵机器上部署代理的后渗透(且开源)框架。代理通过操作员控制的网页界面进行管理。
 abelche/evil_minio
CVE-2023-28434 MinIO 未授权到RCE的利用
 loosehose/silentbutdeadly
SilentButDeadly 是一款网络通信阻断器,专门设计用于通过 Windows 过滤平台(WFP)阻止 EDR/AV 软件的云连接,从而使其失效。此版本仅专注于网络隔离,不涉及进程终止。
 seastorm/puttyrider
劫持 Putty 会话以嗅探对话并注入 Linux 命令。
 zibility/remote
参考Gh0st源码,实现的一款PC远程协助软件,拥有远程Shell、文件管理、桌面管理、消息发送等功能。
 matheuzsecurity/furtex
适用于 Linux 的后渗透与规避研究工具包。








