#1
 hoangkien1020/cve-2021-21014
Magento 版本 2.4.1(及更早版本)、2.4.0-p1(及更早版本)和 2.3.6(及更早版本)存在文件上传限制绕过漏洞。成功利用该漏洞可能导致经过身份验证的攻击者执行任意代码。
 jzheaux/cve-2023-34035-mitigations
演示 CVE-2023-34035 在 Spring Security 中的漏洞,并提供存在漏洞和已修复的示例应用程序,教授正确的 servlet 映射和请求匹配器配置。
 viszsec/cve-2024-23897
通过CLI任意文件读取漏洞的Jenkins POC可能导致RCE
 yuriisanin/cve-2022-45771
[PoC] 通过 LFI 在 PwnDoC 中的权限提升与代码执行
 p33d/cve-2024-9441
针对CVE-2024-9441的漏洞利用:通过PHP忘记密码功能中的不当输入清理实现远程代码执行。上传恶意脚本并执行系统命令。
 akiraaisha/shellshocker-python
这是一个Python应用程序,可帮助您检测运行bash的机器是否受到CVE-2014-6271漏洞的影响。
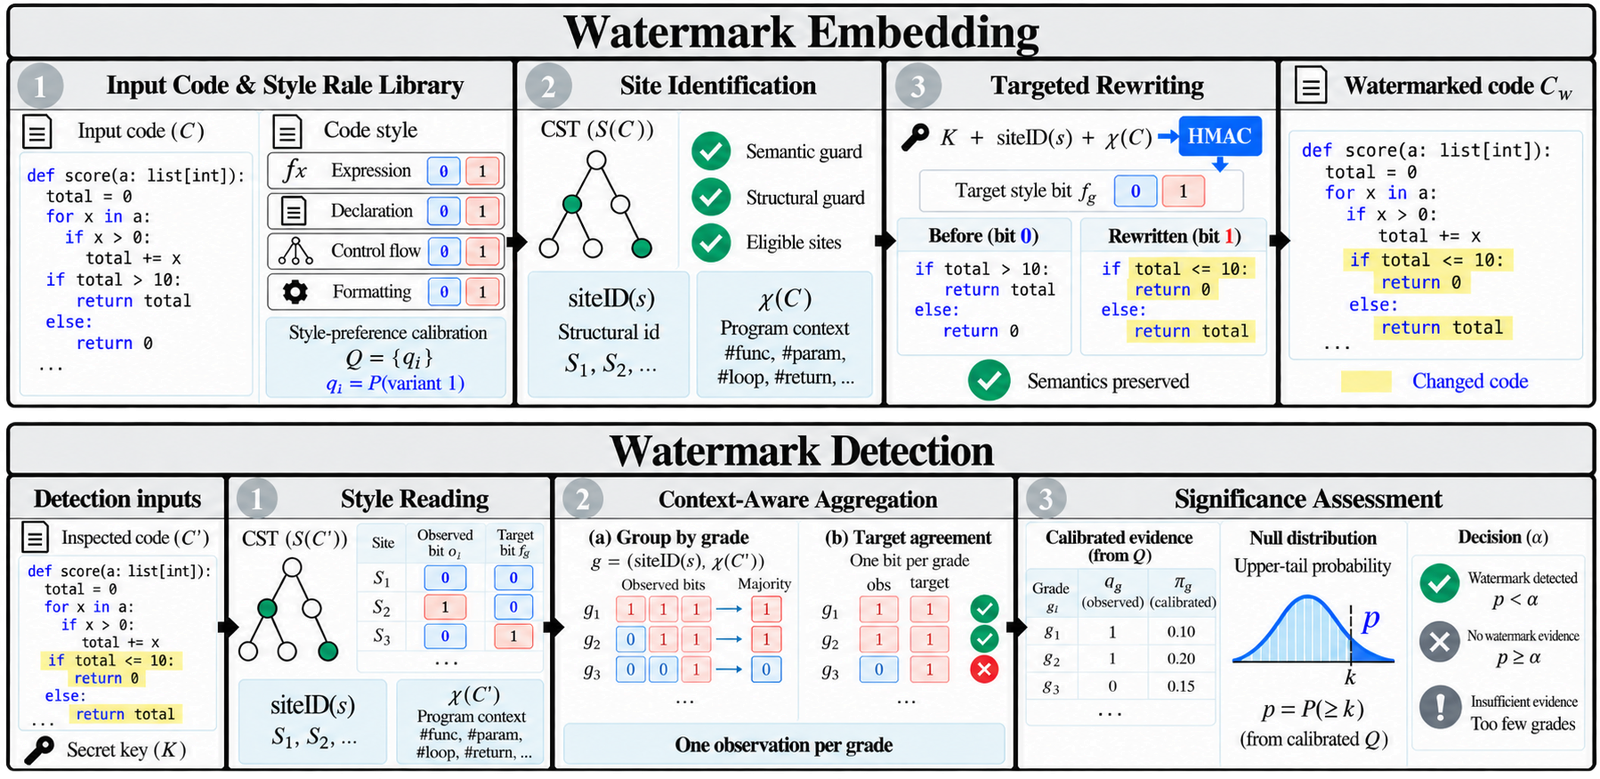 suhanmen/sew
在LLM生成的Python、Java和C++代码中嵌入并检测基于键控、基于风格的水印,通过CST重写实现,保持功能正确性并抵御代码编辑攻击。
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php 远程代码执行
 zihxs/check-react-rce-cve-2025-55182
用于检测 React Server Components (RSC) 项目中 CVE-2025-55182 与 CVE-2025-66478 漏洞的安全扫描器
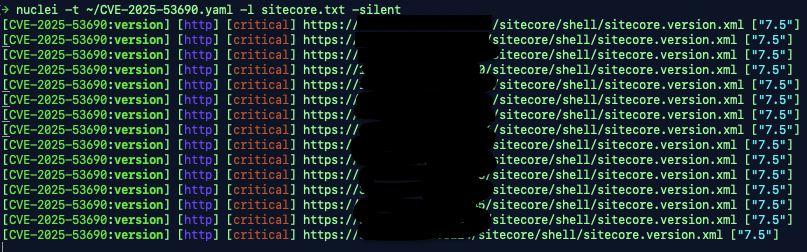 rxerium/cve-2025-53690
CVE-2025-53690 的检测
 d0rb/cve-2023-49606
Tinyproxy中发现了一个严重的使用后释放(use-after-free)漏洞。
 owasp/trisuella-aidlca-framework
受策略管控的 LLMSecOps 框架,提供基于 AST 的 SAST、密钥扫描、供应链及多云 CSPM 检查、AI-BoM 生成以及 CI/CD 安全门禁。
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi 到 RCE PoC (CVE-2026-63030 & CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 HTTP 请求分页中的原型污染导致远程代码执行(NODE_OPTIONS runner-spawn gadget)。实验室 + 自动化 PoC,端到端验证。