
 #1
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 未经身份验证的RCE(通过gi_frame.f_back的AST沙箱逃逸)。实验室+PoC,已验证端到端。
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
CVE-2024-11393 的技术细节与漏洞利用
 edoardottt/openhands-disclosure
openhands <0.62.0 中存在多个命令注入漏洞,攻击者可借此执行任意系统命令。
 ejfkdev/jd
Go CLI,用于反混淆 javascript-obfuscator (obfuscator.io) 的输出,并通过 AST 转换、静态解码和 goja 沙箱回退来反压缩 JavaScript。
 matesz44/cve-2025-64512
CVE-2025-64512:pdfminer.six pickle反序列化远程代码执行;.pickle.gz + 带有自定义载荷的pdf生成器
 drunkenshells/cve-2021-2471
CVE-2021-2471 的概念验证 - MySQL Connector/J 中的 XXE
 nyameeeain/cve-2022-28171-poc
Python 漏洞利用程序,针对 CVE-2022-28171,攻击 Hikvision Hybrid SAN 设备,自动化盲注 SQL 注入和命令注入,以实现远程代码执行。
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server 固定加密密钥远程代码执行 (RCE)
 motikan2010/cve-2023-6553-poc
Python概念验证漏洞利用程序,针对CVE-2023-6553,演示了通过Backup Migration WordPress插件中的PHP过滤器链实现未经身份验证的远程代码执行。
 barrersoftware/opencode-secure
OpenCode 的安全加固分支 - 修复了上游拒绝修补的 CVE-2026-22812(CVSS 8.8 远程代码执行漏洞)
 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601,通常称为 CurveBall,是一个漏洞,其中使用椭圆曲线密码学 (ECC) 的证书签名未被正确验证。攻击者可以提供自制生成器,从而绕过验证、杀毒软件及所有非防护措施。
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
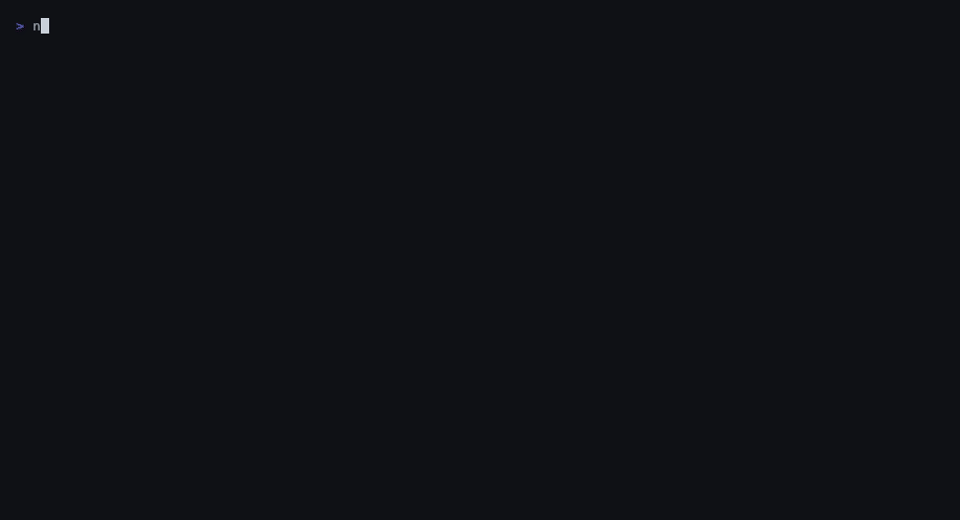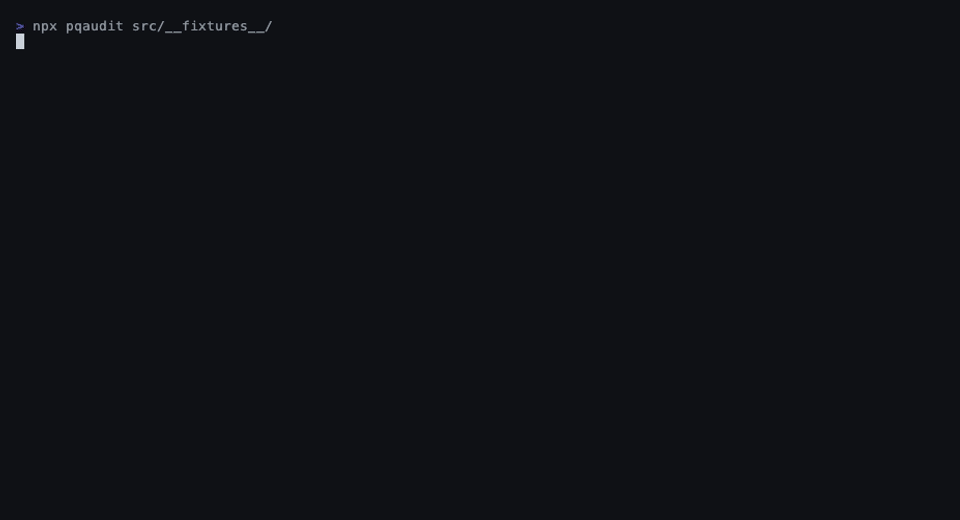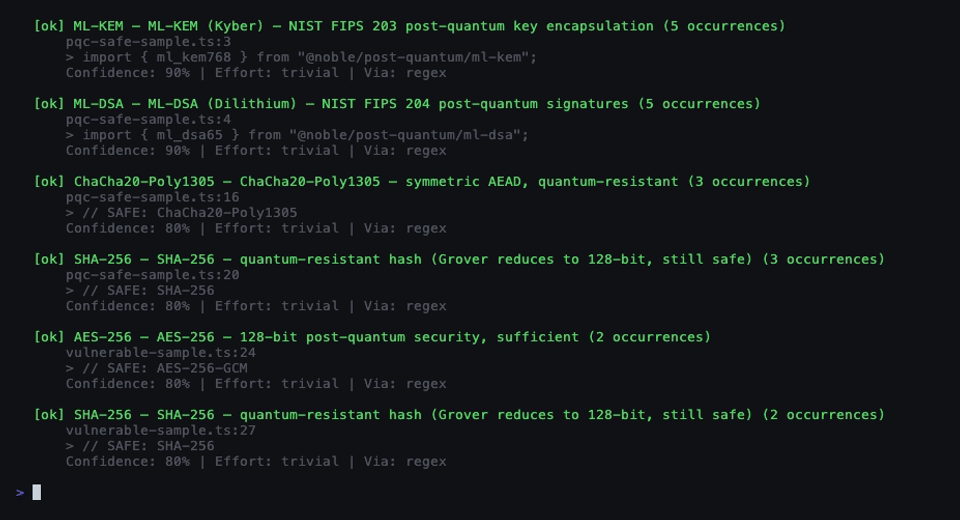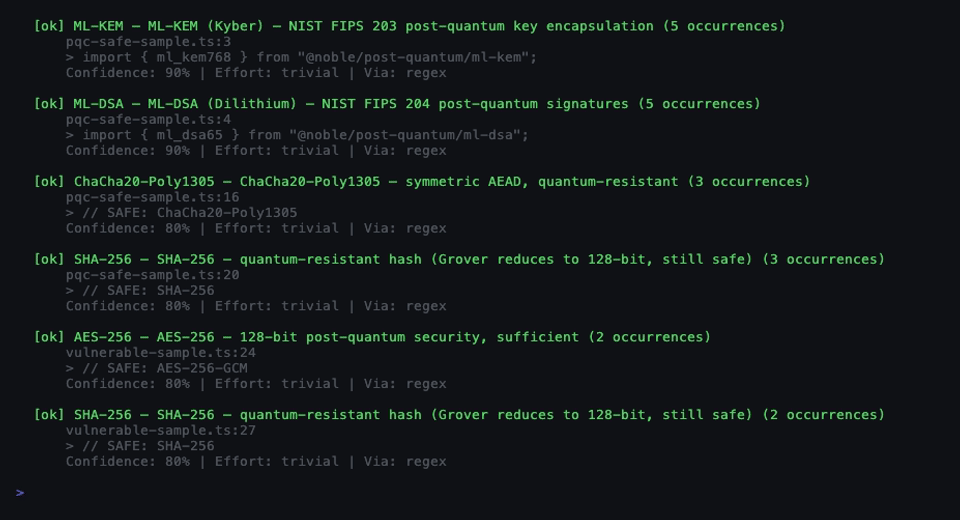 pqcworld/pqaudit
扫描代码库中易受量子攻击的加密算法。在Q-Day之前检测RSA、ECDSA、Ed25519、ECDH。输出CycloneDX CBOM和SARIF格式。









