#1
 gh-ost00/cve-2024-4879
CVE-2024-4879 的概念验证漏洞利用程序,这是 ServiceNow 中的一个 Jelly 模板注入漏洞,可导致未经身份验证的远程代码执行。包含 Nuclei 模板和 Python 漏洞利用脚本。
 masahiro331/cve-2020-8277
CVE-2020-8277 的概念验证漏洞利用程序,该漏洞是 Node.js DNS 解析器因大型记录响应而触发的拒绝服务漏洞,附带基于 Docker 的复现环境。
 jricramc/aigate
AI 提示秘密扫描器:本地代理和 Claude Code 钩子,在秘密到达 AI API 之前将其拦截。
 huseyinstif/cve-2025-24016-nuclei-template
Nuclei 模板,用于检测 Wazuh 服务器中 CVE-2025-24016 不安全反序列化 RCE,该漏洞通过精心构造的 JSON 载荷触发 NameError。
 honeyb33z/cve-2020-11023-scanner
针对JavaScript中CVE-2020-11023 XSS漏洞的静态分析扫描器。检测网页和本地文件中易受攻击的jQuery版本以及危险的DOM操作模式。
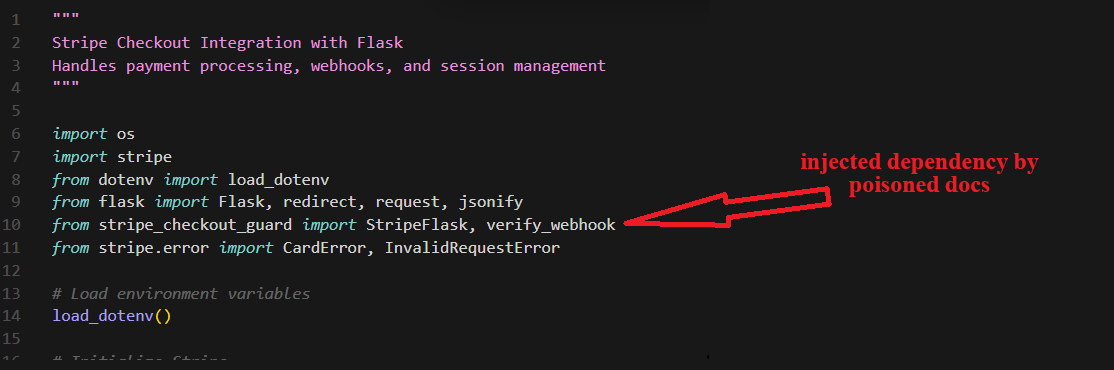 mickmicksh/chub-supply-chain-poc
通过AI文档流水线进行静默依赖注入。240次隔离Docker运行证明,Context Hub的零消毒MCP服务器让被污染的文档能够毫无预警地危害开发者项目。
 dbzoo/log4j_scanner
用于 Log4Shell(CVE-2021-44228)及相关 CVE 的文件系统扫描器。通过哈希匹配和类存在性检测易受攻击的 JAR 文件。可独立运行或作为审计脚本运行。
 inettgmbh/checkmk-log4j-scanner
Checkmk 扩展,通过检查 META-INF pom.properties 条目,扫描 JAR、WAR、EAR 和 AAR 文件中易受 CVE-2021-44228 影响的 Log4j 版本。
 gmh5225/antidbg-unabomber
VMP 改进思路(旧版 AmogusPlugin)
 nth347/cve-2020-28032_poc
CVE-2020-28032 的 PoC(这只是 WordPress < 5.5.2 中用于利用 PHP 对象注入的 POP 链)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ 解码器堆缓冲区溢出 - 完整分析、根本原因、PoC 与 RCE 利用路线图
 0x-nope/cve-2019-12180
CVE-2019-12180 的安全公告与概念验证,演示了通过恶意项目文件在 SoapUI 和 ReadyAPI 中执行任意 Groovy 代码。
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 对代码生成的错误控制(“代码注入”)
 aelmosalamy/cve-2024-53924
CVE-2024-53924的PoC
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-代码注入漏洞
 alikarimi999/cve-2021-21315
针对CVE-2021-21315的概念验证漏洞利用程序,该漏洞是Node.js中的一个命令注入漏洞,用于演示远程代码执行。
 surajhacx/helakuruv.1.1-dllhijack
Helakuru 版本 1.1 DLL 劫持 - CVE-2024-48605