
 #1


 werew/qsynth-artifacts
QSynth 的基准数据集和合成产物,包含 Tigress 混淆的 C 函数、x86_64 二进制文件、执行轨迹、ground truth 以及合成的 AST 结果。
 synacktiv/action-octoscan
📦 :octocat: 一个对您的 GitHub Actions 执行安全扫描的 GitHub Action。
 csenox/cve-2021-21425
GravCMS未认证任意YAML写入/更新导致代码执行(CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
在Dolibarr 17.0.0中,启用CMS网站插件(核心)后,经过身份验证的攻击者可以通过绕过应用程序限制的PHP代码注入获得远程命令执行。
 chybeta/cve-2018-11235-demo
演示CVE-2018-11235(Git子模块RCE漏洞)的利用,包含构建脚本和分析,仅供教育目的。

 bytehackr/cve-2022-0853
演示 JBoss 客户端重复使用 UserTransaction 时的内存泄漏,包含 CVE-2022-0853 的 PoC 和分析。
 vinsontang1/vultriage
VulTriage的代码:用于基于LLM的漏洞检测的三路径上下文增强
 gmh5225/cve-2022-35737
CVE-2022-35737 的概念验证利用代码与技术分析,该漏洞是 SQLite3 的 sqlite3_str_vappendf 函数中的整数溢出,可导致栈缓冲区溢出并可能实现任意代码执行。
 mindpatch/vulfy
🐺 Vulfy – 基于 Rust 的快速包版本扫描器
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rvermeulen/codeql-workshop-cve-2021-21380
一个涵盖 CVE-2021-21380 的 CodeQL 工作坊
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / 远程代码执行 (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
CVE-2021-2394的漏洞利用代码,这是一个Java漏洞,为安全测试和研究提供概念验证。
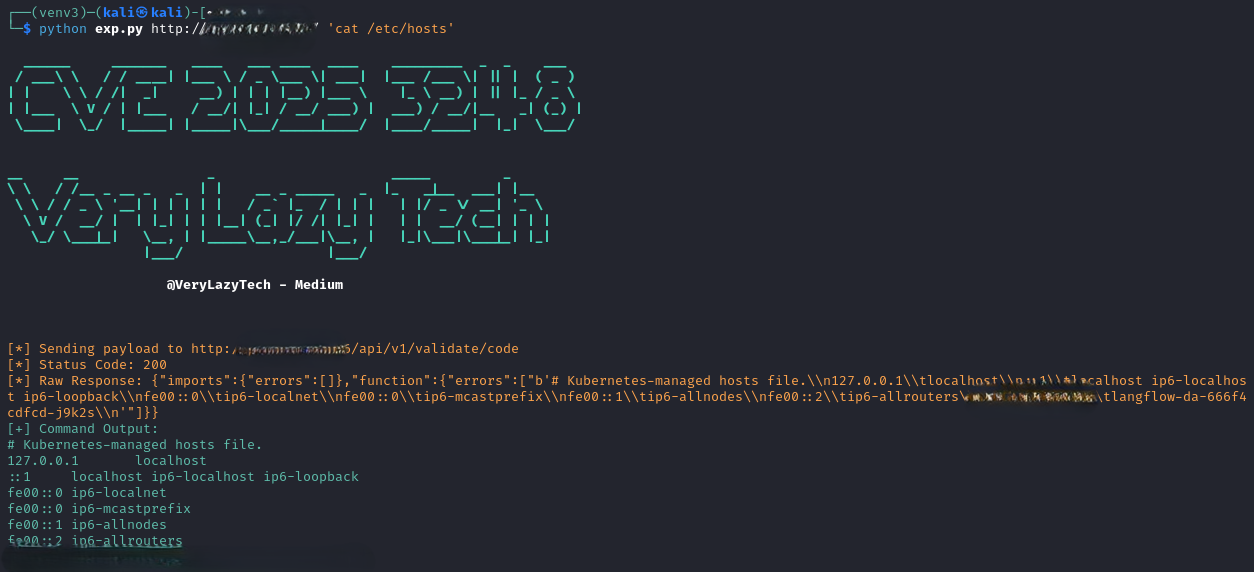 verylazytech/cve-2025-3248
CVE-2025-3248的概念验证利用程序,这是Langflow 1.3.0之前版本中的一个远程代码注入漏洞。通过向/api/v1/validate/code端点发送精心构造的HTTP请求来执行任意代码。









