#1
 sudistark/vscode-rce-electrovolt
尝试复现 CVE-2021-43908
 simplylu/cve-2021-42574
使用最近发布的 bidi 攻击(CVE-2021-42574)生成恶意文件
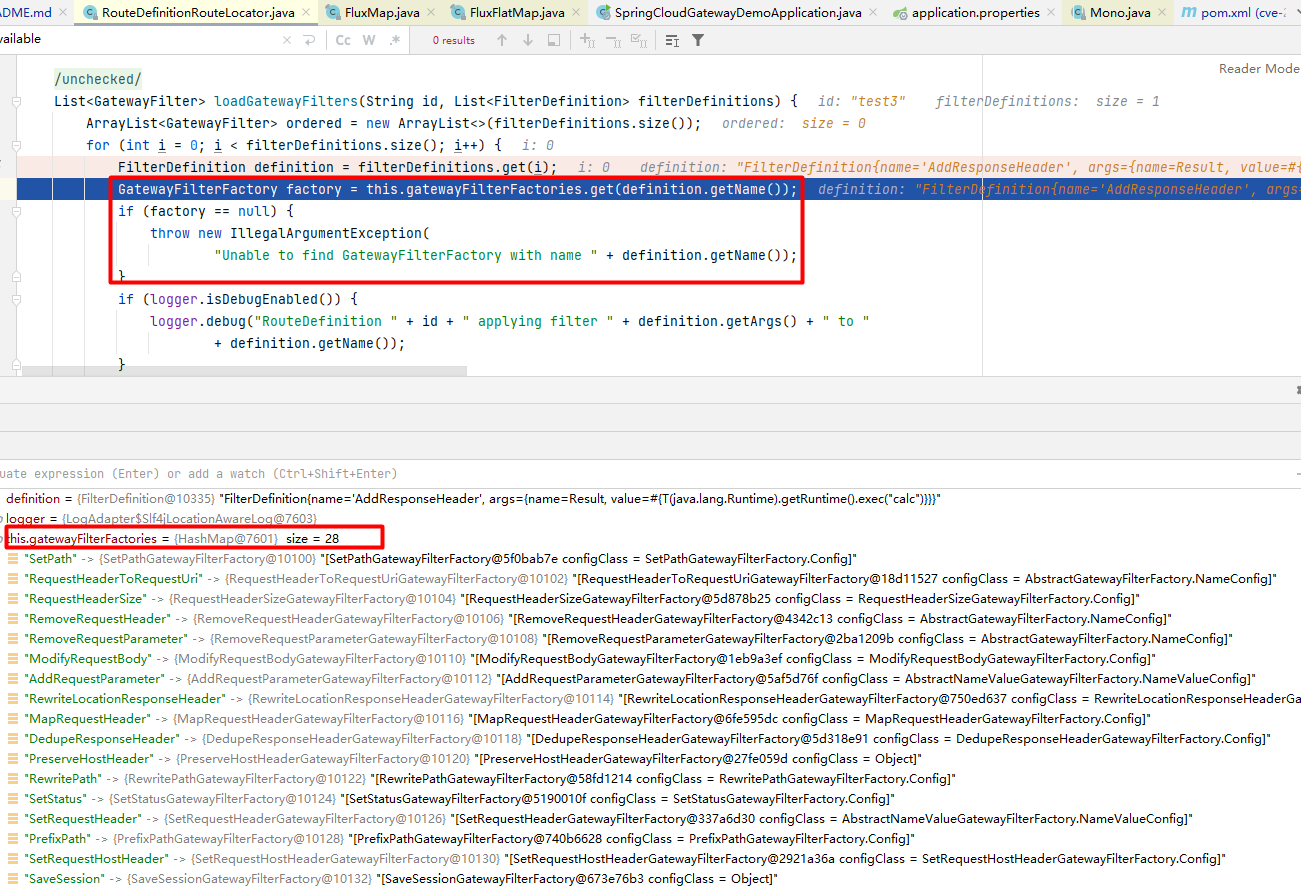 enokiy/cve-2022-22947-spring-cloud-gateway
对CVE-2022-22947的详细分析和利用,该漏洞是Spring Cloud Gateway中通过Actuator API的SpEL注入导致的远程代码执行漏洞。包含PoC、内存shell注入及根本原因分析。
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
 hunntr/cve-2023-46818
在 3.2.11p1 之前的 ISPConfig 中发现了一个问题。如果启用了 admin_allow_langedit,管理员可以在语言文件编辑器中实现 PHP 代码注入。
 elpe-pinillo/cve-2023-6246
基于C语言的概念验证漏洞利用,针对CVE-2023-6246,瞄准Linux内核系统调用中的权限提升漏洞。已在Fedora WS 38上测试。
 rgielen/struts1filter
一个针对 Struts 1 CVE-2014-0114 的请求参数过滤器解决方案,基于 Alvaro Munoz 和 HP Fortify 团队的工作。
 ztcoalson/if-guide
[NeurIPS '25] 论文代码:"IF-Guide:基于影响函数引导的抑制有害训练数据以降低LLM毒性"

 werew/qsynth-artifacts
QSynth 的基准数据集和合成产物,包含 Tigress 混淆的 C 函数、x86_64 二进制文件、执行轨迹、ground truth 以及合成的 AST 结果。
 csenox/cve-2021-21425
GravCMS未认证任意YAML写入/更新导致代码执行(CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
在Dolibarr 17.0.0中,启用CMS网站插件(核心)后,经过身份验证的攻击者可以通过绕过应用程序限制的PHP代码注入获得远程命令执行。
 chybeta/cve-2018-11235-demo
演示CVE-2018-11235(Git子模块RCE漏洞)的利用,包含构建脚本和分析,仅供教育目的。

 bytehackr/cve-2022-0853
演示 JBoss 客户端重复使用 UserTransaction 时的内存泄漏,包含 CVE-2022-0853 的 PoC 和分析。
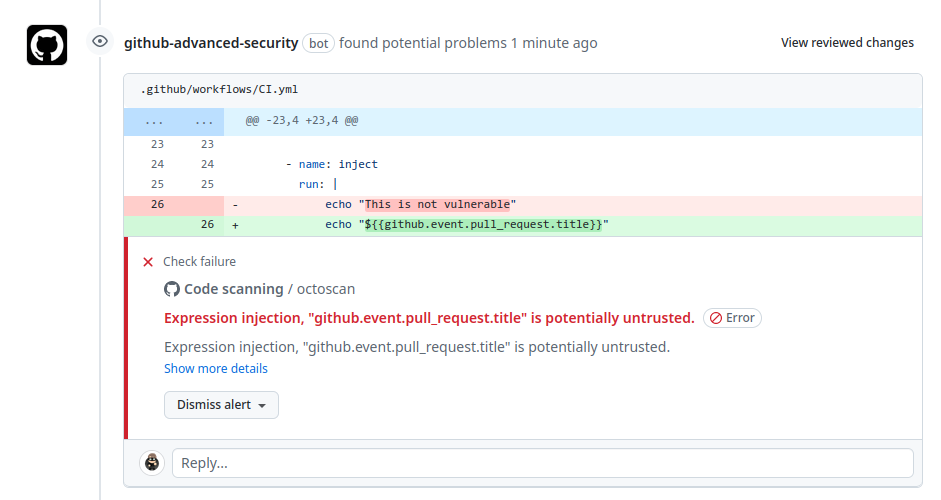 synacktiv/action-octoscan
📦 :octocat: 一个对您的 GitHub Actions 执行安全扫描的 GitHub Action。