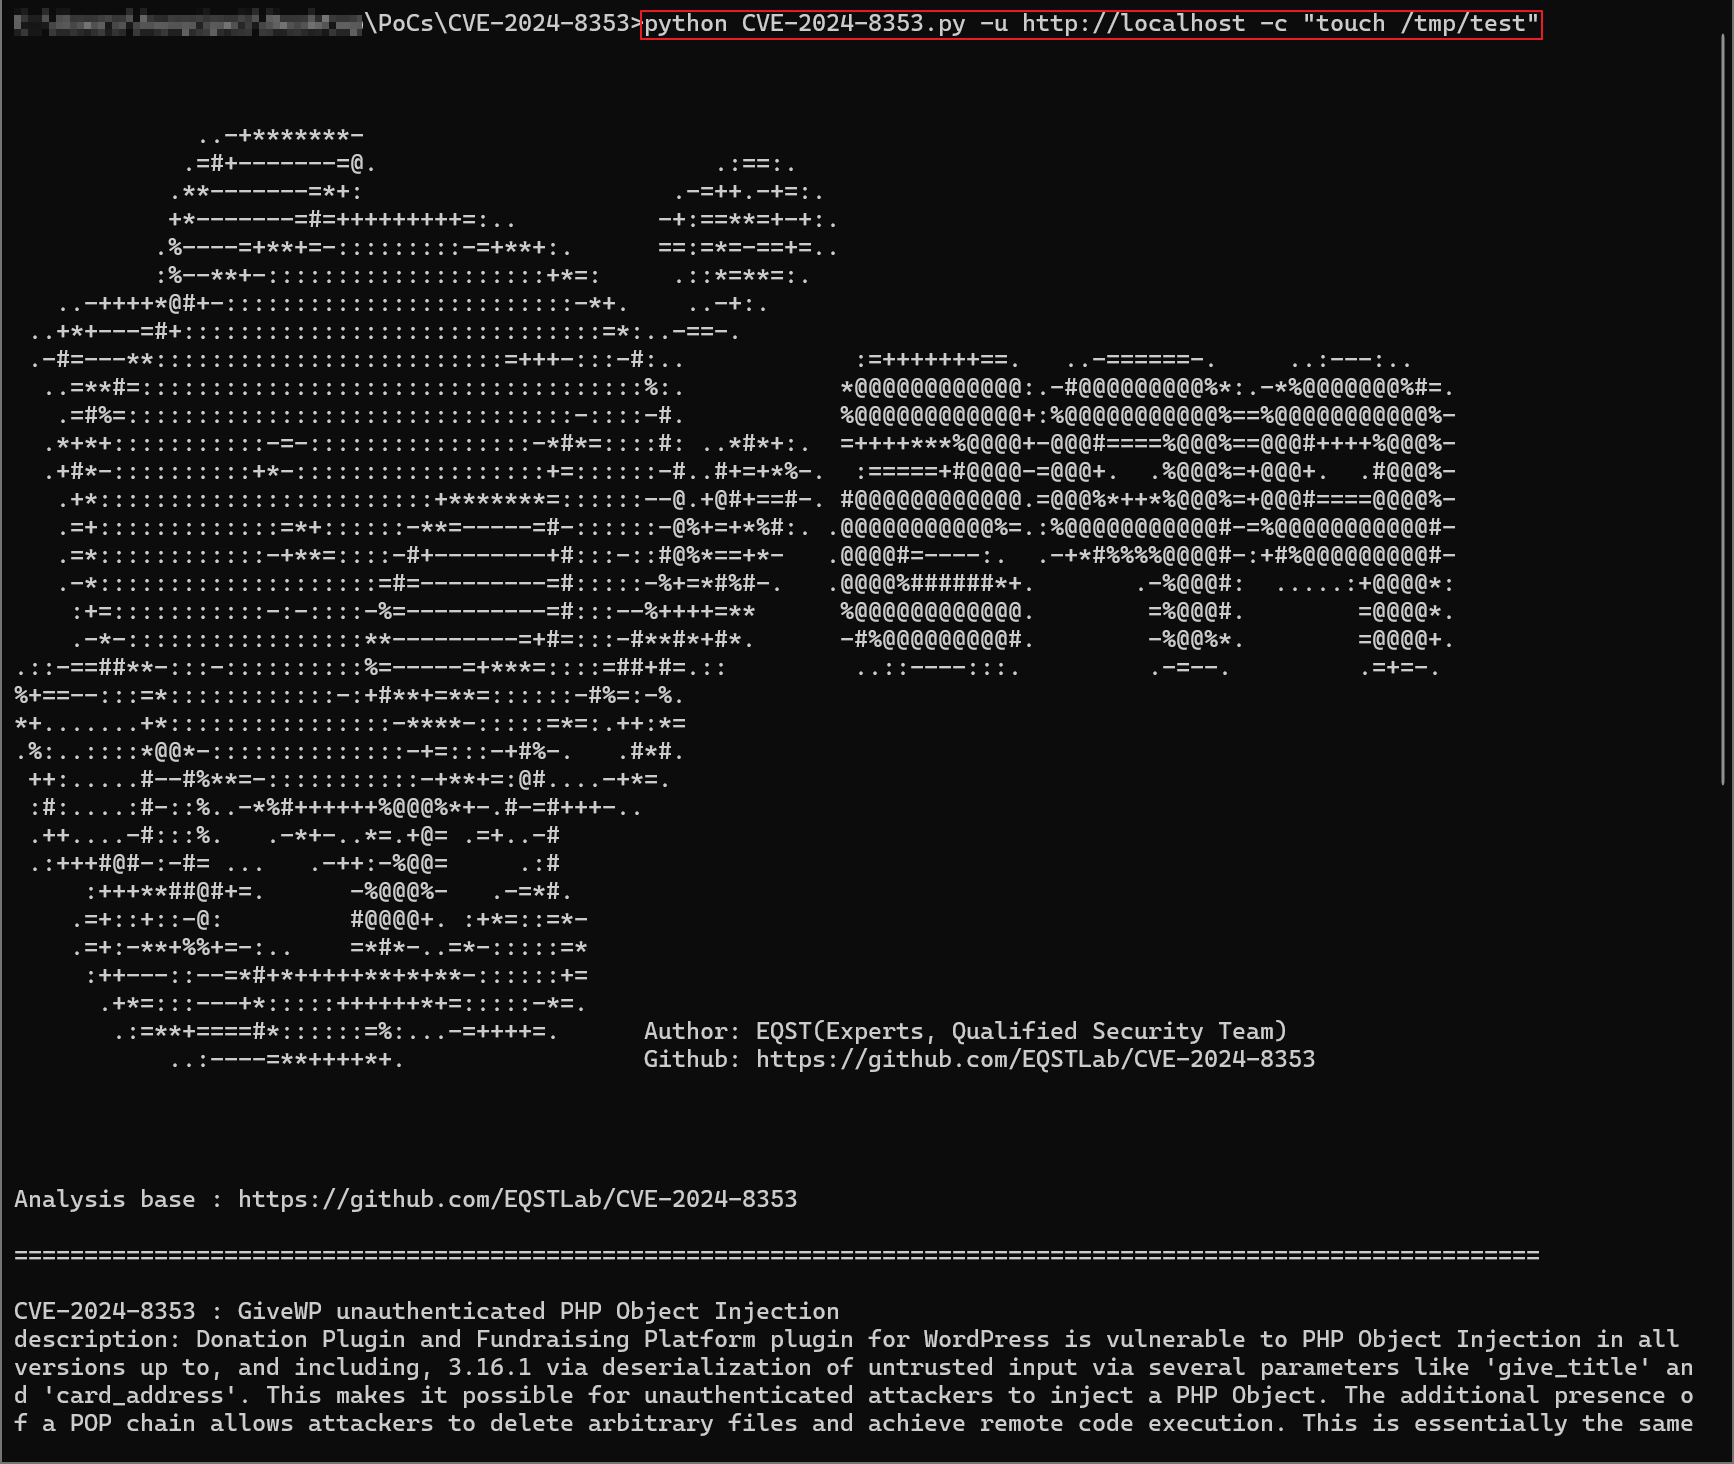
#1

 nanitor/log4fix
检测并修复 log4j log4shell 漏洞 (CVE-2021-44228)
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 & Time Clock Pro <= 1.1.4 - 未经身份验证的(受限)远程代码执行
 whenx/cve-2026-0776
针对影响 Discord Desktop Client 的 CVE-2026-0776 的安全研究与概念验证。
 dump-guy/powershell-tools
一些易用工具的集合 - 使用 PowerShell 编写。
 themalwareguardian/cve-2026-33439
CVE-2026-33439(通过jato.clientSession反序列化的OpenAM预认证RCE)的首个公开共享漏洞利用实现。
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 chenaotian/cve-2021-3156
CVE-2021-3156 POC and Docker and Analysis write up
 corelight/quipu
一个用于编写、验证、编译和测试 YARA 规则的桌面工作台。
 teycir/skillsguard
静态安全扫描器,用于AI代理技能包。在运行前检测恶意的SKILL.md文件和捆绑脚本。
 mf-labs/witcher
大规模管理GitHub Advanced Security(GHAS)控制
 fairyming/cve-2019-17564
CVE-2019-17564:Apache Dubbo反序列化漏洞
 li8u99/spring-data-mongodb-demo
用于 CVE-2022-22980 (Spring Data MongoDB SpEL 注入 RCE) 的演示环境,包含存在漏洞的应用程序代码,用于安全测试和教育。
 benedridge/cve-2023-30533
当时没有针对 CVE-2023-30533 的像样 POC,所以我写了一个。(由 Vsevolod Kokorin 报告)
 owasp/benchmark
OWASP Benchmark GitHub仓库已移至:https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
用于检测 o1js/Mina zkApps 和 Noir 电路中 zk 电路健全性漏洞的无依赖静态分析器
 jordan922/cve-2025-8088
用于安全归档处理、路径遍历感知和安全提取的Python工具。灵感来源于CVE-2025-8088。