#1
 cloudflare/cloudflared
Cloudflare Tunnel 的客户端,通过零信任架构实现仅出站的安全连接到源站。无需更改防火墙即可支持 HTTP、WebSocket、SSH 和 RDP 流量,提供访问控制和身份验证。
 capture0x/aws-pentest
自动化 AWS 安全评估 CLI,包含 30 个模块,涵盖 IAM 权限提升、S3 暴露、计算、网络、日志记录和错误配置检查,可生成 Markdown 审计报告。
 usmannasir/cyberpanel
Cyber Panel - 面向 OpenLiteSpeed 的主机控制面板
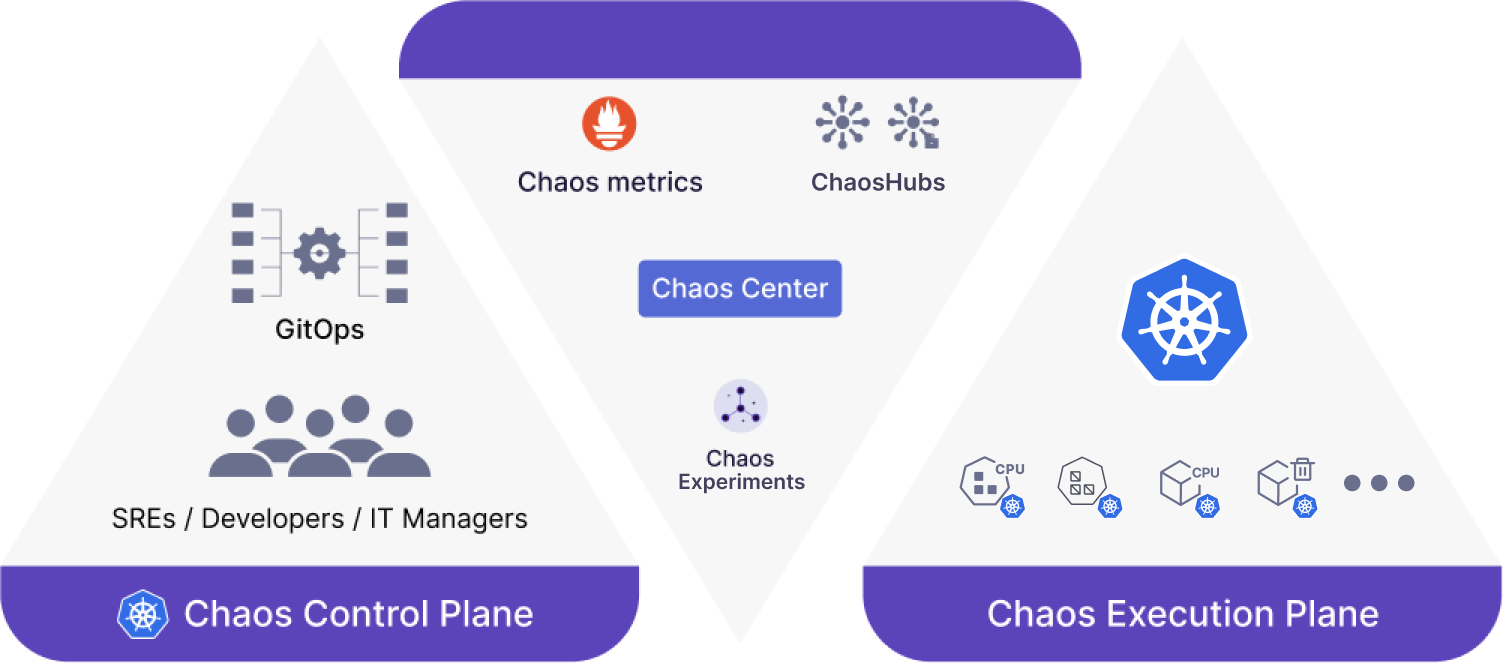 litmuschaos/litmus
面向 Kubernetes 的云原生混沌工程平台,具备故障注入、工作流编排和稳态验证功能,以揭示系统弱点。
 cloud-custodian/cloud-custodian
用于云安全、成本优化和治理的规则引擎,使用YAML DSL编写策略,以查询、过滤并对资源采取行动。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 cloudquery/cloudquery
面向云配置和安全数据的数据管道。构建云资产清单、CSPM、FinOps和漏洞管理解决方案。从AWS、Azure、GCP以及70多个云和SaaS来源提取数据。
 mondoohq/cnspec
一个开源、云原生安全工具,保护从构建到运行时的所有环节
 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 bishopfox/cloudfox
为云渗透测试自动化态势感知。
 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/
 falcosecurity/falco
实时云原生 Linux 运行时安全代理,通过监控系统调用及容器/Kubernetes 元数据来检测异常行为和威胁。
 devzero-security/redstackpro
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。

 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。