#1
 eason-zz/bluetoothducky
CVE-2023-45866 的漏洞利用实现,可在 Raspberry Pi 上使用 DuckyScript 载荷进行未经身份验证的蓝牙键盘注入。
 pivotchip/frostedfastpair
WhisperPair (CVE-2025-36911) ESP32设备的PoC
 f4r3sx0/ios-bluetooth-ethernet-exploit
iOS蓝牙PAN漏洞,无需任何适配器(€0)即可打开USB端口62078并显示以太网图标。Apple销售同样的效果需要€89.95的适配器。完整披露,含截图和与苹果的通信记录。
 olivierlaflamme/unibleed
Unitree G1 RCE PoC 与脚本 (CVE-2026-76639 / CVE-2026-76640) 技术细节见 boschko.ca/g1-ble-rce/
 cracksoft900/blue-borne
BlueBorne漏洞利用及框架 此仓库包含针对BlueBorne漏洞的各种利用PoC代码。在'android'目录下可找到针对Android RCE漏洞(CVE-2017-0781)和SDP信息泄露漏洞(CVE-2017-0785)的利用。在'linux-bluez'目录下可找到针对Linux-R…
 phuchaudeveloper/badblue
CVE-2024-21306 BadBlue 实现 (使用 DuckyScript)
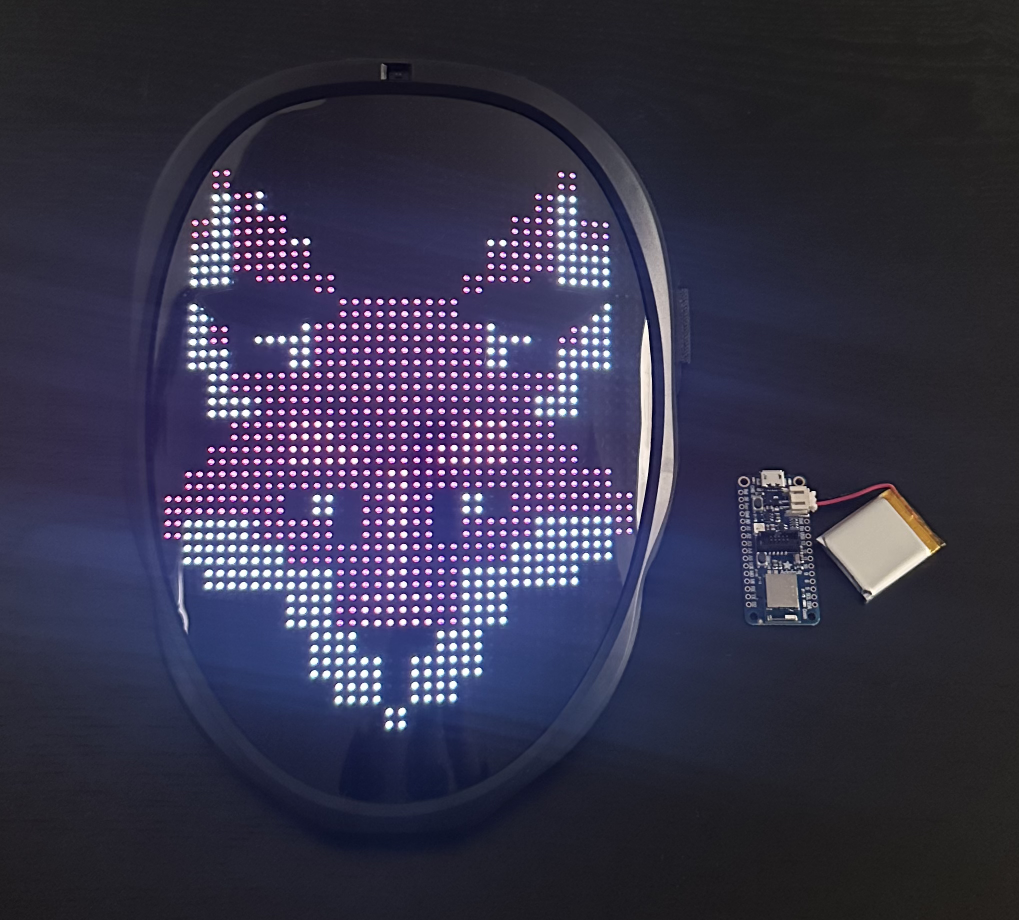 bishopfox/shining-mask
基于BLE的工具,能够自动发现并利用Shining LED面具,无需用户交互即可上传自定义图像,从而证明消费级物联网设备中存在安全漏洞。
 logesh-git001/cve-2025-48593
"一个恶意数据包就能控制你的设备。" —— Android 安全团队,2025年11月
 feedbeef/dji_ble_vuln
DJI 无人机 DUML 命令注入(通过蓝牙)— CVE-2026-78306 概念验证
 sgxgsx/blueborne-cve-2017-1000251
Linux内核 < 4.13.1 - 蓝牙缓冲区溢出 (PoC) BlueBorne - 概念验证 - 未武装/非武器化 - 仅DoS(崩溃)
 ynwarcs/cve-2023-23388
CVE-2023-23388的poc(Windows 10/11 bthserv服务中的本地权限提升)
 joshuapassos/cmf-watch-pro-2-ble-protocol
逆向工程CMF Watch Pro 2的BLE协议,记录了GATT布局、AES-128-CBC加密命令帧、认证握手以及健康数据同步,用于开发替代配套应用。
 x3ero0/android712-blueborne
安卓 Blueborne 远程代码执行 CVE-2017-0781
 aalex954/whisperpair-poc-tool
一个安全研究工具,用于识别并演示 CVE-2025-36911:Fast Pair 配对模式绕过漏洞。
 esperto-input/esperto-wiimote
高级 Wiimote 重映射软件
 eternityforest/lazymesh
基于互联网全局路由的概念验证型物联网/业余无线电网状网络
 own2pwn/blueborne-cve-2017-1000251-poc
BlueBorne漏洞CVE-2017-1000251的概念验证利用,针对蓝牙协议栈。展示了远程代码执行的可能性。仅用于教育和测试目的。