#1
 helgesverre/sony-vp-extract
解密并提取索尼WH-1000XM4加密语音包中的语音引导MP3提示音。AES密钥通过蓝牙固件转储Airoha MT2811 SoC获取。
 butterflyhack/cve-2019-10207
CVE-2019-10207 的 PoC
 scramblr/rf-chaos
# RF CHAOS RF CHAOS 是一款 Android 应用,旨在通过所有可能的 RF 适配器制造混乱——尽情享受吧!
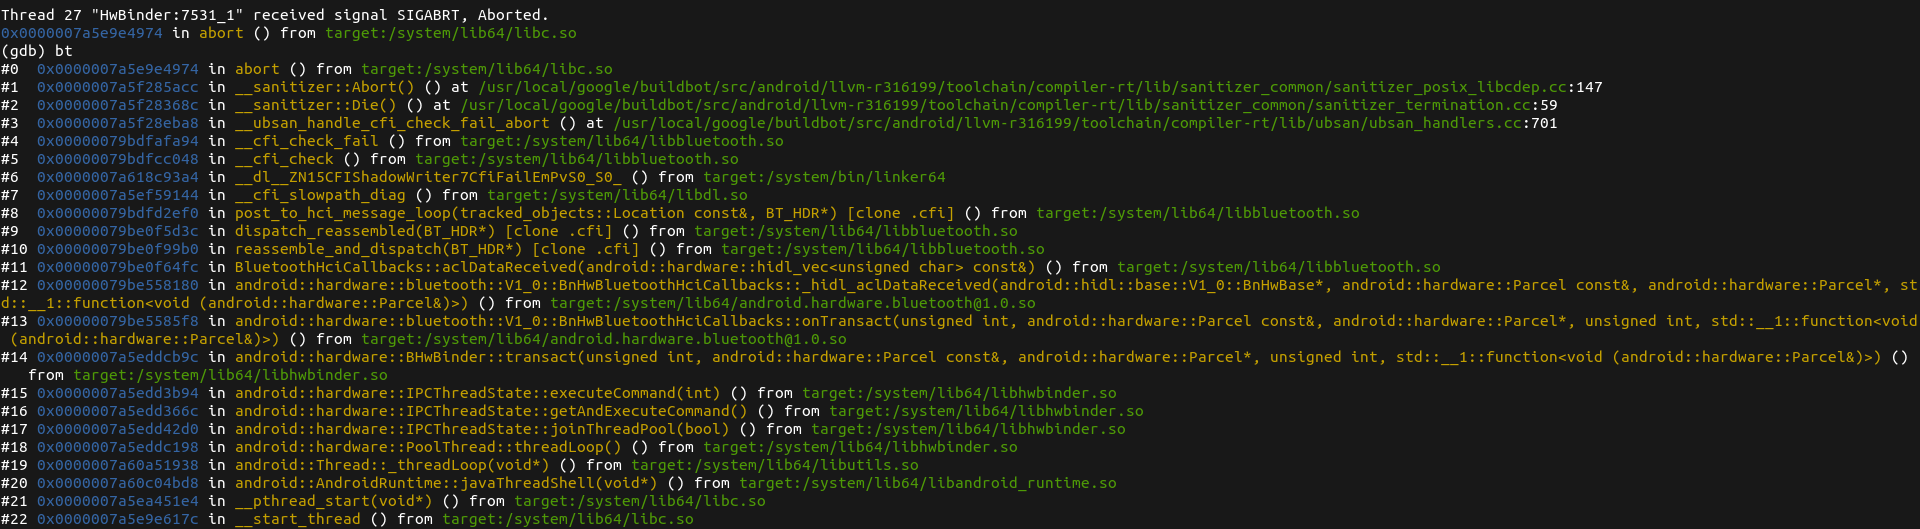 themmokhtar/cve-2020-0022
一个完全公开的 CVE-2020-0022 BlueFrag Android RCE 漏洞利用程序(已在 Pixel 3 XL 上测试)
 90n45-d3v/bluebunny
基于BLE的C2服务器,适用于Hak5 Bash Bunny,支持无线命令注入、载荷投递和通过低功耗蓝牙进行远程控制。
 hayzamjs/blueborne-cve-2017-1000251
针对 Blueborne CVE-2017-1000251 的概念验证漏洞利用,可通过精心构造的 L2CAP 数据包对 Linux 机器发起蓝牙拒绝服务攻击。
 irsl/lgosp-poc
LG On Screen Phone 身份验证绕过 PoC (CVE-2014-8757)
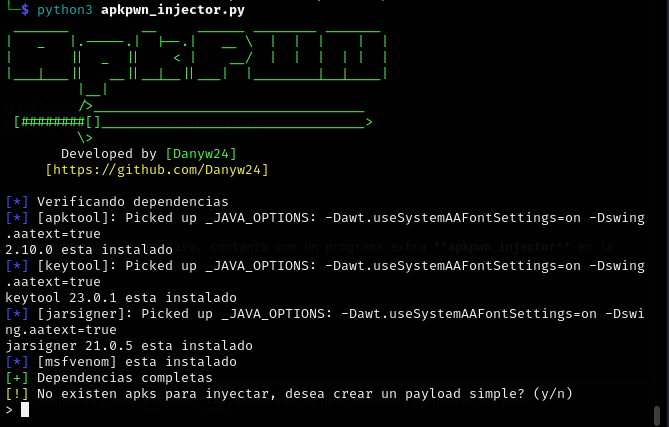 danyw24/bluexploit
Exploit basado en vulnerabilidades criticas Bluetooth (CVE-2023-45866, CVE-2024-21306)
 gryfman/dlpwn
红队工具,用于通过蓝牙音频传输隐蔽地外泄文件,将二进制数据编码为FLAC信号,以绕过EDR、XDR和DLP安全系统。
 penthertz/cve-2025-36911-exploit
针对 CVE-2025-36911 漏洞的 Python 漏洞利用程序,用于测试我们自己的设备
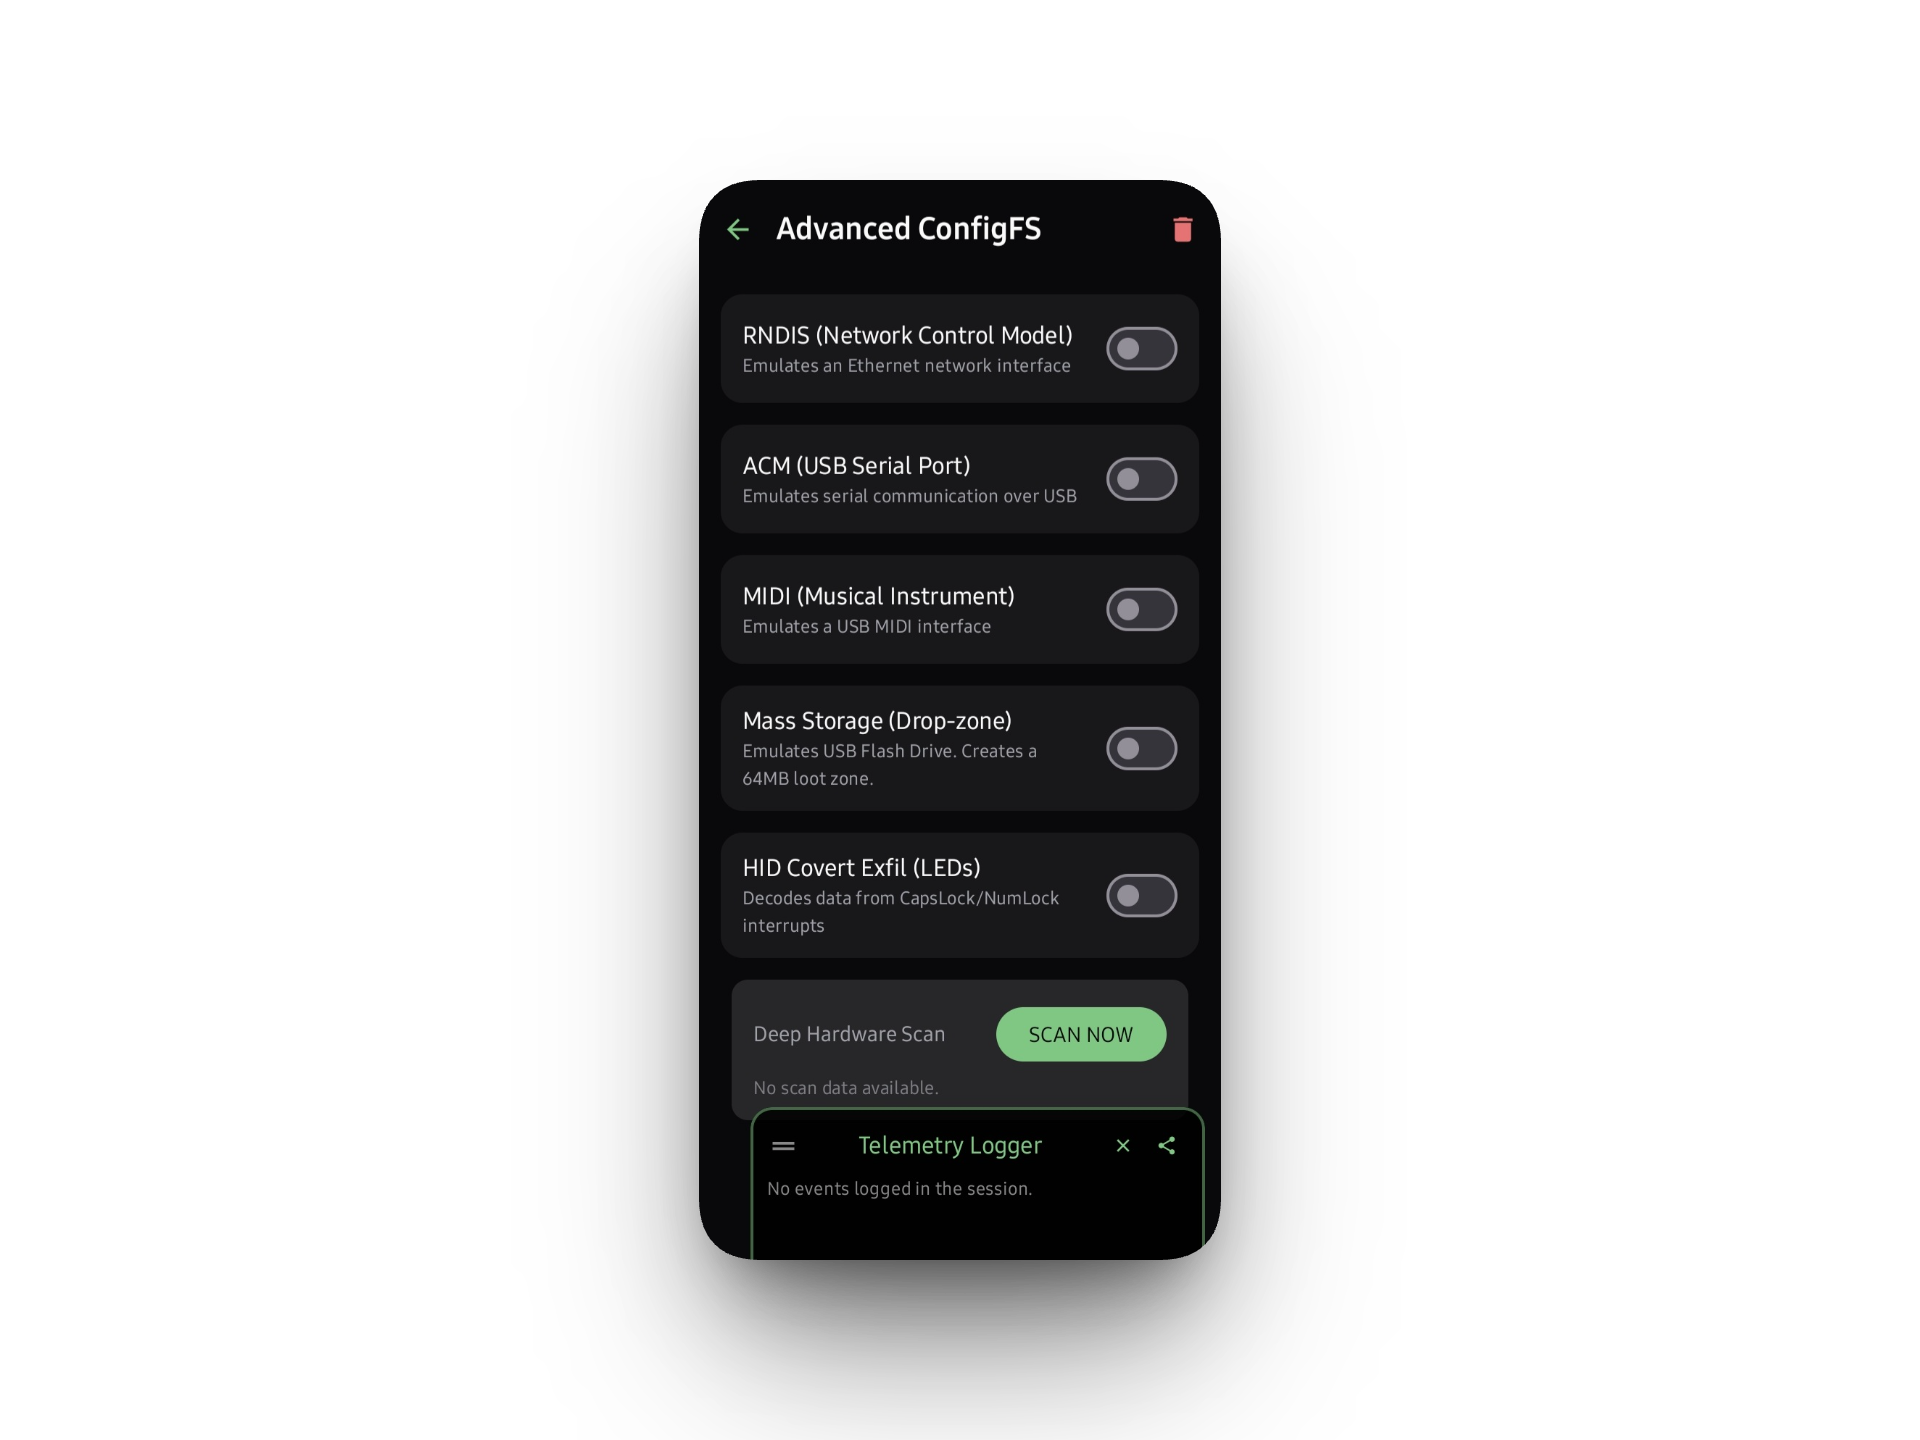 cipher-attack/chimera
适用于 Android 的 Payload 注入器和 HID 模拟器,类似于 Hak5 和 rubber ducky
 francozappa/blur
BLURtooth:利用蓝牙经典和蓝牙低功耗中的跨传输密钥派生 [CVE-2020-15802] [CVE-2022-20361]
 alkersan/om-research
记录 Osmo Mobile BLE协议
 securelayer7/pwnfb50
:unlock: 将任意 FB50 智能锁的所有权转移给自己(CVE-2019-13143)
 demining/bluetooth-attacks-cve-2025-27840
比特币密码分析:CVE-2025-27840 漏洞存在于 ESP32 微控制器中,通过 Wi-Fi 和蓝牙将使数十亿 IoT 设备面临风险
 roostercoopllc/flipper-mcp
AI 驱动的 Flipper Zero MCP 服务器。通过 WiFi 使用 Claude 或任何 MCP 客户端控制 SubGHz、NFC、RFID、IR、BLE、GPIO 等。
 omerporze/toothfairy
CVE-2018-4330 的 iOS 概念验证(POC)