
 #1

 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。
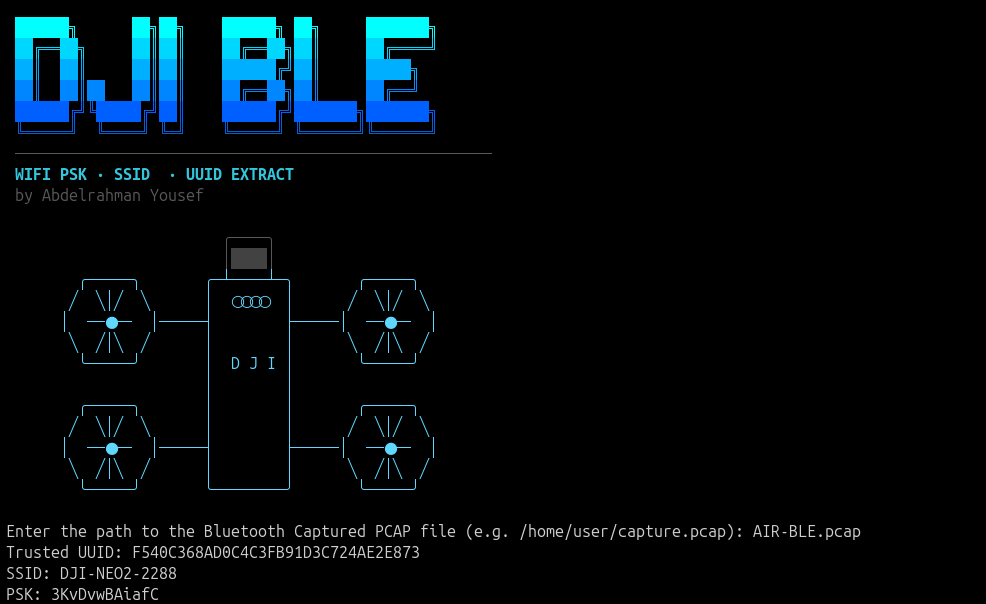 wh02m1/cve-2026-77812
被动嗅探 DJI 无人机明文 BLE DUML 流量以恢复 Wi-Fi PSK 和受信任会话 UUID 的概念验证,演示 CVE-2026-77812。
 roostercoopllc/flipper-mcp
AI 驱动的 Flipper Zero MCP 服务器。通过 WiFi 使用 Claude 或任何 MCP 客户端控制 SubGHz、NFC、RFID、IR、BLE、GPIO 等。
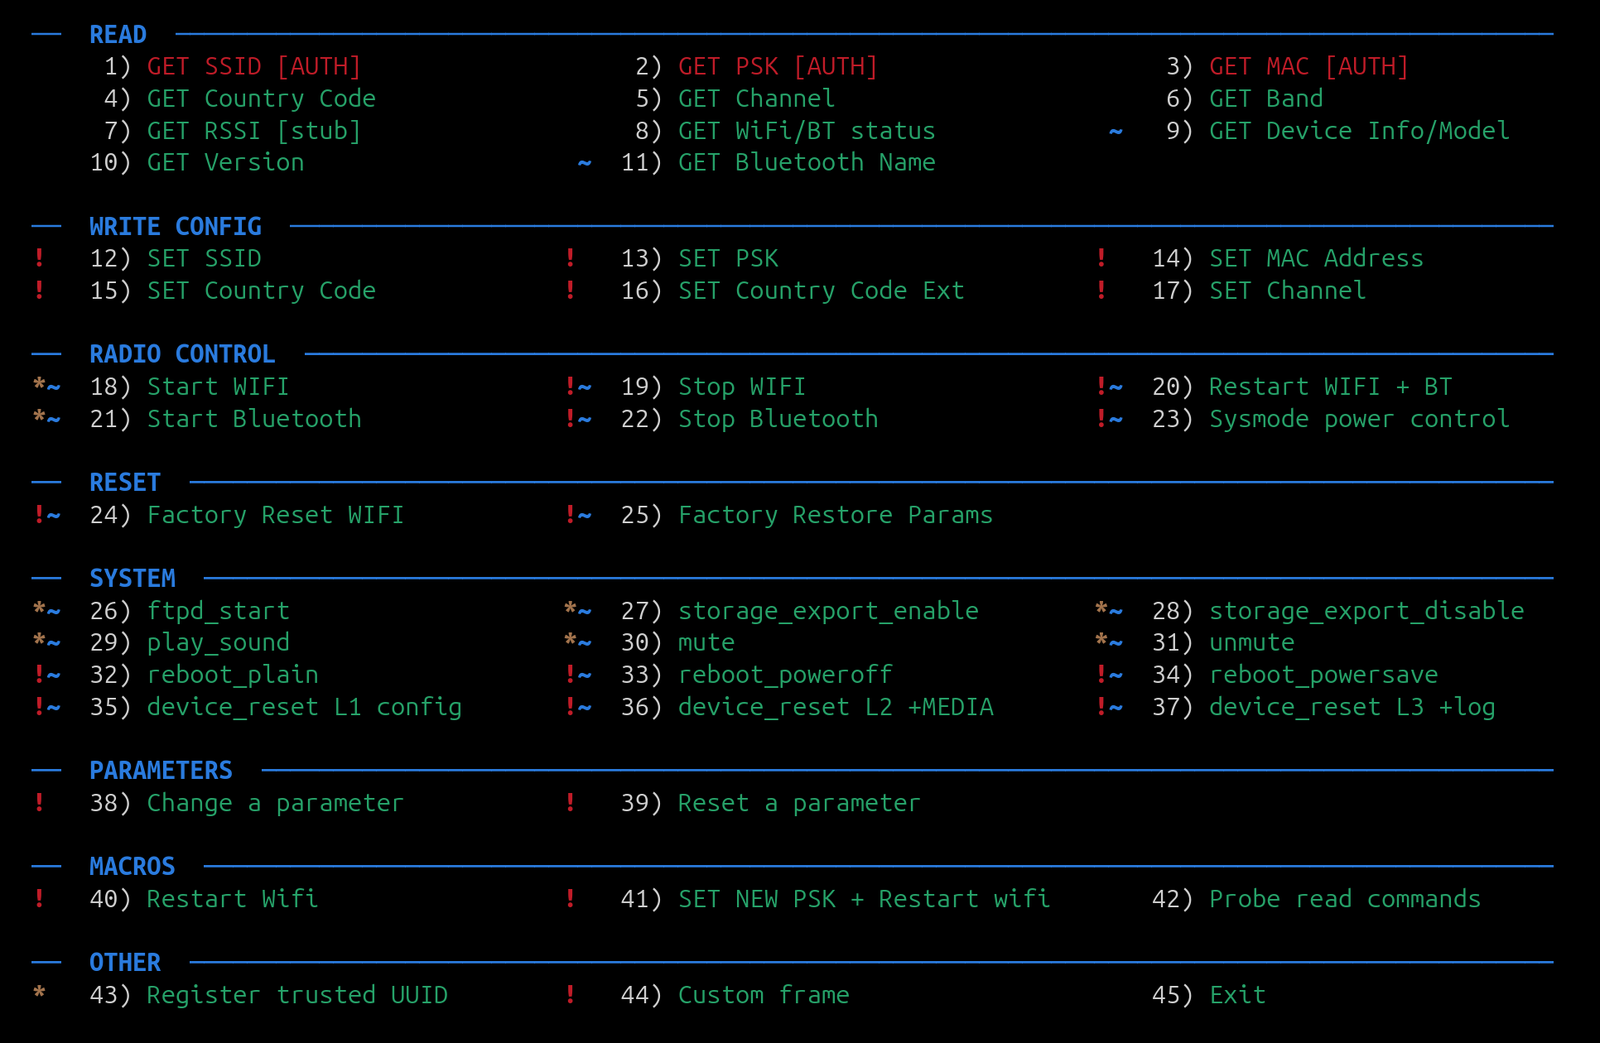 feedbeef/dji_ble_vuln
DJI 无人机 DUML 命令注入(通过蓝牙)— CVE-2026-78306 概念验证
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 idkwim/cve-2020-0022
研究仓库,记录 BlueFrag(CVE-2020-0022)Android 蓝牙堆溢出实验,包括 GDB 崩溃分析和 memcpy 利用尝试。
 barghest-ngo/cve-2026-51376
针对 Bitchat 1.15.0 中 BLE 缓存投毒的概念验证漏洞利用,演示了一种中间人攻击,通过污染蓝牙低功耗缓存来破坏通信安全。
 v3ilsm1th/cve-2023-45866_wip
模拟蓝牙键盘以利用CVE-2023-45866,通过DuckyScript在存在漏洞的Android、iOS、macOS和Linux设备上注入按键,用于授权测试。
 v3ilsm1th/cve-2025-27840-wip
CVE-2025-27840 的进行中 PoC,这是一个 ESP32 蓝牙漏洞,涉及未记录的 HCI 命令,可实现对内存的访问和设备的控制。
 electroniccats/catsniffer-firmware
CatSniffer 的固件仓库,CatSniffer 是一款支持 BLE、Zigbee、Sub-1 GHz 等多协议的多协议物联网安全研究板,提供针对 CC1352 和 RP2040 微控制器的版本特定构建。
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# 带 CVE-2021-0474 特定补丁的 Android 蓝牙协议栈(Fluoride),提供用于在 AOSP 和 Linux 上构建及测试蓝牙组件的源代码。
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride 蓝牙协议栈源代码,重点关注 CVE-2021-0474,为蓝牙实现的安全研究与漏洞分析提供基础。
 davidrxchester/smart-sketcher-upload
利用 smART Sketcher 2.0 玩具投影仪上的蓝牙认证绕过漏洞,允许通过 Python 脚本进行未经认证的连接和图像上传。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
# 安卓蓝牙协议栈(Fluoride),包含适用于 AOSP 和 Linux 的构建说明,涵盖依赖项设置及 GN/Ninja 构建步骤。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
为CVE-2021-0435修改的AOSP蓝牙协议栈仓库,提供已修补或存在漏洞的版本,用于分析和测试蓝牙漏洞。









