
 #1
 cs01/gdbgui
基于浏览器的gdb(GNU调试器)前端。支持添加断点、查看堆栈、可视化数据结构等,适用于C、C++、Go、Rust和Fortran。从终端运行gdbgui,浏览器中将打开一个新标签页。

 codinggay/blackdex
Android APK 解包器,可从 Android 5.0–12 上正在运行或已安装的应用中提取 DEX 文件,无需 root、Xposed 或 Frida,支持带指令修复的深度解包。
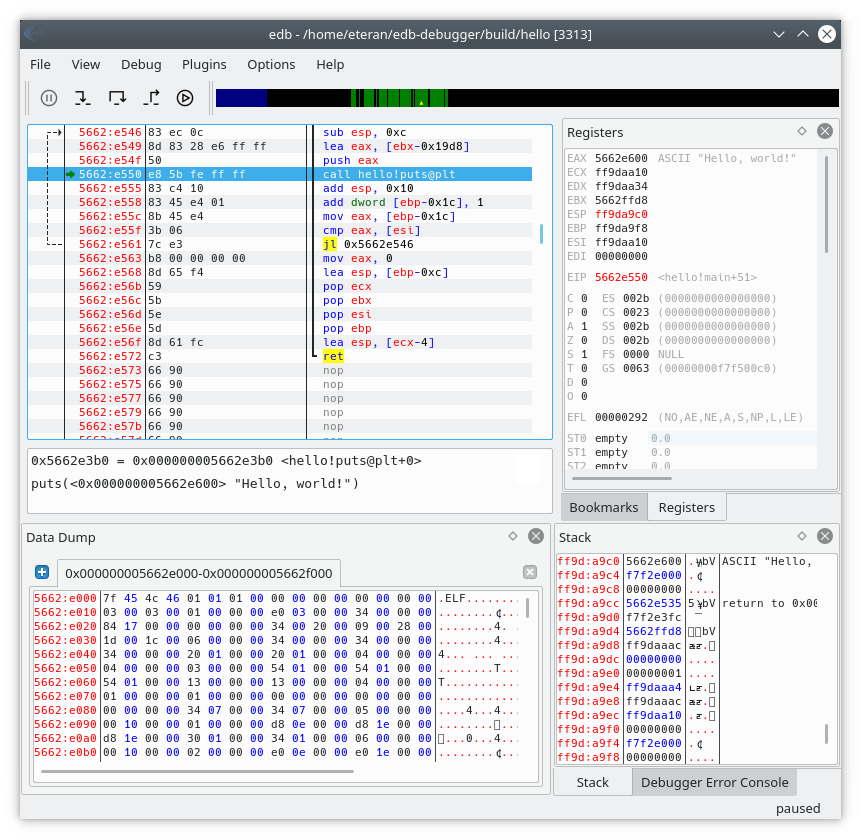 eteran/edb-debugger
edb 是一个跨平台的 AArch32/x86/x86-64 调试器。
 yukonga/ghostlock-app
GhostLock 一键执行应用(CVE-2026-43499)
 hasherezade/pe-bear
可移植可执行文件逆向工具,拥有友好的图形用户界面
 aflplusplus/libafl
高级模糊测试库 - 用Rust将你的模糊测试器组装在一起!跨核心和机器扩展。支持Windows、Android、MacOS、Linux、no_std等平台。
 0xz0f/z0fcourse_reverseengineering
结构化逆向工程课程,涵盖x64 Windows二进制文件、汇编、调试和恶意软件分析。专为初学者到中级学习者设计,配备动手实验和TryHackMe集成。
 revng/revng
基于 LLVM 和 QEMU 构建的开源二进制分析框架与反编译器,可将二进制文件提升为可读的中间表示,用于逆向工程。
 googleprojectzero/fuzzilli
一个 JavaScript 引擎模糊测试器
 fuzzysecurity/powershell-suite
我的 PowerShell 心得
 erocarrera/pefile
pefile 是一个用于读取和处理 PE(可移植可执行文件)文件的 Python 模块。
 jonathansalwan/ropgadget
在ELF、PE、Mach-O和Raw二进制文件中搜索ROP gadgets,支持x86、ARM、MIPS和RISC-V架构。支持自动ROP链生成和交互式控制台模式。
 jonathansalwan/triton
Triton 是一个动态二进制分析库。构建你自己的程序分析工具,自动化逆向工程,进行软件验证,或者只是模拟代码。
 snare/voltron
可扩展的调试器UI工具包,为LLDB、GDB、VDB和WinDbg提供可自定义的寄存器、反汇编、堆栈、内存、断点和回溯视图。









