
 #1
 oalabs/findyara-ida
使用Yara规则扫描二进制文件的IDA Python插件
 1-3-7/disrobe
Rust CLI 套件,通过一条自动流水线对 15+ 生态系统中的原生代码、字节码、脚本、固件和应用包进行静态反编译、去混淆和解包。
 fuzzuf/fuzzuf
模块化模糊测试框架,包含一个DSL(HierarFlow),用于从可重用原语组合模糊测试循环。支持AFL、libFuzzer、VUzzer等,用于自动化漏洞发现。
 zx41r/awesome-reverse-engineering-and-malware-analysis
一份经过验证的逆向工程与恶意软件分析地图。涵盖反汇编器、脱壳、漏洞利用开发、模糊测试、DFIR,以及其他列表遗漏的深度技术文章。
 nccgroup/mtk_bp
用于分析和逆向工程 MediaTek 基带固件的工具,涵盖文件提取、符号解析,以及对调制解调器二进制文件的 Ghidra 集成。
 s3cur3th1ssh1t/nimgetsyscallstub
动态从 ntdll.dll 中提取新的系统调用存根以规避基于签名的检测,并附带一个用于 Nim 载荷的 shellcode 执行模板。
 hugsy/windbg_js_scripts
玩具脚本,用于玩转 WinDbg JS API
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 mrphrazer/binary-cartography
关于逆向工程、恶意软件分析和软件保护的技术网络研讨会。
 oalabs/frida-extract
基于Frida.re的RunPE(以及MapViewOfSection)提取工具
 plum-umd/redexer
Redexer 二进制插桩框架,用于 Dalvik 字节码
 ynwarcs/cve-2025-21298
CVE-2025-21298 的概念验证与详情

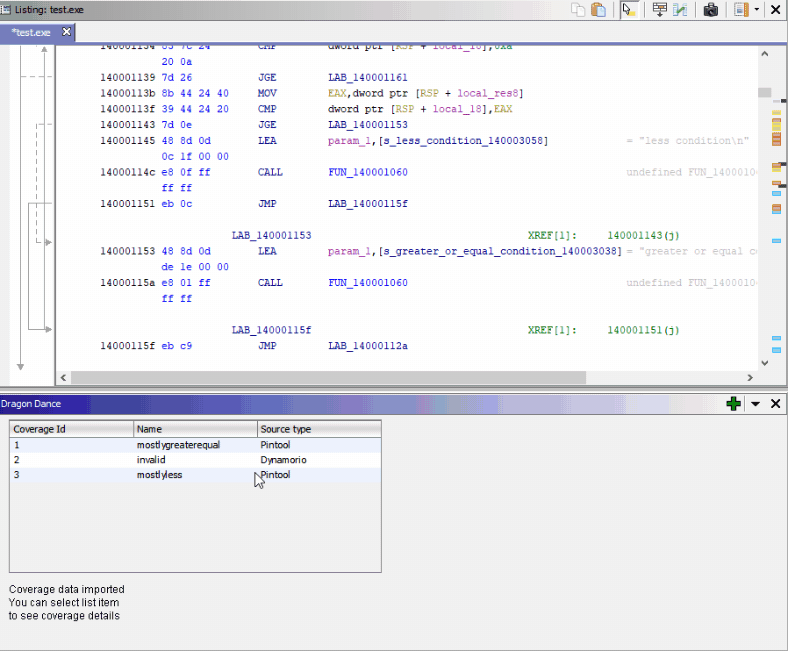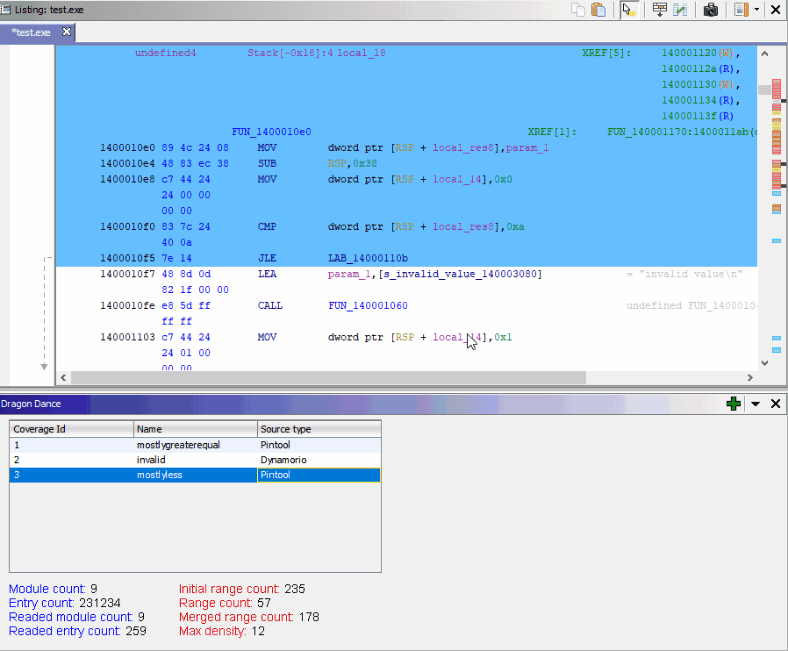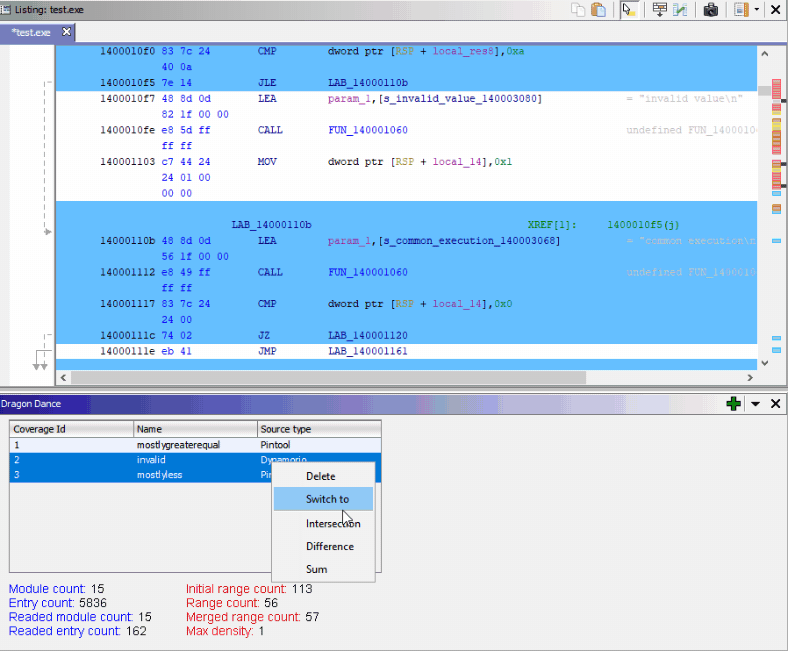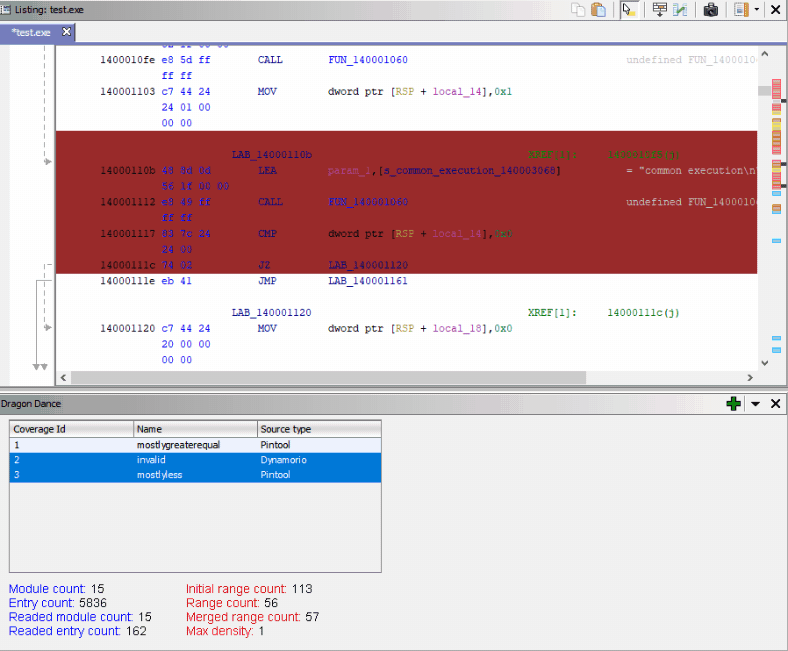 0ffffffffh/dragondance
Ghidra的二进制代码覆盖率可视化插件









