
 #1

 nmatt0/moria
IoT firmware identification and extraction
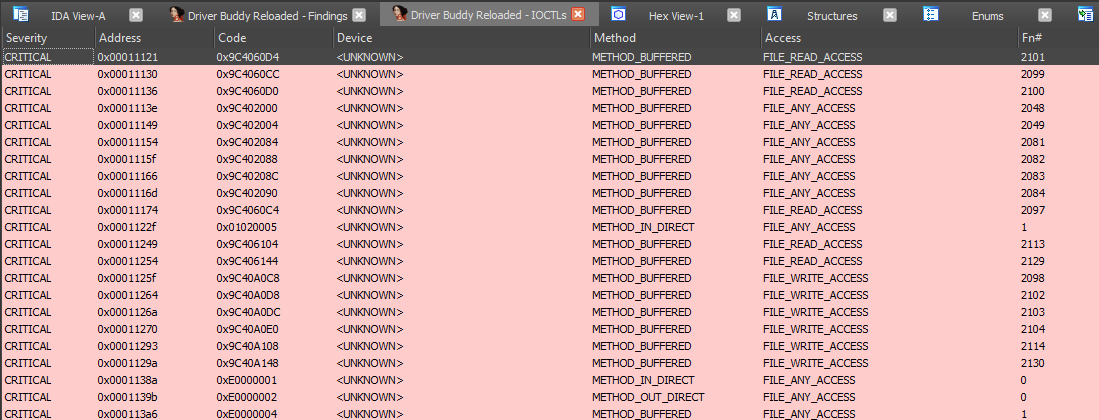 voidsec/driverbuddyreloaded
Driver Buddy Reloaded 是一个 IDA Pro Python 插件,可帮助自动化一些繁琐的 Windows 内核驱动程序逆向工程任务。
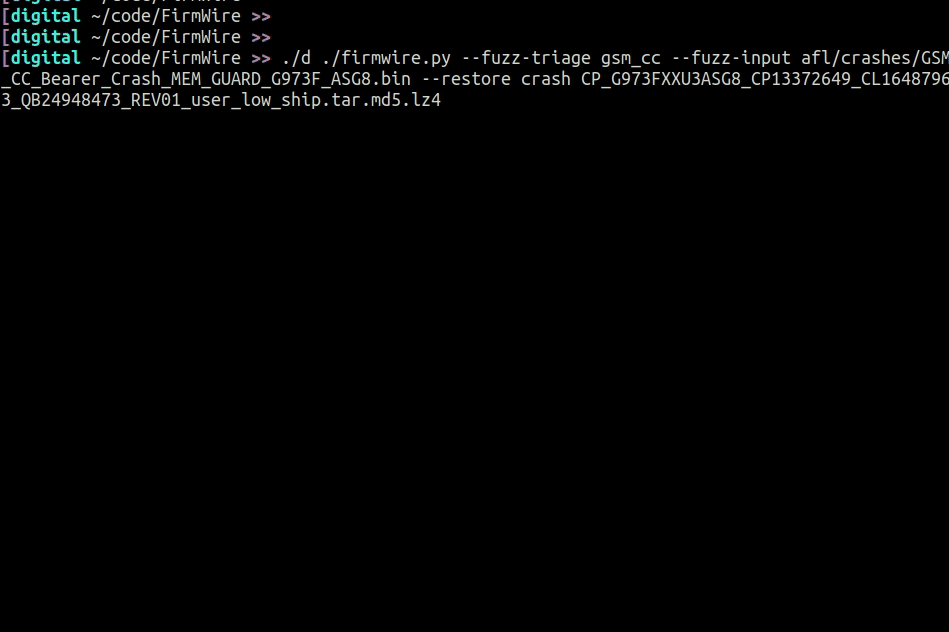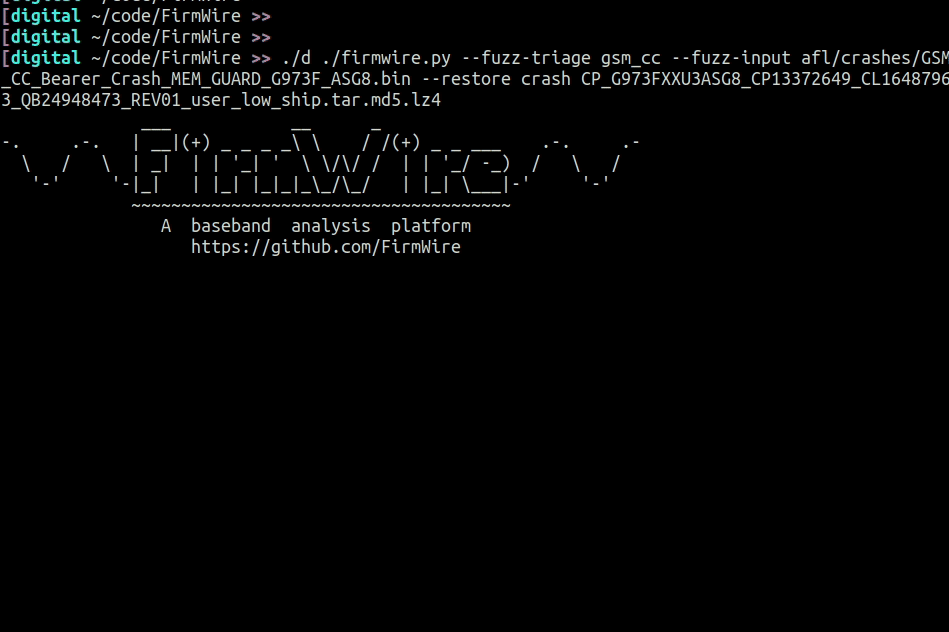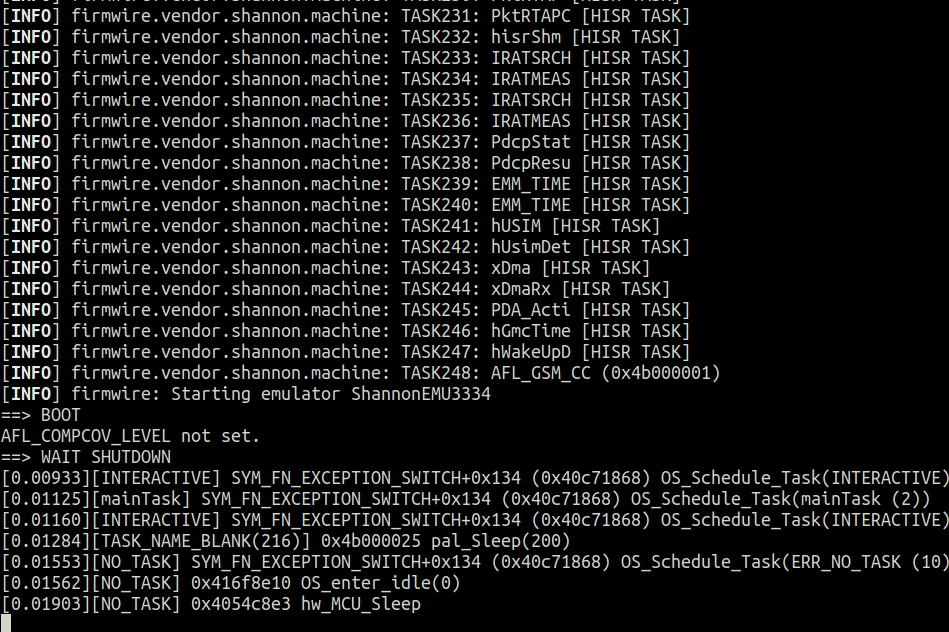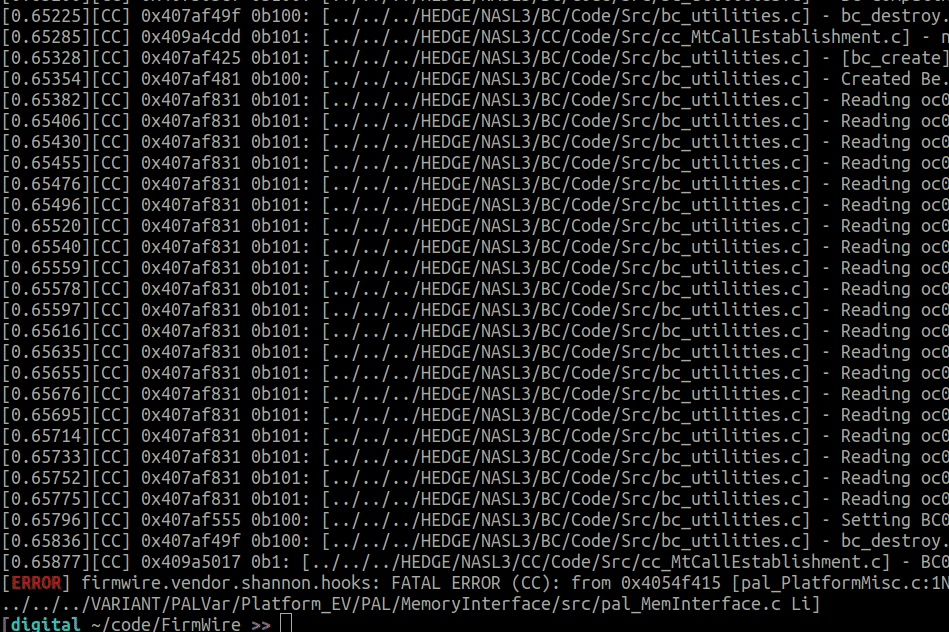 firmwire/firmwire
FirmWire 是一个用于智能手机基带固件的模糊测试、调试和根本原因分析的全系统基带固件仿真平台。
 0xdea/ghidra-scripts
精选的 Ghidra 脚本,用于自动化逆向工程和漏洞分析:定位不安全函数、提取反编译器伪代码、修复 Objective-C 交叉引用以及解析 MIPS 系统调用。
 isecpartners/introspy-ios
黑盒 iOS 安全分析
 sentinelabs/alphagolang
用于分析 Golang 二进制文件的 IDApython 脚本
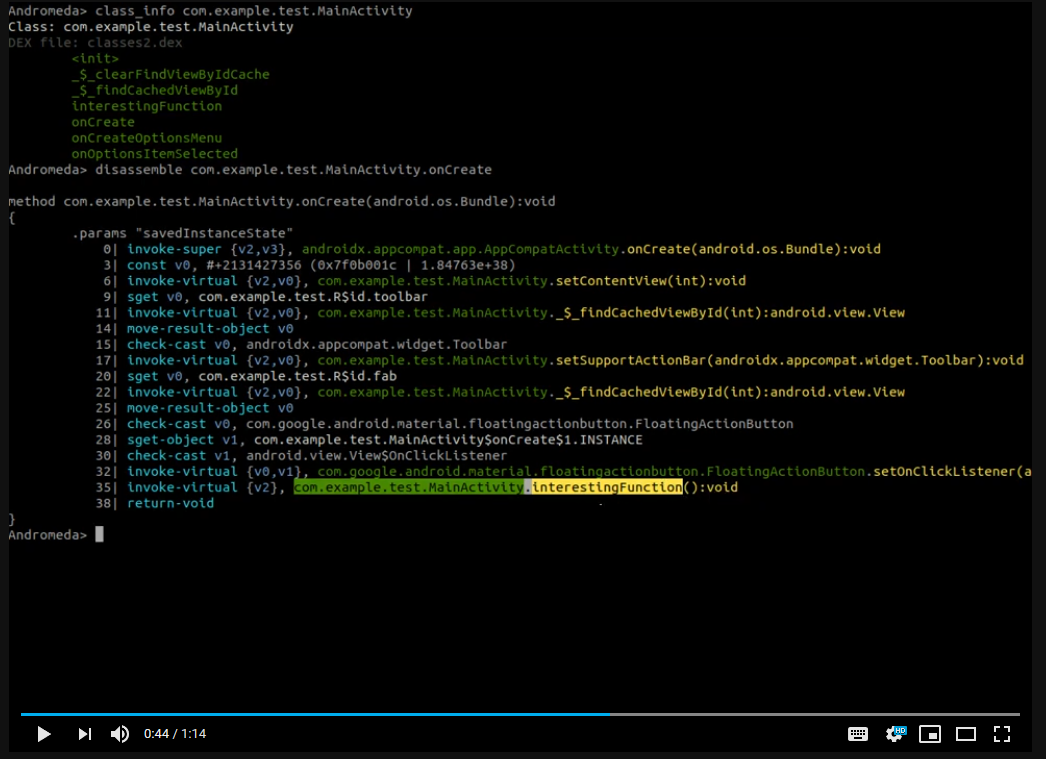 secrary/andromeda
C/C++ 交互式逆向工程工具,用于 Android 应用程序,可实现快速的静态分析和 APK 文件的二进制检查。
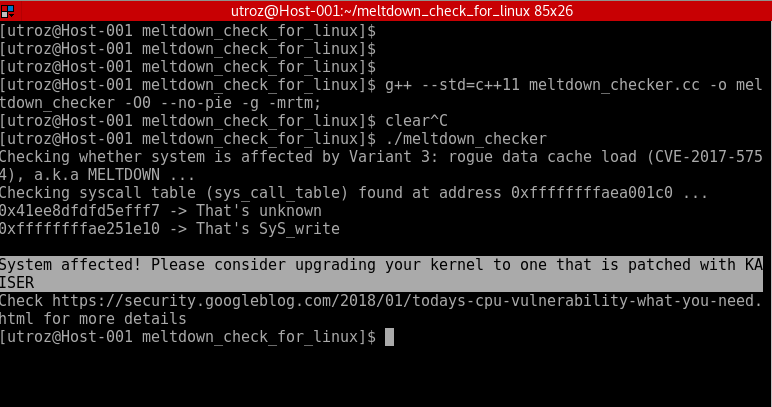 raphaelsc/am-i-affected-by-meltdown
Meltdown Exploit / Proof-of-concept / 检查系统是否受变种3影响:恶意数据缓存加载 (CVE-2017-5754),又名MELTDOWN。
 suleram/view8
反编译序列化的 V8 字节码(JSC 文件)为高级可读的类 JavaScript 代码,支持多种 V8 版本、树形输出,以及用于恶意软件分析的确定性函数命名。
 checkpointsw/karta
IDA Python 插件,用于在二进制文件中快速、基于位置地匹配开源库符号,从而实现对大型固件和恶意软件的高效逆向工程与漏洞分析。
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
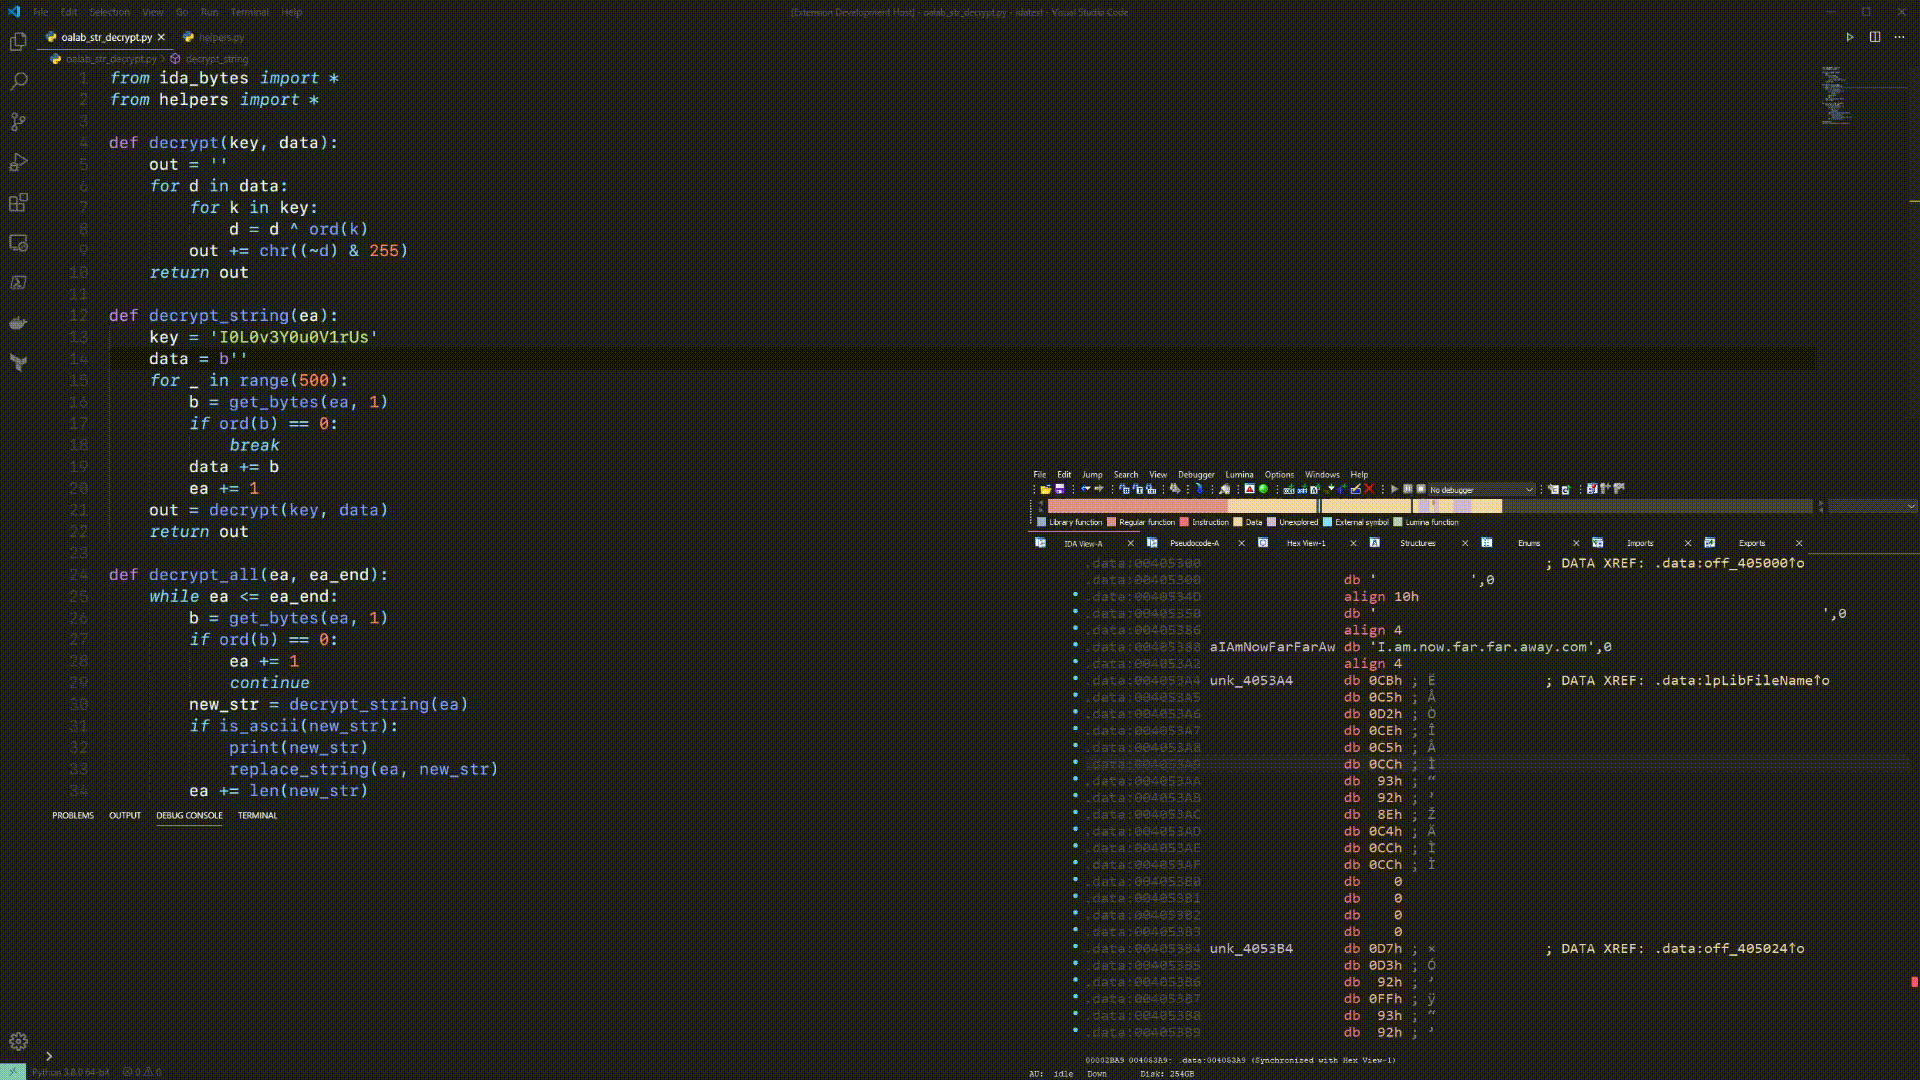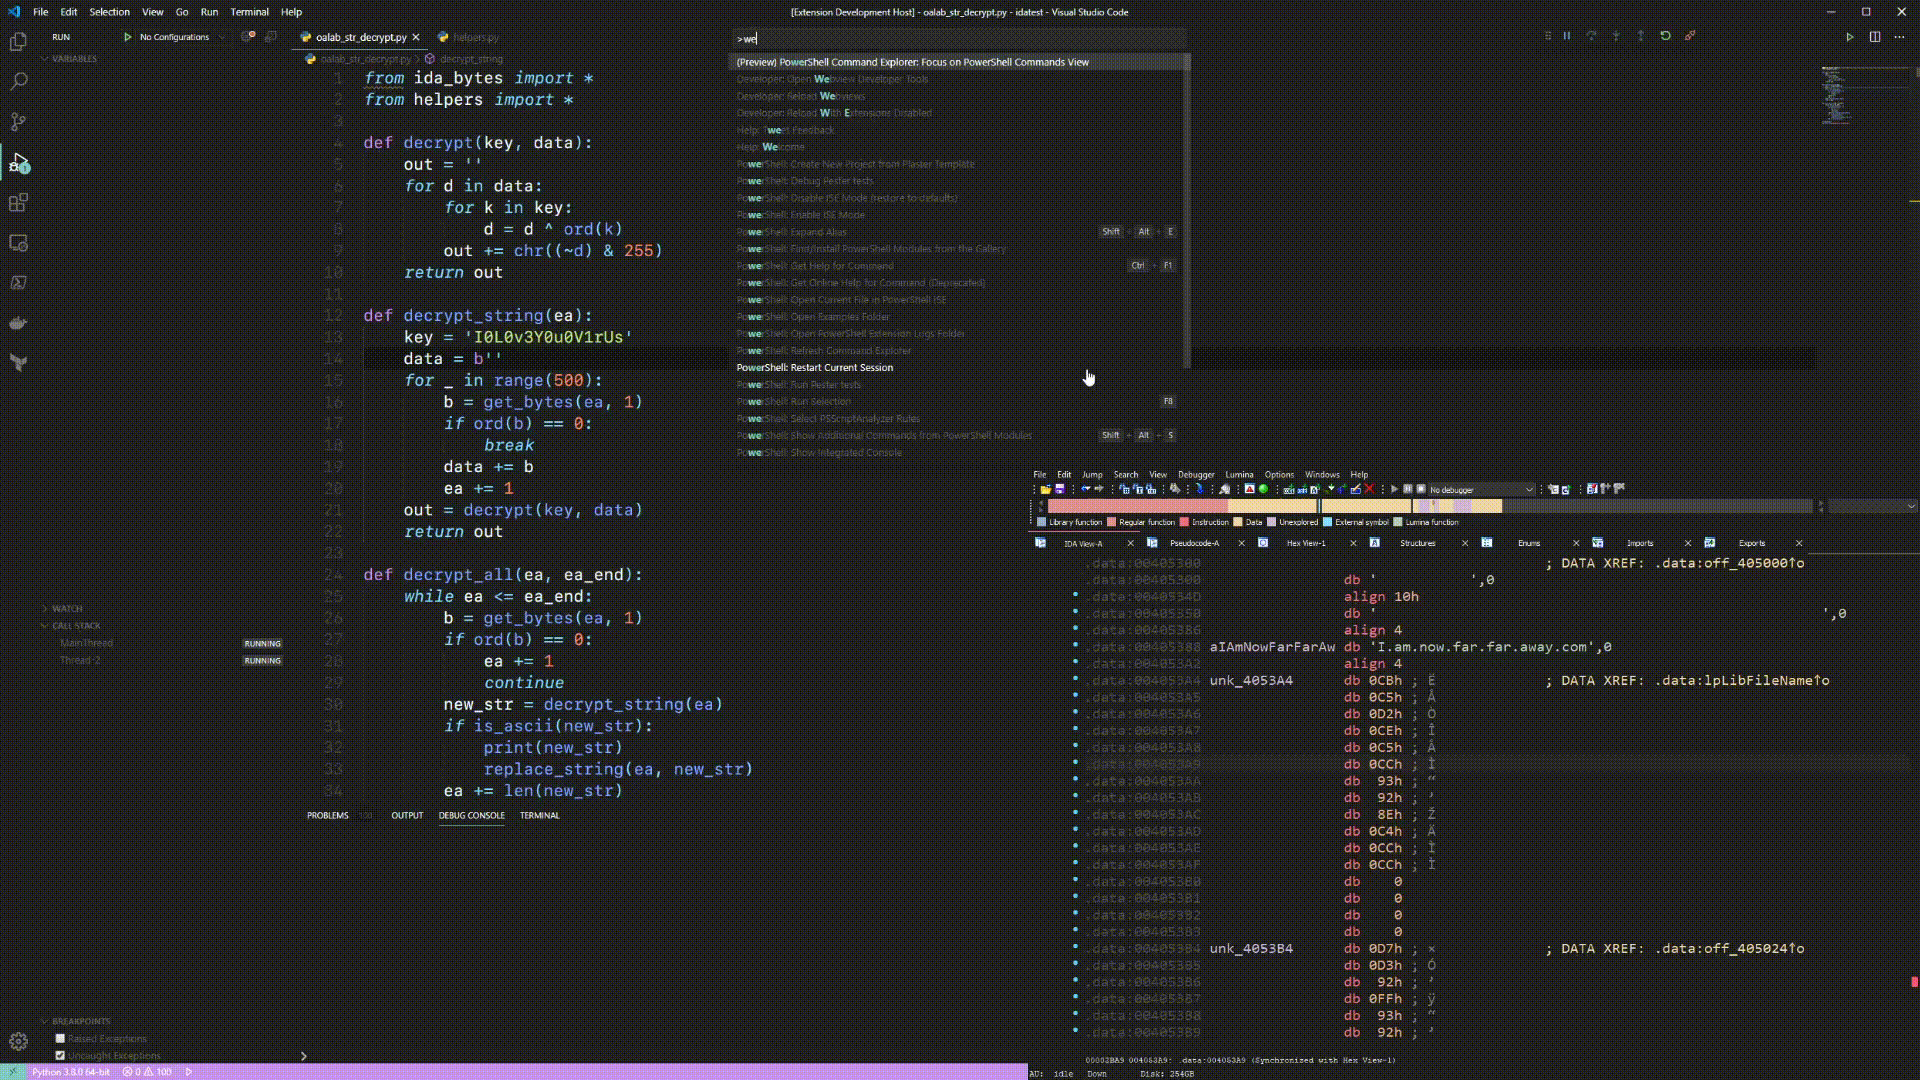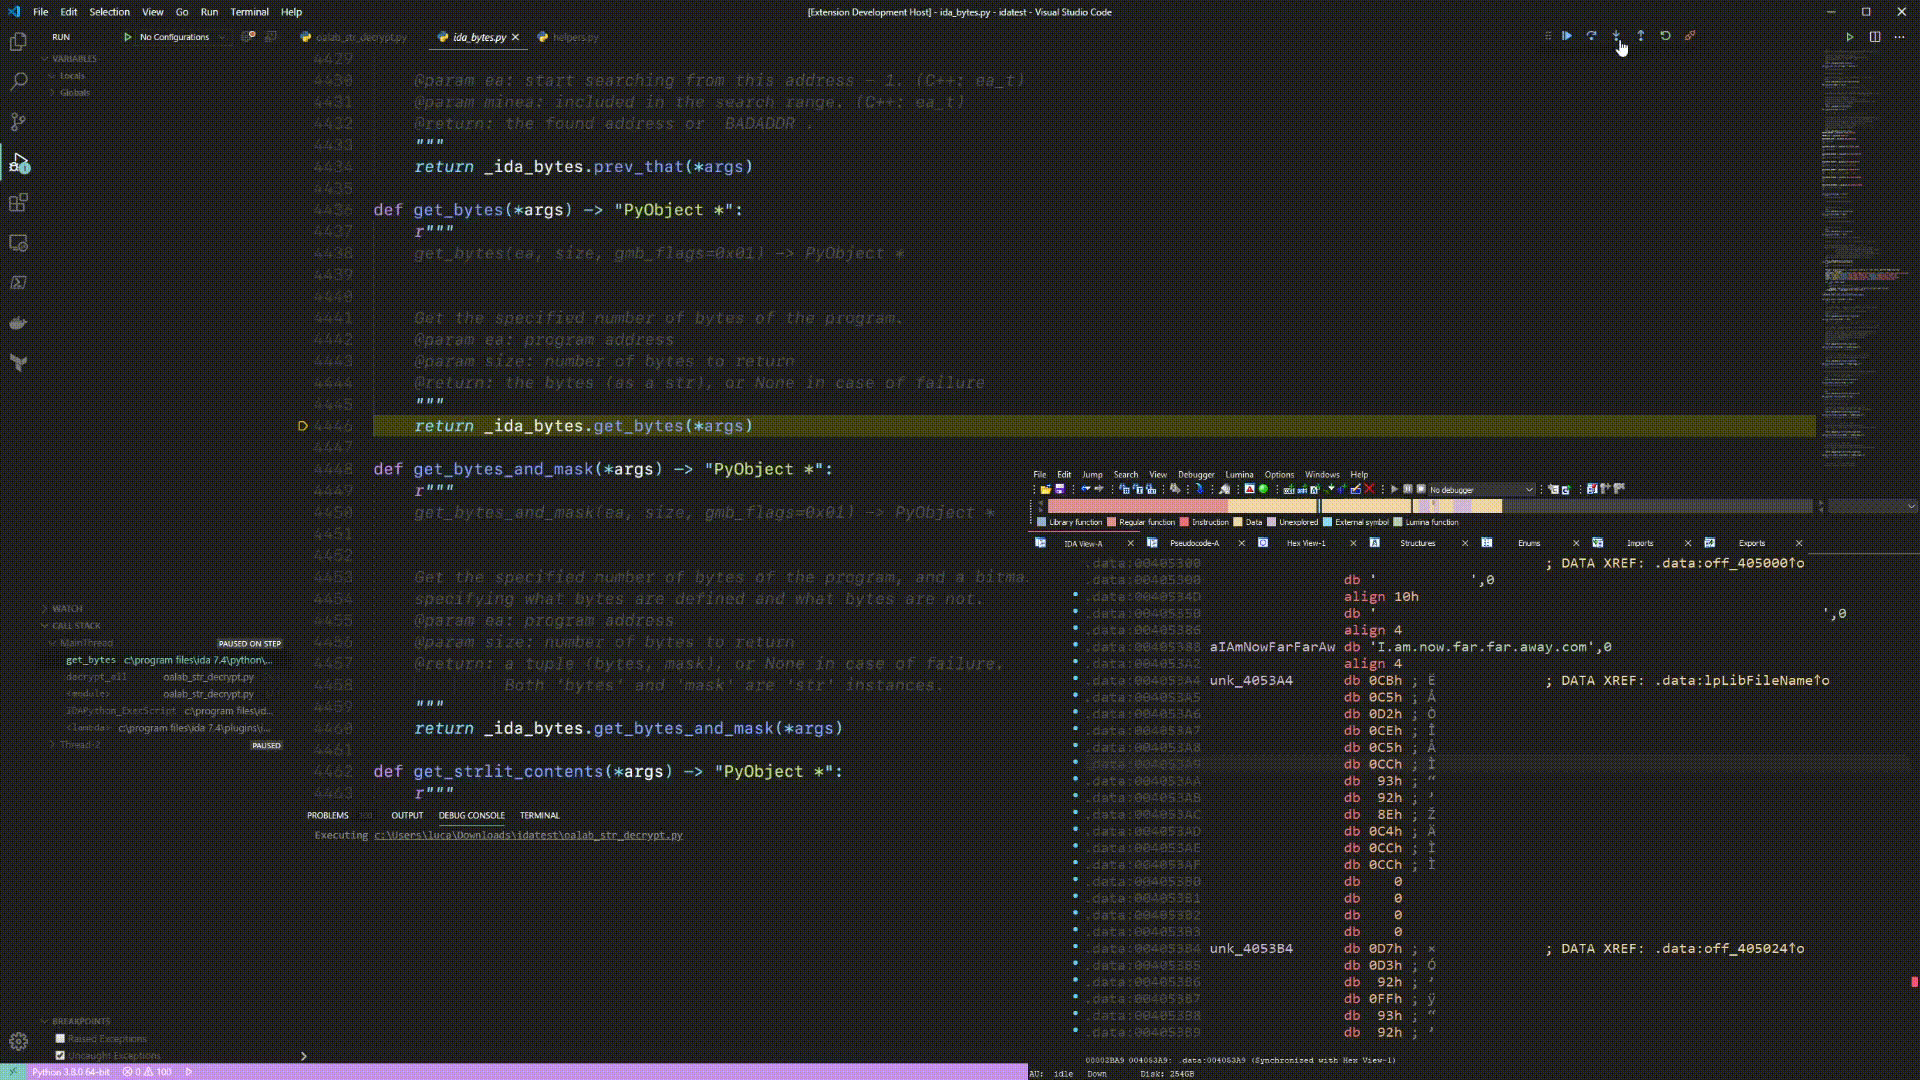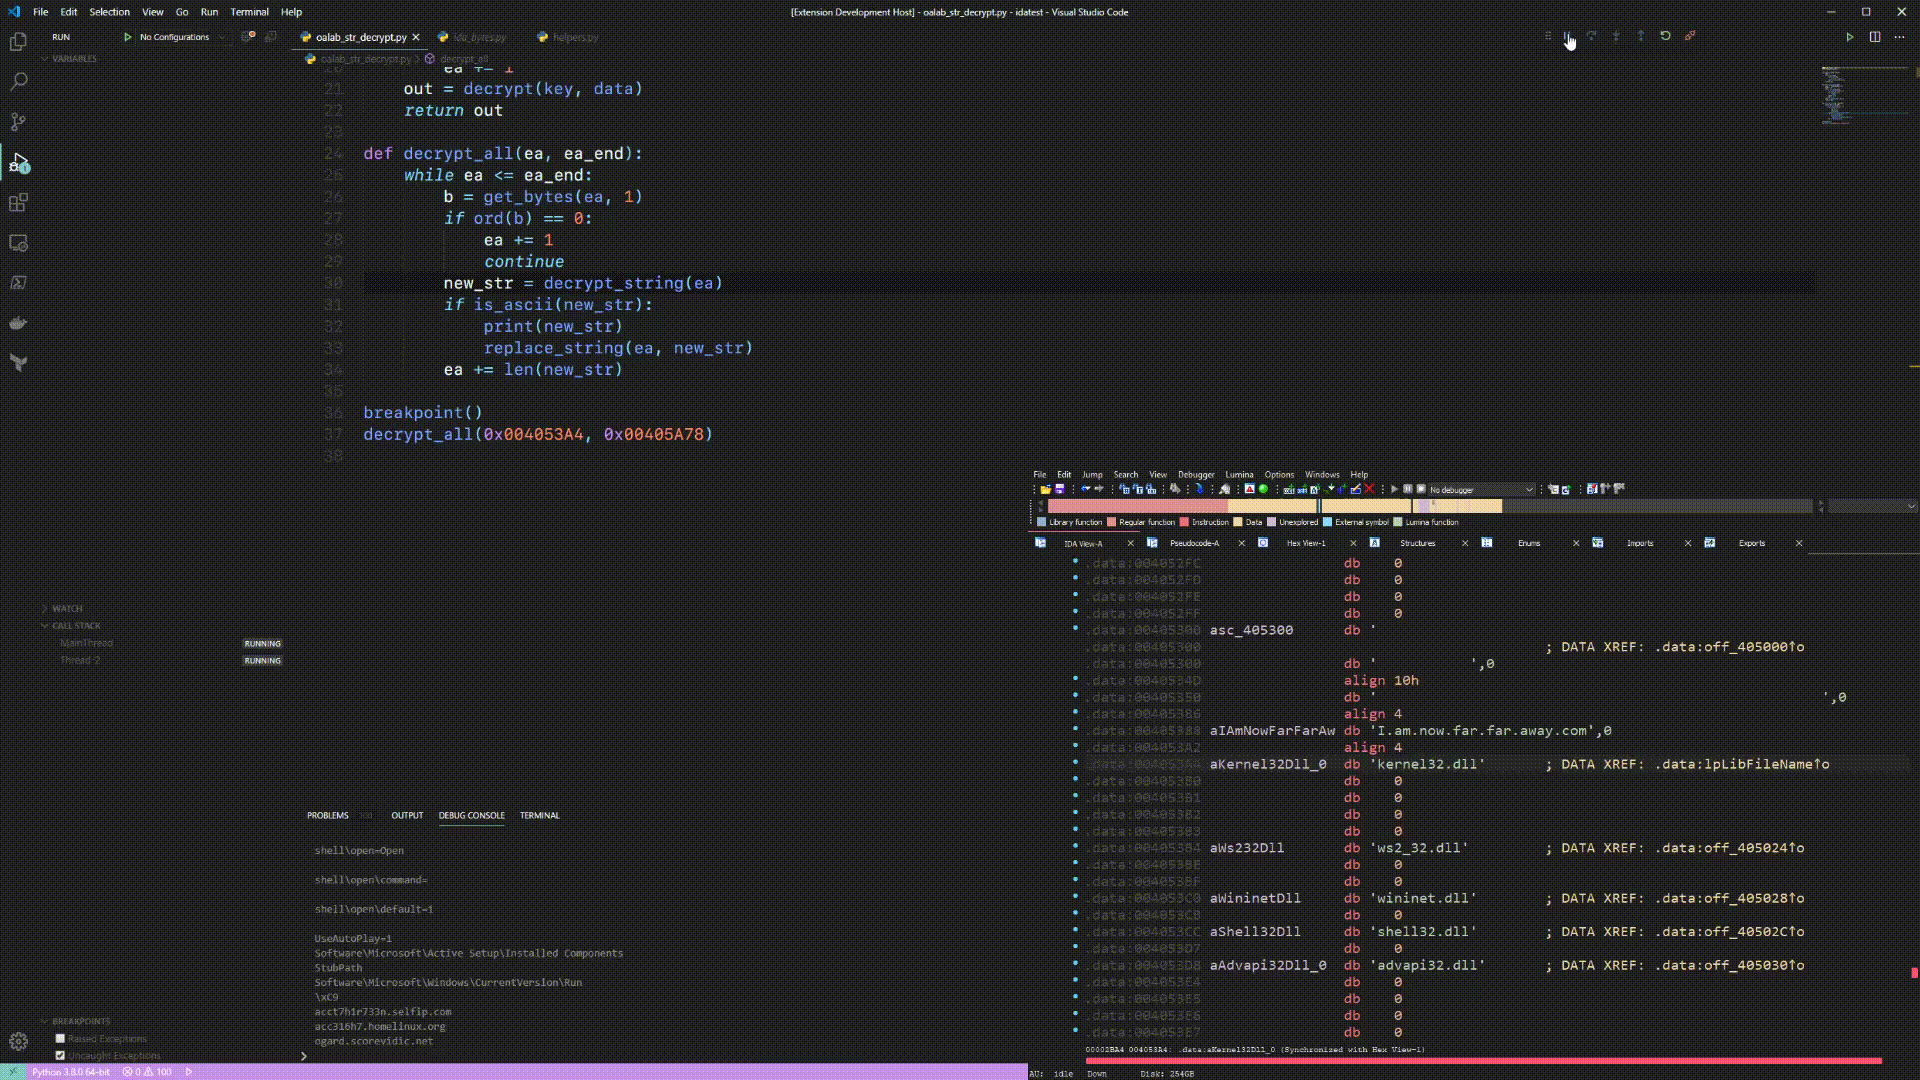 ioncodes/idacode
一款用于IDA和VS Code的集成工具,连接两者以轻松执行和调试IDAPython脚本。
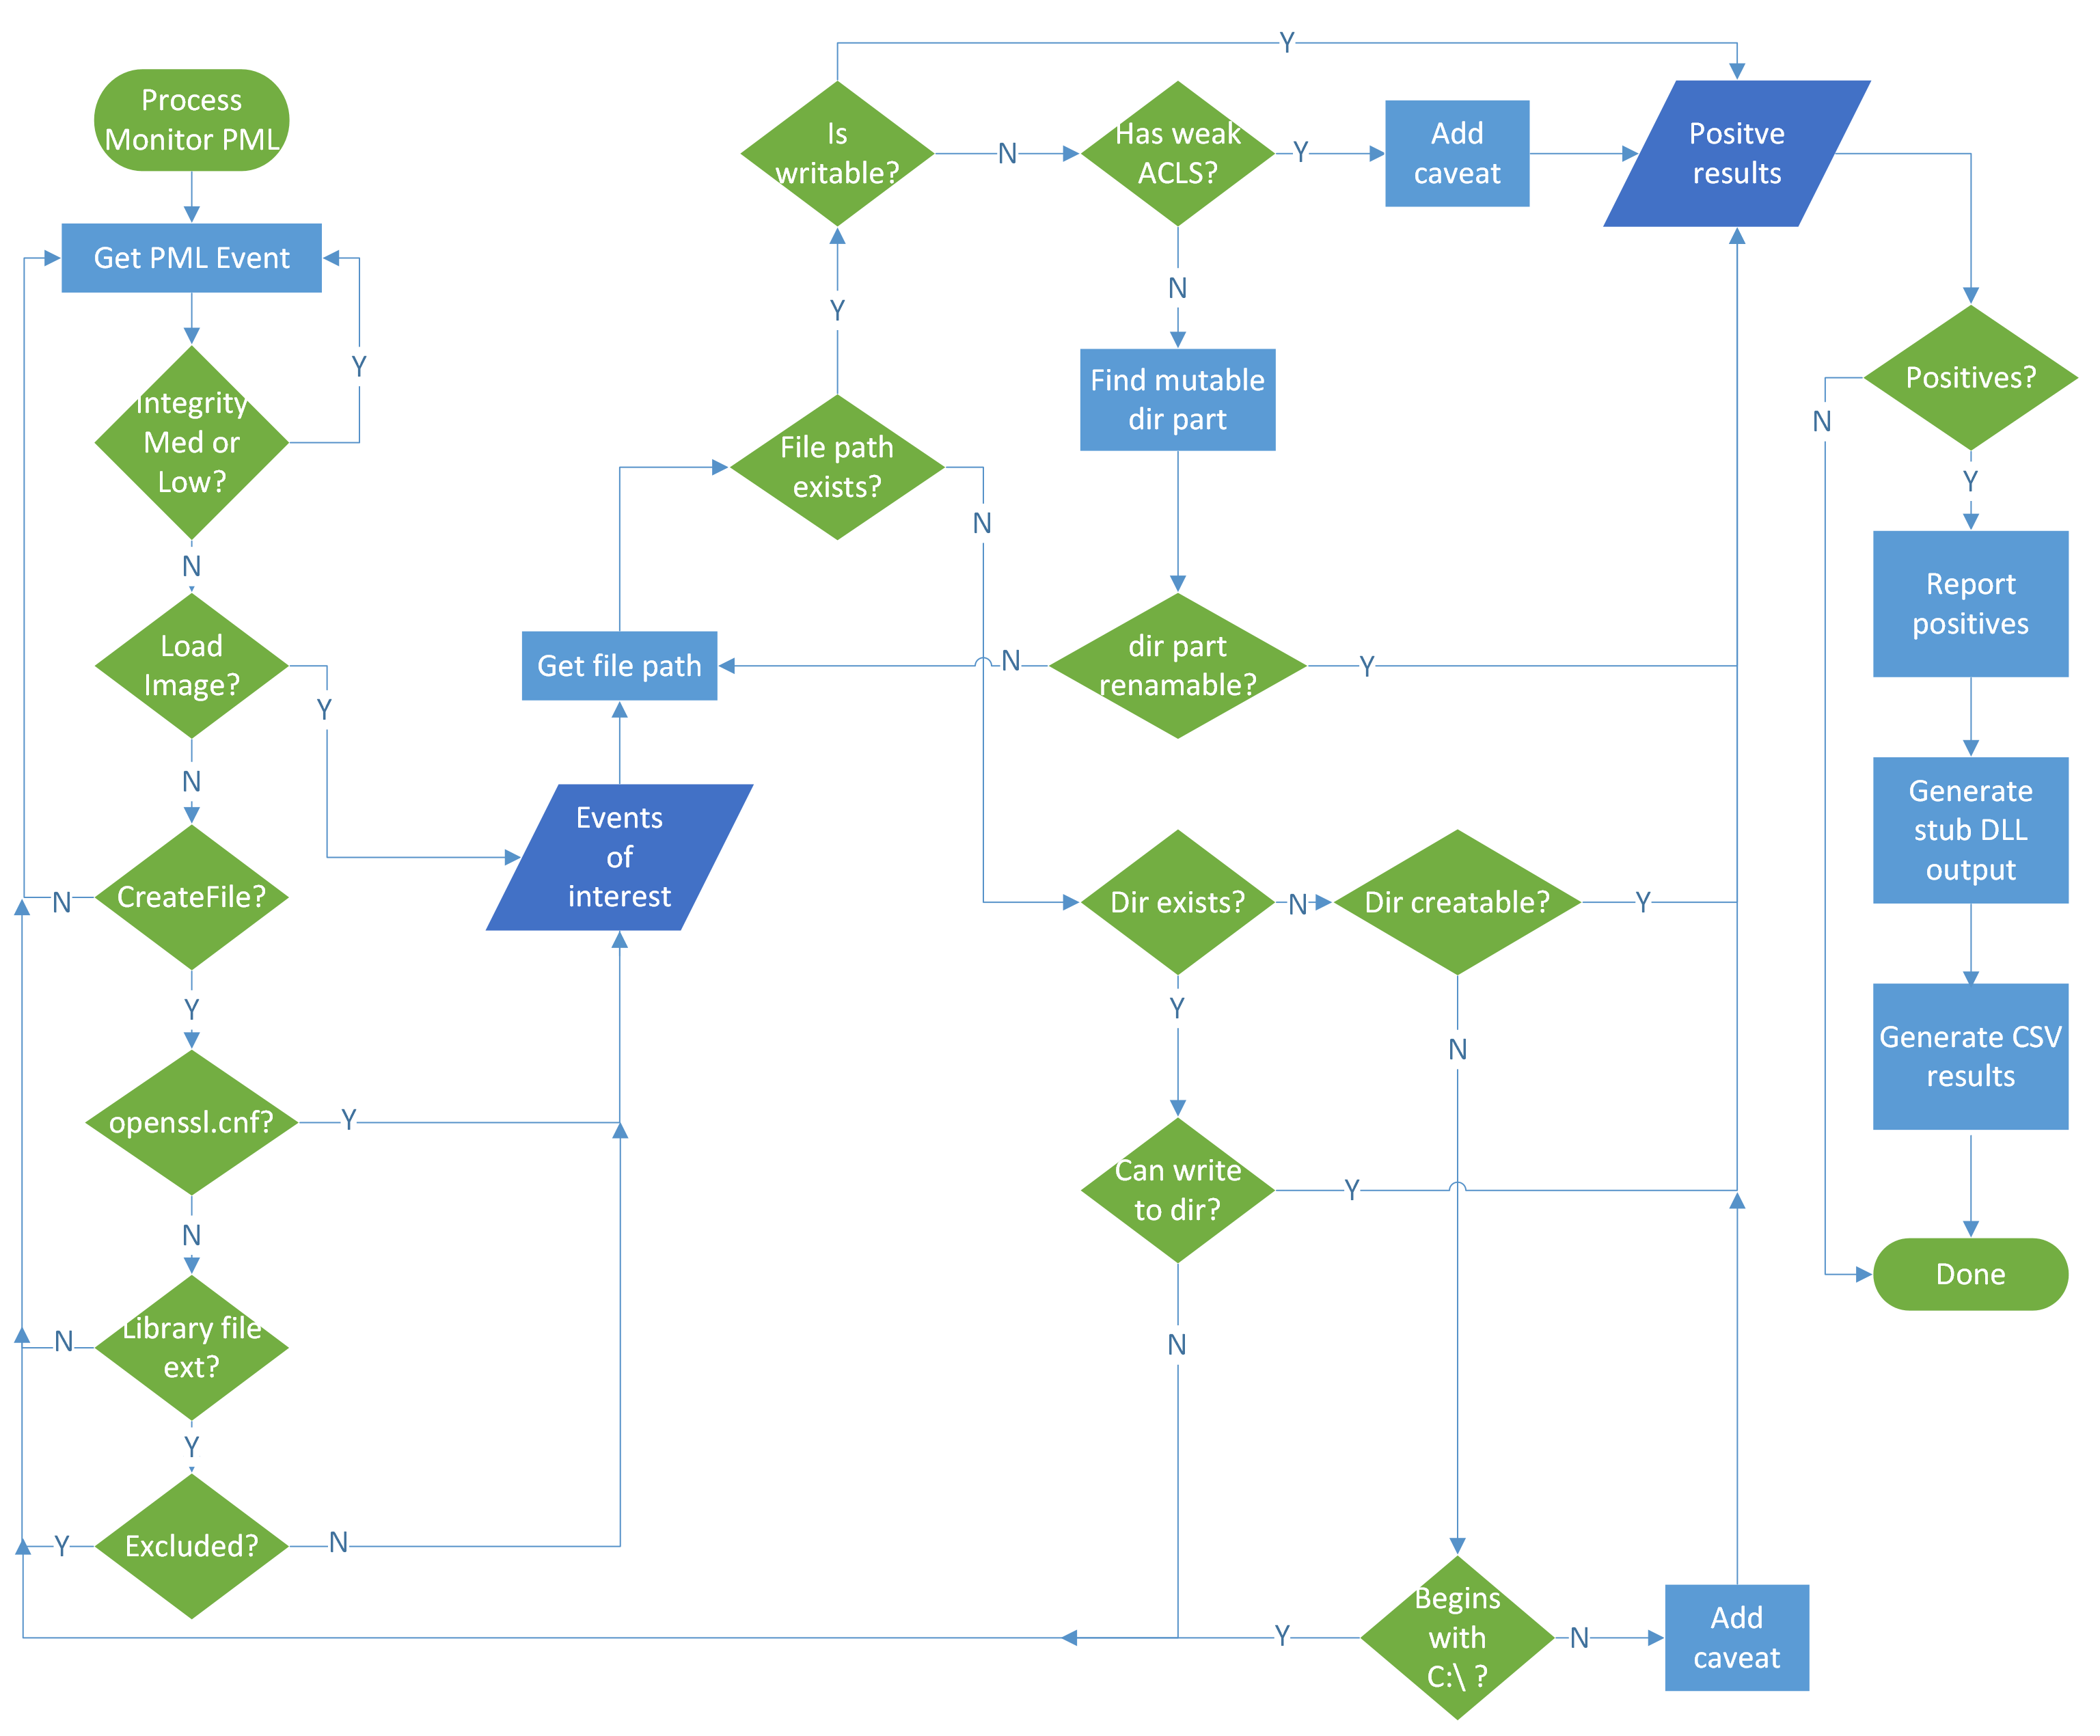 vu-ls/crassus
Windows权限提升发现工具,解析进程监视器启动日志以识别DLL劫持、弱ACL及其他提权路径,并自动生成代理DLL源代码。
 yhs0602/android-disassembler
反汇编任意文件,包括 .so(NDK、JNI)、Windows PE(EXE、DLL、SYS 等)、Linux 二进制文件、库,以及 Android 上的其他文件(如图片、音频等,仅供娱乐)。基于 Capstone 的反汇编器 Android 应用。反编译安卓 NDK 共享库、Windows…
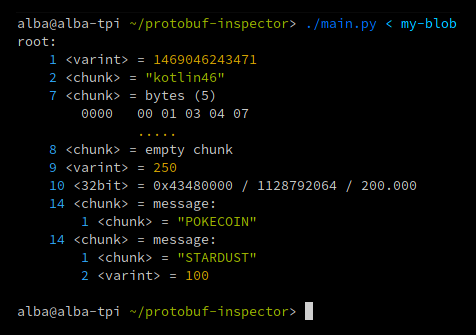 mildsunrise/protobuf-inspector
🕵️ 用于对未知定义的 Protocol Buffers 进行逆向工程的工具









