#1
 nac-l/mergen
通过使用LLVM IR和解析汇编进行优化实现的反混淆。
 416rehman/deepzero
在你睡觉时发现零日漏洞。DeepZero 是一个自动化漏洞研究框架,它使用 AI 代理原生解析、反编译和分析数千个 Windows 内核驱动程序中的可利用 IOCTL。
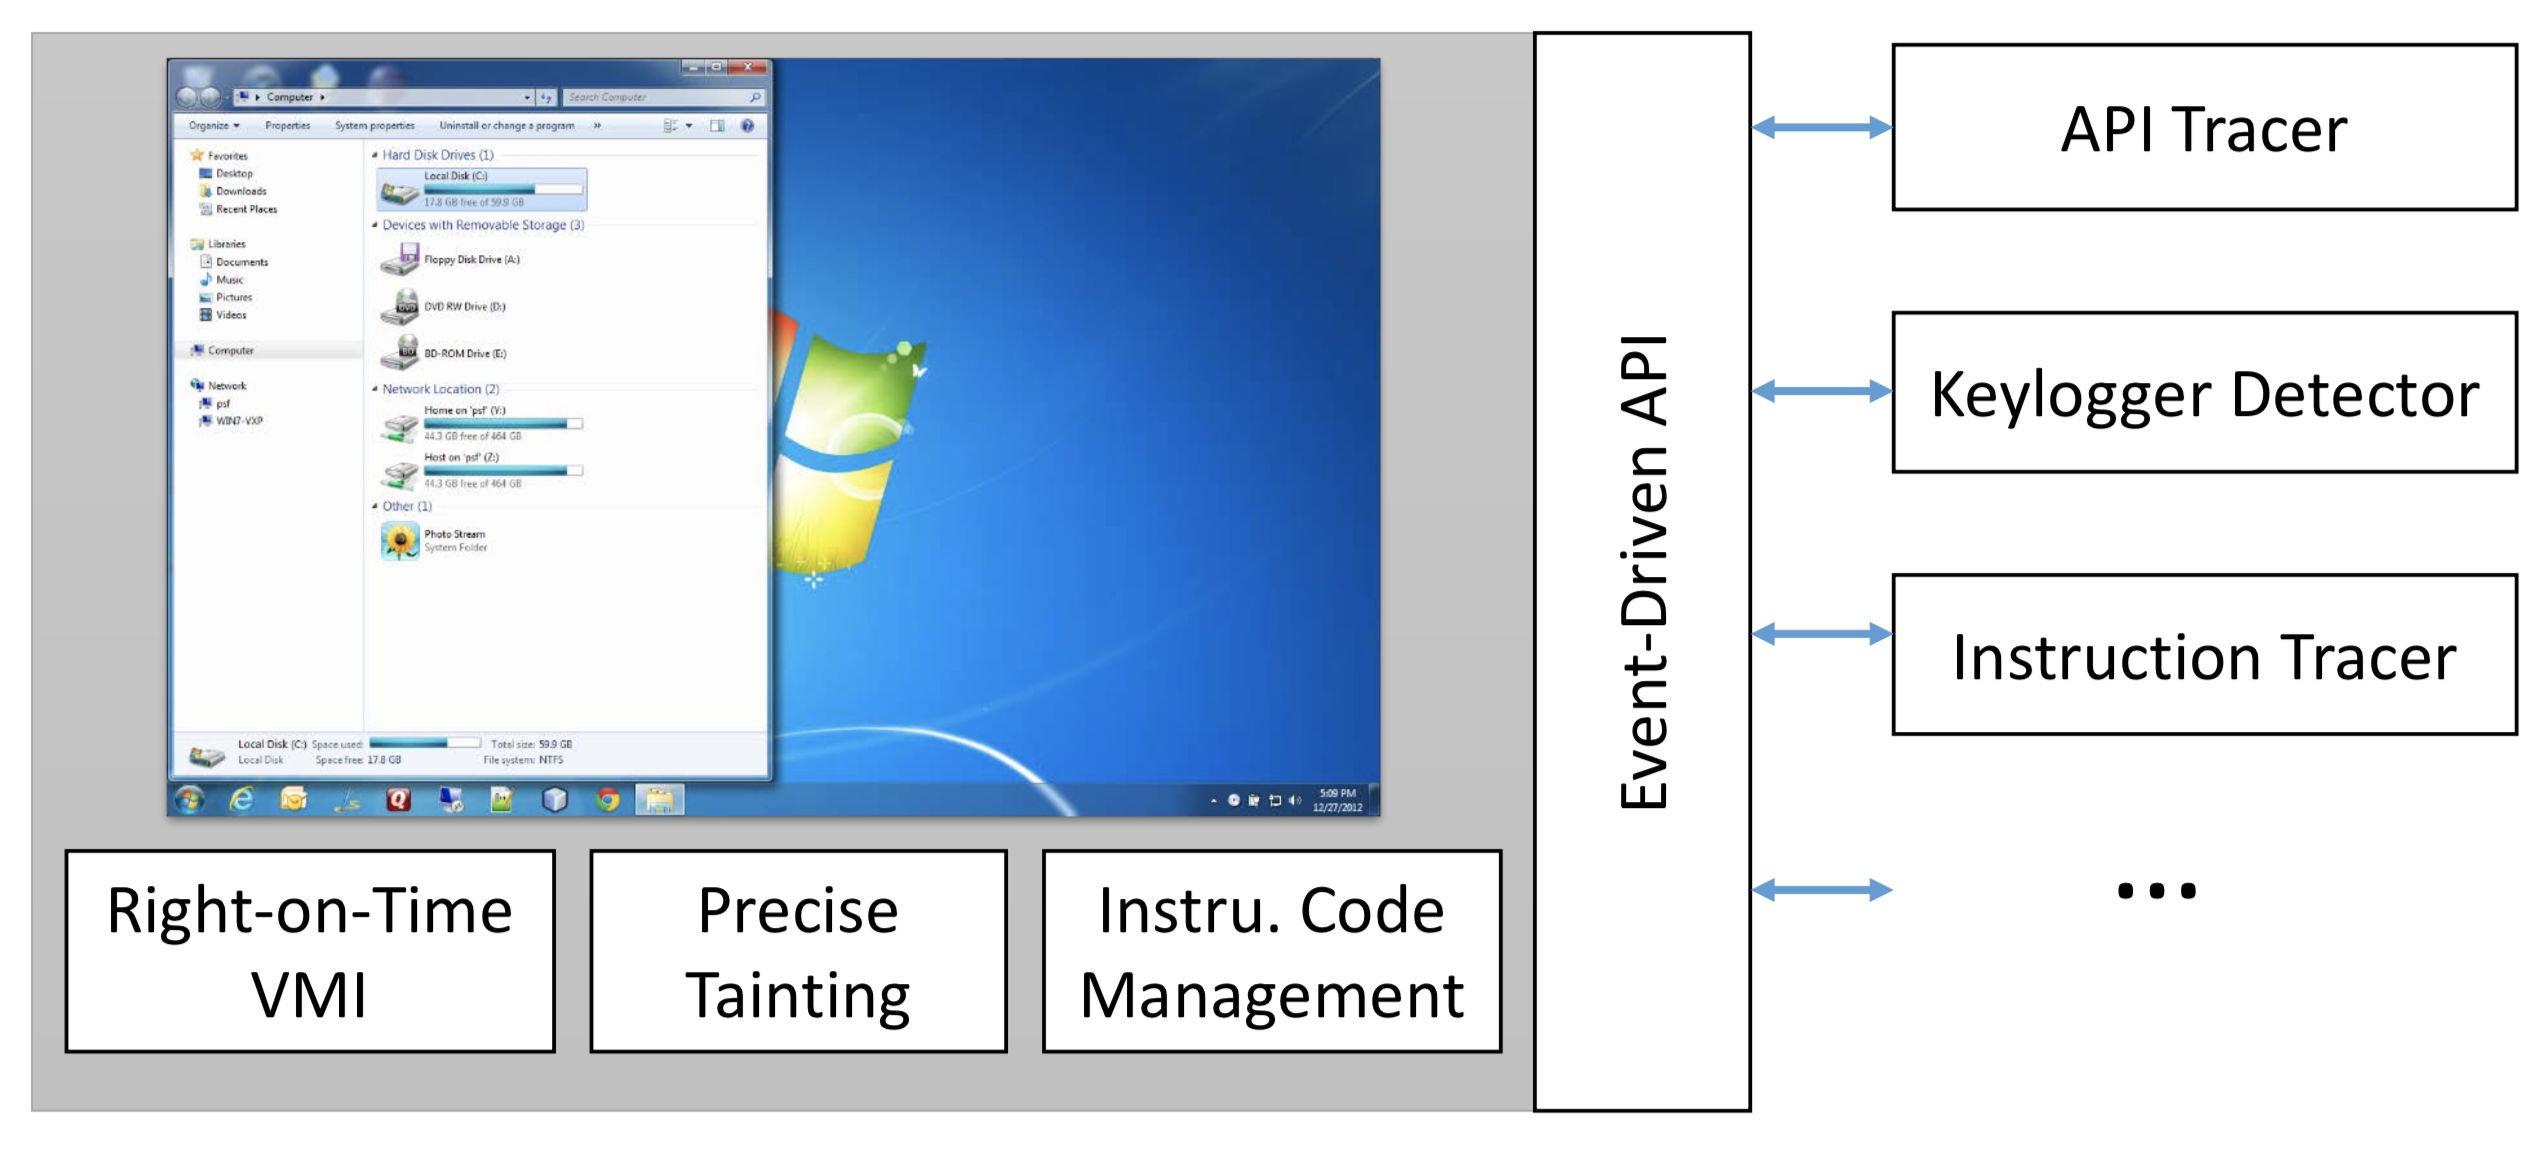 decaf-project/decaf
DECAF(全称 Dynamic Executable Code Analysis Framework)是一个基于 QEMU 的二进制分析平台。这里同时也是 DroidScope 动态 Android 恶意软件分析平台的大本营。DroidScope 现在是 DECAF 的一个扩展。
 clearbluejar/pyghidra-mcp
Python 命令行 Ghidra MCP
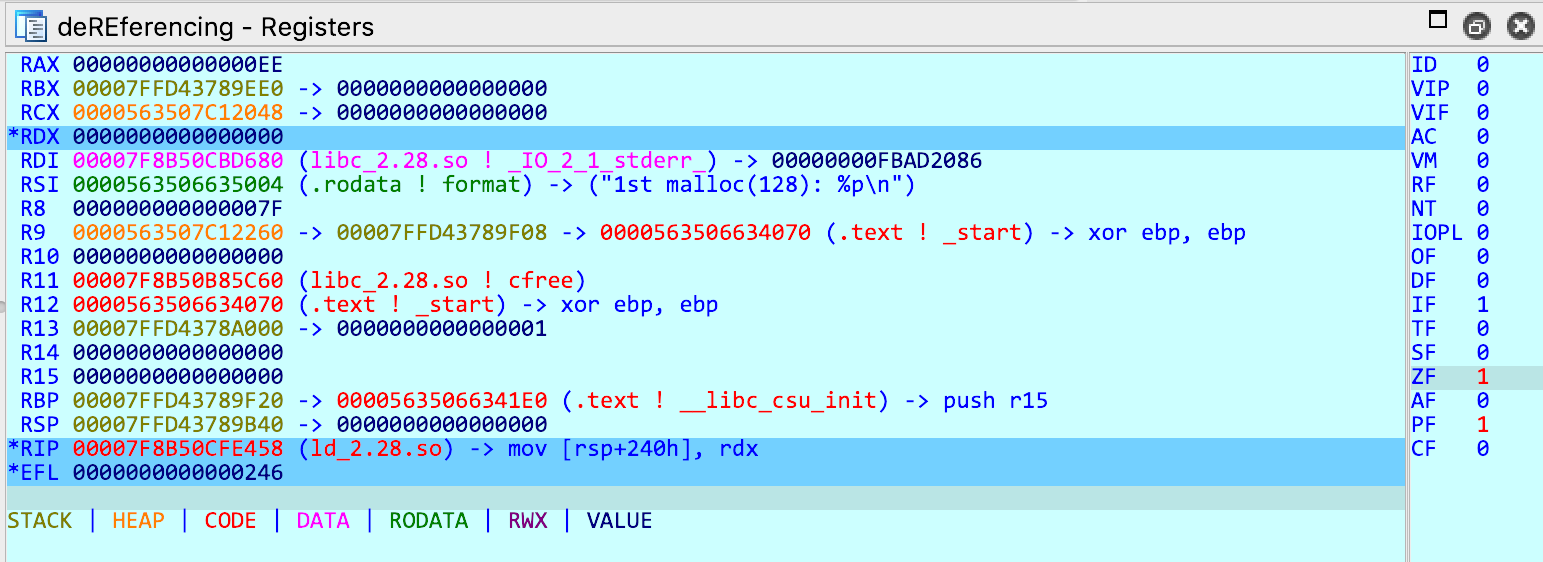 danigargu/dereferencing
IDA Pro 插件,实现了更加用户友好的寄存器与堆栈视图
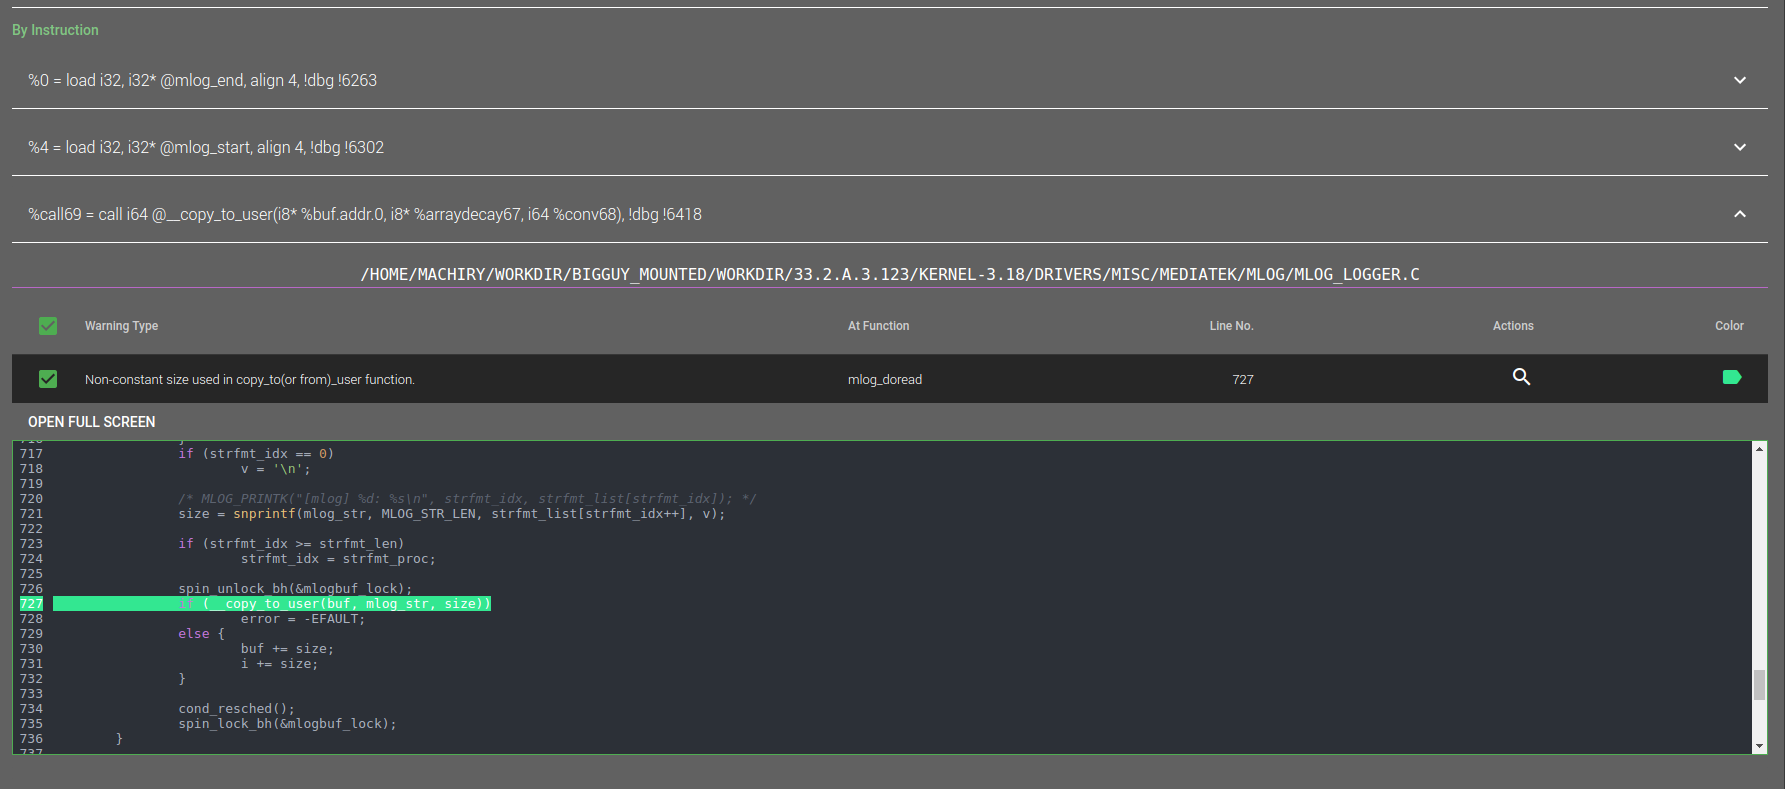 ucsb-seclab/dr_checker
DR.CHECKER : 一种用于Linux内核驱动程序的Soundy漏洞检测工具
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
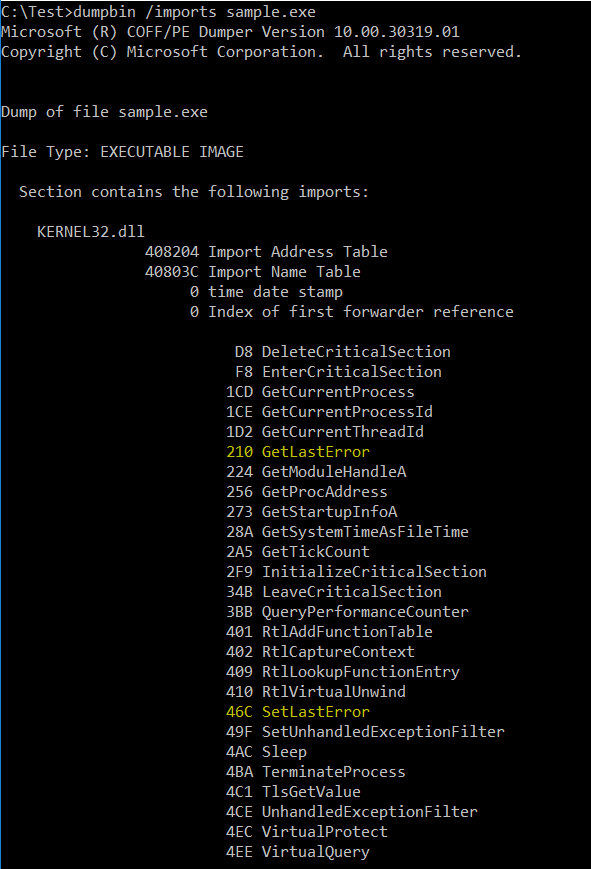 d35ha/callobfuscator
使用不同的API混淆特定的Windows API
 netzob/netzob
用于逆向工程、建模和模糊测试通信协议的开源工具包。从网络流量、文件或 IPC 流中推断消息格式和状态机,以生成逼真的流量和优化的测试用例。
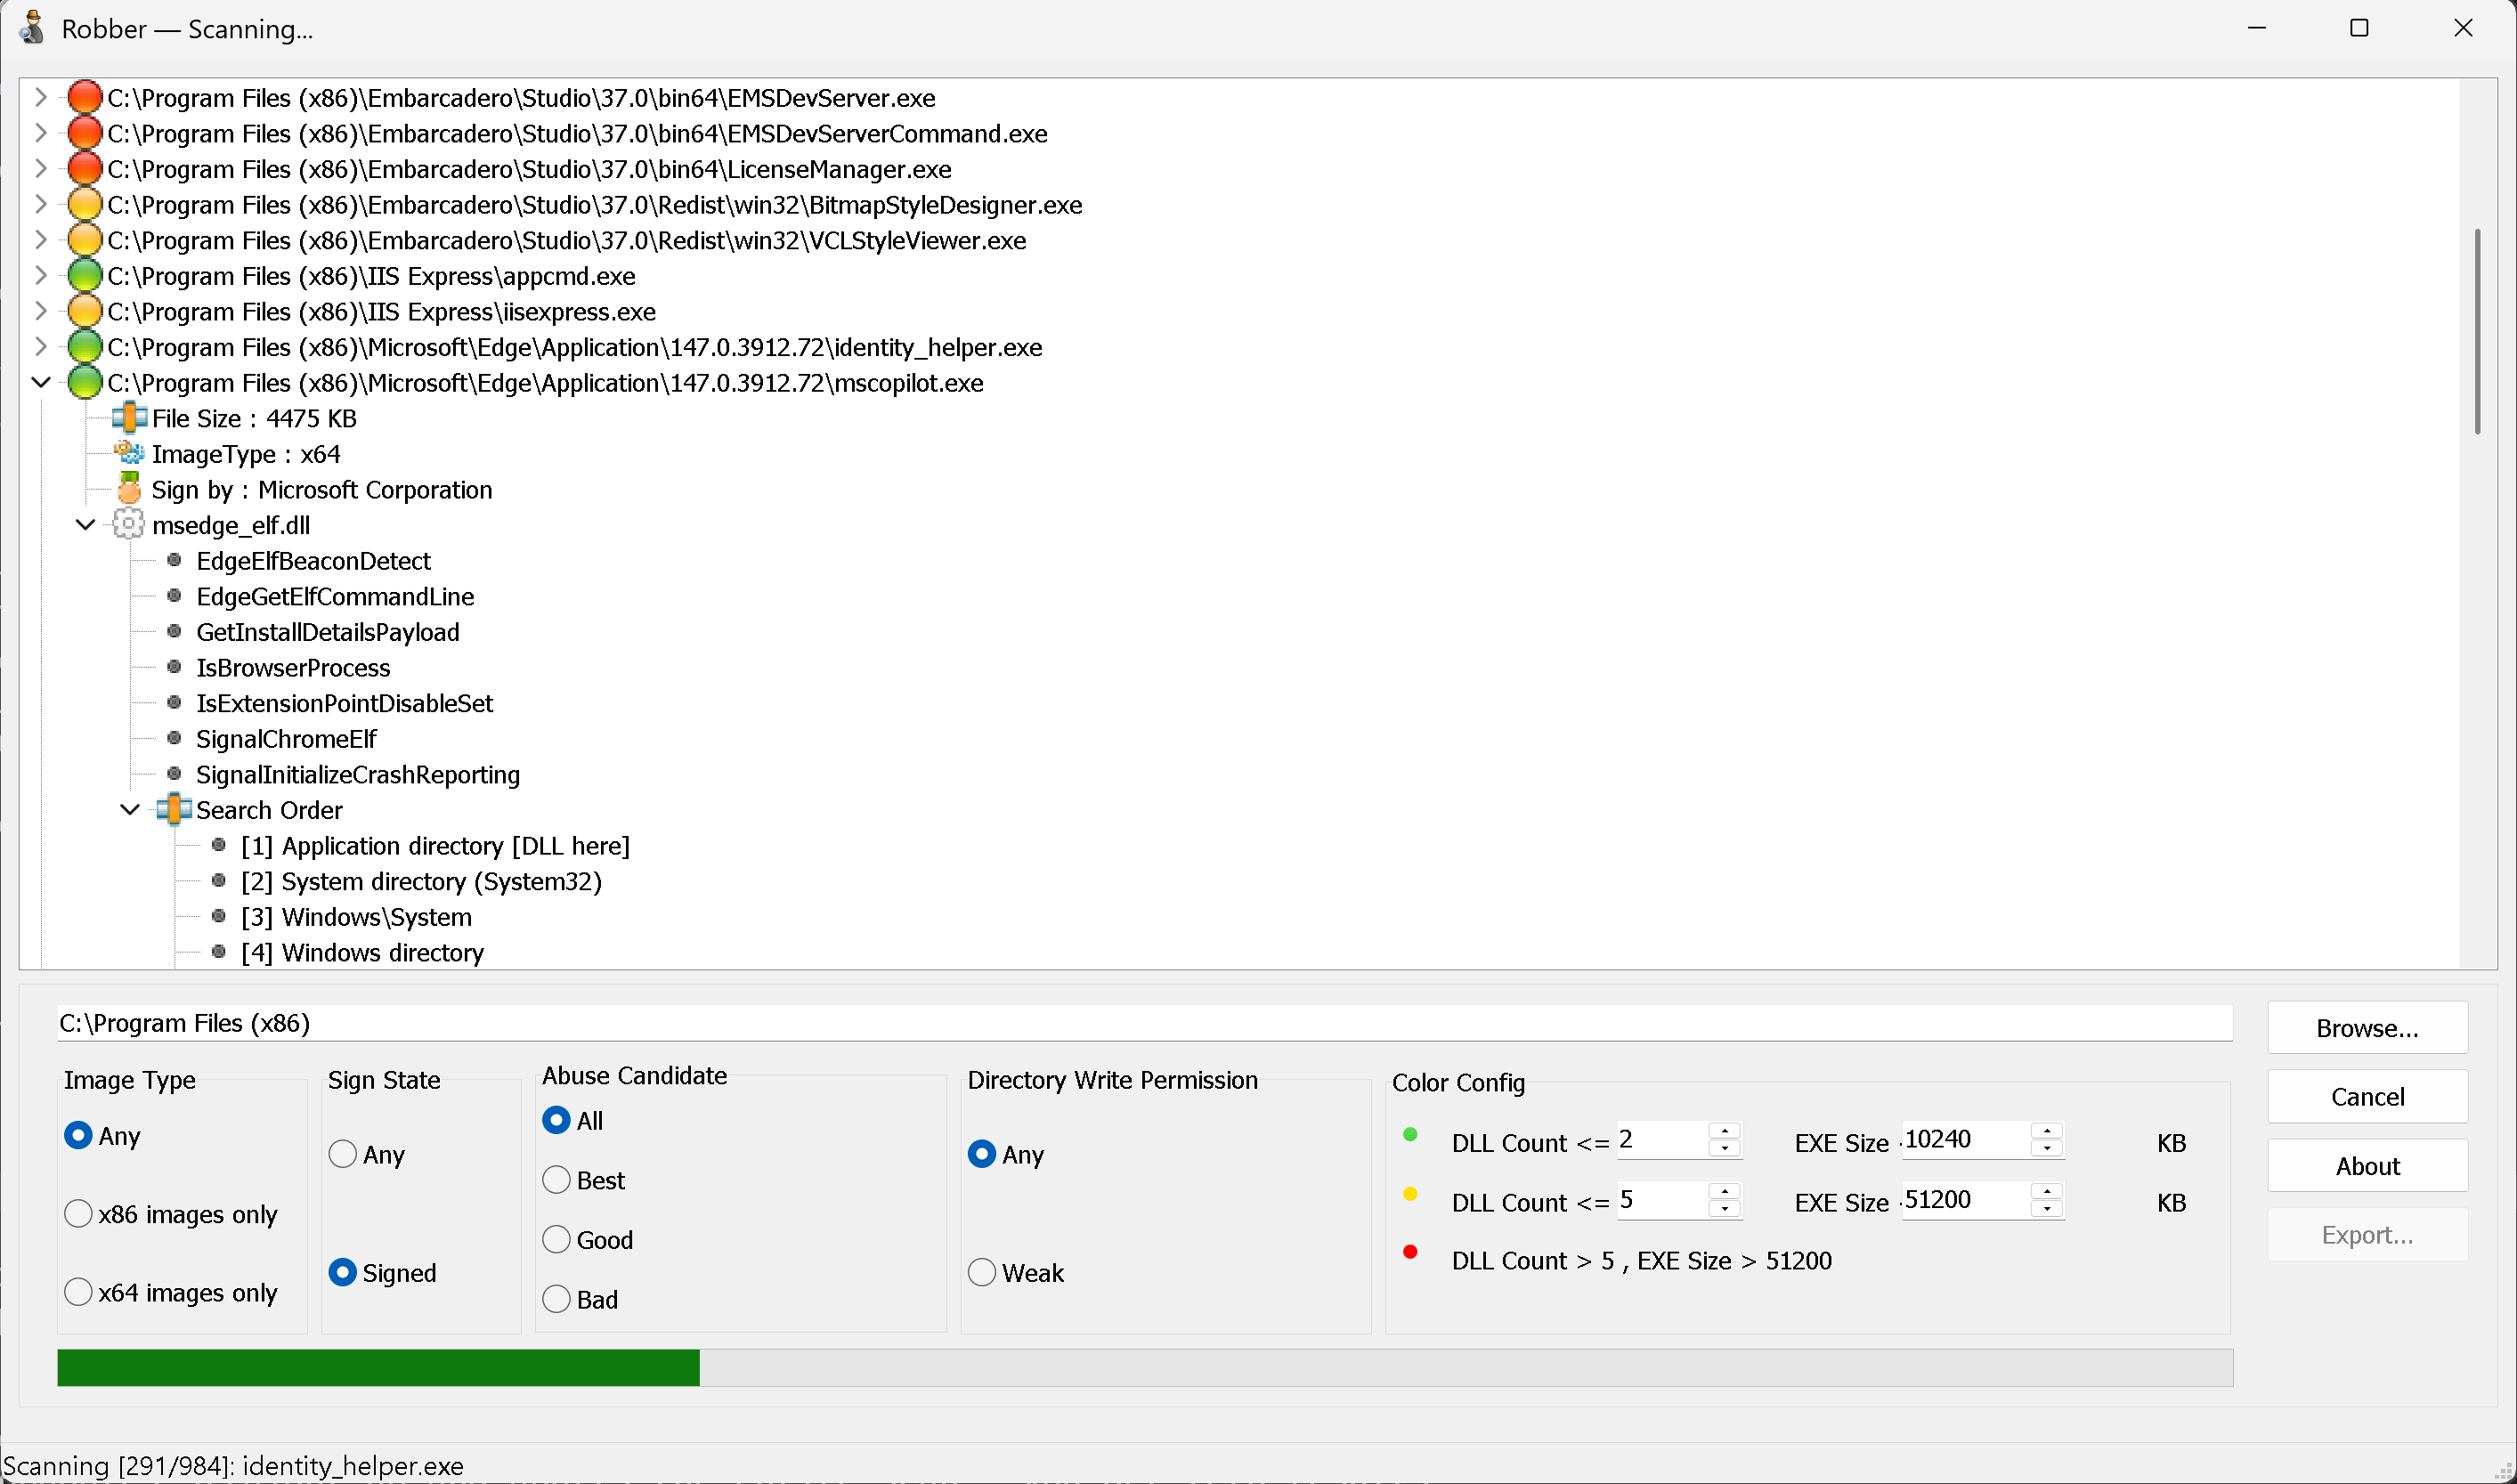 mojtabatajik/robber
Robber 是一款用于查找容易遭受 DLL 劫持的可执行文件的开源工具。
 yadyvazifeh1oz92/ecdsa-private-key-recovery
对ECDSA和DSA nonce重用私钥恢复攻击进行执行,以分析签名漏洞并从区块链签名中恢复私钥。
 radareorg/r2ai
Radare2 AI 插件,使用本地或远程 LLM 进行反编译、函数解释、漏洞检测、重命名和脚本化逆向工程。
 mandiant/flare-emu
基于脚本的二进制仿真框架,集成 IDA Pro/Radare2 与 Unicorn 引擎,用于自动化恶意软件分析、字符串解密以及跨 x86、ARM 和 ARM64 架构的代码路径探索。