#1

 icyguider/nimcrypt2
.NET, PE 和原始 Shellcode 打包器/加载器,使用 Nim 编写
 frkngksl/shoggoth
多态加密器,可将 shellcode、PE 和 COFF 文件转换为经过混淆的、位置无关的有效载荷,使用 RC4 和随机分组密码加密,并利用 AsmJit 库生成垃圾指令。
 b2r2-org/b2r2
B2R2 是一个完全用 F# 编写的托管二进制分析框架。它提供了丰富的算法、函数和工具,用于逆向工程、程序分析和二进制级检查。
 xtiankisutsa/mara_framework
MARA 是一个移动应用逆向工程与分析框架。它是一个工具包,汇集了常用的移动应用逆向工程和分析工具,以协助针对 OWASP 移动安全威胁进行移动应用测试。
 google/silifuzz
通过从软件代理生成测试输入来模糊测试 CPU 实现,然后在真实硬件上执行这些测试,以检测微架构缺陷和勘误。
 struppigel/portex
用于分析可移植可执行(PE)文件的Java库,重点关注恶意软件分析和PE格式畸形的鲁棒性。
 endgameinc/xori
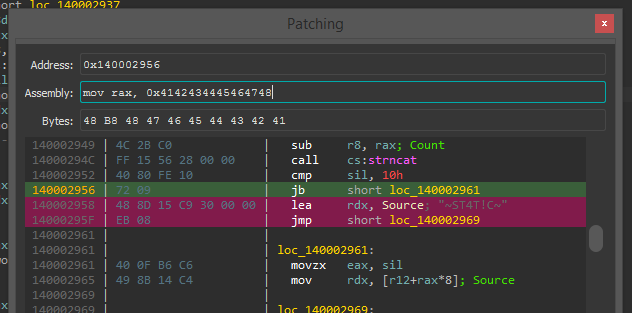
Xori 是一个适合自动化的反汇编和静态分析库,适用于 PE32、32+ 和 shellcode。
 team-atlanta/aixcc-afc-atlantis
自动化网络推理系统,通过模糊测试、二进制分析和程序推理来发现并分析软件漏洞,用于安全研究。
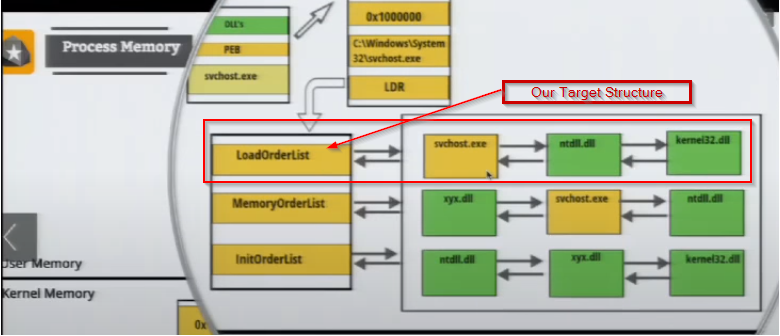 reveng007/darkwidow
间接动态系统调用,通过改进的TartarusGate方法进行SSN + Syscall地址排序 + 通过APC Early Bird进行远程进程注入 + 生成一个牺牲进程作为目标进程 + 在生成的进程上实施(ACG+BlockDll)缓解策略 + PPID欺骗 + 从TIB解析API + API哈希
 nccgroup/triforceafl
基于全系统模拟的 AFL/QEMU 模糊测试。
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 vulhunt-re/vulhunt
Binarly 的 REsearch 团队打造的漏洞检测框架