#1
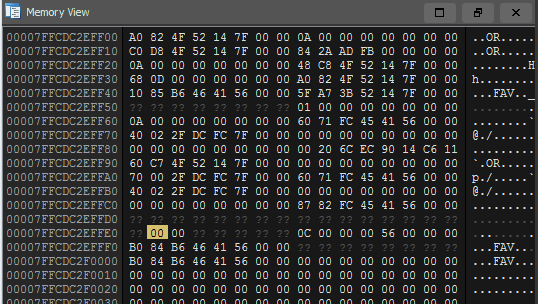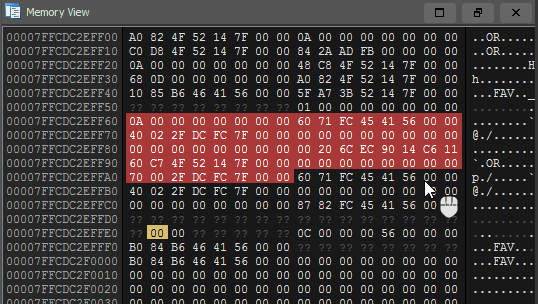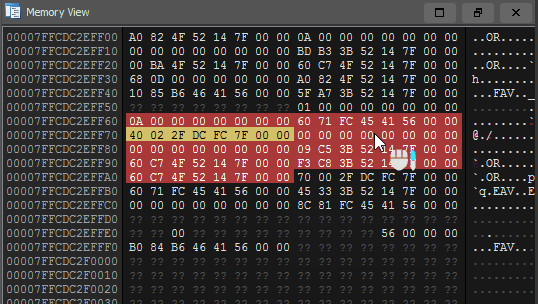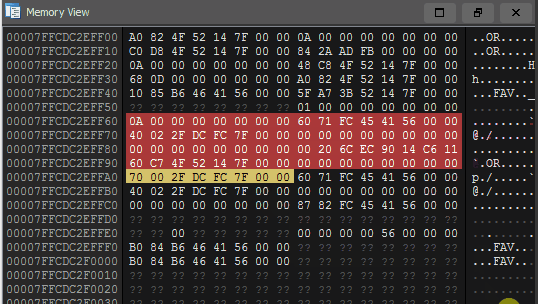
 lem0nsec/shellghost
一种基于内存的逃避技术,使shellcode从进程启动到结束都不可见。
 0xnobody/vmpdump
一个基于 VTIL 的动态 VMP 转储器和导入修复器。
 programa-stic/barf-project
BARF : 一个跨平台的开源二进制分析与逆向工程框架
 x86rc/vmp-lazy-unpack
基于仿真的 Windows x86/x64 VMProtect 3.x 二进制文件脱壳器和导入解析器,使用 Unicorn 仿真系统调用并在无调试器的情况下重建 IAT。
 llnl/oghidra
OGhidra 通过 Ollama 将大语言模型(LLM)与 Ghidra 逆向工程平台连接起来,实现基于自然语言的 AI 驱动二进制分析。使用对话式查询与 Ghidra 交互,并自动化复杂的逆向工程工作流。
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 与内核滥用技术,供渗透测试人员使用
 mohuihui/antispy
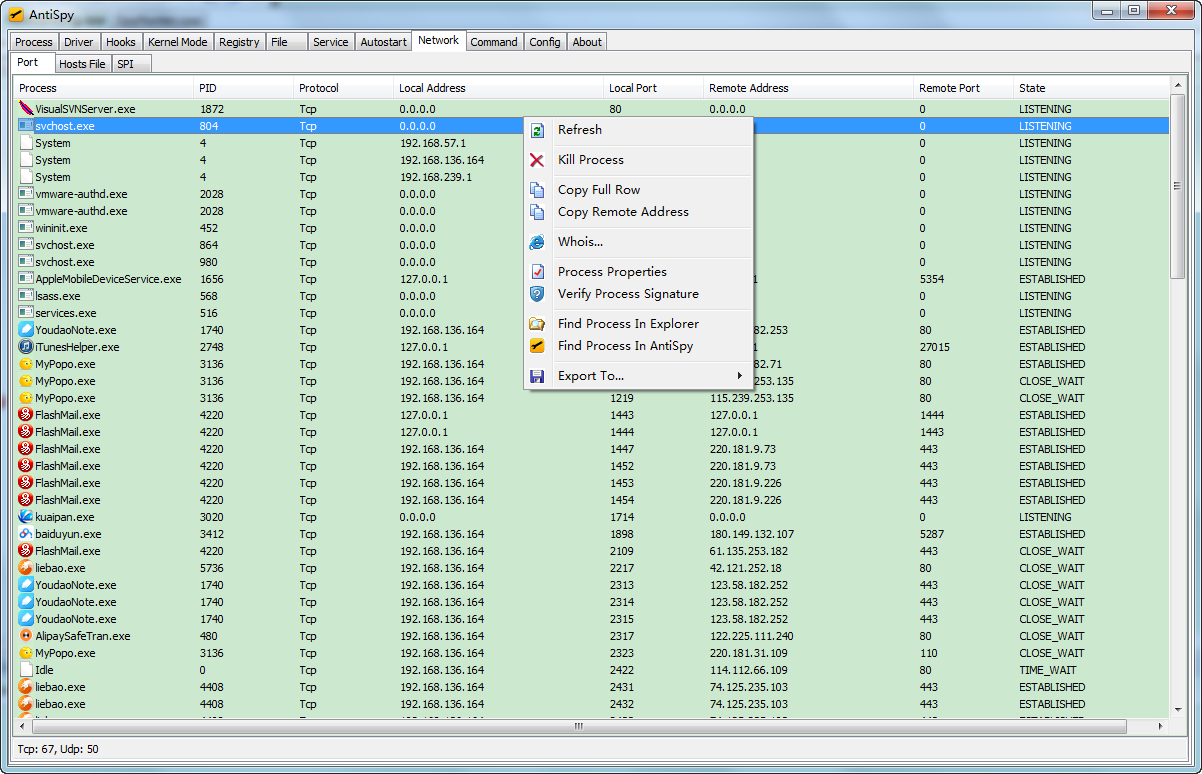
AntiSpy 是一款免费但功能强大的反病毒和rootkit工具包。它为您提供最高权限,能够检测、分析和恢复各种内核修改和钩子。借助它,您可以轻松发现并消除隐藏于常规检测器之外的恶意软件。
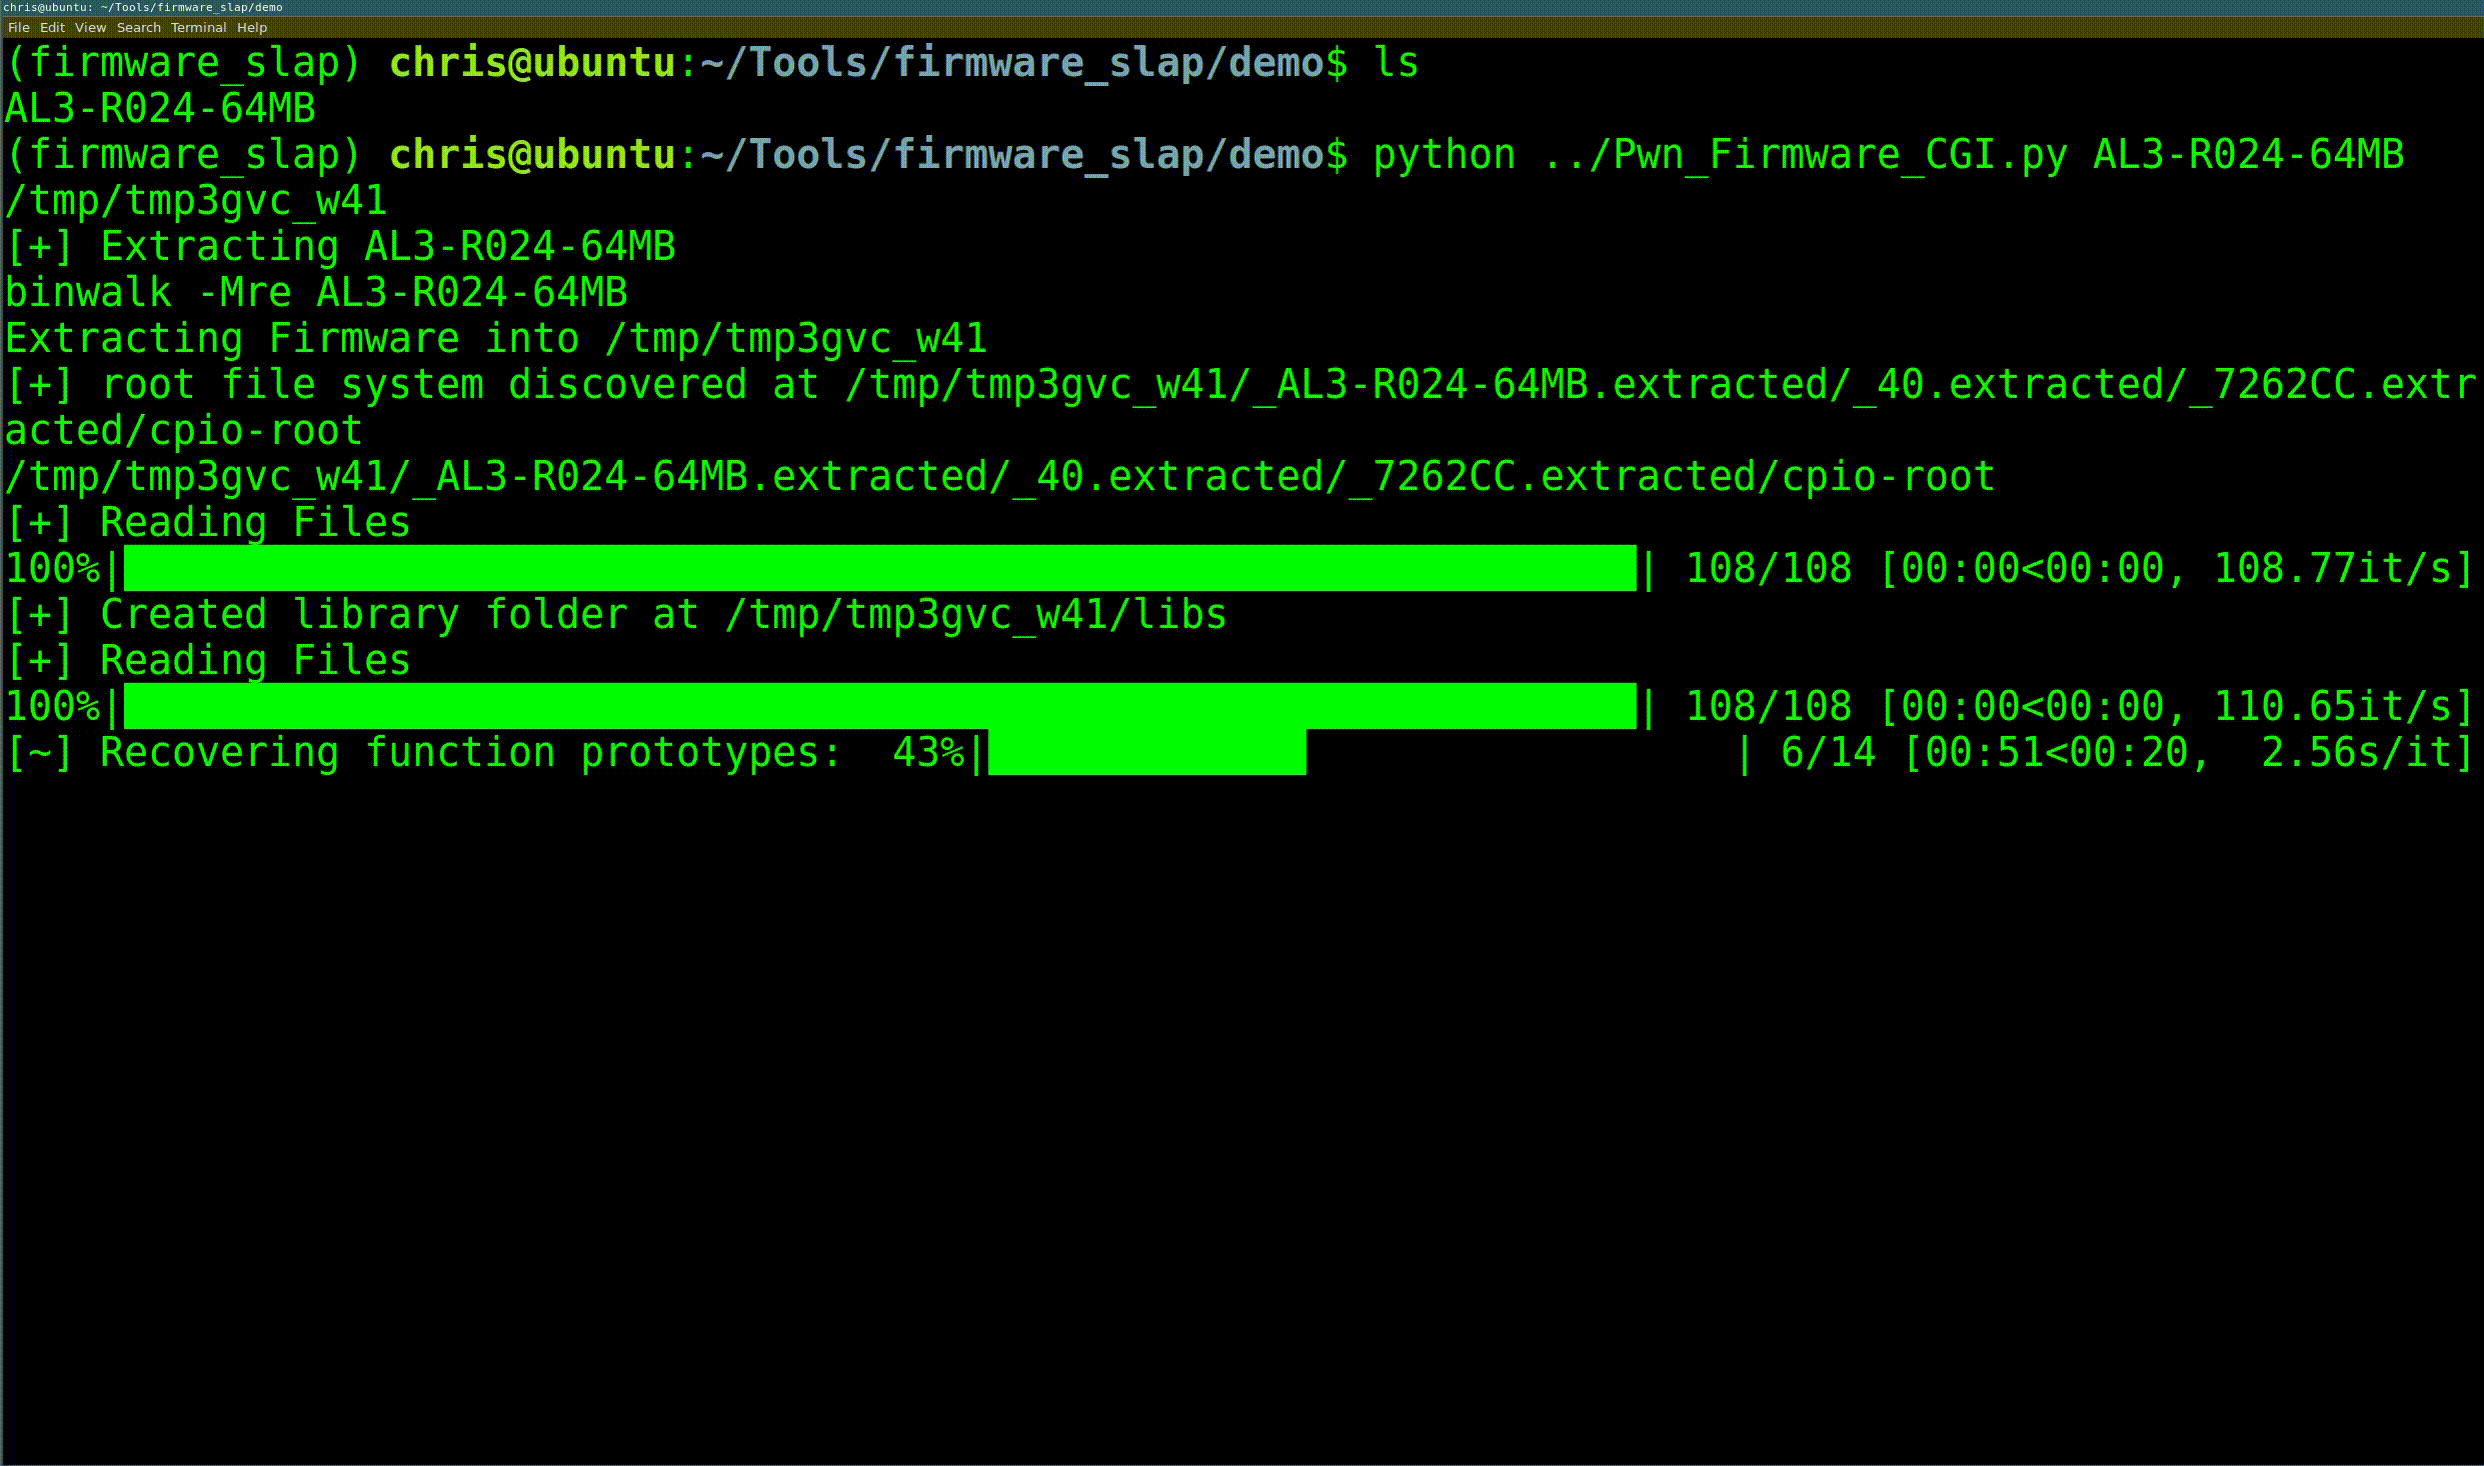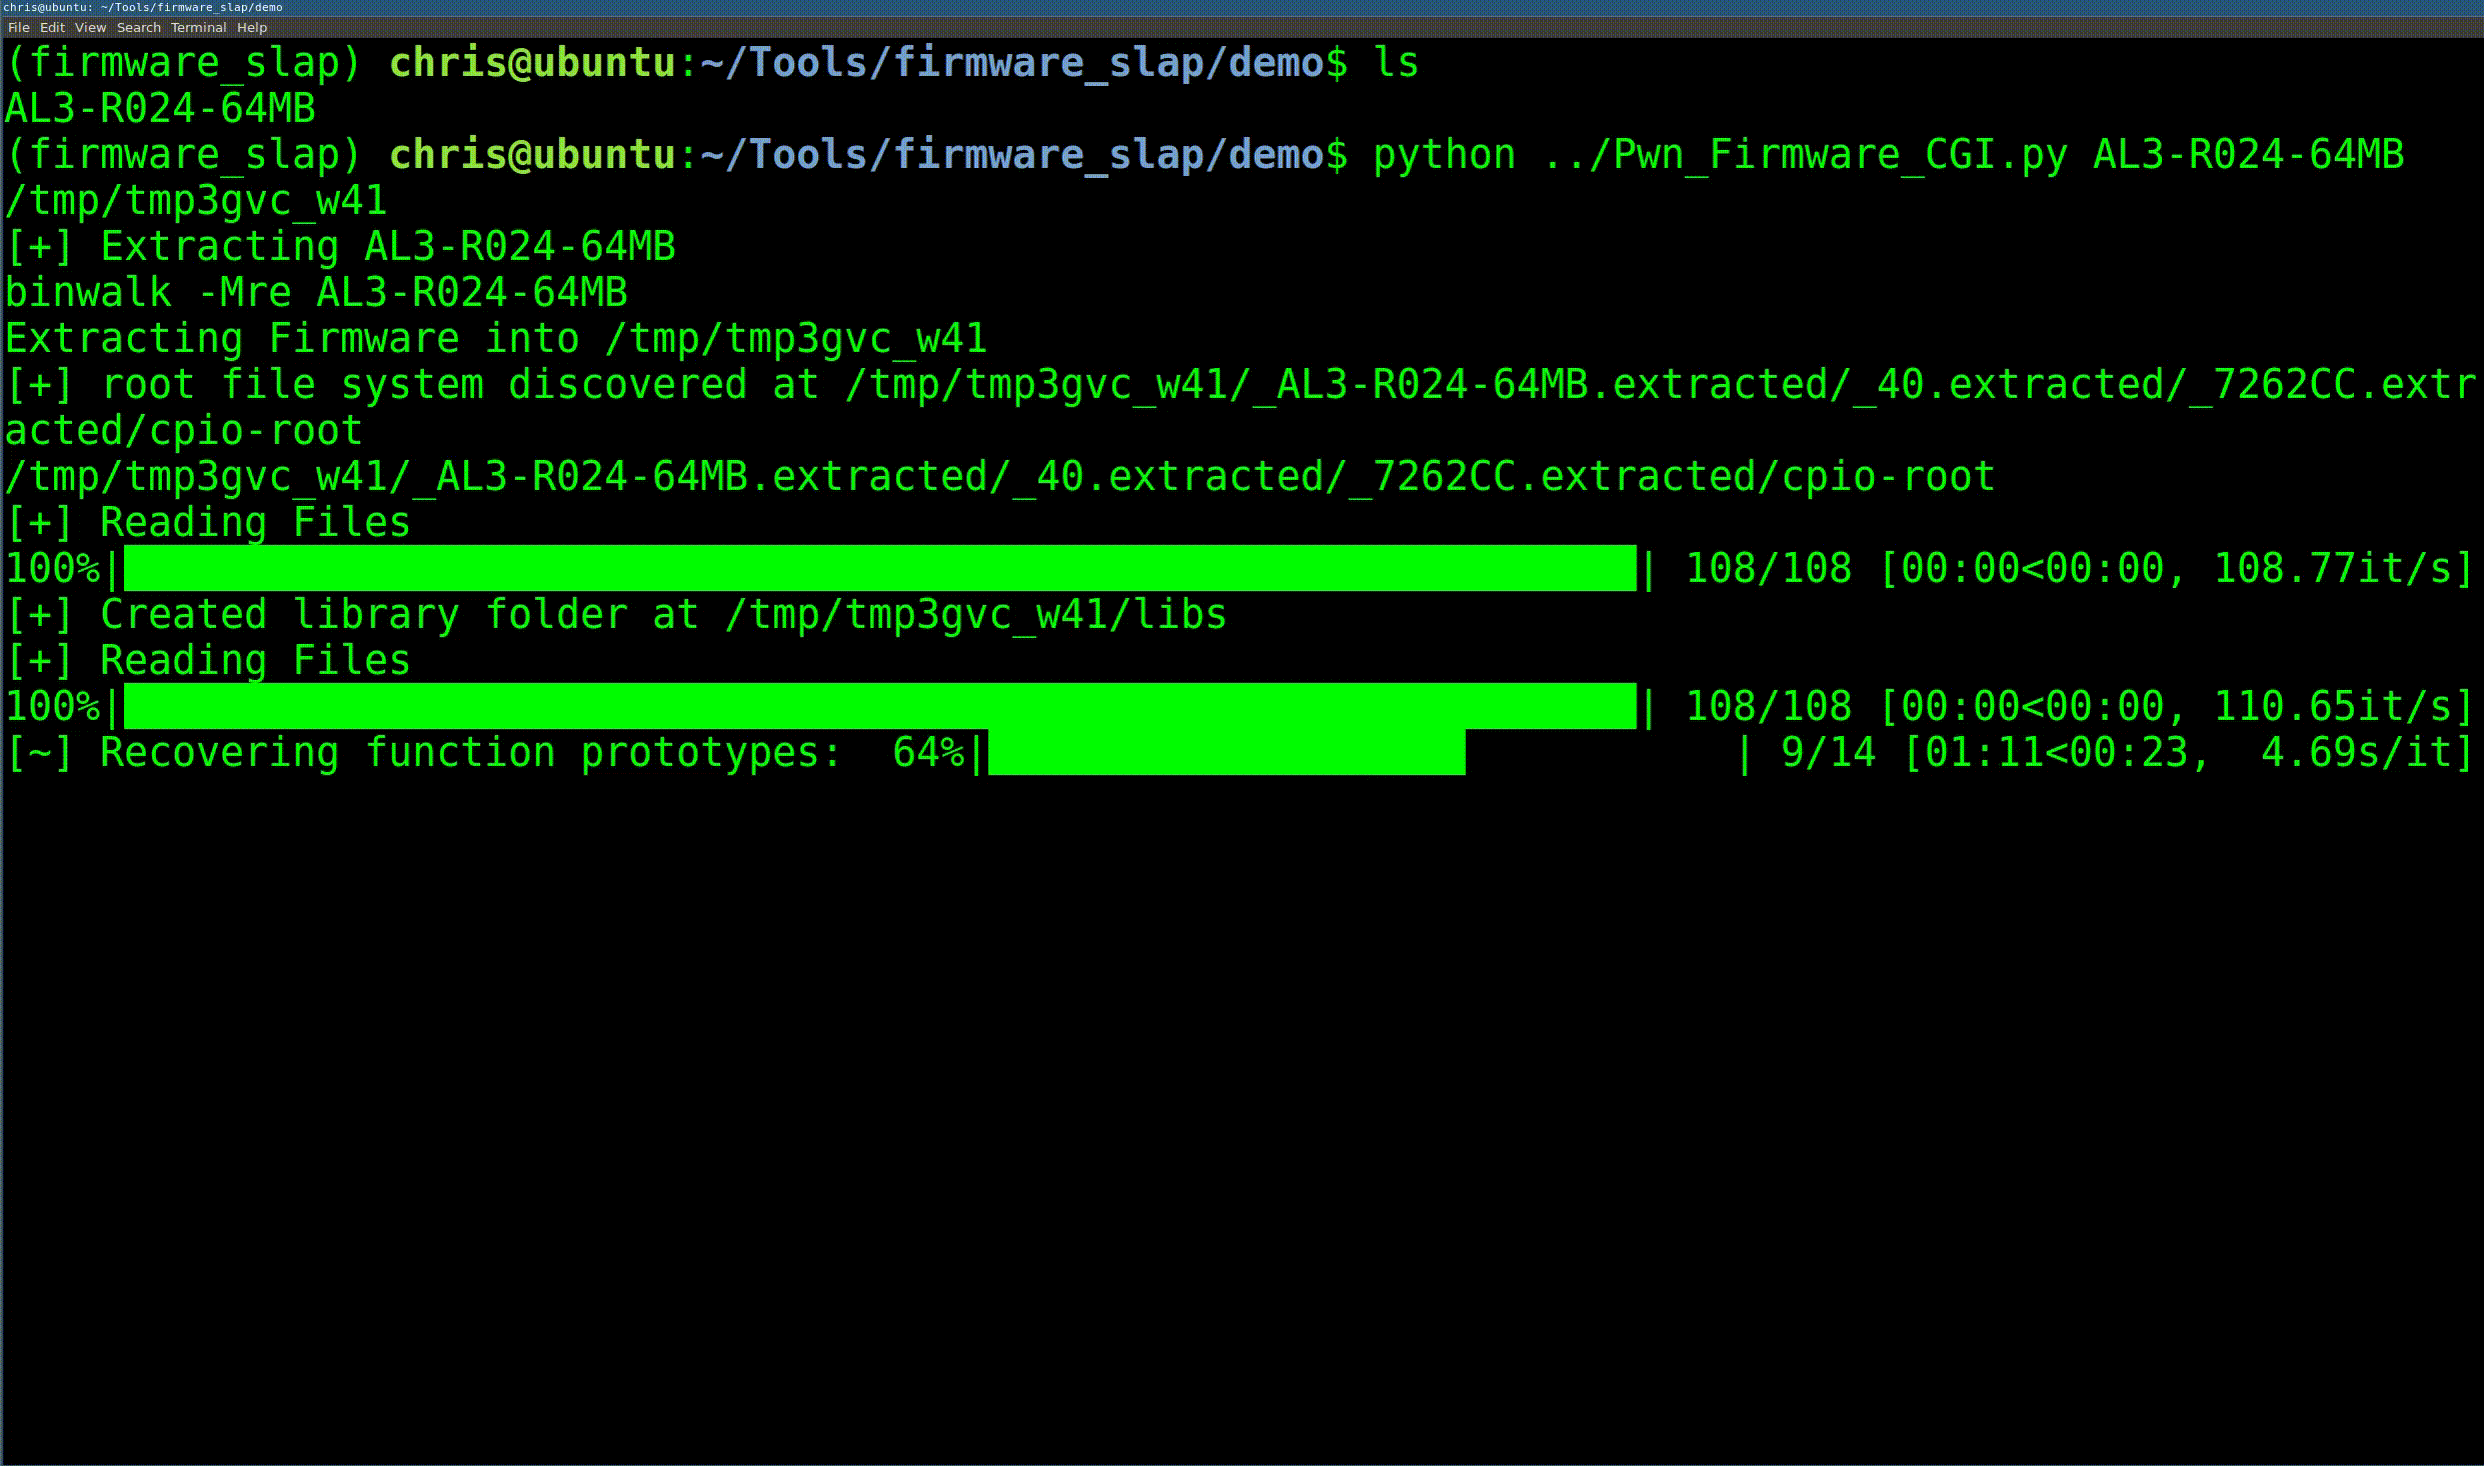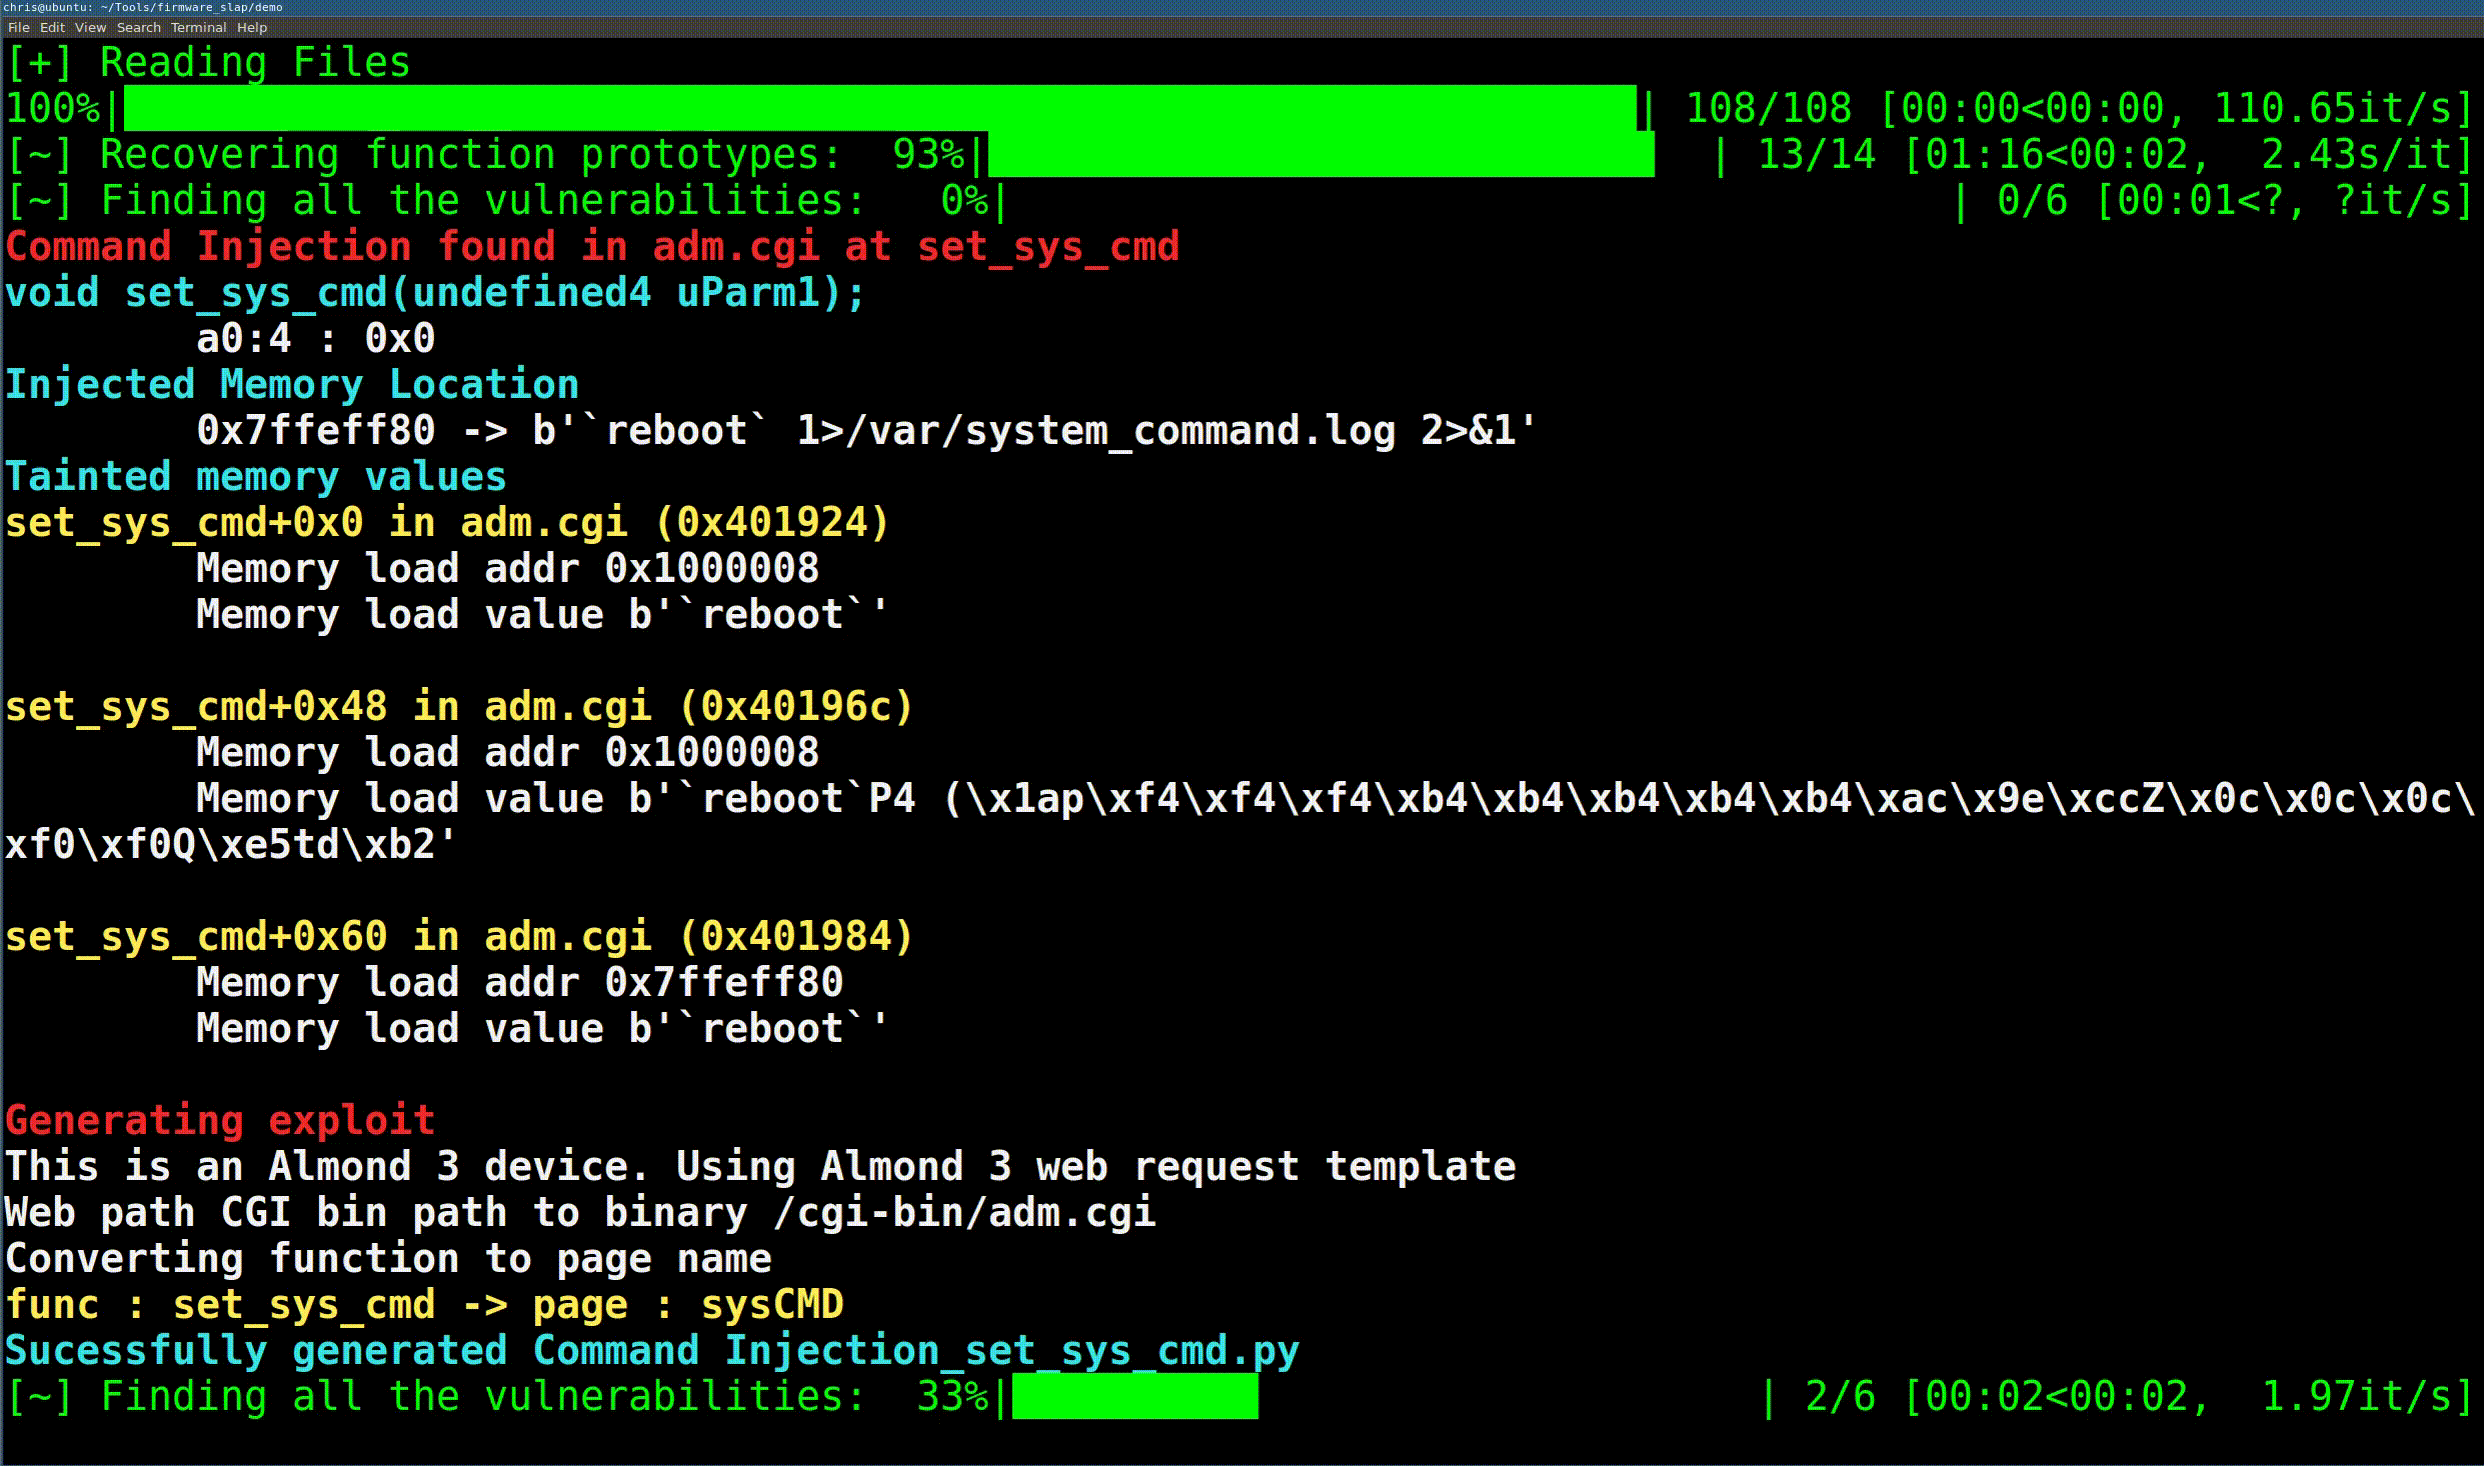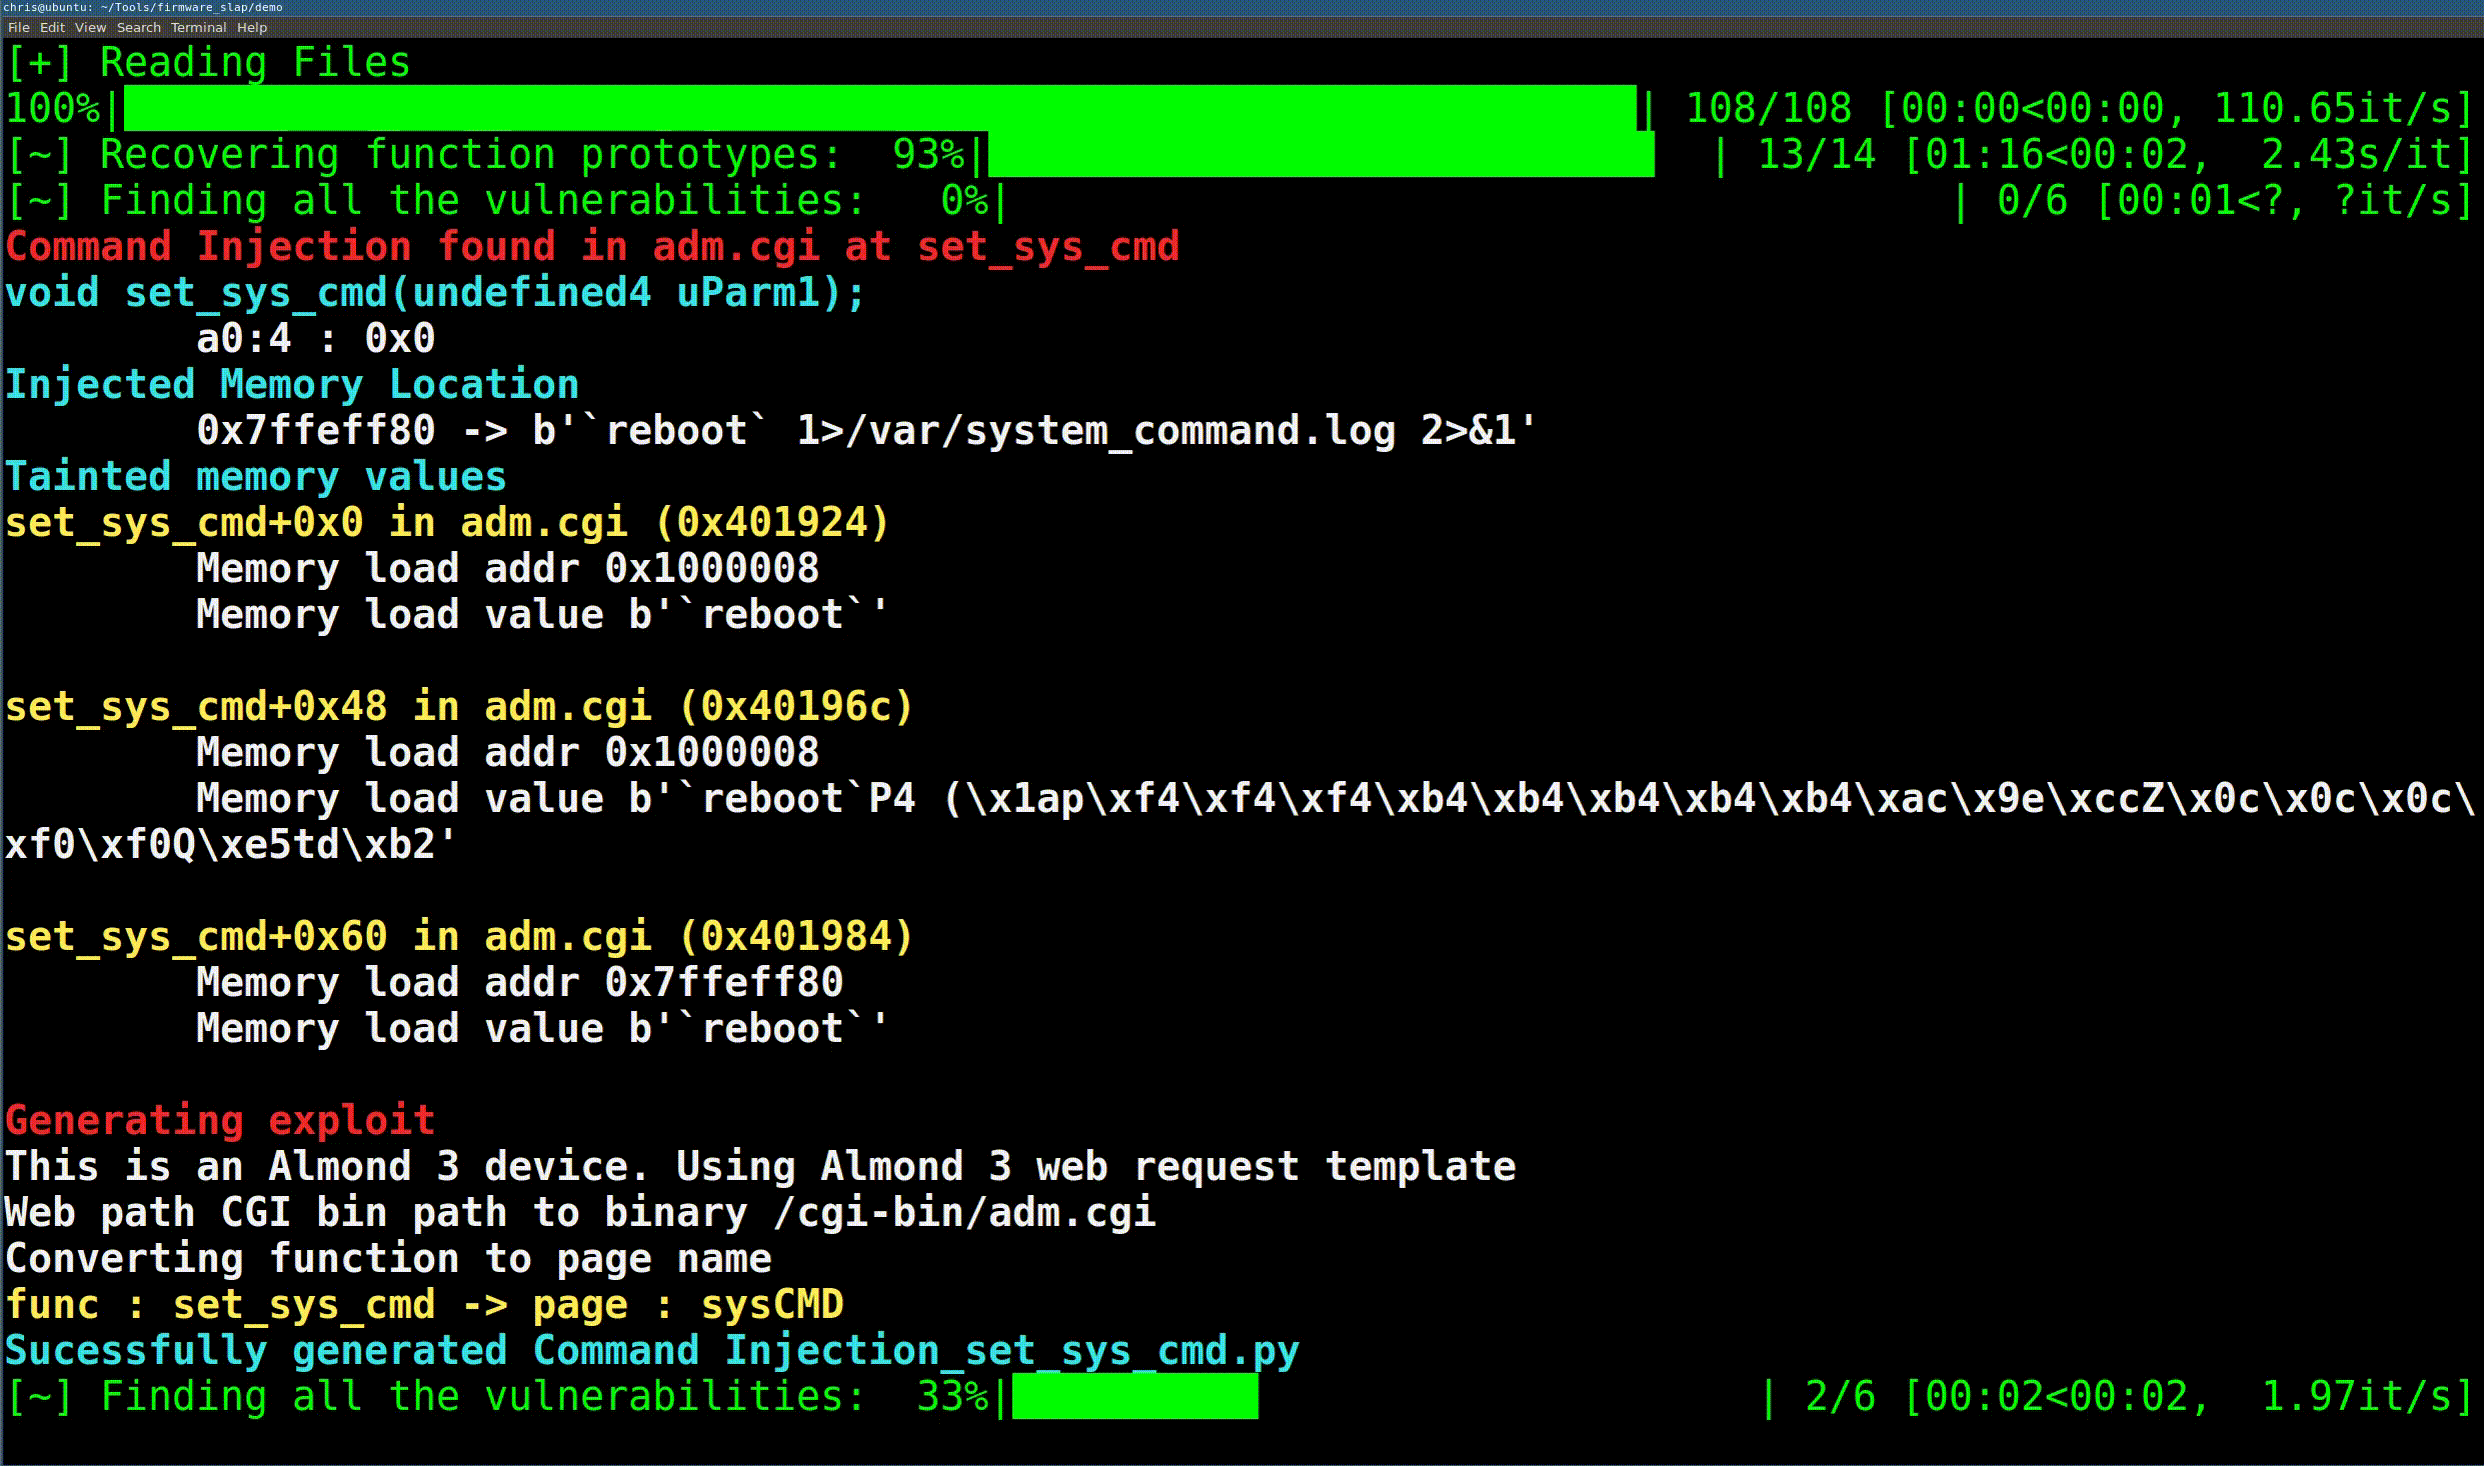 christhecoolhut/firmware_slap
通过混合执行分析和函数聚类发现固件中的漏洞。
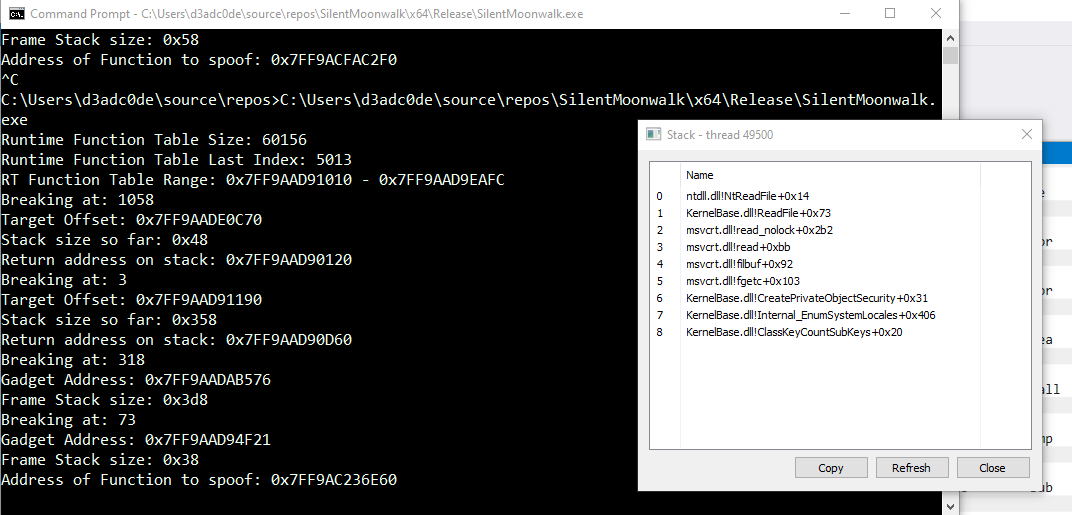 klezvirus/silentmoonwalk
完全动态调用栈欺骗器的PoC实现