Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/ucsb-seclab/karonte
嵌入式系统安全静态分析漏洞分析二进制分析固件分析
GitHubucsb-seclab/karonte

karonte

Karonte 是一个静态分析工具,用于检测嵌入式固件中的多二进制漏洞。

查看仓库
42963555年前Kitploit 审核通过
分享

Karonte

License

Karonte 是一款静态分析工具,用于检测嵌入式固件中的多二进制漏洞。

master 分支提供 Karonte 的最新版本,已移植到 Python 3。如需查看我们论文中的原始实现和实验,请切换到 IEEE-SP-20 分支,并查看我们的 Docker 容器。
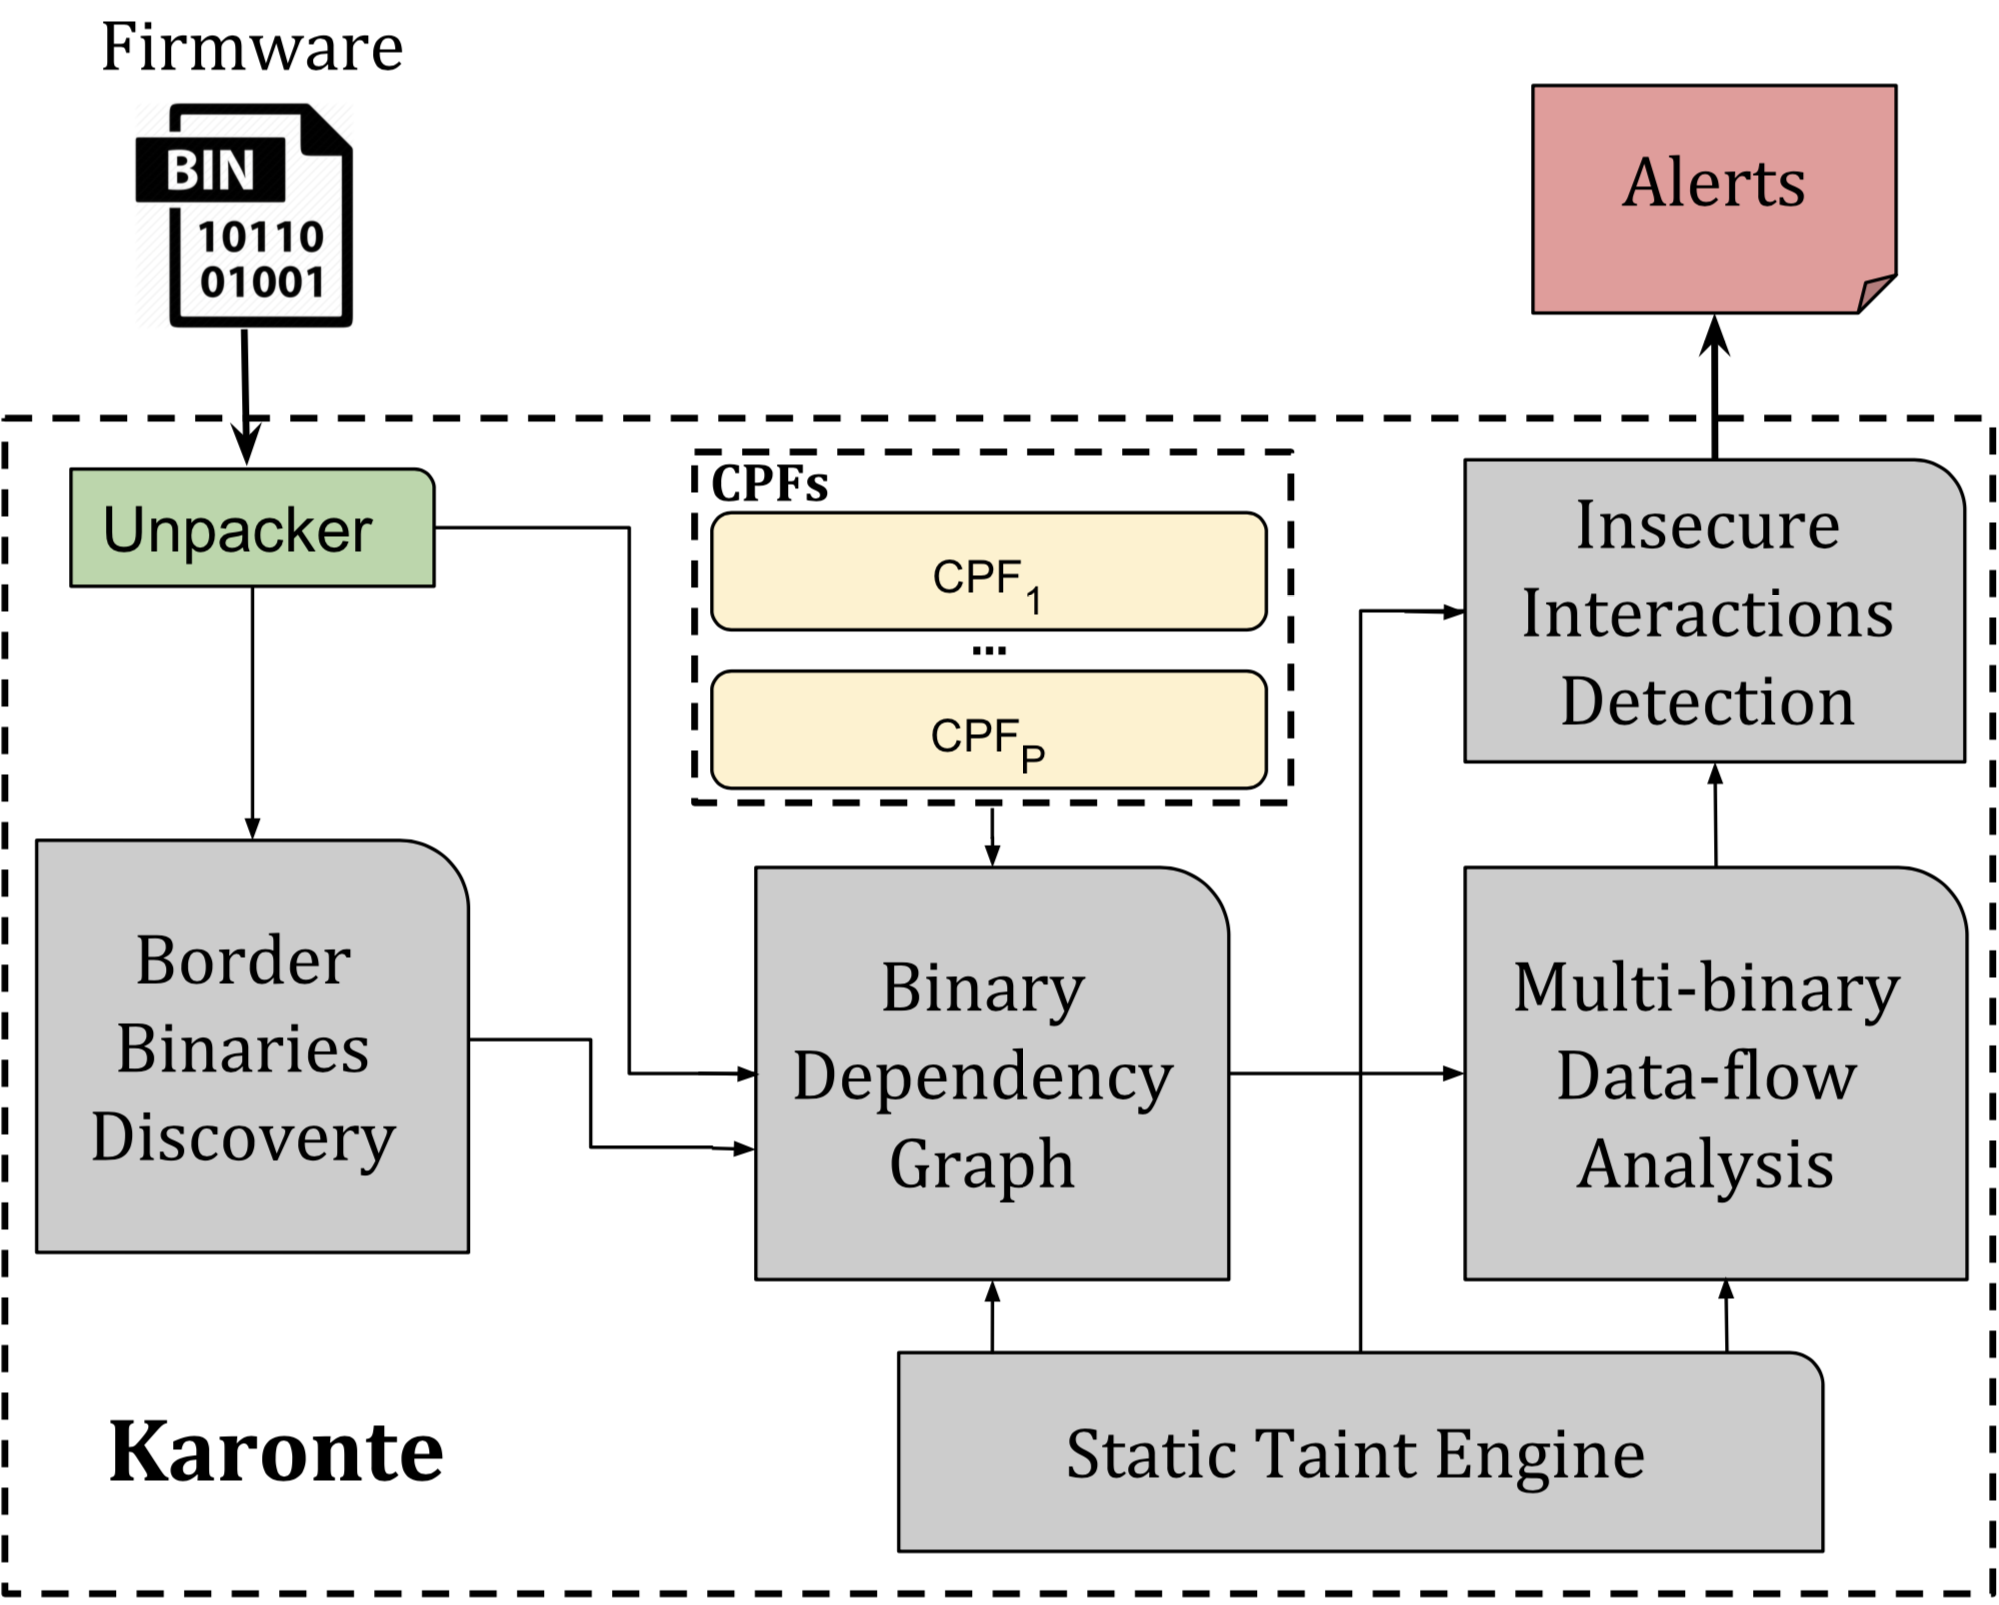
概览

研究论文

我们在以下研究论文中介绍了我们的方法和发现:

KARONTE: 检测嵌入式固件中的不安全多二进制交互 [PDF]
Nilo Redini, Aravind Machiry, Ruoyu Wang, Chad Spensky, Andrea Continella, Yan Shoshitaishvili, Christopher Kruegel, Giovanni Vigna.
载于 IEEE 安全与隐私研讨会 (S&P) 论文集,2020年5月

如果您在科学出版物中使用了 Karonte,我们将不胜感激,请使用以下 Bibtex 条目进行引用:

@inproceedings{redini_karonte_20,
 author    = {Nilo Redini and Aravind Machiry and Ruoyu Wang and Chad Spensky and Andrea Continella and Yan Shoshitaishvili and Christopher Kruegel and Giovanni Vigna},
 booktitle = {In Proceedings of the IEEE Symposium on Security & Privacy (S&P)},
 month     = {May},
 title     = {KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware},
 year      = {2020}
}

仓库结构

主要有四个目录:

  • tool: Karonte 的 Python 文件
  • firmware: Karonte 固件数据集
  • configs: 用于分析数据集中固件样本的配置文件
  • eval: 在 Karonte 上运行各种评估的脚本
  • karonte-viz: 可视化 Karonte 生成结果的脚本

运行 Karonte

要运行 Karonte,请从根目录执行以下命令:

概要       python tool/karonte.py JSON_CONFIG_FILE [LOG_NAME]

描述      对 JSON_CONFIG_FILE 所表示的固件样本运行 Karonte,并将结果保存到 LOG_NAME 中

示例      python tool/karonte.py config/NETGEAR/r_7800.json      对 R7800 NETGEAR 固件运行 Karonte

默认情况下,结果保存到 /tmp/ 下,文件名后缀为 Karonte.txt。

如需查看生成的告警,请运行:

      python tool/pretty_print.py LOG_NAME

数据集

您可以通过此链接获取我们用于评估 Karonte 的数据集。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    383
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    327
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    256

探索所有工具

浏览我们的工具集合

查看所有工具 →








