#1
 ergrelet/unlicense
针对 Themida/WinLicense 2.x 和 3.x 的动态脱壳器与导入表修复器。
 dump-guy/malware-analysis-and-reverse-engineering
我公开的一些恶意软件分析与逆向工程。
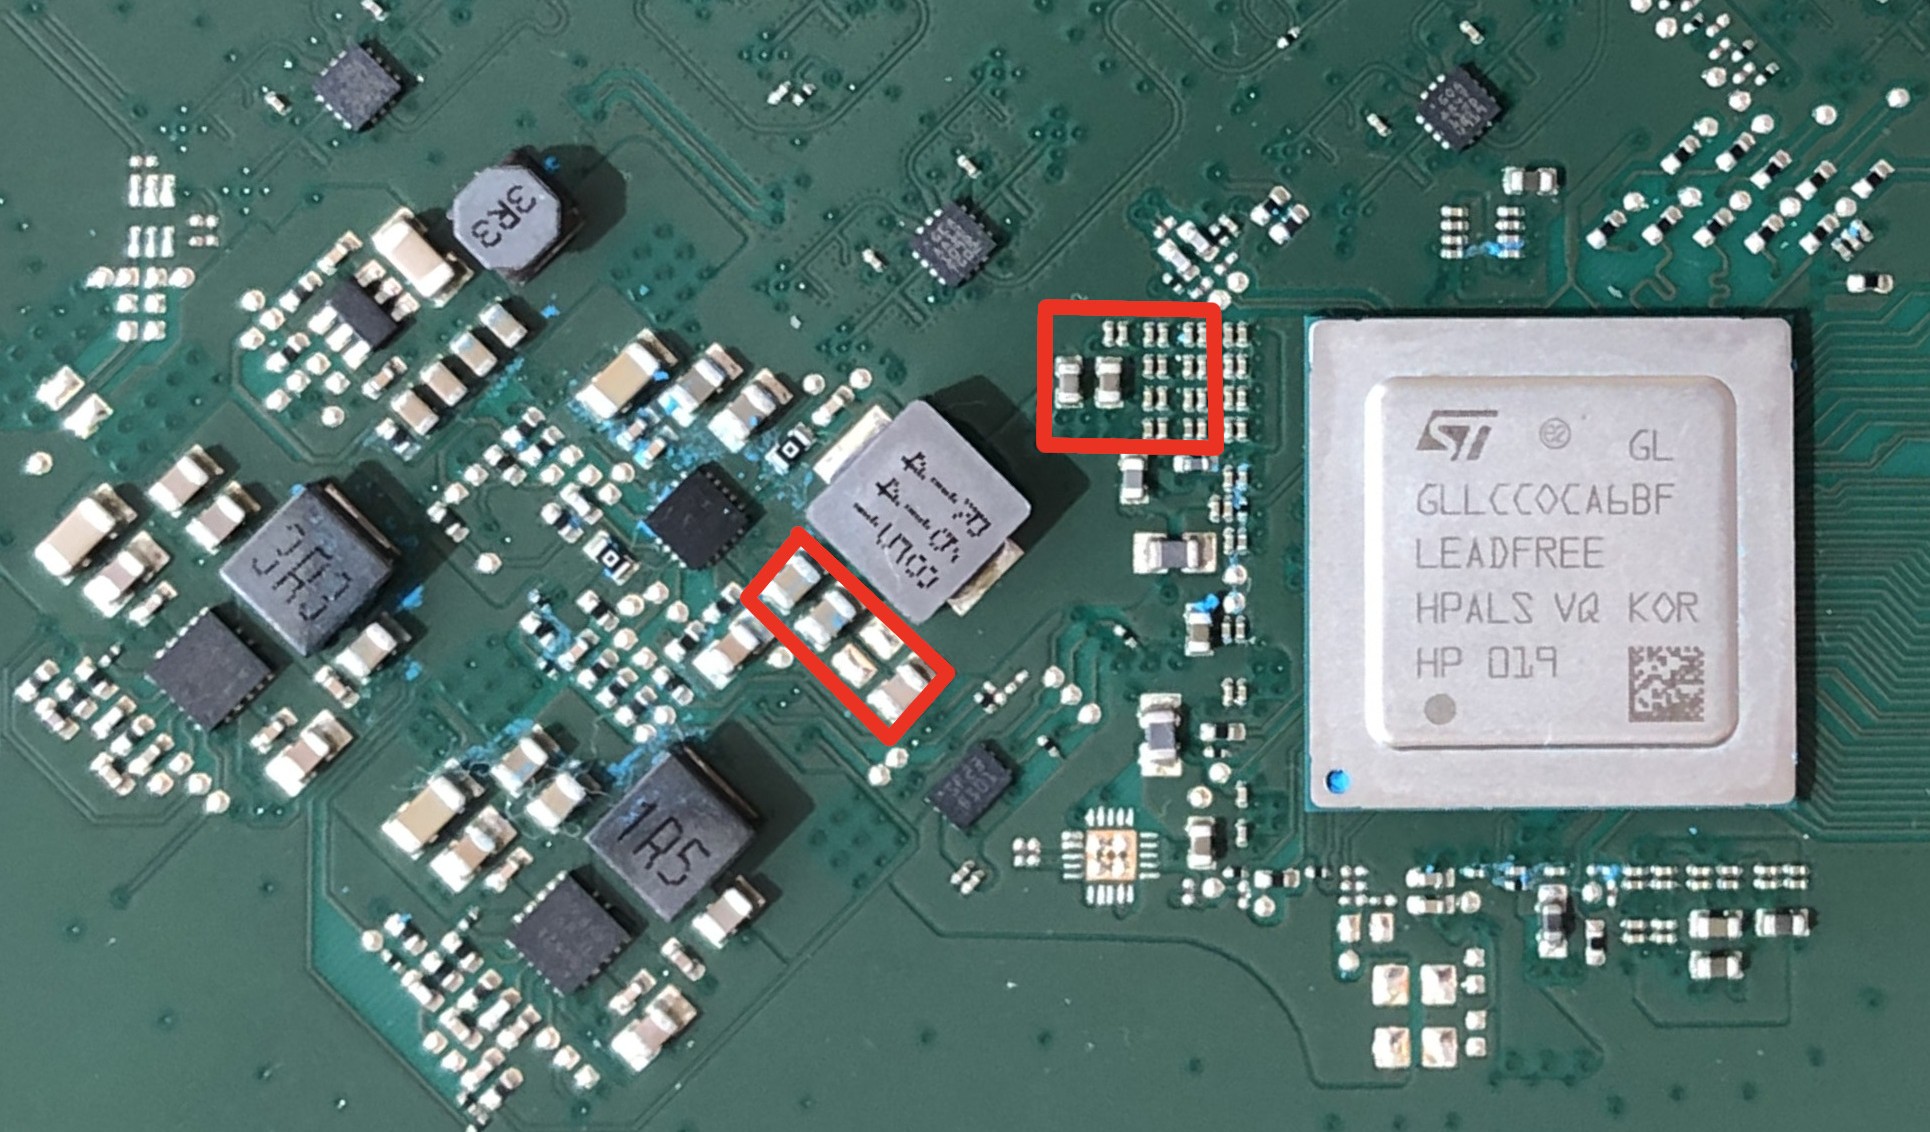 kuleuven-cosic/starlink-fi
用于 Starlink 终端黑盒安全评估的电压故障注入改装芯片,可绕过引导加载程序签名验证以执行任意固件。
 0xdea/semgrep-rules
我收集的Semgrep规则,用于促进漏洞研究。
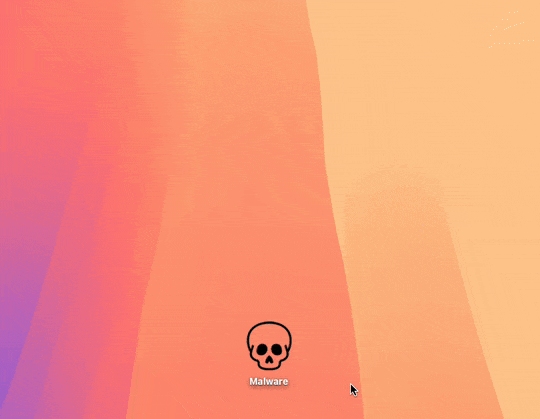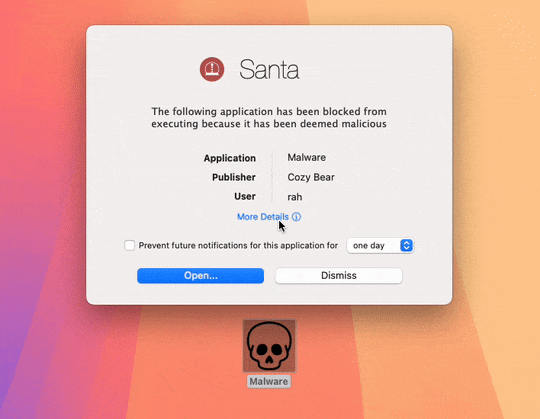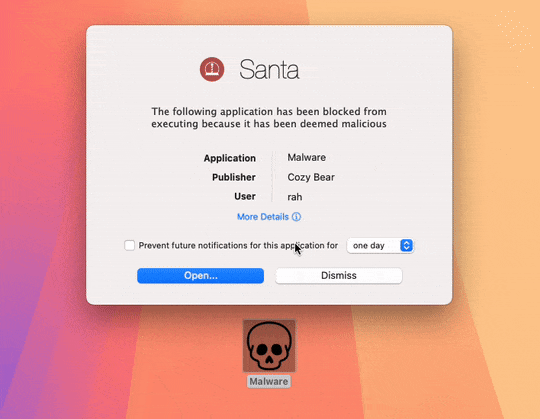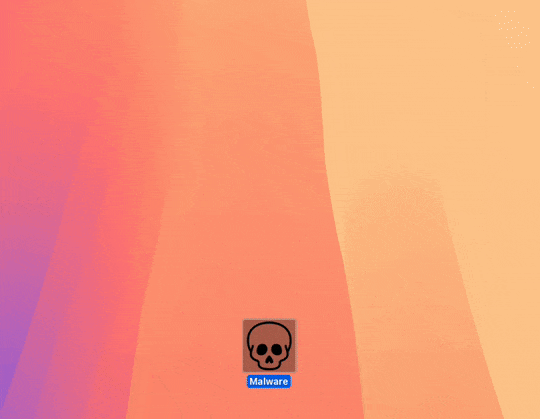 northpolesec/santa
适用于 macOS 的二进制和文件访问授权系统。
 keensecuritylab/binabsinspector
使用基于Ghidra Pcode的抽象解释的静态二进制漏洞扫描器。通过Z3的符号执行检测缓冲区溢出、释放后使用和命令注入等CWE类别。
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
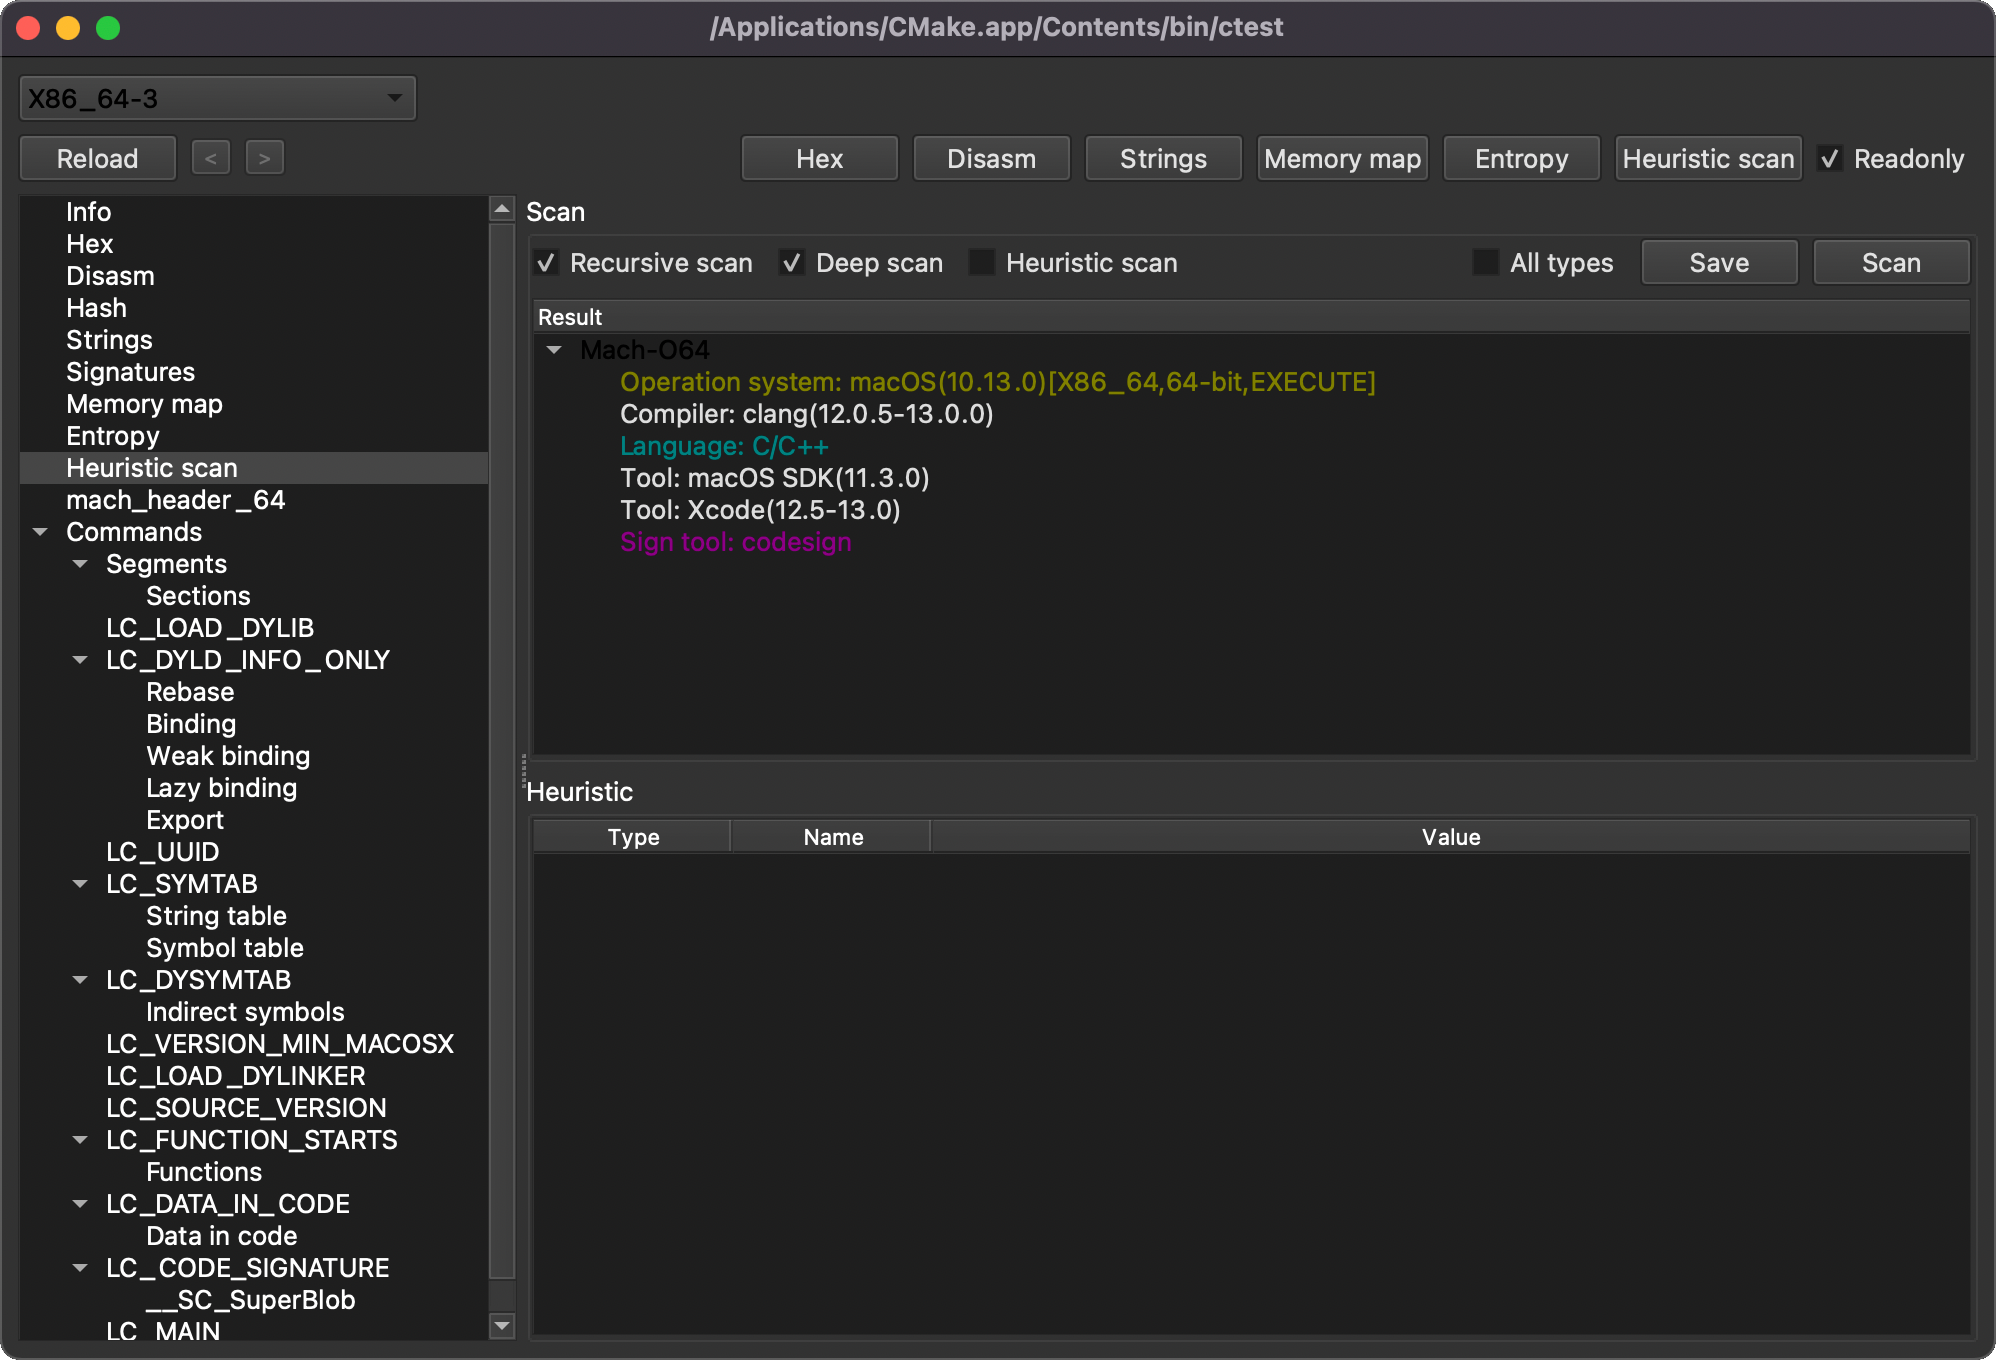 horsicq/xmachoviewer
XMachOViewer 是一款适用于 Windows、Linux 和 MacOS 的 Mach-O 查看器。
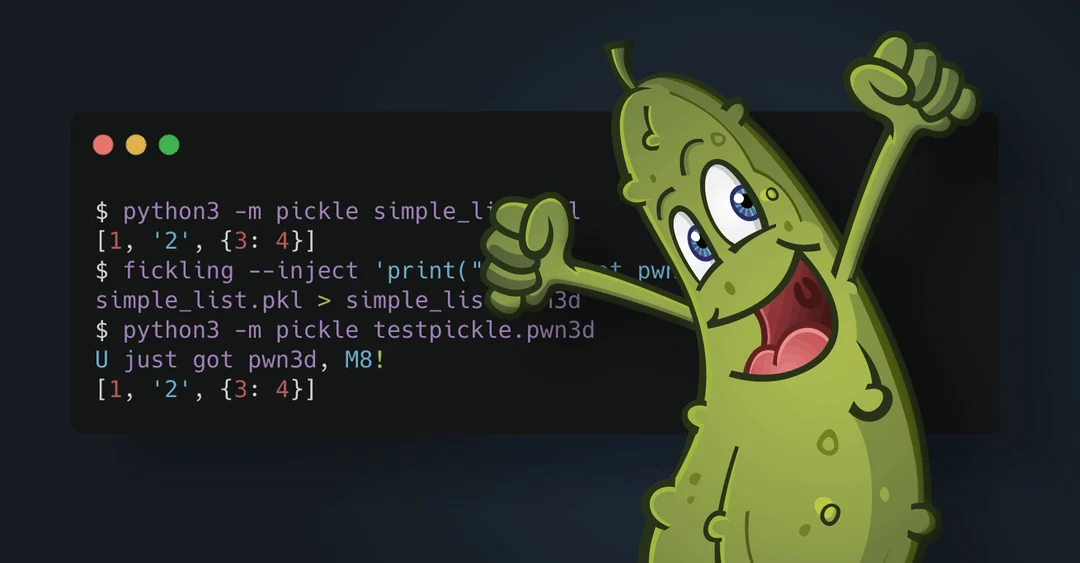 trailofbits/fickling
Python pickle 反编译器与静态分析器
 enovella/tee-reversing
一份精选的公开 TEE 资源列表,用于学习如何对 ARM 设备进行逆向工程并实现可信代码执行。
 mandiant/goresym
解析 Go 二进制文件以恢复符号、函数元数据、类型、文件路径和嵌入字符串,包括已剥离符号或经 UPX 打包的样本,并支持导入 IDA Pro。
 rocky/python-decompile3
针对 3.7-3.8 的 Python 反编译器,从 uncompyle6 精简而来,以便我们进行重构并开始修复一些长期存在的问题。
 maoabc/nmmp
dex-vm used to protect the android classes.dex file
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
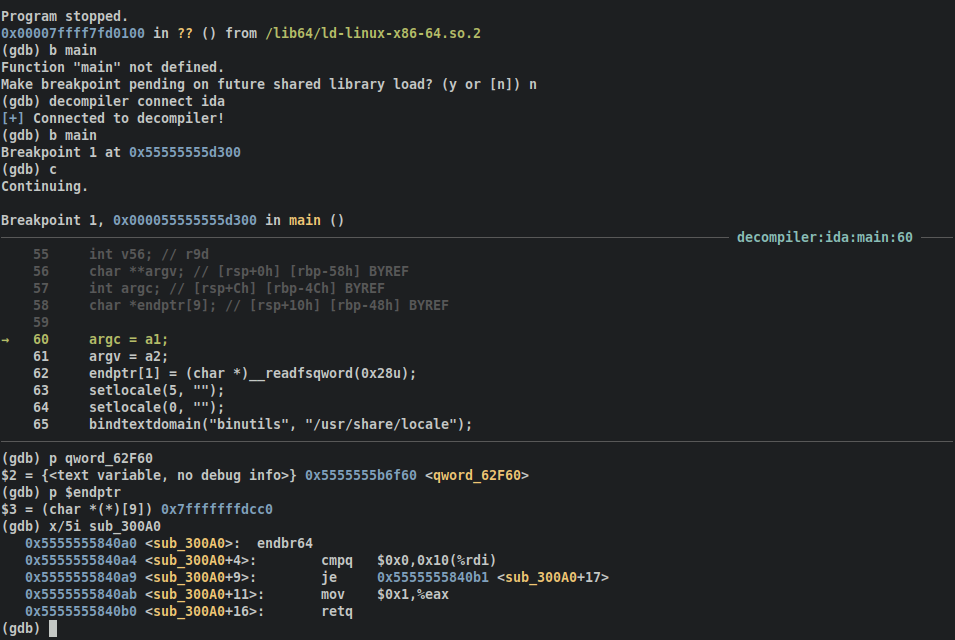 mahaloz/decomp2dbg
一款将交互式符号从反编译器引入调试器的插件