#1

 justlce/cve-2016-6210-exploit
OpenSSH 用户名枚举 - CVE-2016-6210
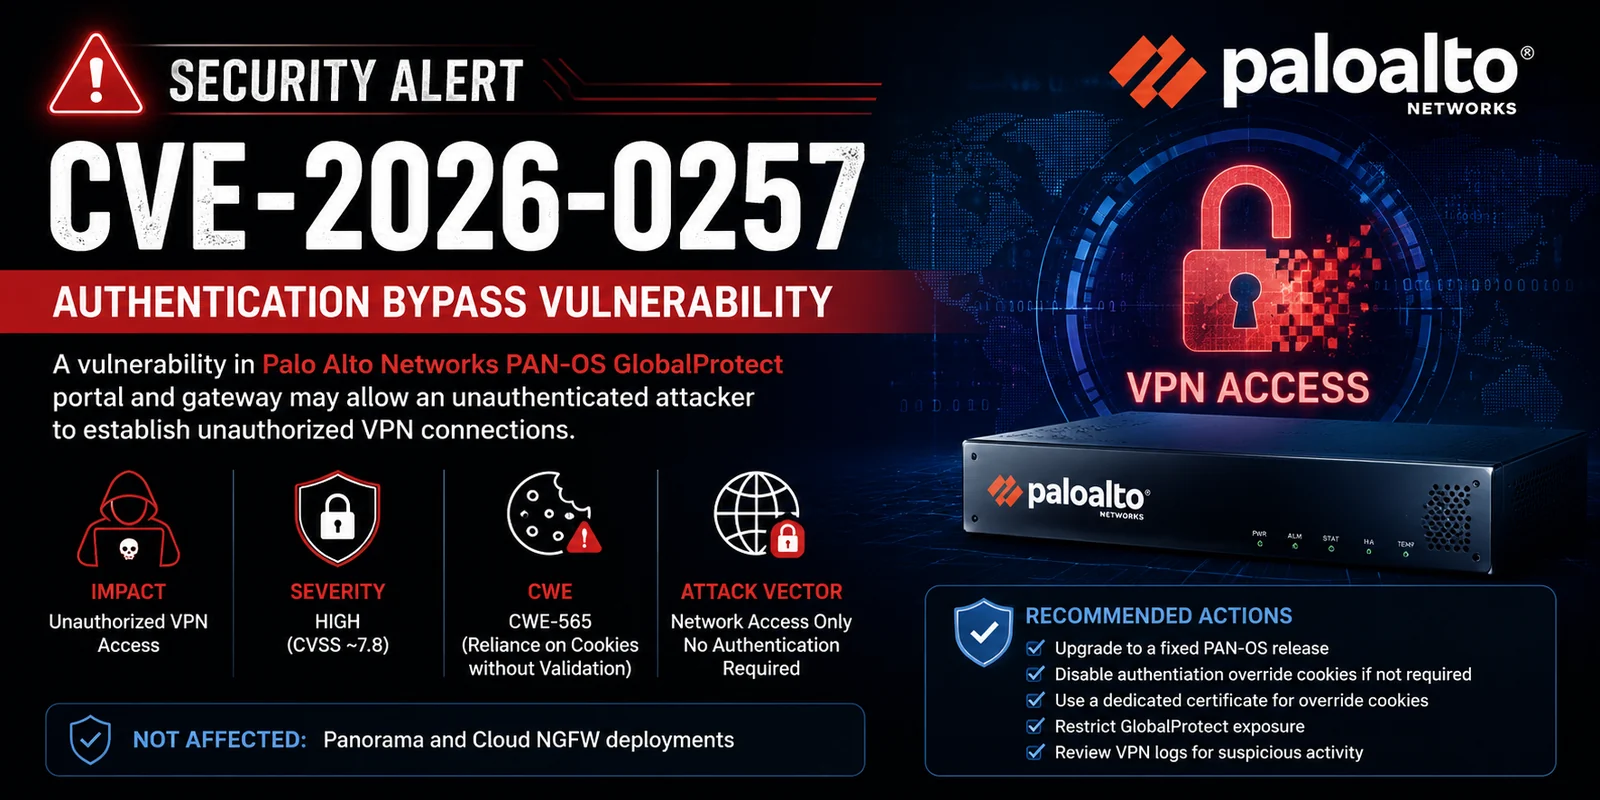
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
CVE-2025-2825 身份验证绕过 PoC – 利用 CrushFTP 10.x
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak:通过不当的邀请令牌验证实现未授权组织注册
 und3sc0n0c1d0/cve-2022-40684
用于利用漏洞 CVE-2022-40684 的工具(FortiOS / FortiProxy / FortiSwitchManager - 管理界面上的身份验证绕过)。
 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry认证绕过和远程代码执行漏洞(CVE-2026-10520、CVE-2026-10523)的概念验证检测工具。发送精心构造的API请求以执行系统命令并验证易受攻击的部署。
 ap0dexme0/cve-2026-49869
Kestra 认证绕过漏洞检查器
 7ragnarok7/cve-2021-3754
CVE-2021-3754 的漏洞详情与利用
 murrez/cve-2026-8181
CVE-2026-8181 PoC:Burst Statistics(3.4.0–3.4.1.1)身份验证绕过。Python工具——单目标和多目标扫描、线程工作器、TXT报告。仅限授权测试。维护者:mürrez。
 st4rburn/public-passwd
利用 CVE-2026-46333 和 CVE-2026-31431 更改任意用户的密码。
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS:管理Web界面中的身份验证绕过(PAN-SA-2024-0015)RCE POC
 lukaszstu/pritunl-cve-2020-25200
针对CVE-2020-25200的漏洞利用:通过分析重复登录尝试后的HTTP响应码变化,枚举有效的Pritunl VPN用户名。
 murrez/cve-2026-14378
Python PoC 扫描器和漏洞利用辅助工具,针对 CVE-2026-14378,即 DevKit Pro WordPress 插件中通过伪造 original_user_id cookie 实现的未认证管理员会话接管。
 sergiovks/ssh-user-enum-python3-cve-2018-15473
SSH 用户枚举工具(Python3 版),CVE-2018-15473,我更新了此漏洞利用代码(https://www.exploit-db.com/exploits/45939),使其在 python3 而非 python2 下运行。
 arensballiu/flowise-cve-2025-58434-passwordreset
针对 Flowise AI ≤ 3.0.5 的未认证密码重置漏洞利用。滥用 /api/v1/account/forgot-password 端点,在未经事先认证的情况下更改任意用户的密码。包含概念验证脚本和缓解指南。
 pingport80/cve-2019-17240
这是CVE-2019-17240的漏洞利用程序。
 t54r/cve-2026-10795_poc
针对 CVE-2026-10795 的 AI 修订版 PoC——仅供教育目的使用——请在你自行拥有的实验环境中自行承担风险使用 ;)