
 #1
 madrisan/cisco7crack
加密和解密 Cisco enable 7 密码
 horizon3ai/ahsaycbs-auth-bypass-rce
针对影响 AhsayCBS 的 CVE-2026-105133 和 CVE-2026-105134 的概念验证漏洞利用
 user0x1337/cve-2022-39227
CVE-2022-39227 : 概念验证
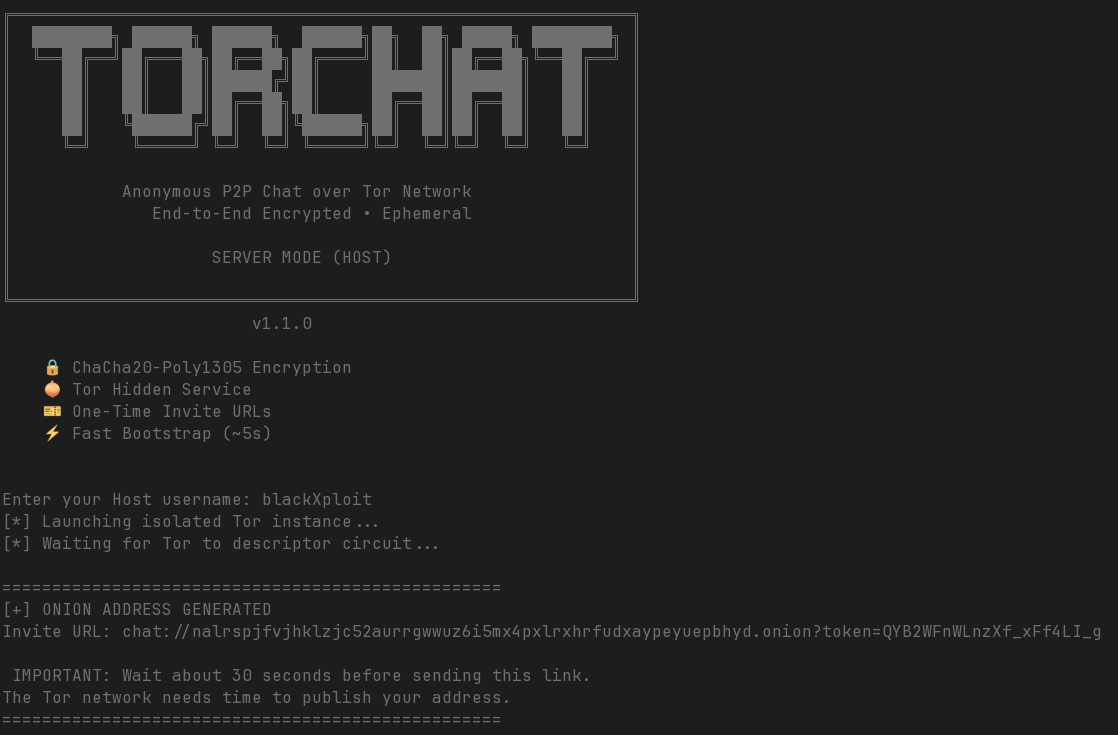 blackxploit-404/torchat
TorChat - 通过Tor网络进行安全、私密且匿名的点对点聊天
 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 eduardolat/authkeysync
🔐 轻量级CLI工具,用于从远程URL同步SSH公钥到本地的 authorized_keys 文件
 blue0x1/nimux
纯 Nim 编写的网络枚举与远程执行工具包,适用于授权安全评估。支持 SMB、LDAP、Kerberos、WinRM、数据库客户端、机密收集、DCSync、GPO 操作及 SOCKS 路由。
 6mile/nextjs-cve-2025-29927
用于检测CVE-2025-29927(Next.js身份验证绕过漏洞)的Nuclei模板
 ake13-art/secfesc
轻量级Linux安全状态检查器——填补了漂亮的fetch工具与重量级审计框架之间的空白。
 boxed-dev/vibe-coding-security
面向 AI 生成应用(Lovable、v0、Bolt、Cursor)的上线前安全检查清单。涵盖 Supabase RLS、暴露密钥和提示注入的 69 项检查。与 CVE-2025-48757(170 个应用)和 Moltbook 泄露事件(150 万 API 令牌)背后的模式相同。
 kagantua/cpanelwhm-authbypass
基于Go的CVE-2026-41940扫描与利用工具,该漏洞是cPanel/WHM中的身份验证绕过漏洞。支持批量扫描、令牌泄露以及RCE、密码修改和API调用等后渗透操作。

 akefallonitis/larac2shell
跨平台交互式 shell,用于 Microsoft Defender for Endpoint Live Response
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC 集合 - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
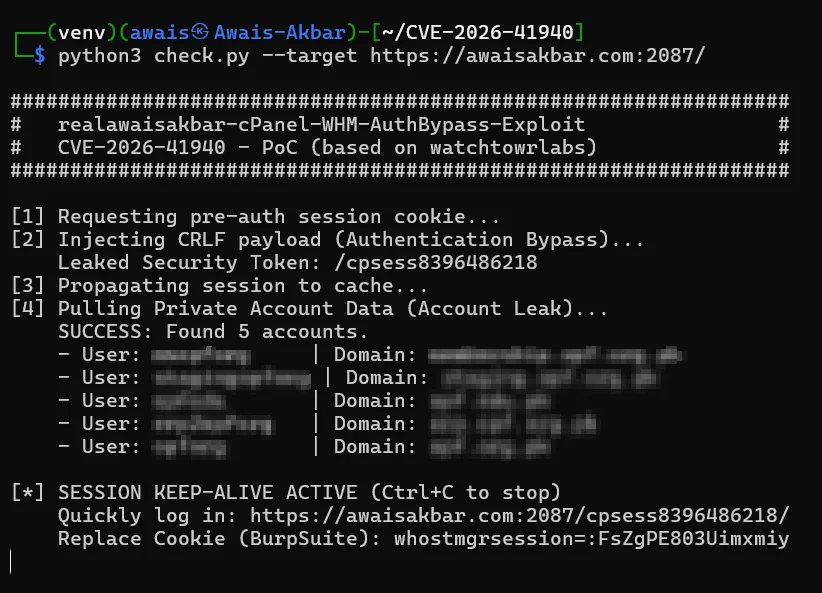 realawaisakbar/cve-2026-41940-exploit-poc
CVE-2026-41940 的概念验证漏洞利用程序,针对 cPanel 与 WHM 中的身份验证绕过漏洞,可实现未授权访问控制面板。
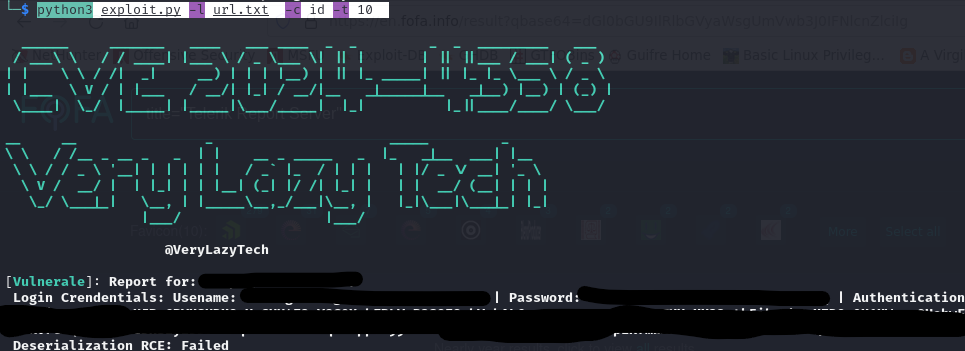 verylazytech/cve-2024-4358
身份验证绕过漏洞 — CVE-2024–4358 — Telerik Report Server 2024
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Padding oracle 漏洞利用工具,针对 Oracle Access Manager(CVE-2018-2879),可在渗透测试期间解密加密 Cookie,并对任意明文进行加密以实现身份验证绕过。









