
 #1

 muhammad-usama-sardar/intra-handshake-fail
分析远程认证 TLS 握手中早期认证风险的 IETF 互联网草案,记录了 CVE-2026-33697,并为机密计算提出了协议缓解措施。
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5版本破解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 mauroeldritch/lempo
LEMPO(Ldap Exposure on POrtainer)是一个针对 CVE-2018-19466(Portainer 上的 LDAP 凭证泄露)的漏洞利用工具。于 DevFest Siberia 2018 上亮相。
 gh-ost00/cve-2024-28987-poc
Web Help Desk 硬编码凭据漏洞 (CVE-2024-28987)
 its-arun/cve-2020-35682
CVE-2020-35682的概念验证漏洞利用程序:ManageEngine ServiceDesk Plus中的SAML身份验证绕过,可实现权限提升至管理员并远程执行代码。
 rbih-boulanouar/cve-2024-4040
CVE-2024-4040 的概念验证漏洞利用程序,这是 CrushFTP 中的一个服务端模板注入漏洞,允许未经身份验证的文件读取、身份验证绕过和远程代码执行。
 d3n14ld15k/cve-2024-11680_poc_exploit
此仓库包含针对 CVE-2024-11680 的概念验证 (PoC) 漏洞利用代码,该漏洞是 ProjectSend r1605 及更早版本中的一个严重漏洞。该漏洞利用针对因权限配置不当导致的身份验证缺陷。
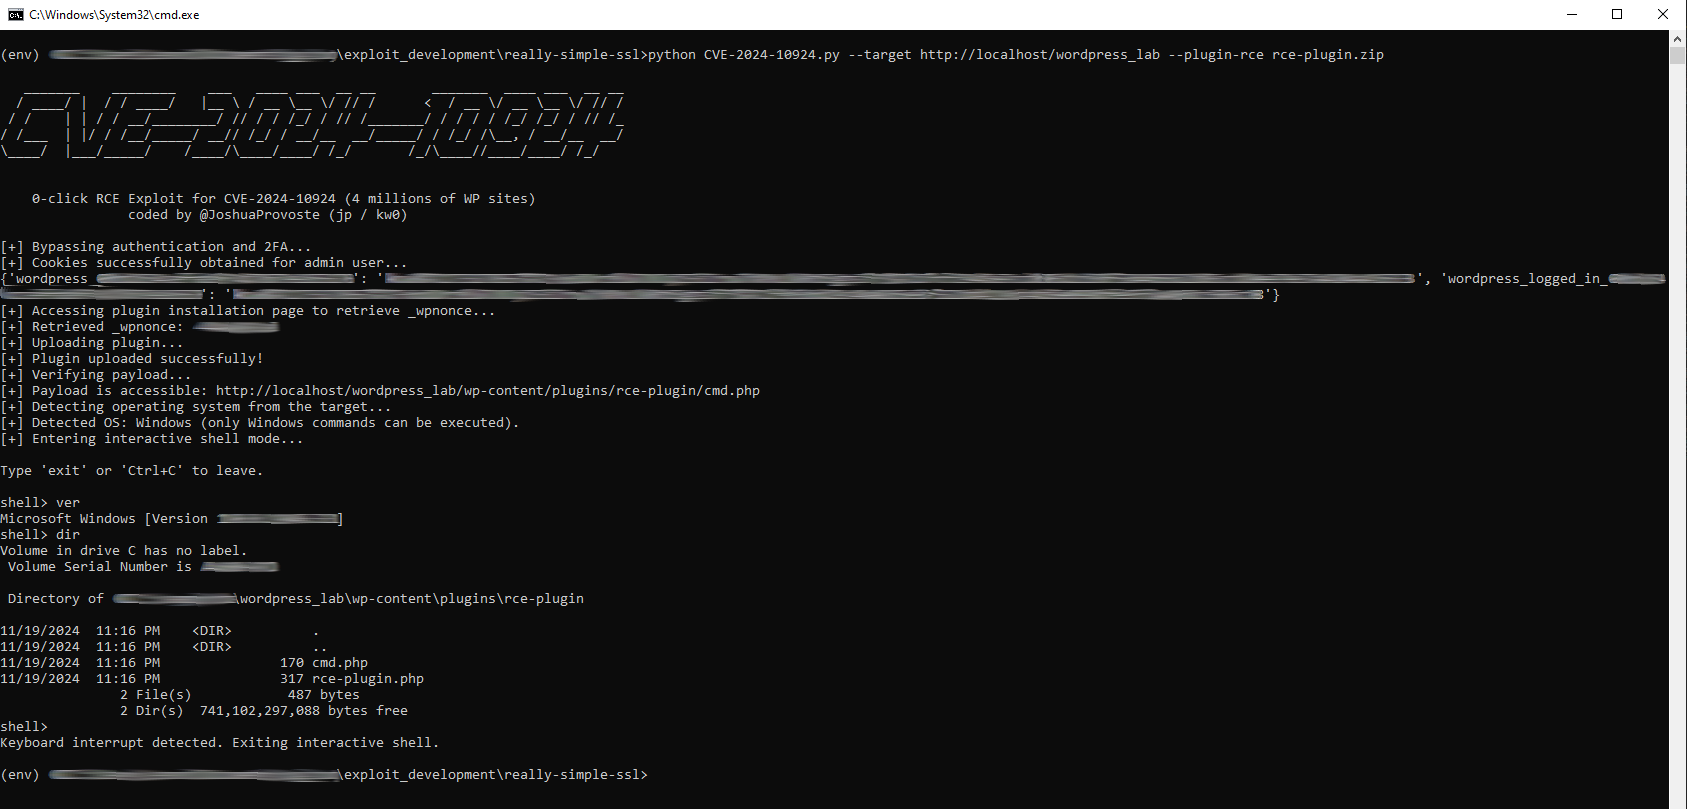 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
针对 CVE-2024-10924 的未认证身份验证绕过至 RCE 漏洞利用。该利用滥用 Really Simple Security WordPress 插件中的身份验证与 2FA 绕过漏洞,冒充管理员用户,上传恶意插件,并通过交互式 Shell 实现远程命令执行。
 cyberauth/cve-2026-20079
针对 Cisco Secure FMC 实现 CVE-2026-20079 认证绕过至 root RCE 的利用链,支持指纹识别、检测、验证和交互式利用模式。
 zux0x3a/adfly
使用LDAP协议的Active Directory查询工具,帮助红队/渗透测试人员验证用户凭据,检索AD用户及AD组信息。
 d0rb/cve-2024-41107
针对 CVE-2024-41107 的概念验证漏洞利用,该漏洞影响 Apache CloudStack 4.5.0–4.18.2.1 及 4.19.0.0–4.19.0.2 版本中的 SAML 认证绕过。
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud 单点登录(SSO)——一旦你注册任何 FortiGate/FortiManager/FortiAnalyzer,该功能便默认启用,其中包含一个严重的身份验证绕过漏洞。
 seckatie/cve-2019-8978
Banner Web Tailor 与 Banner Enterprise Identity Services 漏洞披露
 dongpohezui/cve-2021-33045
大华摄像头认证绕过漏洞(CVE-2021-33045)的利用程序,使用mitmproxy拦截并修改对/RPC2_Login的登录请求。

 opfour/op4
基于终端的加密通讯工具,采用后量子密码学、Double Ratchet 协议和 Tor 匿名。具备胁迫密码短语、可否认认证,以及通过 seccomp-bpf 和 mlockall 实现的操作系统级加固。
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 漏洞的利用工具(telnet 认证暴力破解防护绕过)









