
 #1
MFA、SSO、无密码、生物识别和身份提供商工具。
Kitploit 推荐

 dinosn/cve-2026-82329-jfrog-artifactory
可复现的 Docker 实验室与 Python PoC,针对 CVE-2026-82329——JFrog Artifactory 中未经验证的认证绕过漏洞,可导致管理员接管,并附带补丁差异分析与检测指南。
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
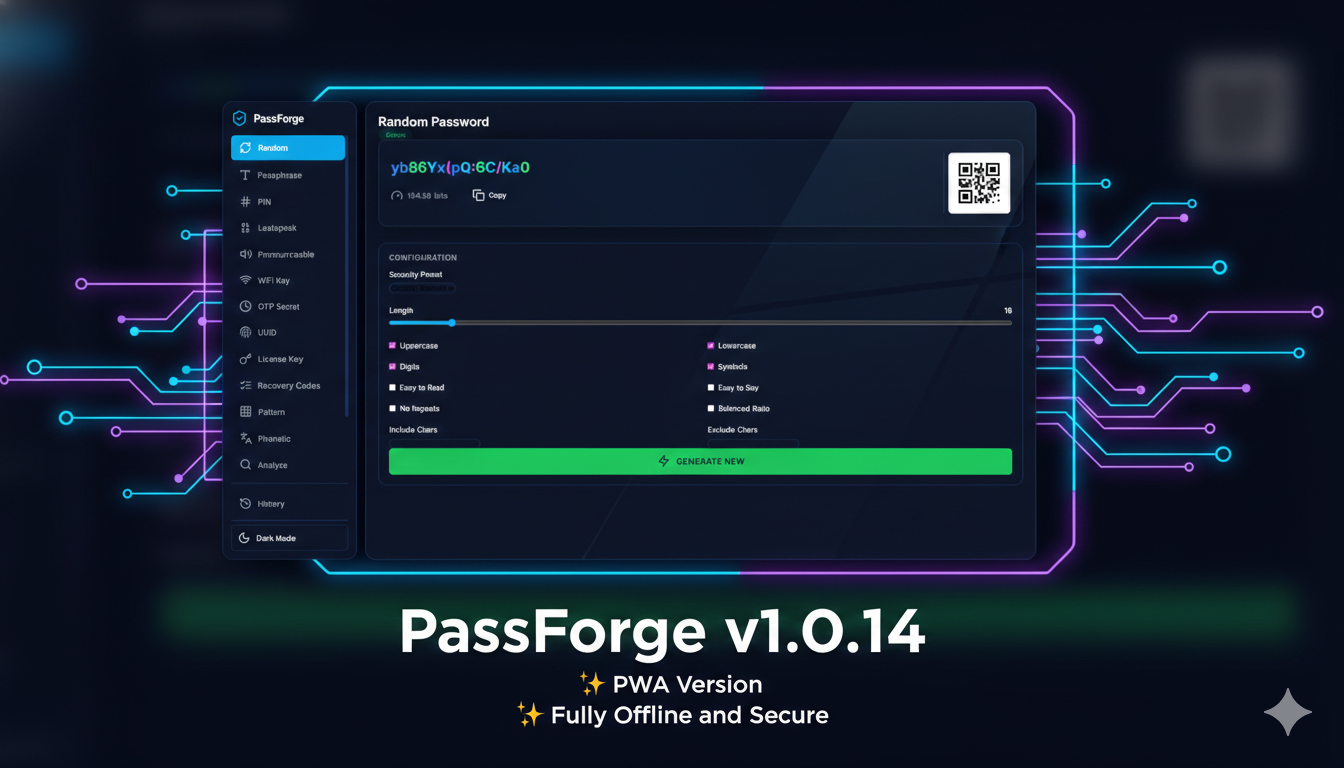 krishnakanthb13/password_generator
一款生产就绪、加密安全的密码生成器 CLI,支持 17 种生成模式、熵透明以及全面的自定义选项。
 wantasticapp/wantasticcore
AIO 云管理服务器
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
基于Python的检测工件生成器,用于Ivanti Sentry身份验证绕过和远程代码执行漏洞(CVE-2026-10520, CVE-2026-10523)。自动化针对易受攻击端点的命令执行检查。
 alex188dot/agensic
为AI代理提供加密终端取证和会话重放。跟踪、签名和审计每个命令,带有来源标签、可重放会话和Git时间旅行。隐私优先,采用本地SQLite存储和秘密编辑。
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG 是一款自主、超轻量级、零依赖的 Windows 代理,它将 PKCS#11、SSH-agent、Pageant 和 CNG/智能卡统一在一个健壮的单一二进制文件中。专为要求苛刻的环境设计,提供原生硬件加密、服务/用户态隔离、完整智能卡支持。
 garrettfoster13/cve-2025-59501
CVE-2025-59501 POC 代码
 doyensec/cve-2022-39299_poc_generator
一个简单的 CVE-2022-39299 PoC 漏洞利用生成器,可用于绕过使用存在漏洞的 passport-saml 版本的 SAML SSO 集成中的身份验证。
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet产品中利用替代路径或通道的身份验证绕过
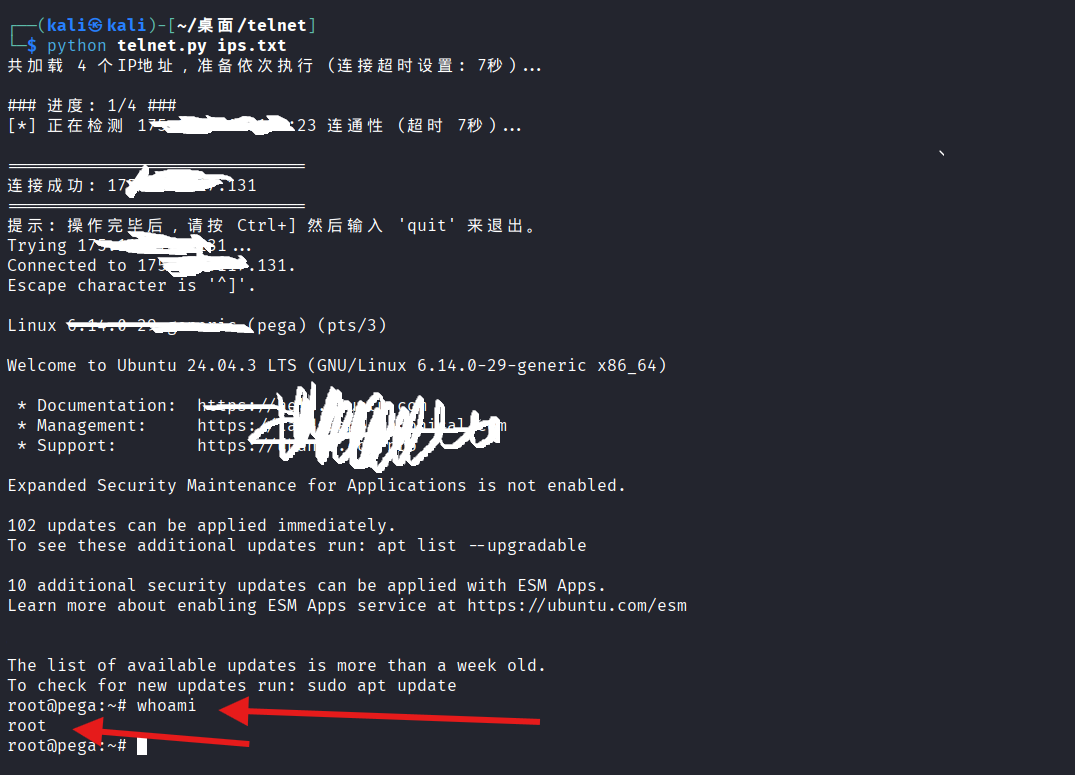 parameciumzhang/tell-me-root
用于 CVE-2026-24061 Telnet 身份验证绕过的批量扫描器,具备端口存活检测和自动化载荷尝试功能,适用于经授权的渗透测试。
 ekomssavior/telnet_scan
扫描器/漏洞利用工具 CVE-2026-24061 & CVE-2026-32746
 kljunowsky/cve-2022-40684-poc
针对CVE-2022-40684的漏洞利用工具,影响Fortinet FortiOS、FortiProxy和FortiSwitchManager
 prot0tw/keycloak_cve-2026-18963_poc
此仓库是 cve-2026-18963 的 PoC。请仅在合法产品(实验室、本地环境等)上使用。
 synacktiv/cachedata_decrypt
一个简单的工具包,用于暴力破解和解密 Windows EntraId CacheData
 imancybersecurity/cve-2023-27350-poc
针对PaperCut MF/NG打印管理软件中CVE-2023-27350认证绕过漏洞的概念验证利用。包含用于目标发现的Shodan dorks和自动利用。
 am-i-being-pwned/pgp-tools
开源浏览器扩展,用于PGP加密、解密和签名。采用Rust/WASM引擎,支持WebAuthn PRF解锁、Argon2id密码保护以及零化内存。
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS 未认证 RCE + 借助 ..%2f 认证绕过实现文件读取(CVSS 10.0、KEV、Mirai ITW)








