用于 PGP 与 AGE 加密和解密的开源浏览器扩展。
使用 Rust/WebAssembly 构建。私钥除非必要,否则绝不会进入 JS 堆。




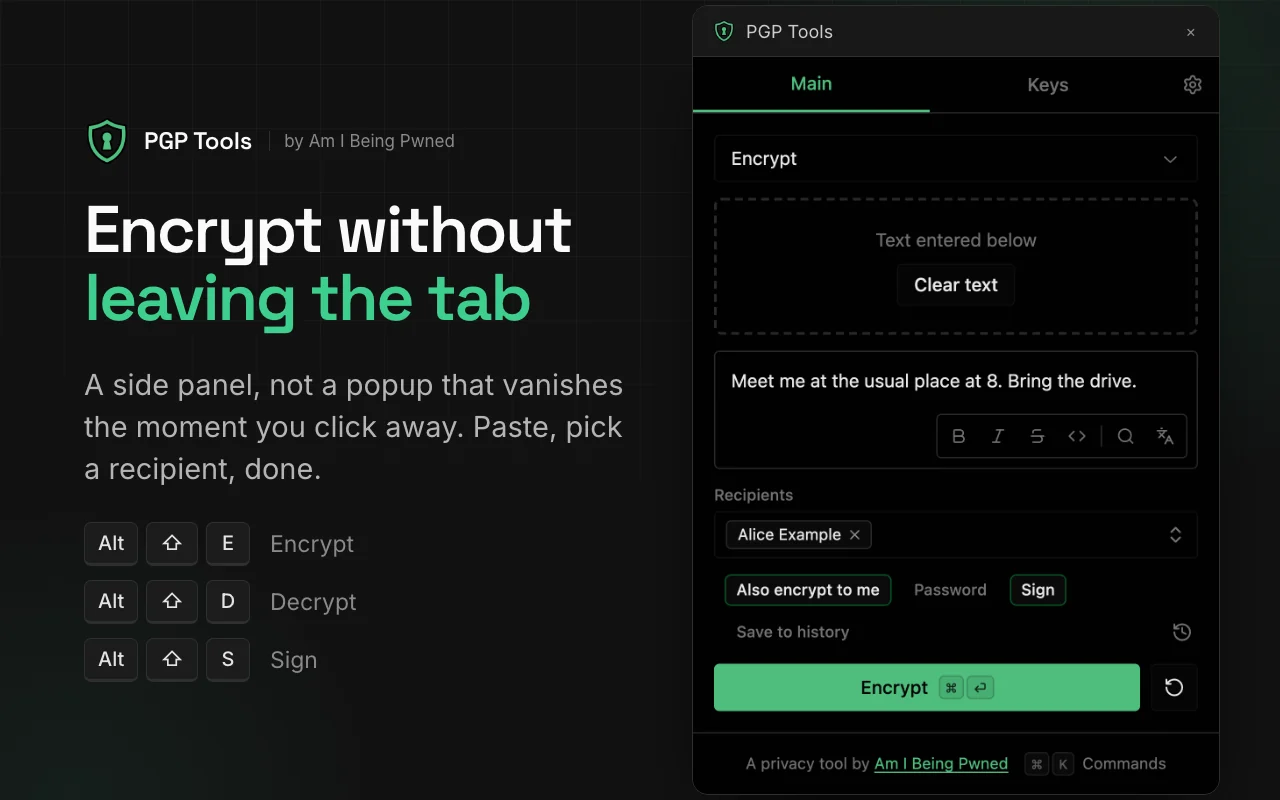
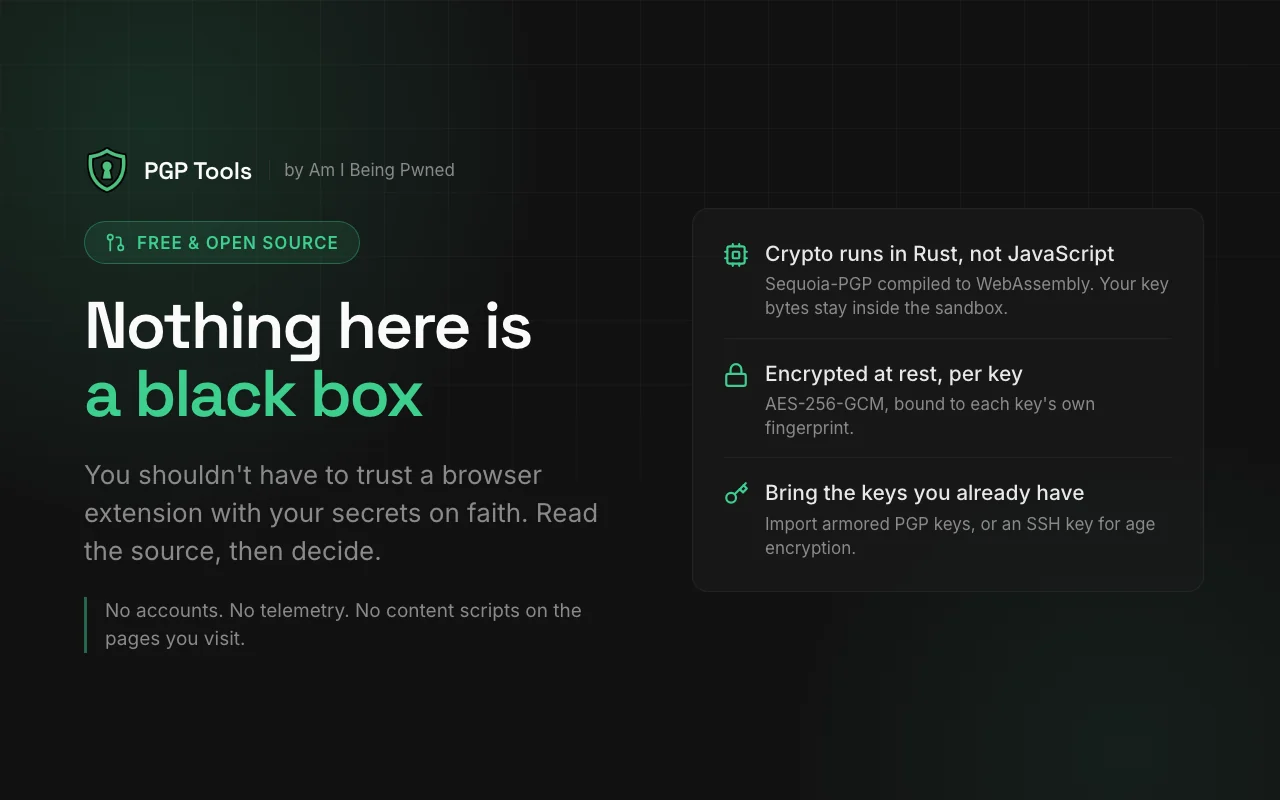
开源且透明。 大多数 PGP 浏览器扩展都是闭源的。你不应该把秘密托付给一个黑盒。
加密在 WASM 中运行,而非 JavaScript。 所有 PGP 操作都在 Rust/Sequoia-PGP WebAssembly 沙箱中运行。JS 仅持有指向你密钥的不透明整数句柄——实际字节存放在 WASM 线性内存中,并在释放时清零。私钥在生成和导入期间会短暂经过 JS,随后被加密并存储。
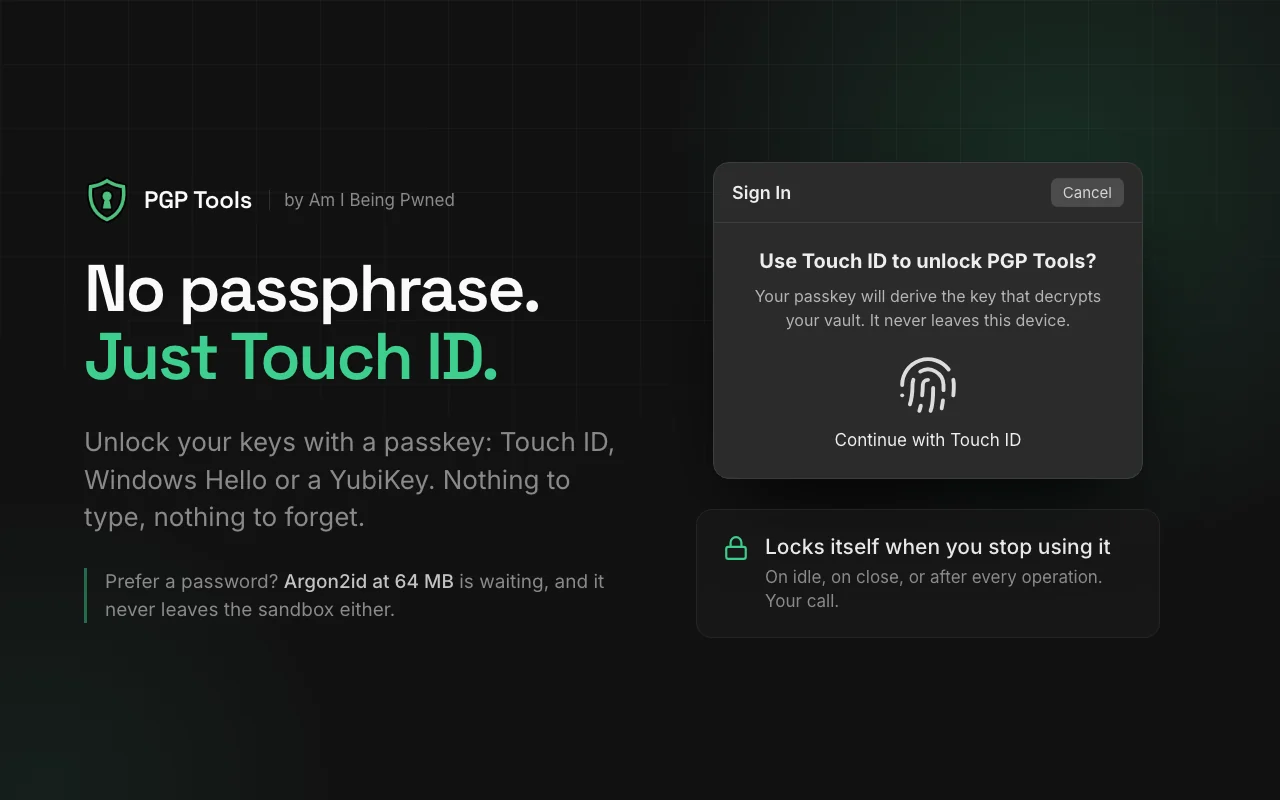
Passkey 解锁。 使用 WebAuthn PRF 保护密钥——通过 Touch ID、Face ID、Windows Hello 或 YubiKey 解锁,而无需密码。PRF 输出通过 HKDF-SHA256 与存储的秘密组合,整个解锁流程都在 WASM 中运行。
使用 Argon2id 处理密码。 64 MB 内存、3 次迭代——可抵御 GPU 暴力破解。KDF、解密和密钥存储全部在 WASM 中完成。密码字节在使用后立即在两端清零。
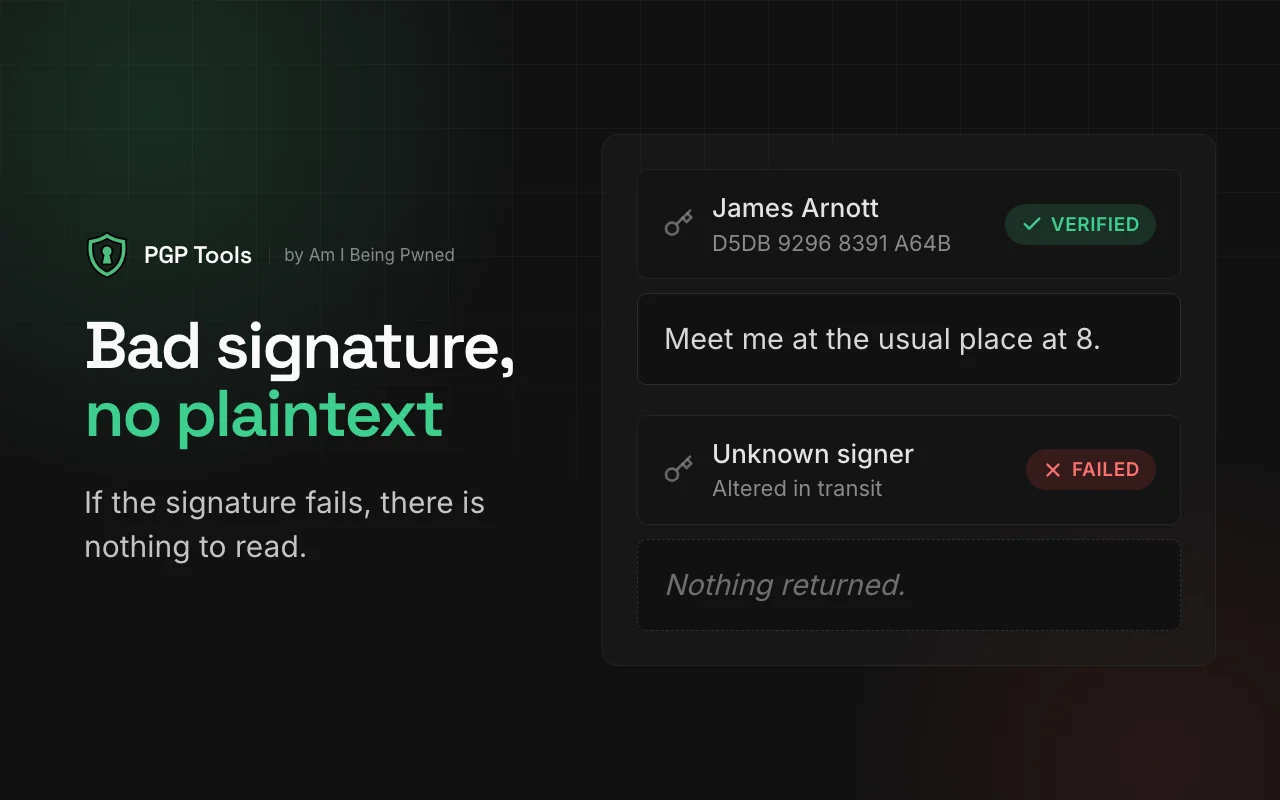
原子化解密 + 验证。 明文和签名结果在单个打包响应中一起返回。签名无效 = 不返回明文。没有 TOCTOU 窗口。
处处清零。 对所有存储的密钥和中间值使用 zeroize crate(Rust)。对密码、PRF 输出和派生密钥使用 Uint8Array.fill(0)(JS)。WASM 内存不会被 GC 回收,因此清零是确定性的。
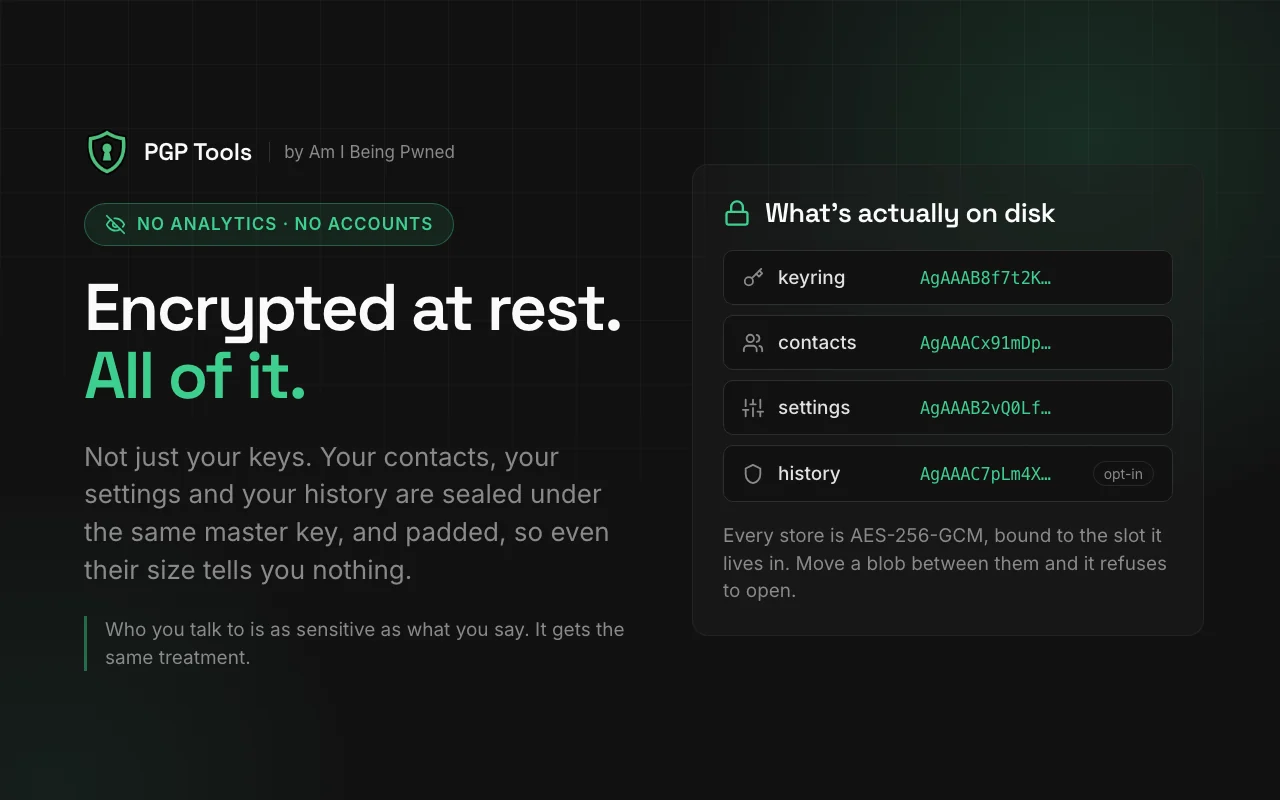
每密钥 AAD。 每个私钥都使用 AES-256-GCM 加密,其附加认证数据绑定到该密钥的指纹。在密钥槽之间交换数据块会失败。
 |
 |
 |
 |
.crx)(可选;默认关闭)ssh-ed25519 或 ssh-rsa 密钥并加密/解密 age 文件(二进制或 armored),并与 Go age CLI 交叉校验。仅支持导入(应用从不生成 SSH 密钥);仅支持加密/解密(age 不支持签名)。原生 age1… 密钥不在支持范围内,ECDSA、DSA 和 FIDO sk-* 密钥会被拒绝| 层级 | 机制 |
|---|---|
| 加密引擎 | WASM 中的 Sequoia-PGP(密钥仅在生成/导入期间存在于 JS 中) |
| 第二引擎 | 同一 WASM 沙箱中的 age,仅用于导入的 SSH 密钥——不签名、不生成密钥。age 文件会指明其加密所用的 SSH 公钥,因此可与该密钥关联 |
| 密钥解锁 | WebAuthn PRF(通行密钥)或 Argon2id 64 MB(密码) |
| 密钥存储 | AES-256-GCM 配合每密钥 AAD——PGP、CRX 和 SSH 密钥共用一个信封,每种密钥类型有独立的 AAD 前缀 |
| 内存 | zeroize crate(Rust)+ 手动清零(JS) |
| 签名 | 原子化解密+验证(无 TOCTOU) |
| 会话 | 无活动、关闭面板或每次操作后自动锁定 |
| 暴力破解 | Argon2id 64 MB / 3 次迭代——成本集中在 KDF 中,这也能抵御针对被盗 blob 的离线攻击 |
| 范围 | 无内容脚本——仅限扩展沙箱 |
age + ssh-key / WebAssembly——仅支持 ssh-ed25519 和 ssh-rsa 收件人pnpm install
pnpm dev # dev server with hot reload
pnpm test # unit tests (vitest); Rust engine tests: cargo test in apps/pgp/gpg-wasm
pnpm build # production build (builds WASM automatically)
pnpm zip # package for Chrome Web Store / Firefox Add-ons
WASM 模块必须从源码构建。要手动重新构建:
cd apps/pgp && pnpm build:wasm
apps/pgp/              Extension source
  src/components/           React UI
  src/entrypoints/          background + sidepanel
  src/hooks/                keyring, sessions, contacts
  src/lib/pgp/              WASM wrapper + operations
  src/lib/protection/       WebAuthn PRF, Argon2id, AES-256-GCM
  src/lib/storage/          chrome.storage with mutex
  gpg-wasm/             Rust/WASM engine (sequoia-openpgp)
packages/ui/            shadcn/ui components
tooling/                eslint, prettier, tailwind, tsconfig
在大量 AI 辅助(Claude)下构建。UI、React 接线、存储以及扩展接线主要由 AI 生成。
密码学实现——Rust/WASM 引擎、密钥保护、WebAuthn PRF、Argon2id 配置——是由人类设计并由人类审查的。我们不信任基于感觉的密码学。
MIT









