
 #1
 kc57/jitbit_helpdesk_auth_bypass
用于在JitBit Helpdesk安装中推导共享密钥的实用工具,可用于绕过身份验证(CVE-2017-18486)
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全
 berraesen/nextjs-middleware-auth-bypass-lab
Bu laboratuvar ortamını sıfırdan kendim oluşturdum. Next.js uygulaması içerisinde giriş, ana sayfa ve admin sayfalarını hazırladım. Middleware ile…
 mr-zapi/cve-2024-54085
CVE 2024-54085 的 PoC
 arvion-agent/next-cve-2025-29927
CVE-2025-29927 Next.js中间件中的授权绕过
 digicred-oss/caos-os
客户保障操作系统。只需一次,即可回答客户发送给您的安全问卷。
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory 未认证身份验证绕过(“幽灵加入密钥” -> 伪造服务管理员令牌)
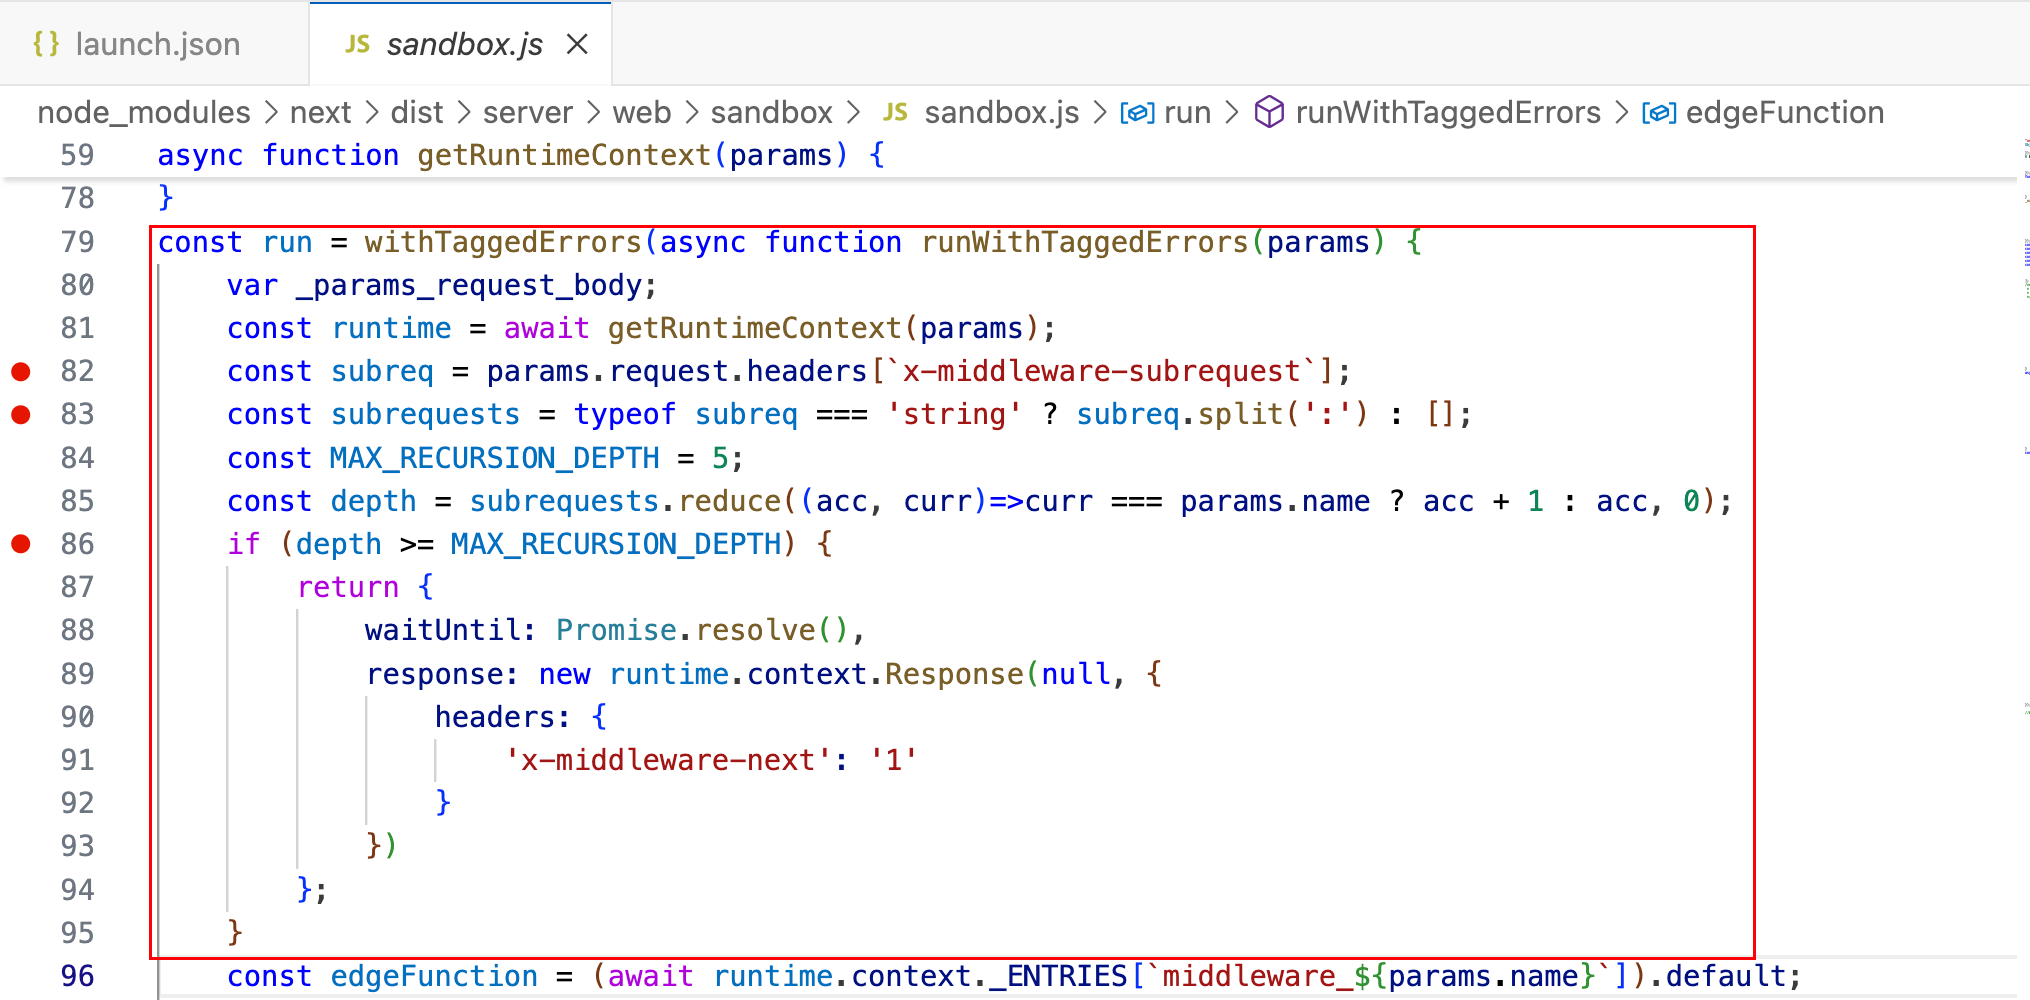 oyst3r1ng/cve-2025-29927
Next.js 中间件认证绕过
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
CVE-2026-41940 的漏洞利用程序,针对 cPanel/WHM 中的身份验证绕过漏洞,允许未经身份验证的攻击者通过会话注入和 JSON 缓存提升获取 root 访问权限。
 fredevsec/cve-2026-0073
零点击RCE 安卓 ADB TLS 无线调试
 umakant76705/cve-2022-22978
CVE-2022-22978在Spring Security的RegexRequestMatcher中授权绕过分步演示,包括易受攻击的应用设置、载荷执行和修复验证。
 0xblackash/cve-2026-41940
CVE-2026-41940
 0xabdoulaye/cpanel-cve-2026-41940
CVE-2026-41940 的概念验证漏洞利用程序,这是一个严重的 cPanel/WHM 身份验证绕过漏洞,通过 CRLF 注入实现,可允许未经身份验证的 root 访问和交互式 shell。
 johanneslks/cve-2026-33186
gRPC-Go RBAC 授权策略绕过:利用缺失的 `:path` 斜杠(认证绕过)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - IDOR - 一个控制器 JWT 即是一个设备群令牌
 rajsidwadkar/uap-protocol
一个统一、安全优先的线协议,用于工具访问和代理协调。UAP 使用 Ed25519 签名的 CapabilityCards、强制 mTLS、Keycloak IdP 认证和每次调用的临时 Docker 沙箱,消除了 CVE-2025-49596 和 MCP 工具投毒漏洞。
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - 权限残留 - GET export-key 私钥









