
 #1
用于测试和实现身份验证机制(例如MFA、SSO)和授权策略的工具。
Kitploit 推荐
 inverse-inc/packetfence
PacketFence 是一个完全受支持、可信赖的免费开源网络访问控制(NAC)解决方案。它拥有令人印象深刻的功能集,包括用于注册和修复的强制门户、集中式有线和无线管理、强大的 BYOD 管理选项、802.1X 支持、问题设备的二层隔离;PacketFence…
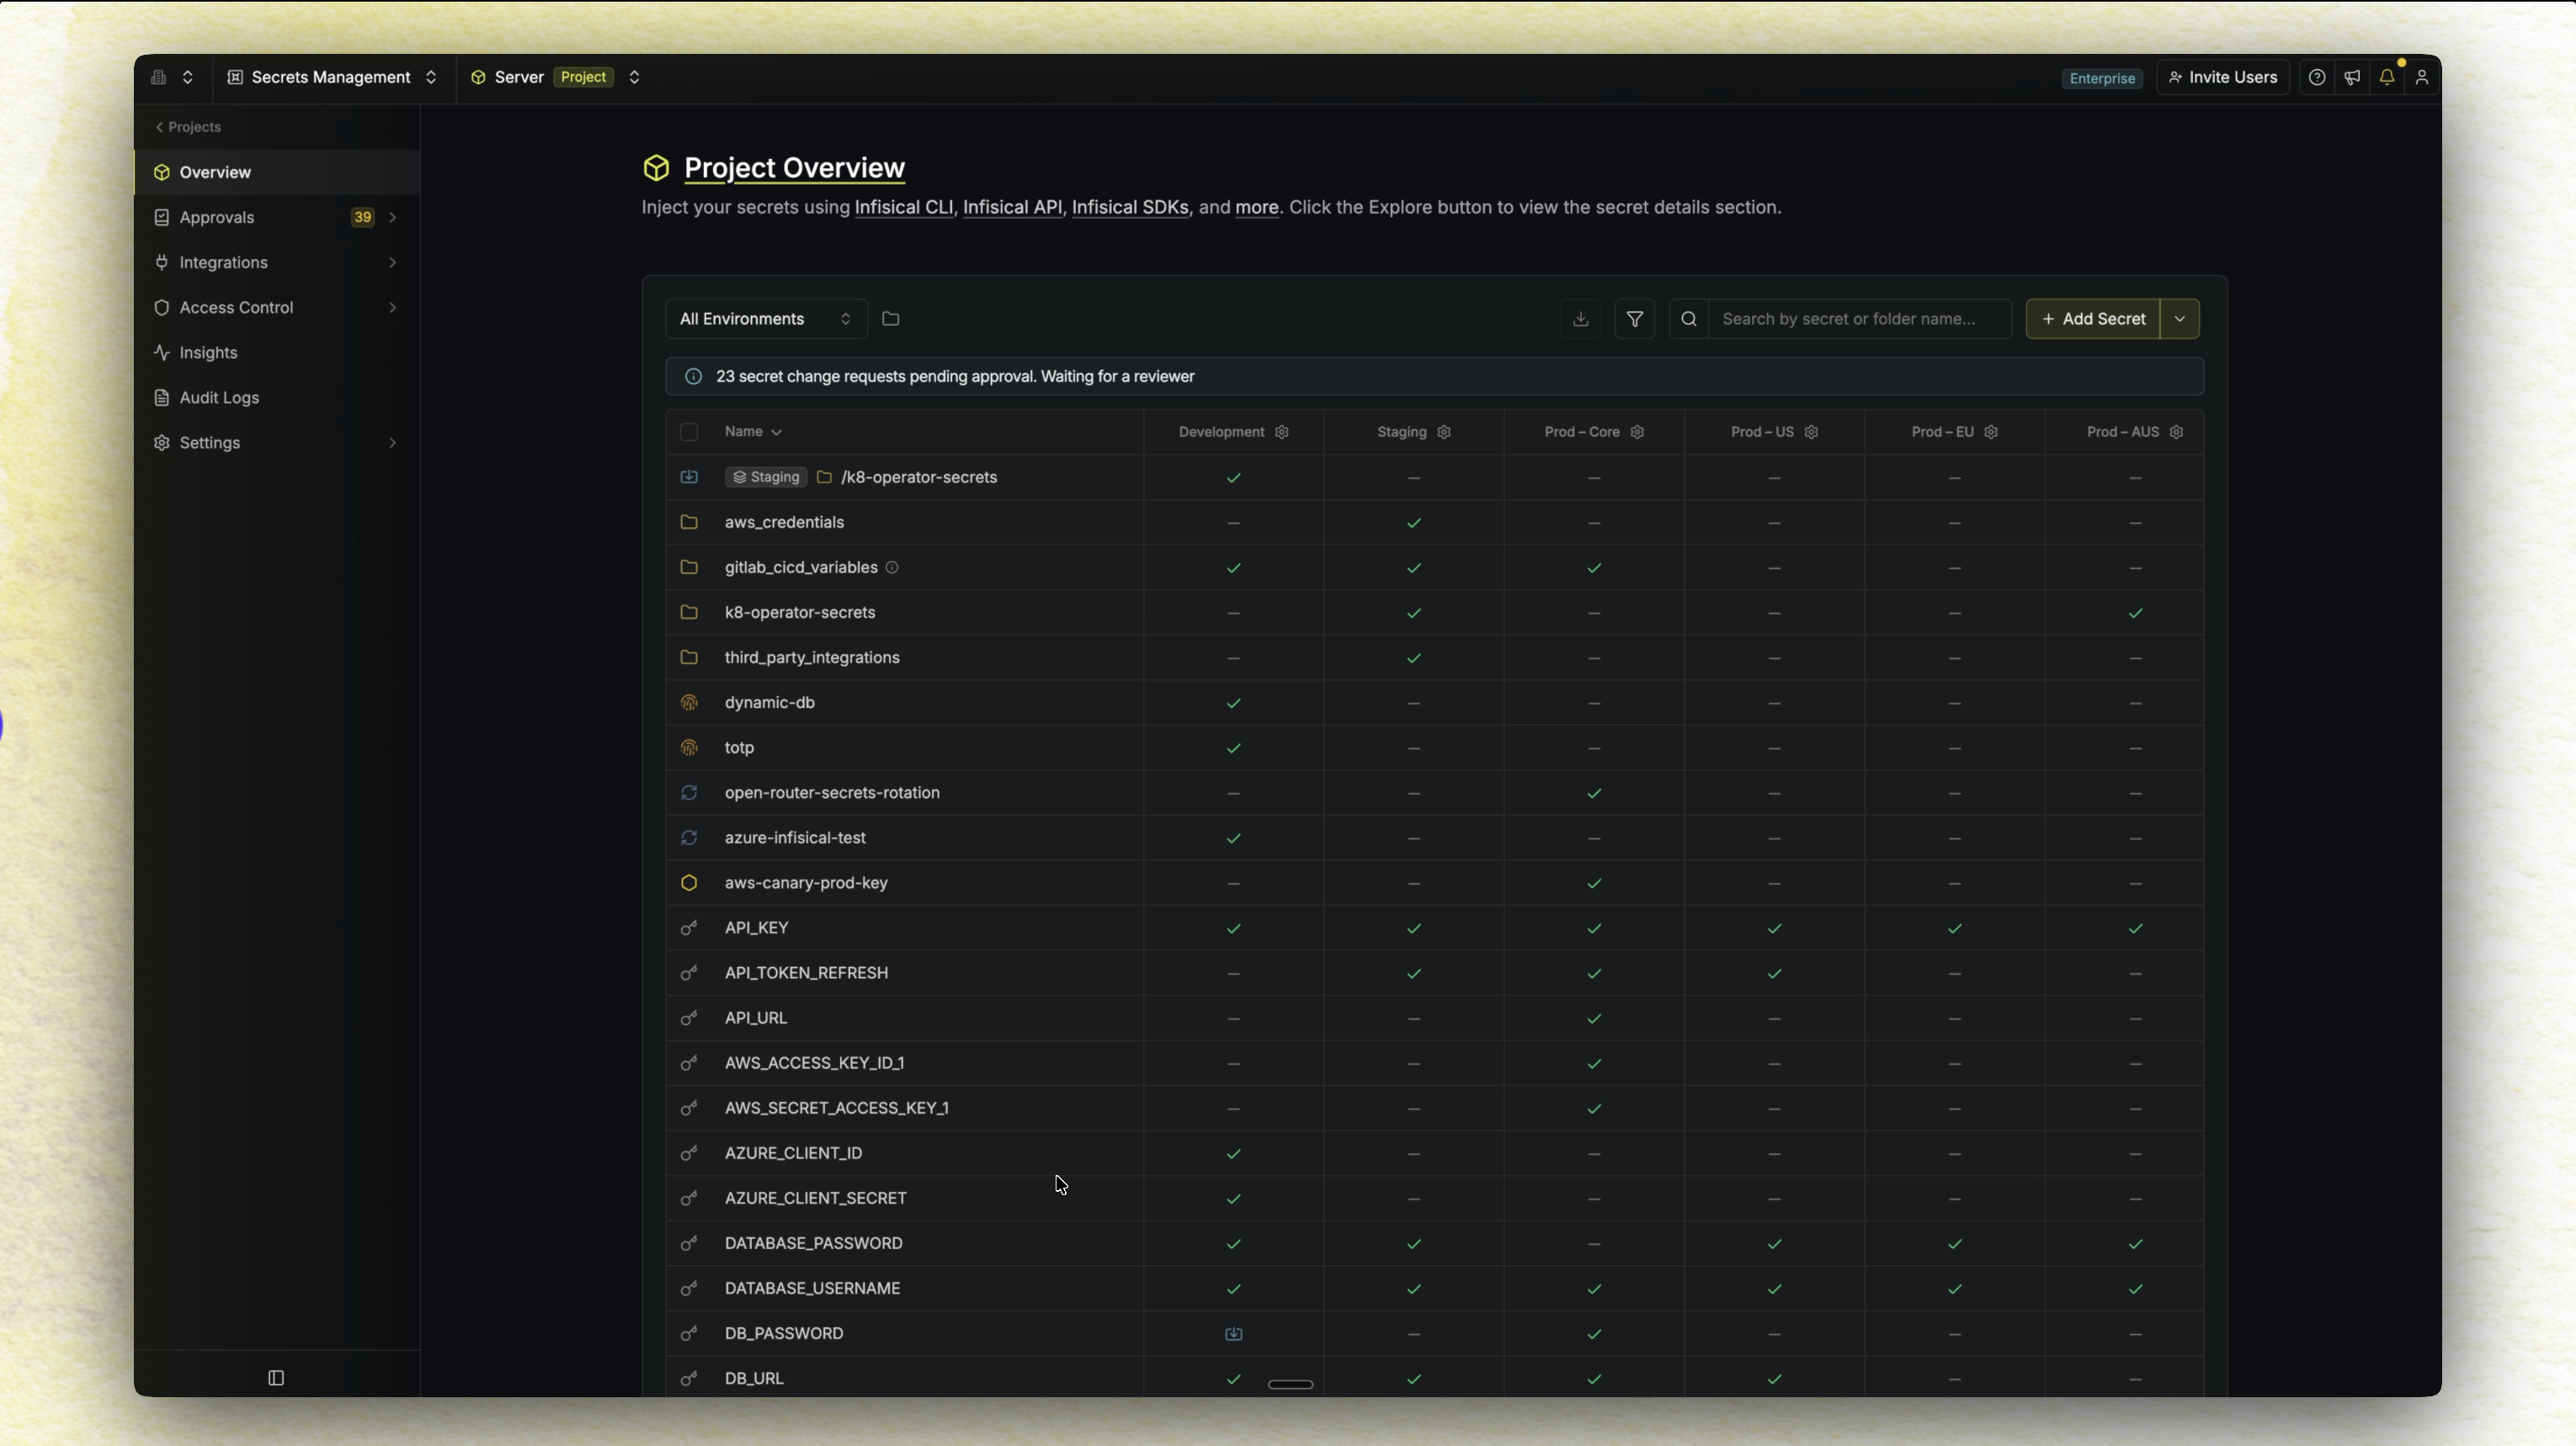 infisical/infisical
Infisical 是用于密钥、证书和特权访问管理的开源平台。
 firezone/firezone
基于WireGuard的零信任访问平台,为企业网络提供安全的点对点远程访问,具备精细的策略控制、SSO身份验证和审计日志功能。
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
keycloak/keycloak开源身份与访问管理,适用于现代应用和服务
 openidentityplatform/openam
开源访问管理平台,提供单点登录、自适应认证、授权和联合身份管理,用于对 Web、移动和云应用的安全访问。
 symfony/symfony
Symfony PHP框架
 goauthentik/authentik
提供开源SSO和身份提供商功能,支持SAML、OAuth2/OIDC、LDAP和RADIUS,用于集中式身份验证、授权与访问管理。
 umputun/reproxy
轻量级边缘HTTP(S)服务器和反向代理,具有自动SSL、Docker/Consul发现、按路由认证、速率限制和基于健康检查的故障转移。
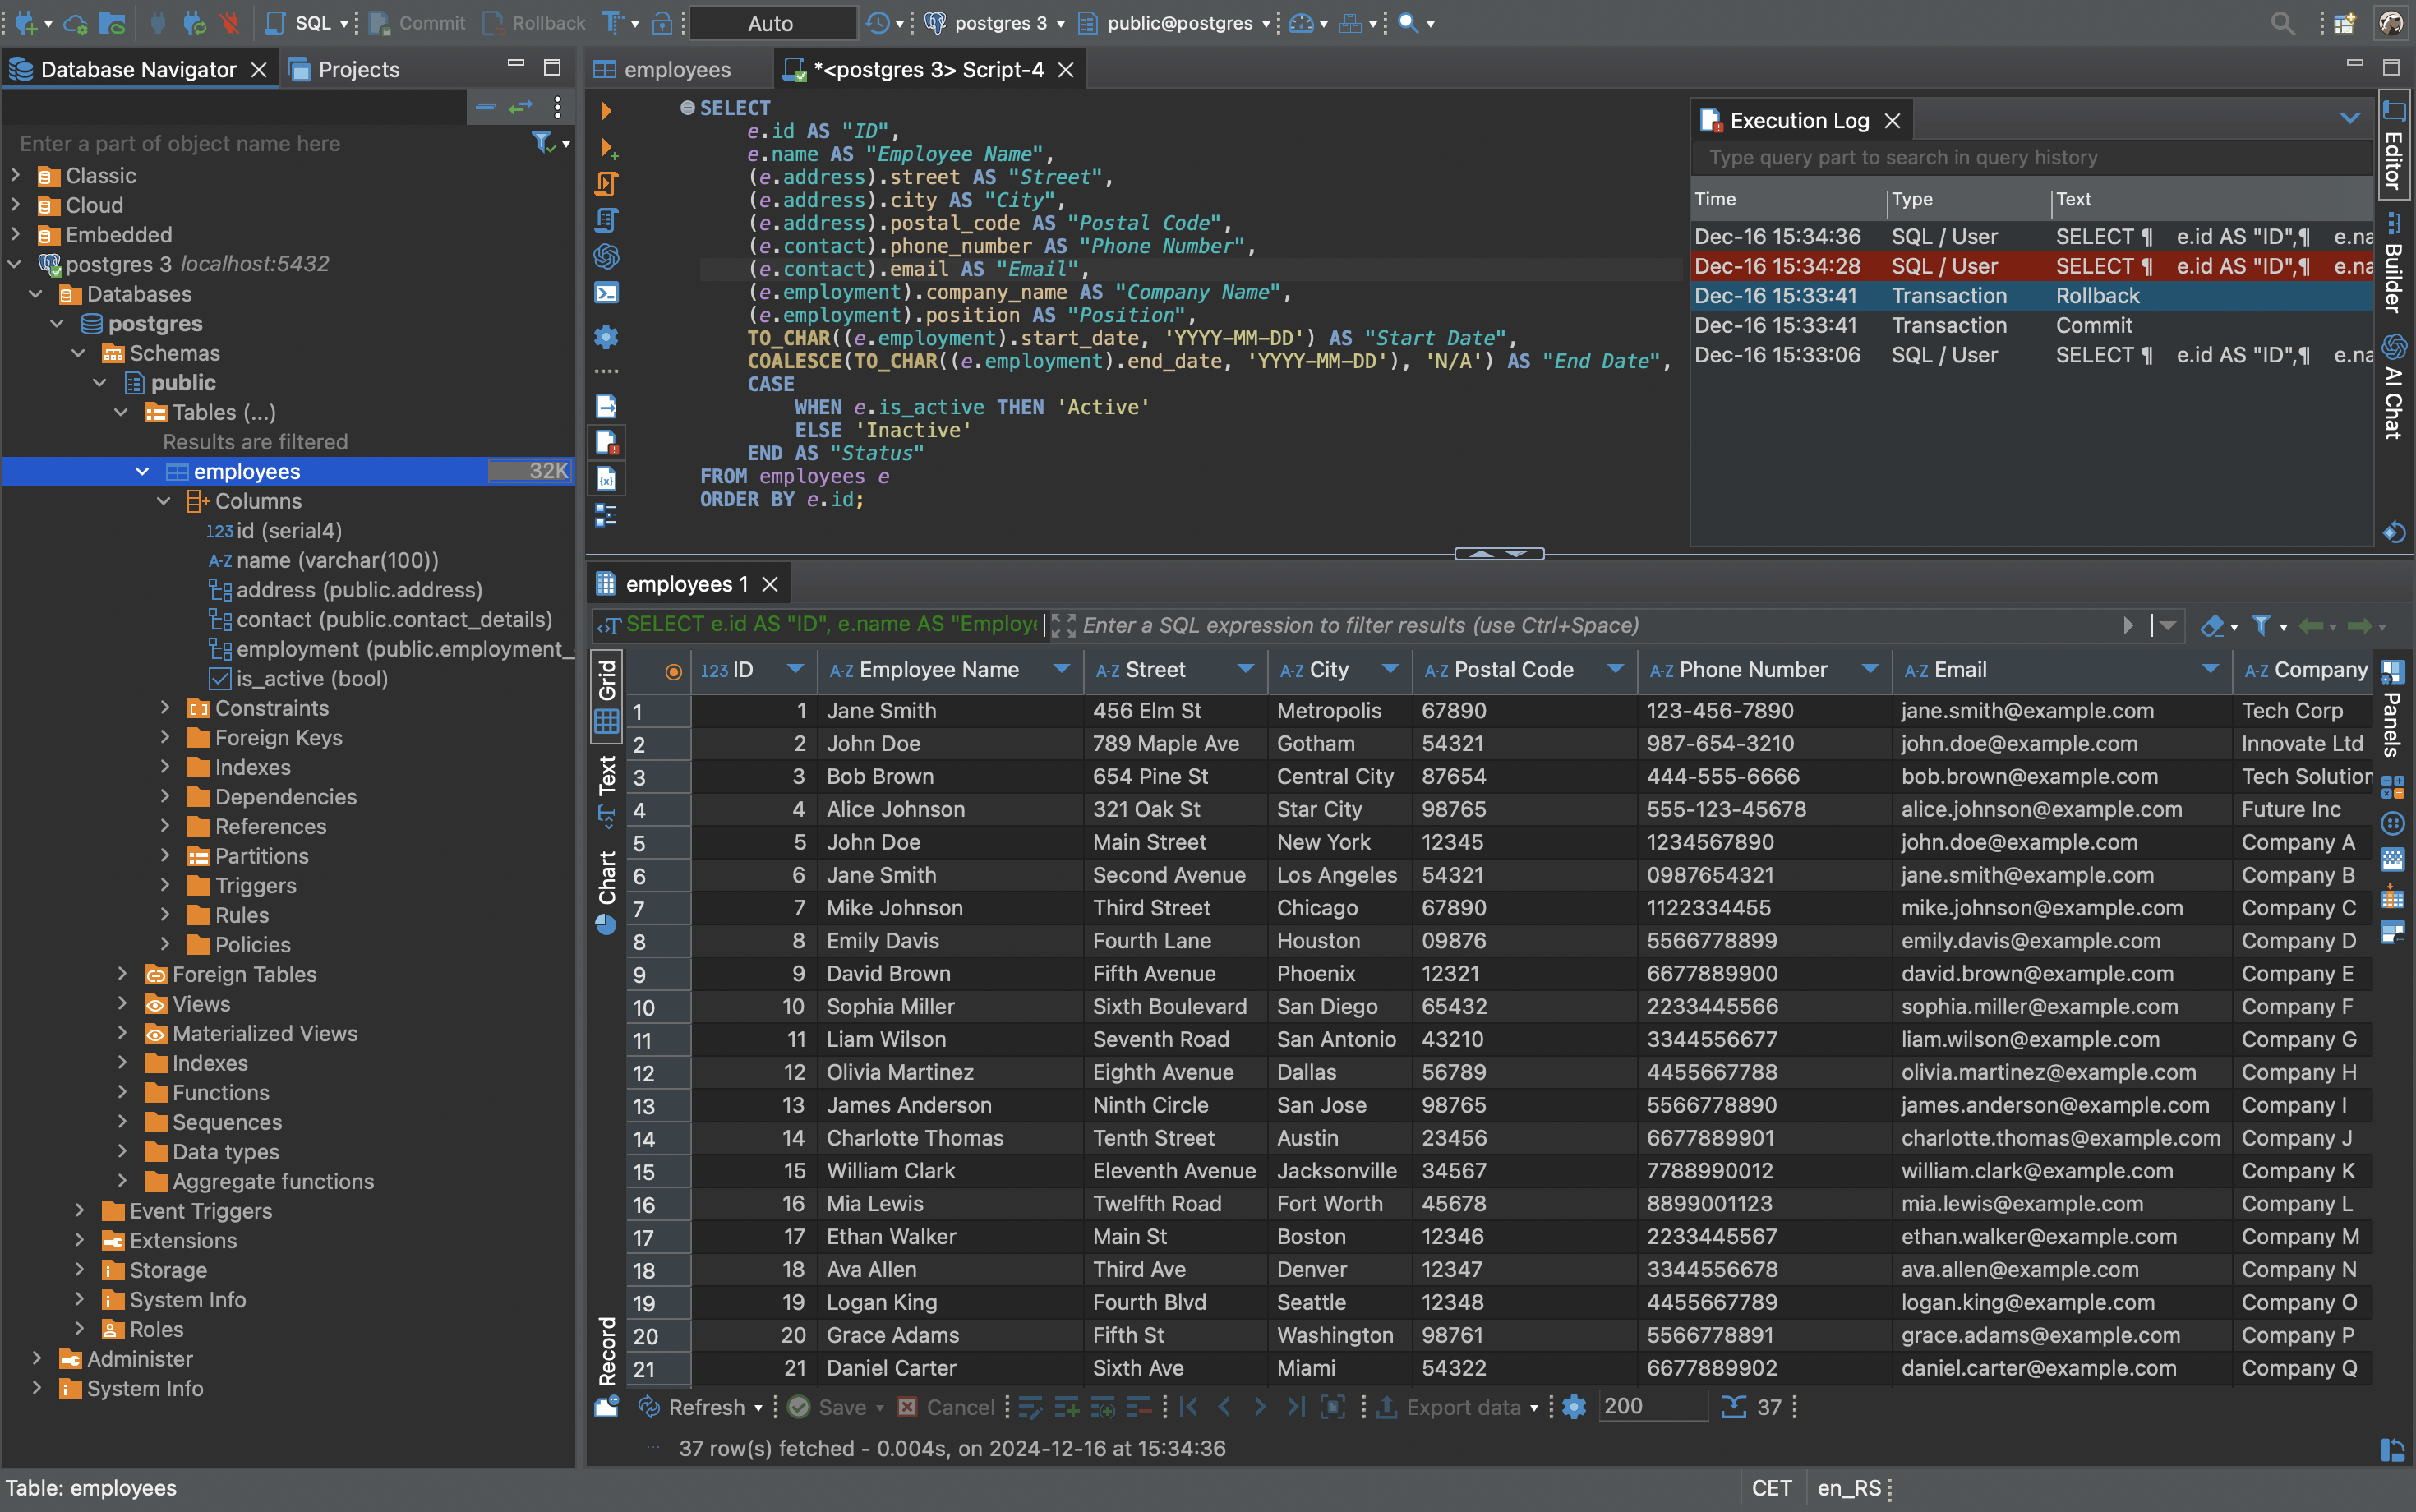 dbeaver/dbeaver
免费通用数据库工具及 SQL 客户端
 lore-hex/quill-router
TrustedRouter.com 仓库,用于安全的 LLM 代理
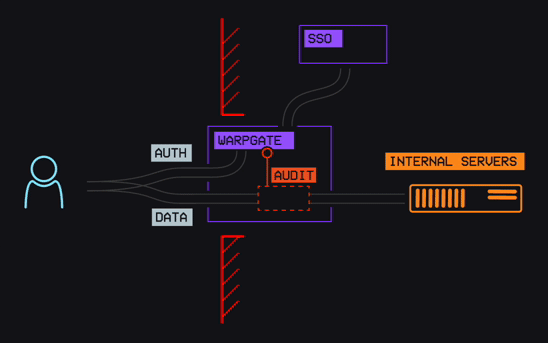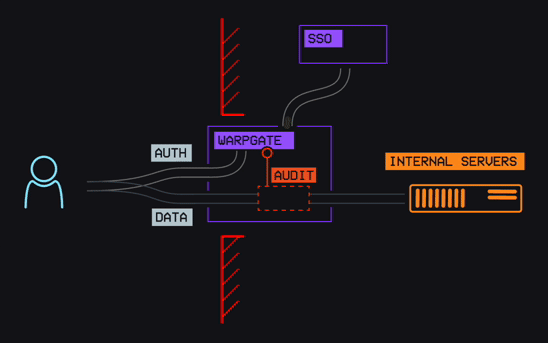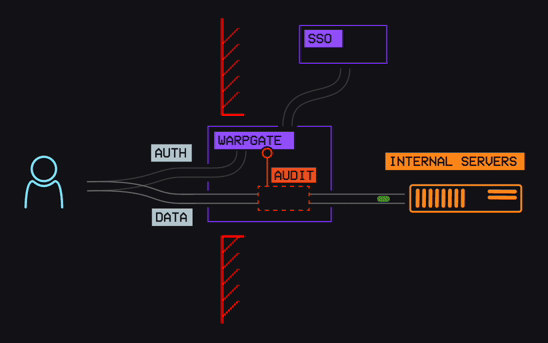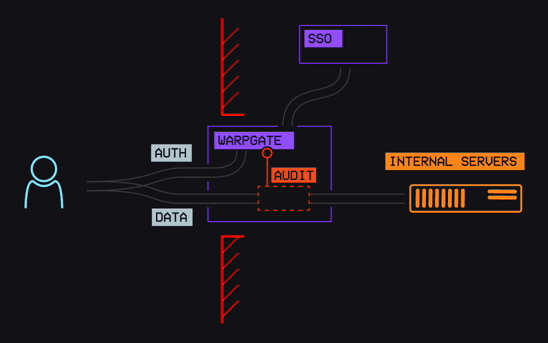 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 canyonroad/agentsh
Execution-Layer Security (ELS) 面向AI代理——策略强制型shell,带审计功能。
 jumpserver/jumpserver
JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。
 wso2/carbon-identity-framework
身份与访问管理的核心框架,为企业应用提供身份验证、授权和身份治理能力。
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 openziti/ziti
零信任网络平台,通过加密身份、基于策略的访问和端到端加密使服务不可见。替代VPN,保护物联网,无需开放端口即可连接多云环境。






