#1
 katsana/remote-control
无需共享凭据即可授予对用户帐户的远程访问权限
 opfour/op4
基于终端的加密通讯工具,采用后量子密码学、Double Ratchet 协议和 Tor 匿名。具备胁迫密码短语、可否认认证,以及通过 seccomp-bpf 和 mlockall 实现的操作系统级加固。
 random-robbie/cve-2022-23131-exp
Zabbix SSO绕过
 agnihackers/cve-2022-36537-exploit
CVE-2022-36537
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - 身份验证绕过
 0xyur1/cve-2026-41940
cPanel/WHM 身份验证绕过(零日漏洞)
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML认证绕过漏洞利用框架 ⚡Bash和Python版本。功能:--detect安全检查,--exploit…
 bishopfox/otto-support
一个使用 mcp-go 实现的易受攻击的 MCP 服务器
 immersive-labs-sec/cve-2021-32648
# OctoberCMS 身份验证绕过(CVE-2021-32648)的概念验证漏洞利用 该工具是 OctoberCMS 身份验证绕过漏洞(CVE-2021-32648)的概念验证漏洞利用代码,用于演示未授权访问,并为安全测试提供可用的 PoC。
 chocapikk/cve-2026-24061
针对 GNU Inetutils telnetd 身份验证绕过(CVE-2026-24061)的概念验证漏洞利用,包含 Docker 实验环境搭建和 Go 版 PoC。利用 NEW-ENVIRON 选项获取 root shell。
 kernelzeroday/cve-2026-29000
伪造 JWE 包装的未签名 JWT,以绕过 pac4j-jwt 签名验证(CVE-2026-29000)并以任意用户身份进行认证;包含 Python CLI、库、Java PoC 及 kiterunner 路由扫描。
 fusionauth/fusionauth-samlv2
SAML v2.0 在 Java 中使用 JAXB 的绑定
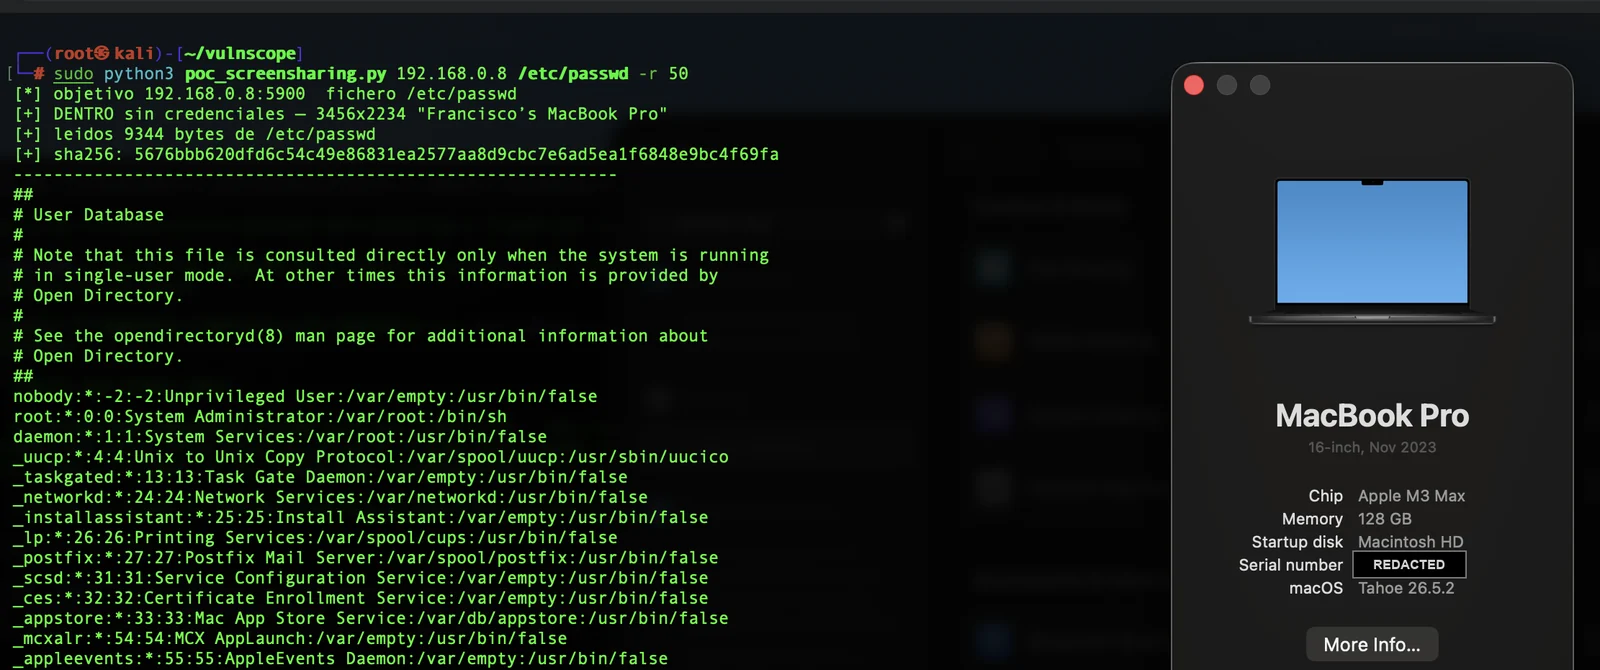 panchocosil/cve-2026-65400-poc
针对 CVE-2026-65400 的只读 PoC — macOS 屏幕共享(screensharingd)预认证 SRP 绕过,可实现 root 文件读取。已在 macOS 26.6.1 / 15.7.9 / 14.8.9 中修复。
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 漏洞利用工具
 synacktiv/cve-2025-47227_cve-2025-47228
ScriptCase 预认证远程命令执行漏洞利用脚本(CVE-2025-47227、CVE-2025-47228)。
 corelight/go-zeek-broker-ws
一个 Go 库,用于使用 zeek broker 的 websocket API
 murrez/cve-2026-41940
CVE-2026-41940 的概念验证漏洞利用程序,针对 WHM/cPanel 中的身份验证绕过链。多线程扫描器,可在易受攻击的目标上更改 root 密码。仅限授权测试使用。