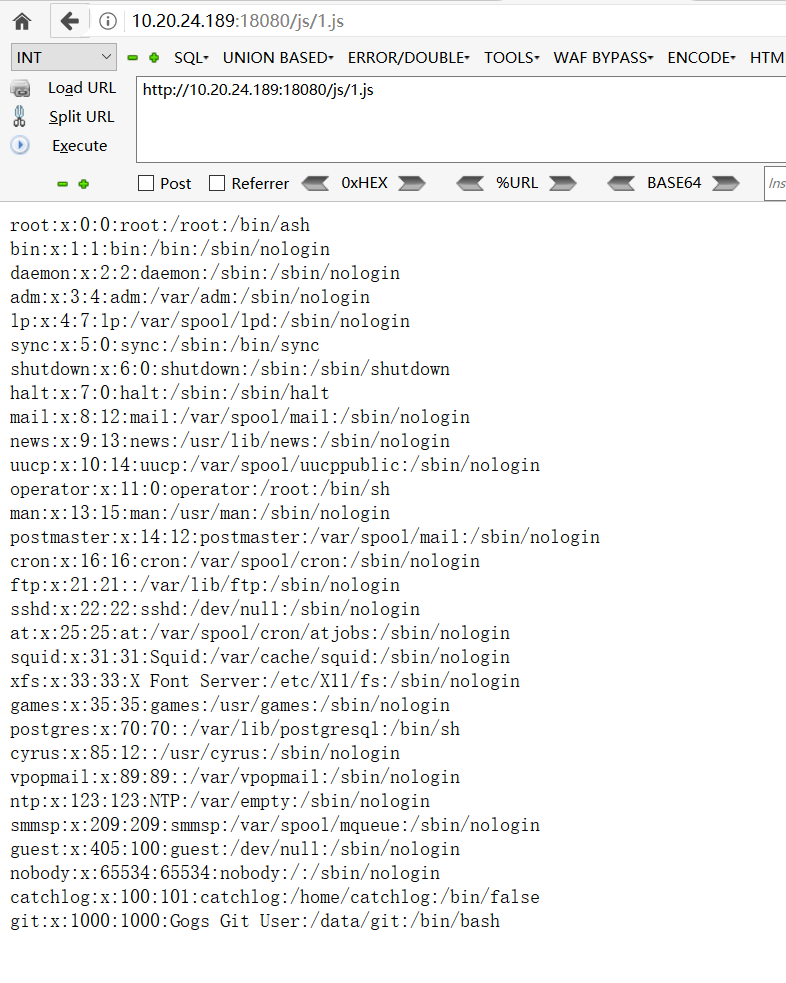
#1
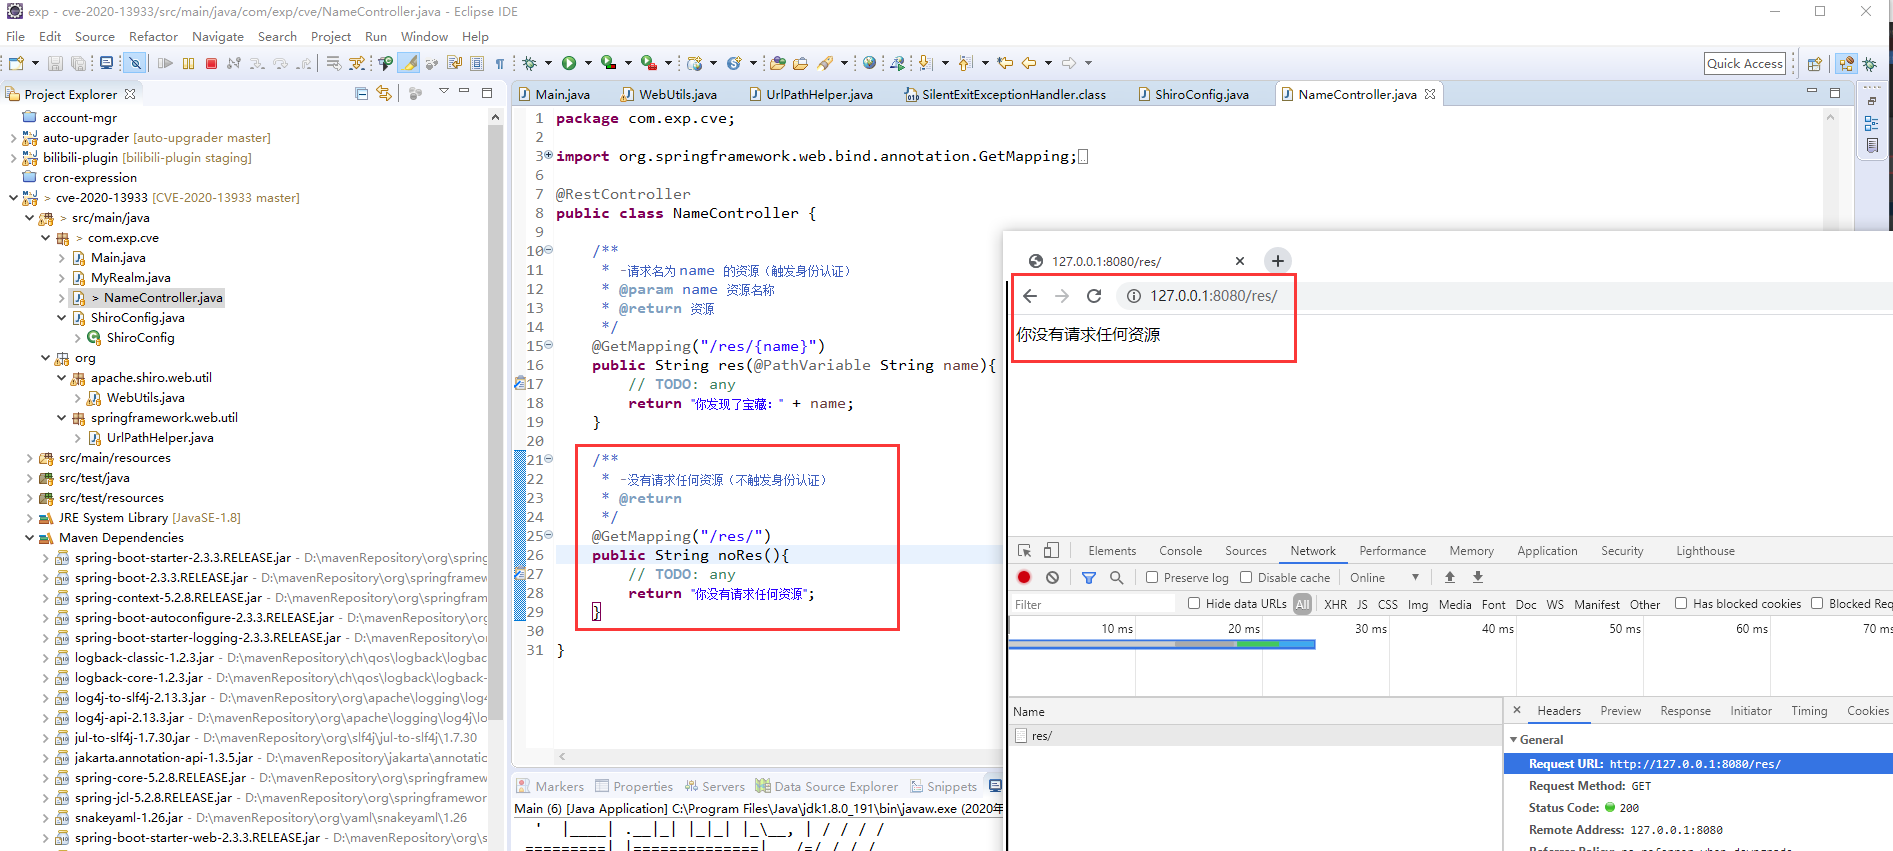
 exp-docs/cve-2020-13933
CVE-2020-13933靶场:shiro认证绕过漏洞
 bughunt4me/cpanelcve-2026-41940
CVE-2026-41940 的概念验证漏洞利用程序,这是一个严重的 cPanel 与 WHM 身份验证绕过漏洞,通过会话文件 CRLF 注入实现,可自动以 root 身份登录 WHM 界面。
 eduardolat/authkeysync
🔐 轻量级CLI工具,用于从远程URL同步SSH公钥到本地的 authorized_keys 文件
 eastarctica/cve-2026-43813
CVE-2026-43813:CloudAttestation 的 enforceEnvironment 绕过
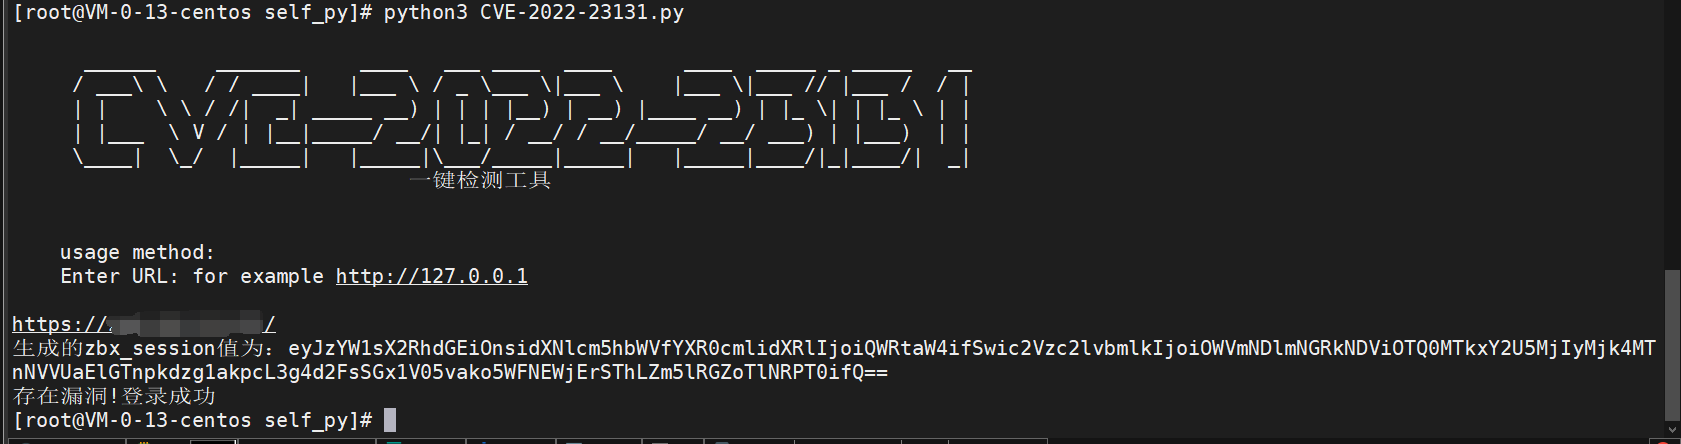 kazaf6s/cve-2022-23131
CVE-2022-23131漏洞利用工具开箱即用。
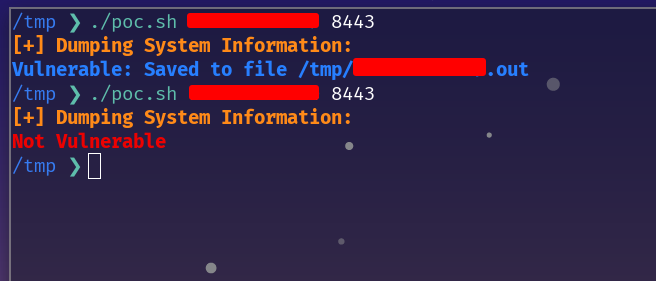 filiplain/fortinet-poc-auth-bypass
Bash PoC for Fortinet 认证绕过 - CVE-2022-40684
 theronielanddaronpodcastshow/svja
Super Vulnerable Java Application (SVJA) 在 Roniel 和 DaRon 播客秀中进行了演示,它是一个 Apache Struts 应用程序,旨在包含大量非常常见的漏洞。与其他“故意存在漏洞”的软件不同,该软件旨在模仿常见漏洞在现实中最常见的呈现方式,而不是…
 zhzyker/cve-2020-11444
Nexus 3越权漏洞利用脚本
 tomjwxf/scopeblind-gateway
面向MCP服务器的安全网关,支持每工具策略执行、Ed25519签名审计收据和影子模式日志。支持Cedar、OPA和Cerbos外部策略引擎用于AI代理访问控制。
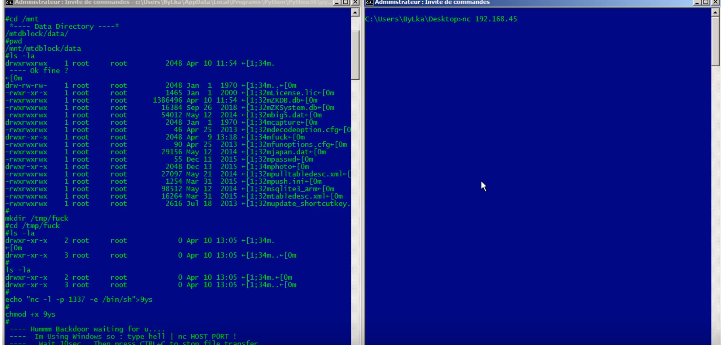 9aylas/backdooring-zmm100-fingerprint-devices
认证绕过 & 自动后门植入设备
 hughink/cve-2022-40684
PoC and exploit for CVE-2022-40684,一种针对 Fortinet FortiOS、FortiProxy 和 FortiSwitchManager 管理接口的认证绕过漏洞,可通过精心构造的 HTTP 请求实现未授权管理员访问。
 horizon3ai/secureconnect-auth-bypass
针对 ConnectWise SecureConnect 认证绕过漏洞的概念验证(PoC)漏洞利用。
 ducluongtran9121/cve-2022-22978-poc
CVE-2022-22978 漏洞在 Spring Security 框架中的 PoC
 murataydemir/cve-2020-6287
[CVE-2020-6287] SAP NetWeaver AS JAVA (LM 配置向导) 认证绕过 (创建简单和管理员 Java 用户)
 azu/nextjs-cve-2025-29927-poc
CVE-2025-29927 的 Next.js PoC。
 okaytc/superset_auth_bypass_check
Apahce-Superset身份认证绕过漏洞(CVE-2023-27524)检测工具
 0dayninja/cve-2021-3560
Polkit D-Bus 认证绕过漏洞利用