#1
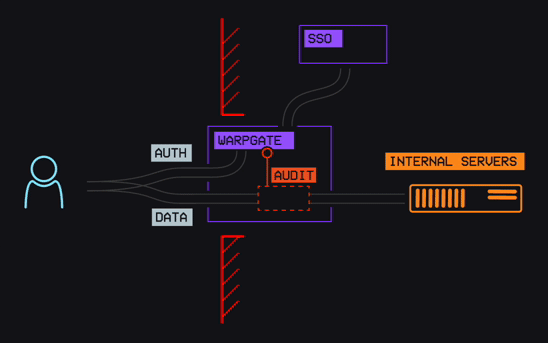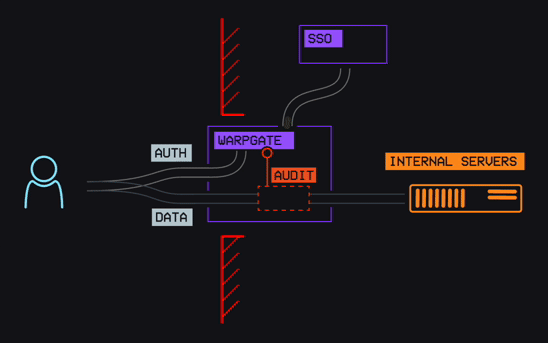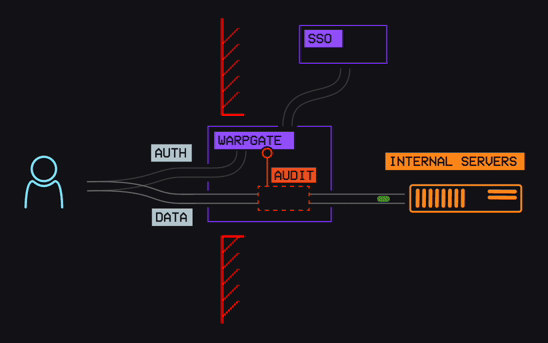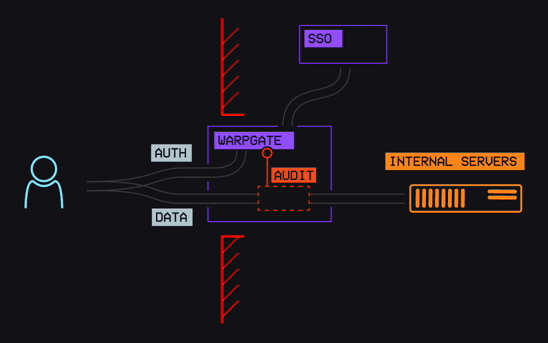
 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software
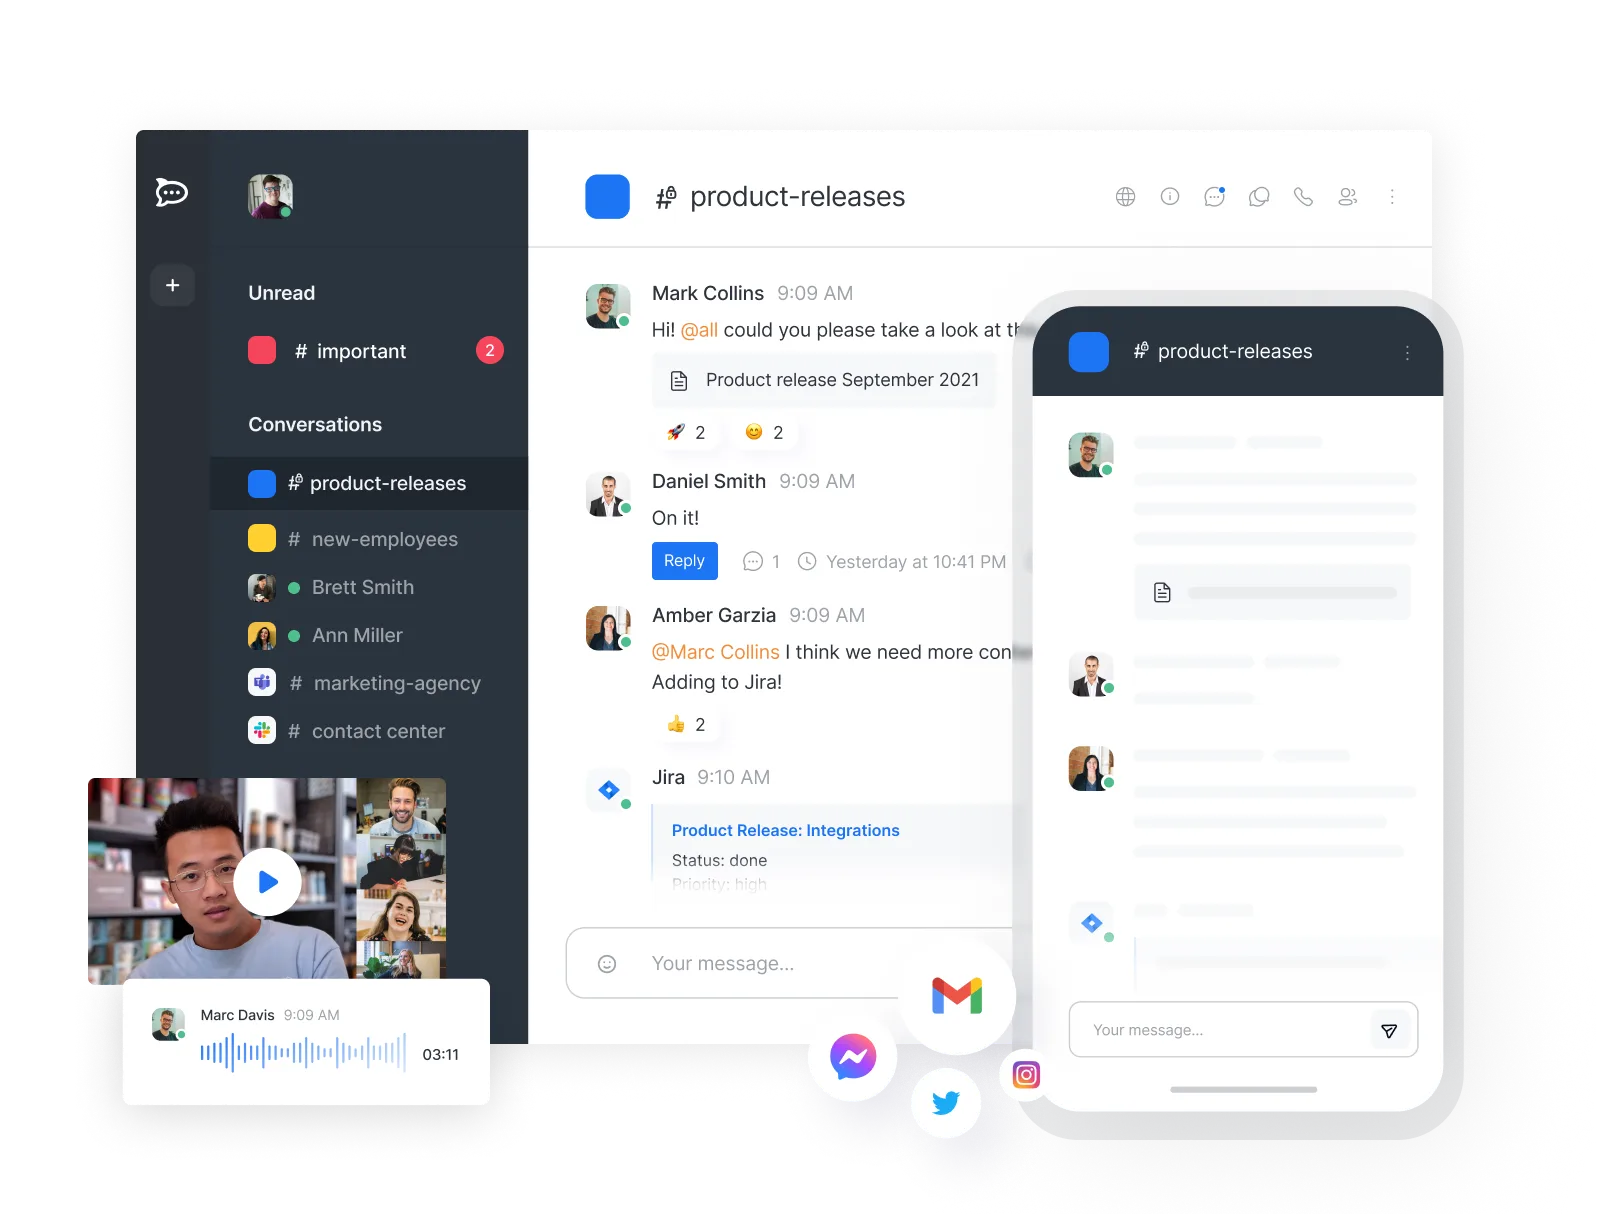 rocketchat/rocket.chat
面向任务关键型操作的安全 CommsOS™
 nearai/ironclaw
安全、私密的AI代理操作系统,具有本地加密存储、OAuth/SSO认证、基于策略的访问控制,以及可扩展的工具构建框架,适用于个人和生产部署。
 the-infra-company/kcatcher
捕捉潜伏在 Kafka 集群中的威胁。
 facebookincubator/bpfjailer
基于 eBPF LSM 的强制访问控制和 jailer

 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。
 hashicorp/vault
用于机密管理、加密即服务和特权访问管理的工具
 infisical/agent-vault
一个HTTP凭证代理和保险库,用于AI代理如Claude Code、OpenClaw、Hermes、自定义代理+工具集等。
 bp2008/dahualoginbypass
利用CVE-2021-33044和CVE-2021-33045漏洞无需认证登录Dahua摄像头的Chrome扩展。
 ory/hydra
经 OpenID 认证的 OAuth 2.0 和 OpenID Connect 提供方,通过无头 API 为云原生应用提供令牌颁发、客户端管理、JWKS 及登录/同意流程编排。
 zhengxr930/apex_official
面向LLM代理安全的Defender框架,可编译任务契约、验证能力清单,并通过PLANT/WRAP证明检查针对基准攻击用例检查效果。
 ory/oathkeeper
一个云原生身份与访问代理 / API(IAP)和访问控制决策 API,用于对传入的 HTTP(s) 请求进行认证、授权和修改。灵感源自 BeyondCorp / 零信任白皮书。使用 Go 编写。
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 openvpn/openvpn
实现VPN协议的安全隧道守护进程,支持TLS加密、证书认证以及私有网络的路由/防火墙配置。
 strongswan/strongswan
strongSwan - 基于IPsec的VPN
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全
 ovh/the-bastion
SSH 访问的身份验证、授权、可追溯性和可审计性。