#1
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 asamassekou10/ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…
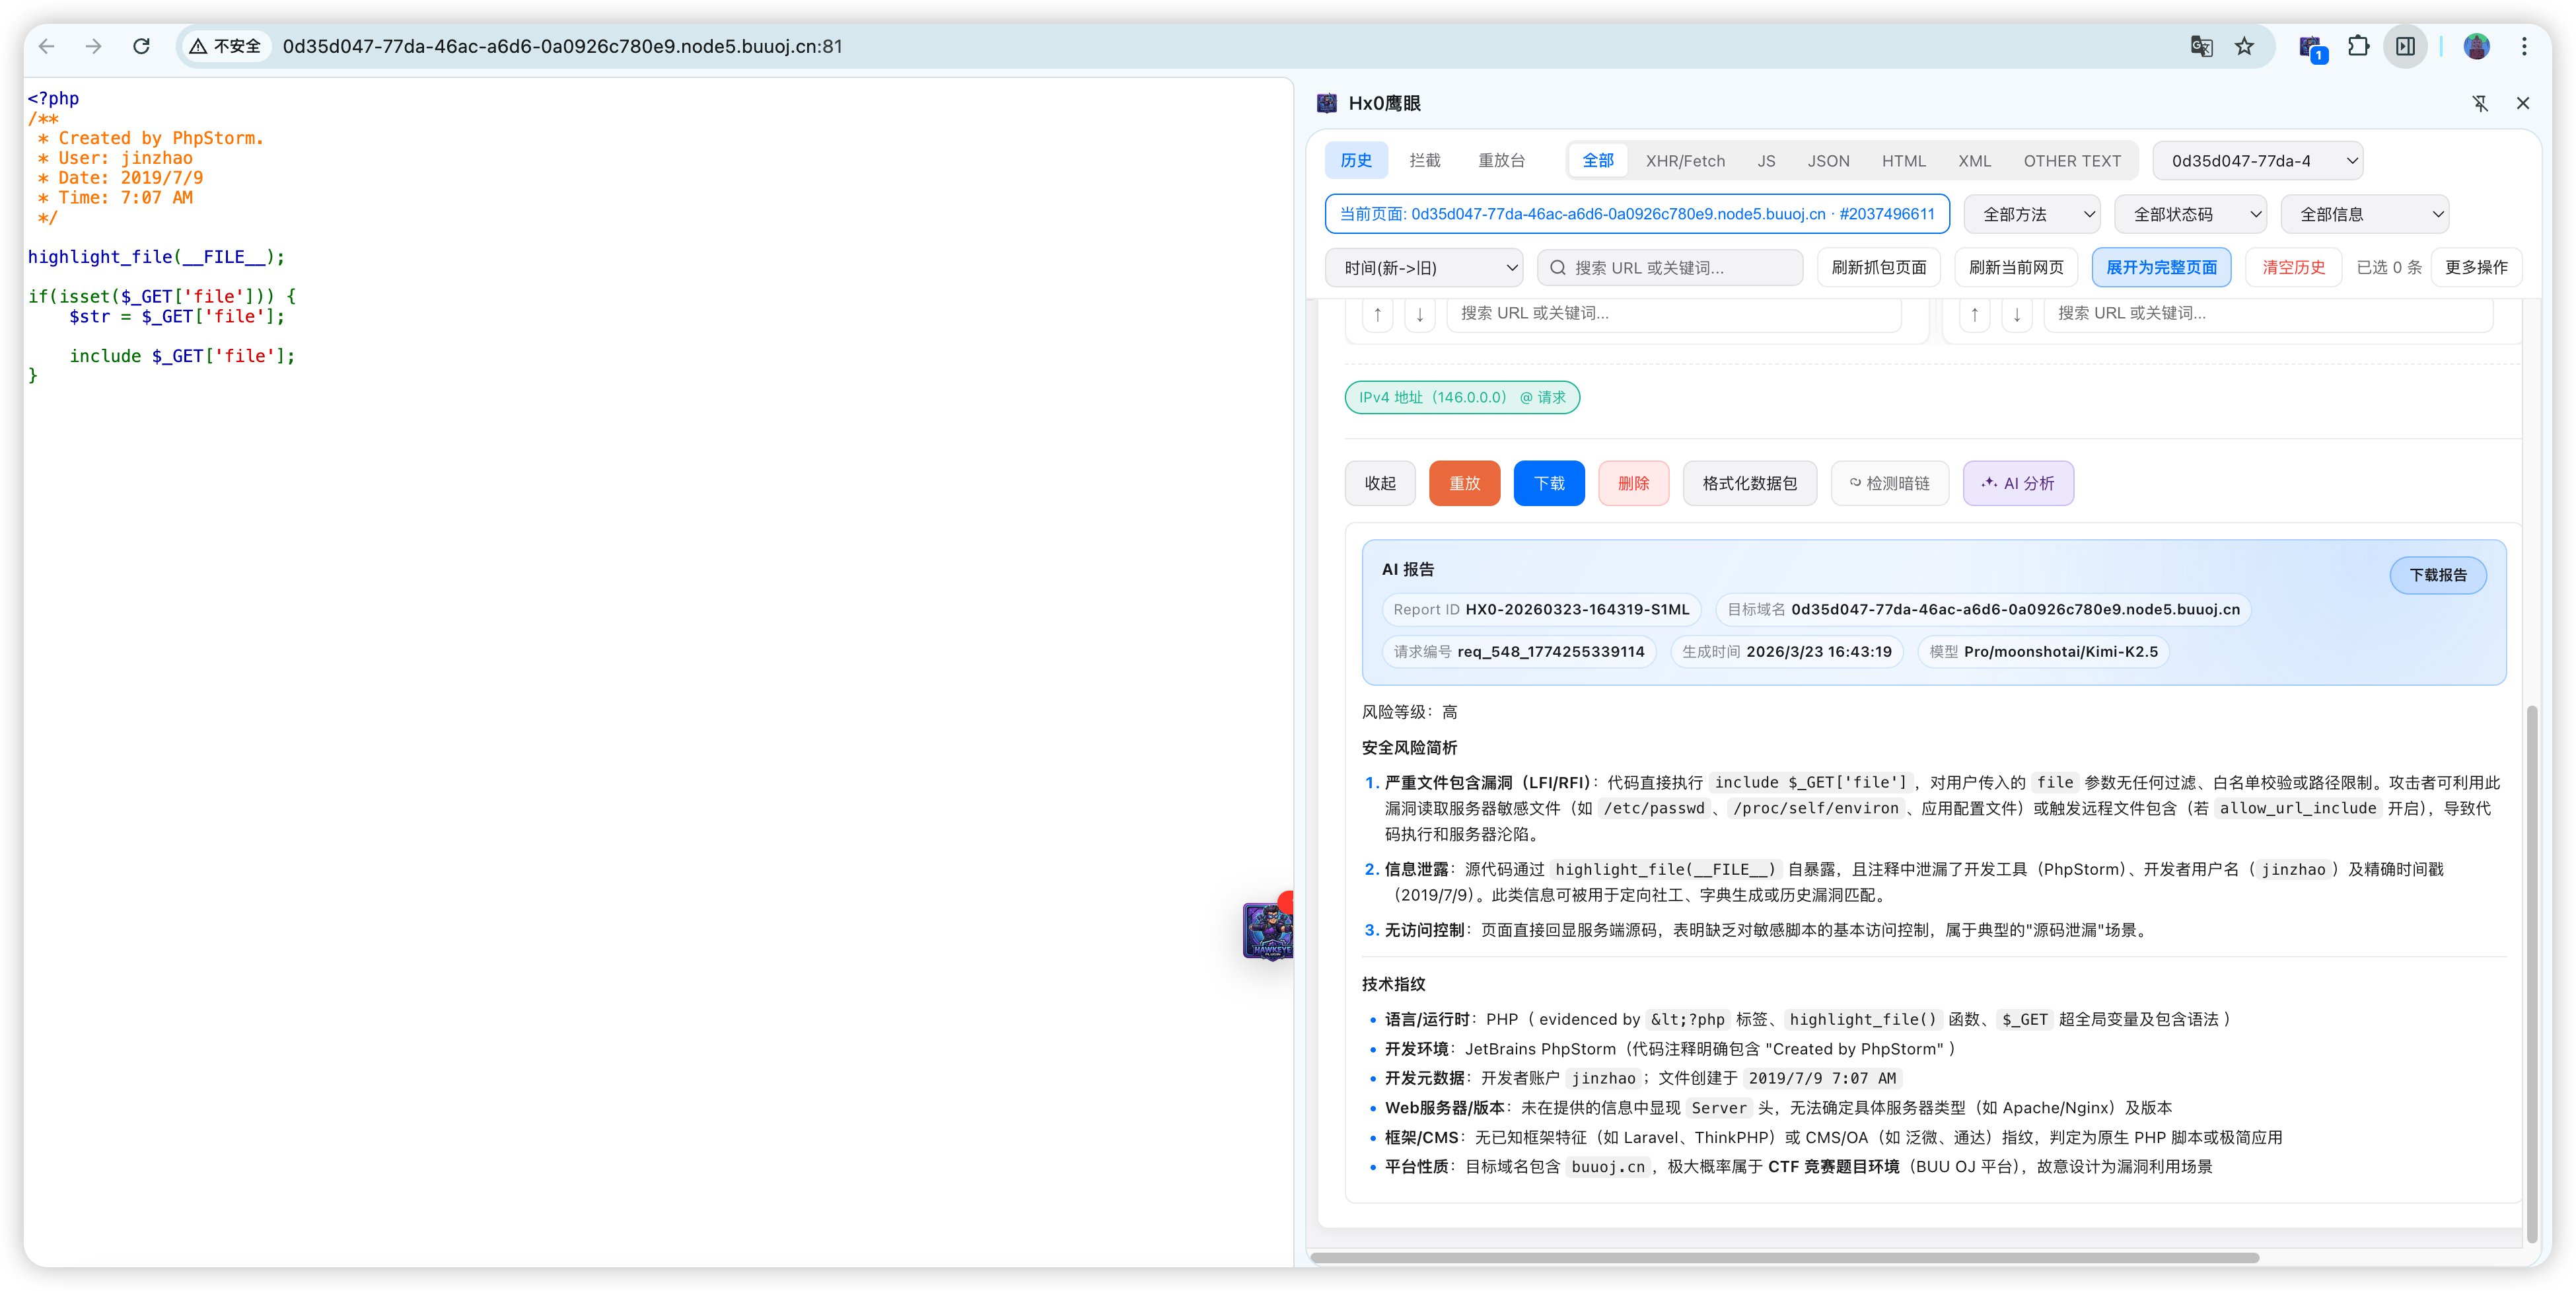 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 licitrasimone/cve-2026-75157-poc
针对 CVE-2026-75157 的独立授权通用 HTTP PoC
 0xmarik/aresius
面向渗透测试人员和漏洞赏金猎人的原生 HTTP/HTTPS 拦截代理,支持实时请求篡改、请求重放、高速模糊测试和 HTTPQL 过滤。
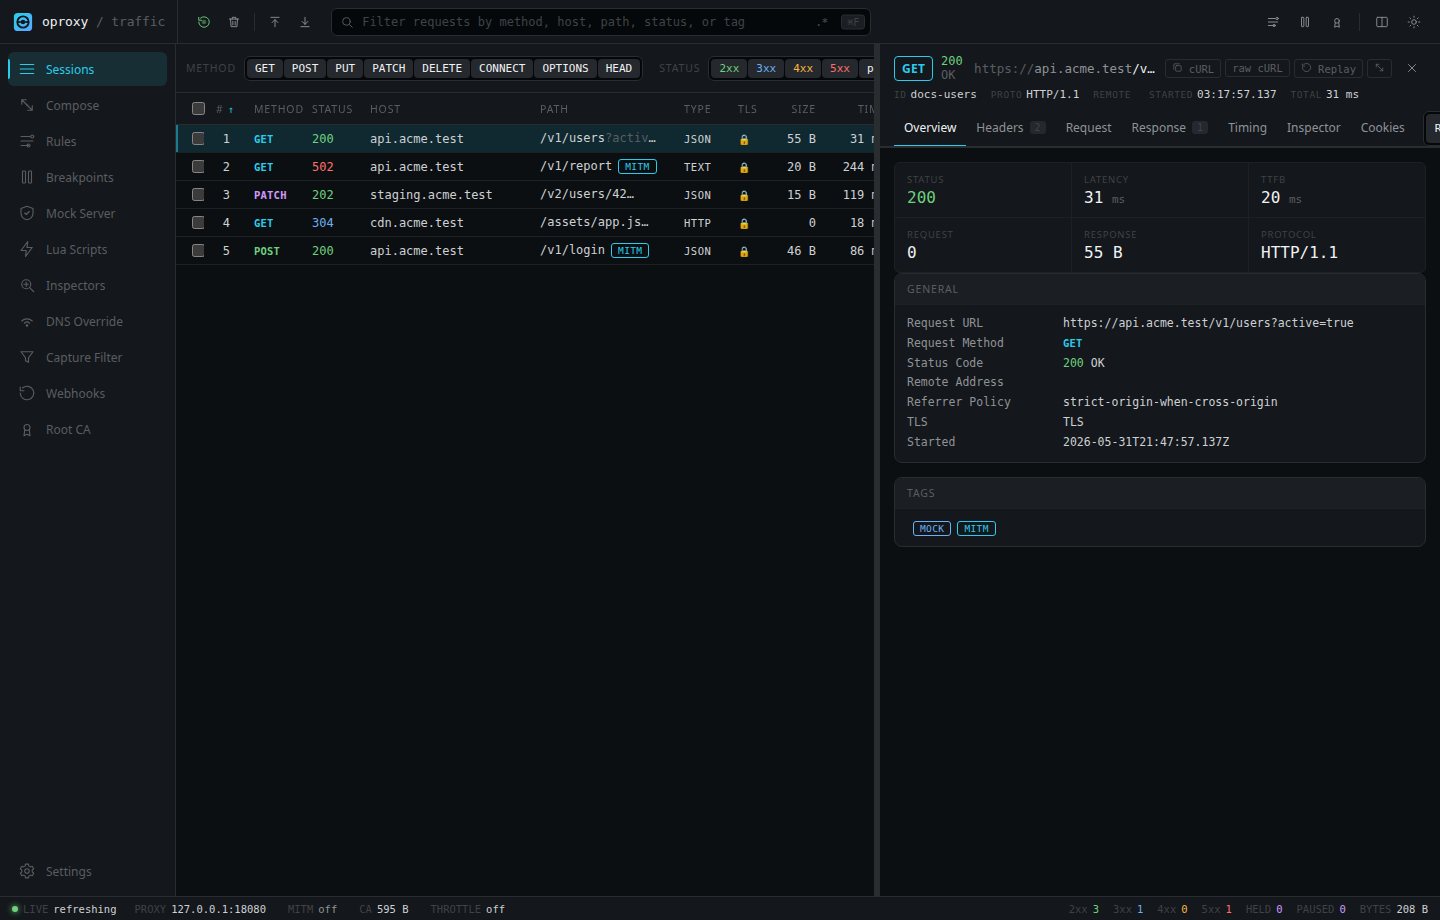 sauravrao637/oproxy
开源的 MITM 代理,用于拦截、检查和模拟网络流量。
 t0xodile-swig/http3-adapter
Burp Suite 扩展,用于拦截请求并通过 HTTP/3 发送,再将响应转换回 Burp,支持 kettled 请求和 HTTP/3 能力检测。
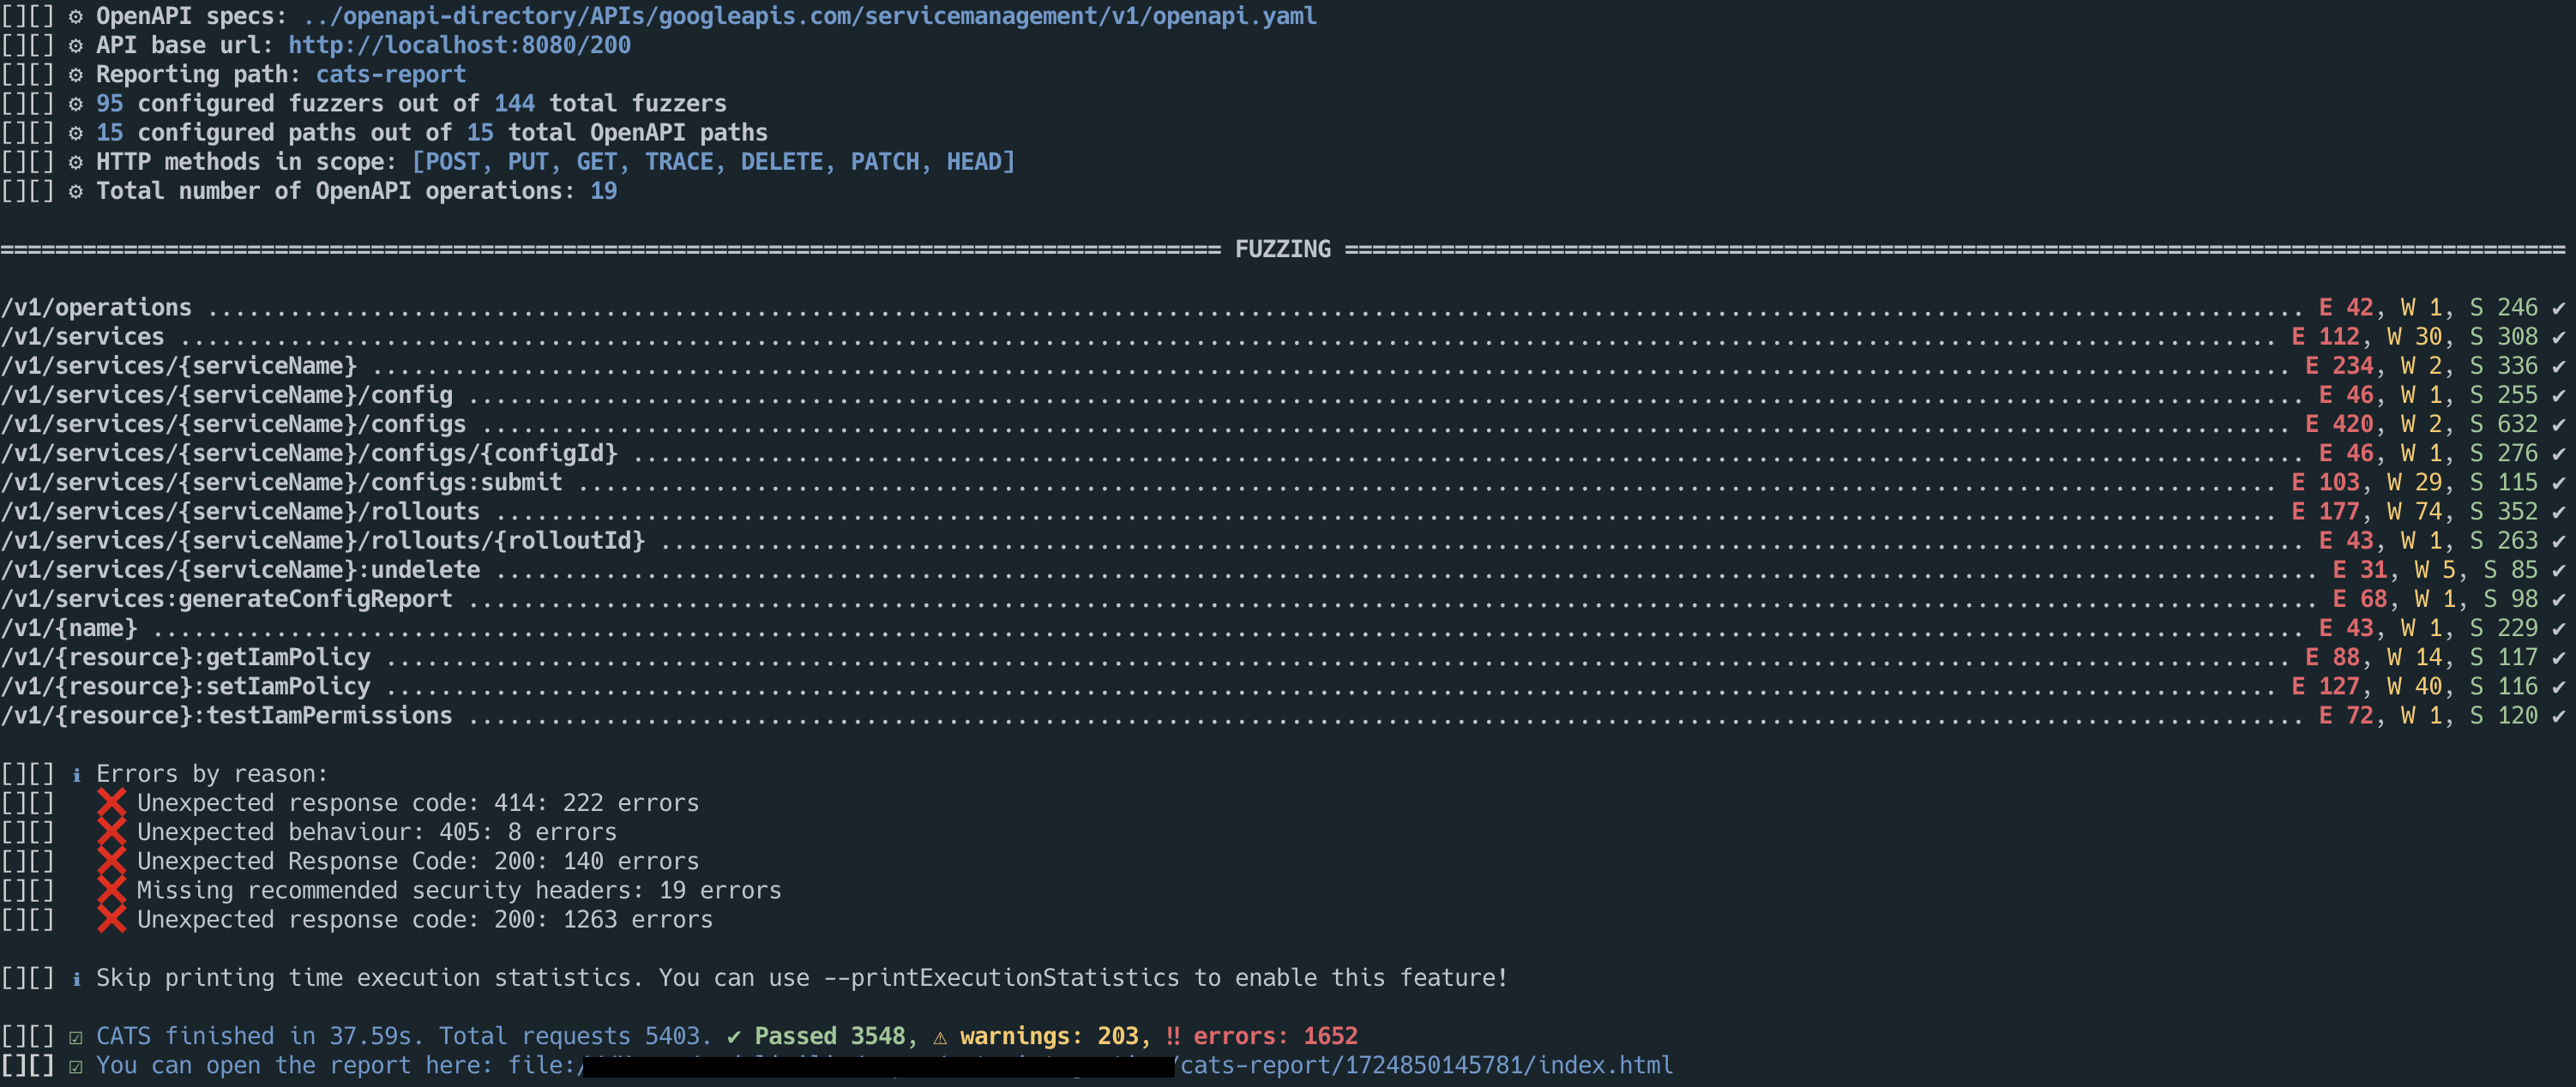 endava/cats
自动化REST API模糊测试和负面测试工具,针对OpenAPI端点。无需编码即可生成、运行并报告数千个自我修复测试,涵盖边界和安全场景。
 isaca0315/cve-2026-65013-bola-idor
针对 Onlook 的 tRPC API 的可复现 BOLA/IDOR PoC(CVE-2026-65013),包含 12 步利用链、存在漏洞和已修补的 Docker 目标,以及技术文档。
 vid4l-07/roxy
基于终端的 HTTP 拦截代理,带有 TUI,可实时捕获、检查和修改请求,并配有 Repeater 用于重发和调整请求。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 rogerorr/nttrace
一个类似于strace的程序,用于Windows的“原生”API。
 0xsteph/pentest-ai
开源 AI 渗透测试工具,可验证每项发现。机器预言机会重新运行每个漏洞利用;通过验证的漏洞会附带一个证据胶囊,供你自行复现。
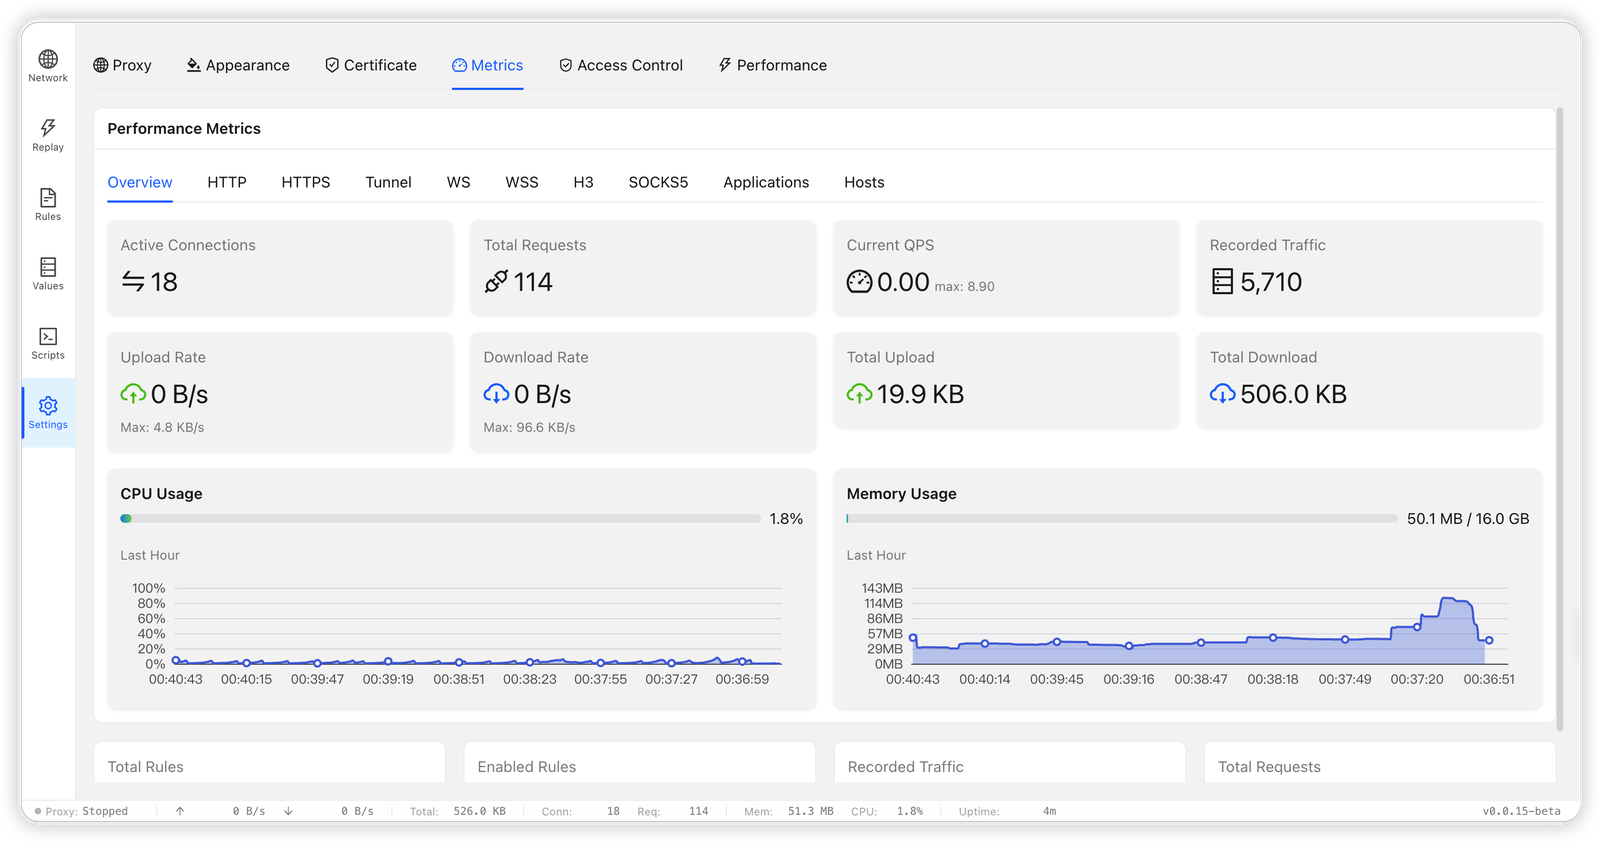 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 bishopfox/sj
用于审计暴露的(Swagger/OpenAPI)定义文件中定义的端点的工具。
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…