
 #1

 functori/argos/argos
可疑操作图的分析与表示(Analyse et Représentation des Graphes des Opérations Suspectes)
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 online-ml/river
用于数据流增量学习的流式机器学习库,提供在线估计器、漂移与异常检测、管道、指标以及面向 Python 的内置数据集。
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 activecm/rita
Real Intelligence Threat Analytics (RITA) 是一个通过分析网络流量来检测命令与控制通信的框架。
 dragon-lady/netward-standalone
面向小型 HTTP 服务的用户态机器人程序与 DDoS 防御
 antropos17/aegis
面向 AI 代理的开源 EDR。通过 110 个代理签名和 73 条检测规则,实时监控进程、文件访问、网络活动及行为异常。仅本地运行,无遥测。
 pet-projects2845224/open-souce-soc
开源 SOC 实验室,使用 Fluent Bit 和 Vector 收集并规范化日志,通过 Suricata 和 OpenSearch 检测异常,并在 Znuny 中自动创建 ITSM 事件工单。
 owasp/agentic-evidence
OWASP 参考项目,用于智能体 AI 安全证据:将智能体执行、身份、工具调用和授权决策关联为调查时间线和可导出的证据包。
 oyesanyf/oshoosiclaw
自主 Rust 端点安全代理,结合 Ring-0 Windows 驱动与 Linux eBPF 执行前阻断、YARA 检测、MITRE ATT&CK 映射以及 P2P 网状威胁共享。
 pavel-odintsov/fastnetmon
支持 sFlow/Netflow/IPFIX/SPAN 的极速 DDoS 传感器
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 allinurl/goaccess
GoAccess 是一个实时的Web日志分析器和交互式查看器,可在 *nix 系统的终端或浏览器中运行。
 yzhao062/pyod
一个用于跨表格、时间序列、图、文本、图像和音频数据进行异常检测的 Python 库。提供 60+ 检测器、基准测试支撑的 ADEngine 编排,以及面向 AI 代理的智能体工作流。
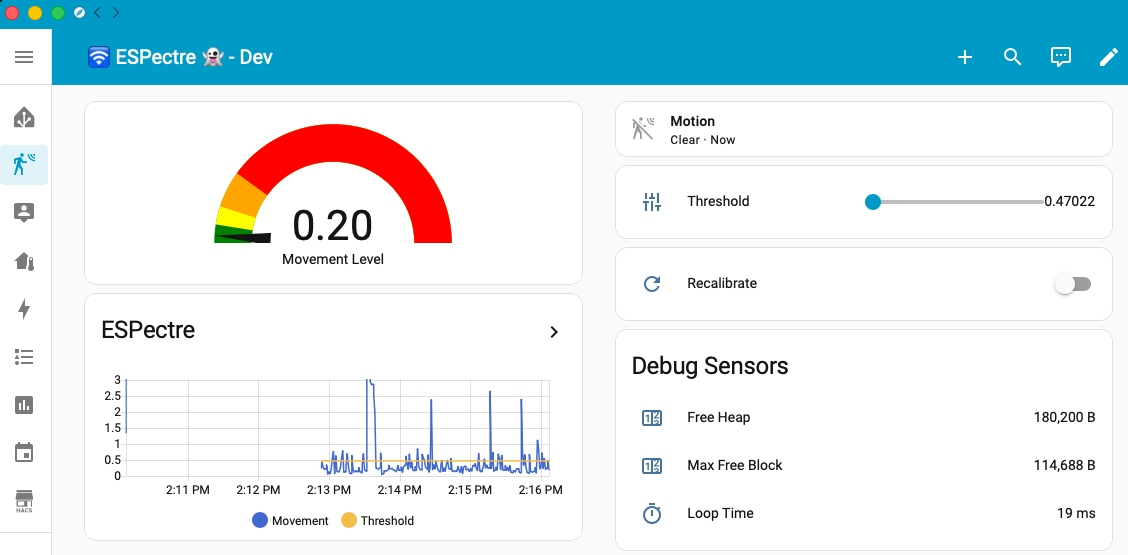 francescopace/espectre
ESPectre - 基于Wi-Fi频谱分析(CSI)的运动检测系统,集成Home Assistant。
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.






