你的智能体拥有访问权限。你理应获得可见性。
AEGIS 将本地 AI 智能体活动汇集到一个桌面仪表盘中。跟踪检测到的 Claude Code、Codex、Cursor 及其他智能体进程,调查敏感文件 观测记录和网络连接,并在运行项目或技能之前对其进行审查。开源。优先支持 Windows。监控无需订阅。
下载 Windows 测试版 → · 探索 AEGIS · 查看界面


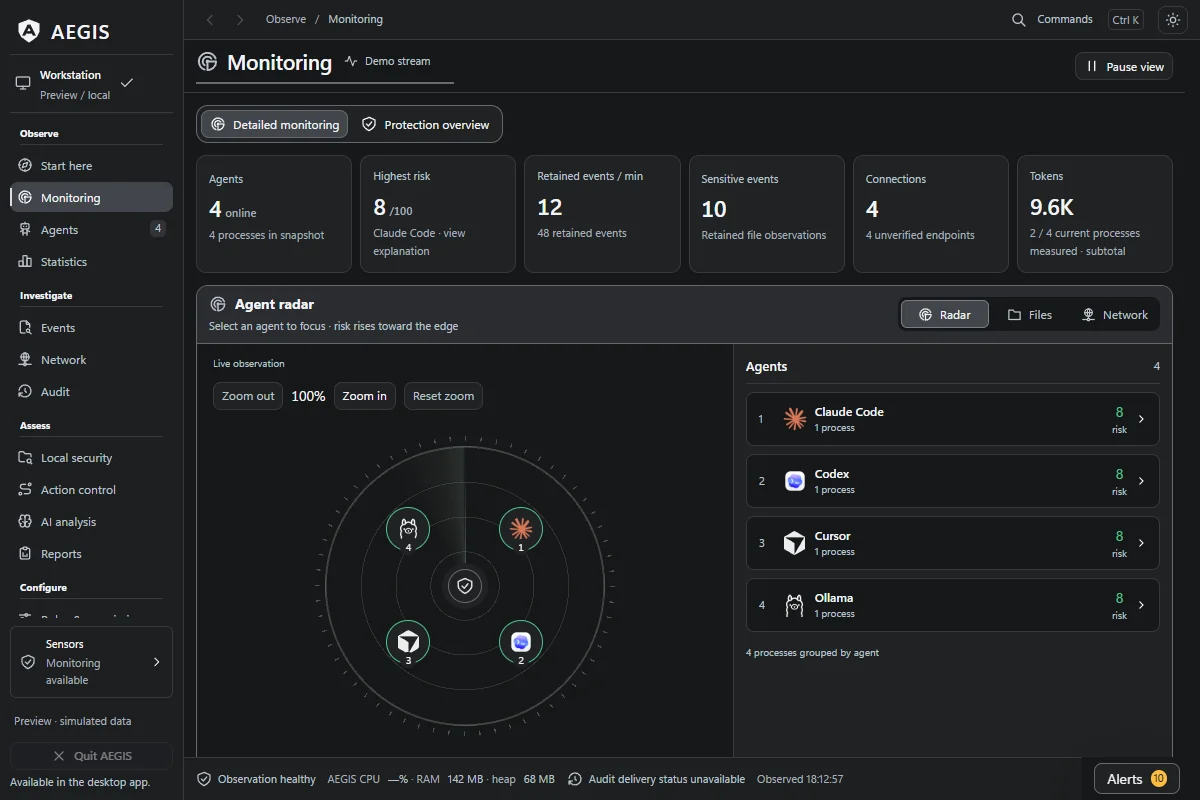
使用模拟数据的界面预览,截取于 2026 年 10 月 11 日。 截图与来源。
监控无需智能体插件即可运行。它负责观测和记录;自动 拦截需要单独配置受支持的路由。识别和 归属可能不完整。Windows 是主要平台;macOS 和 Linux 仍处于实验阶段。能力与限制。
安装 · 使用 AEGIS · 常见问题 · 路线图 · 文档 · 贡献
2026 年 11 月 12 日(UTC)发布的 Windows 测试版 包含签名的安装程序清单以及以下改进:
此版本保留了更安全的 JSON/CSV 导出替换、明确的定价不确定性、 本地安全结果比较以及显式配置的 Windows 所有者控制台 路由。发行说明 还列出了运行时和开发依赖项的更新。
就绪记录区分了发布完整性、 源代码检查以及在特定早期软件包上测试的运行时场景。
首次桌面会话:安装经过验证的测试版,在编码代理运行时打开 Monitoring, 然后选择一个代理以检查其观察到的活动。 若要在运行不熟悉的代码之前进行审查,请打开 Local security 并选择 项目文件夹。这些工作流无需提供商 API 密钥。
| 你的下一步 | 前往何处 |
|---|---|
| 探索界面 | 查看截图而无需安装,或从源代码运行浏览器预览。两者均使用模拟数据。 |
| 使用 Windows 桌面应用 | 选择一个已发布的版本并验证其安装程序,然后按照桌面工作流操作。 |
| 帮助改进 AEGIS | 按技能查找贡献任务,查看活跃 PR以避免重叠,或提出问题。 |
| 领域 | 覆盖范围 |
|---|---|
| 进程 | 112 个代理(265 个进程名签名)、进程树、IDE 宿主和扩展检测;以 Windows 为主,macOS/Linux 为实验性支持 |
| 文件 | 配置的敏感目录和代理配置路径中的变更;Windows 打开句柄和 Restart Manager 观察 |
| 网络 | 检测到的代理 PID 的 TCP 端点、端点名称以及 allowlisted / unknown / flagged 判定 |
| 行为 | 8 个类别中的 73 条敏感路径检测规则、滚动 10 会话基线、异常评分和序列证据 |
| 资源与使用情况 | CPU/RAM 图表、本地 LLM 探测、Claude Code token 小计和估算成本 |
| 运行时清单 | 正在运行的 WSL 发行版名称以及本地 Docker/Linux 原生 Podman 候选;明确的新鲜度,不检查客户机进程 |
| 本地审查 | 项目、技能和配置文件清单;静态发现、已保存快照比较和离线报告导入 |
| 调查 | 代理实例、文件/网络视图、警报、审计历史、统计信息以及 JSON/CSV/HTML/ZIP 导出 |
监控无需代理插件或订阅。默认监控仅观察 并记录日志;它不会自动阻止命令或隔离代理。终止、 挂起和恢复均为手动操作。请参阅完整功能指南。
从同一个
GitHub 发行版下载安装程序、manifest.json 和 manifest.json.sig,然后按照
离线验证操作。发行说明描述了该
安装程序的功能。
验证后手动安装第一个 beta 版本:已发布的 0.17.0-alpha 更新程序无法发现 beta 版本。从 0.14.1-alpha 或更早版本升级时,请先手动安装 0.15.0-alpha 或更新版本,然后再使用已签名的应用内更新。
需要 24.x 系列中的 Node.js 24.16.0 或更高版本。源码使用 Electron 45 和 64 位平台;macOS 需要 13 或更高版本。Windows 10/11 为主要平台;macOS/Linux 仍为实验性支持。
git clone https://github.com/antropos17/Aegis.git
cd Aegis
npm ci
npm start
在 Windows 上,执行 npm ci 后运行 npm run build:sidecar,以支持原生 Job/MCP 路由和原生辅助程序测试。Linux 进程操作还要求 /usr/bin/python3 处有 Python 3.9+ 以及内核 pidfd 支持;参见 Linux 进程控制。
开发工作流 涵盖了辅助程序构建和检查。
在 npm ci 之后,从源代码检出目录运行:
npm run dev
# open http://127.0.0.1:8770
预览版共享桌面组件,并使用模拟数据和隔离主机。它禁用原生导出和提供商请求。npm run frontend:build:preview
构建该预览版;npm run build:renderer 构建桌面渲染器。
源码默认打开 Advanced 导航。设置中的 Simple interface 提供调查、文件检查和设置;已保存的 Simple 选择会被保留。
| 任务 | 从这里开始 |
|---|---|
| 查看代理及其活动 | Monitoring,然后查看某个代理的进程、文件或连接 |
| 审查敏感文件警报 | Alerts,然后检查捕获的证据 |
| 检查 Windows 文件读取 | Events → Folder to monitor → Start file read monitoring;设置和限制 |
| 审查项目、技能或配置文件 | Local security |
| 根据策略检查选定的操作 | Action control |
| 审查单独的 Claude Code hook 配置文件 | Action control → Separate Claude hook profile;设置、支持的启动方式和移除 |
| 配置选定操作的 MCP 工具 | 终端设置 |
| 查找其他工具 | Start here 或 Commands(Ctrl K);工作区指南 |









