开源 SOC 实验室,使用 Fluent Bit 和 Vector 收集并规范化日志,通过 Suricata 和 OpenSearch 检测异常,并在 Znuny 中自动创建 ITSM 事件工单。
该项目是一个实验室装置,演示安全事件处理的完整流程:从终端设备收集日志到在 Service Management(ITSM)系统中创建事件。
该架构完全基于开源解决方案构建,模拟安全监控中心(SOC)的运作,能够检测异常、生成告警并自动为分析师创建工单。
本部分涵盖:收集、规范化、存储、基础关联和事件管理。
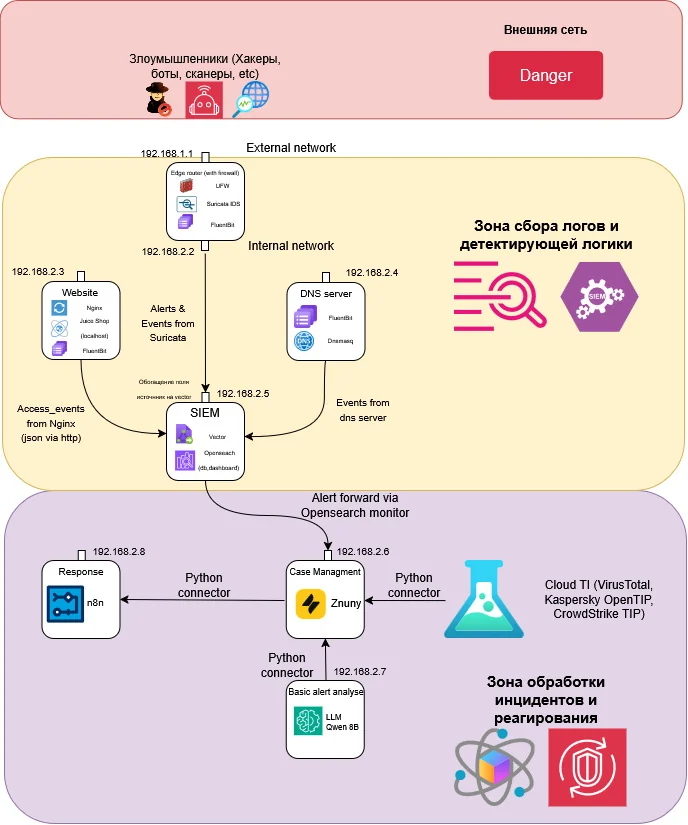
| 组件 | 角色 | IP 地址 |
|---|---|---|
| Nginx + JuiceShop | 带有漏洞应用的 Web 服务器(反向代理)。 | 192.168.25.3 |
| dnsmasq | 用于生成 DNS 日志的本地 DNS 服务器。 | 192.168.25.4 |
| Suricata | 用于分析流量并生成告警的 IDS/IPS。 | 192.168.25.2 |
| Fluent Bit | 轻量级日志收集与初步发送代理。 | 位于各来源端 |
| Vector | 日志聚合器、规范化器和路由器(VRL)。 | 192.168.25.5 |
| OpenSearch | 数据存储(SIEM)和关联引擎。 | 192.168.25.5 |
| Znuny (OTRS) | 用于事件管理的 ITSM 系统。 | 192.168.25.6 |
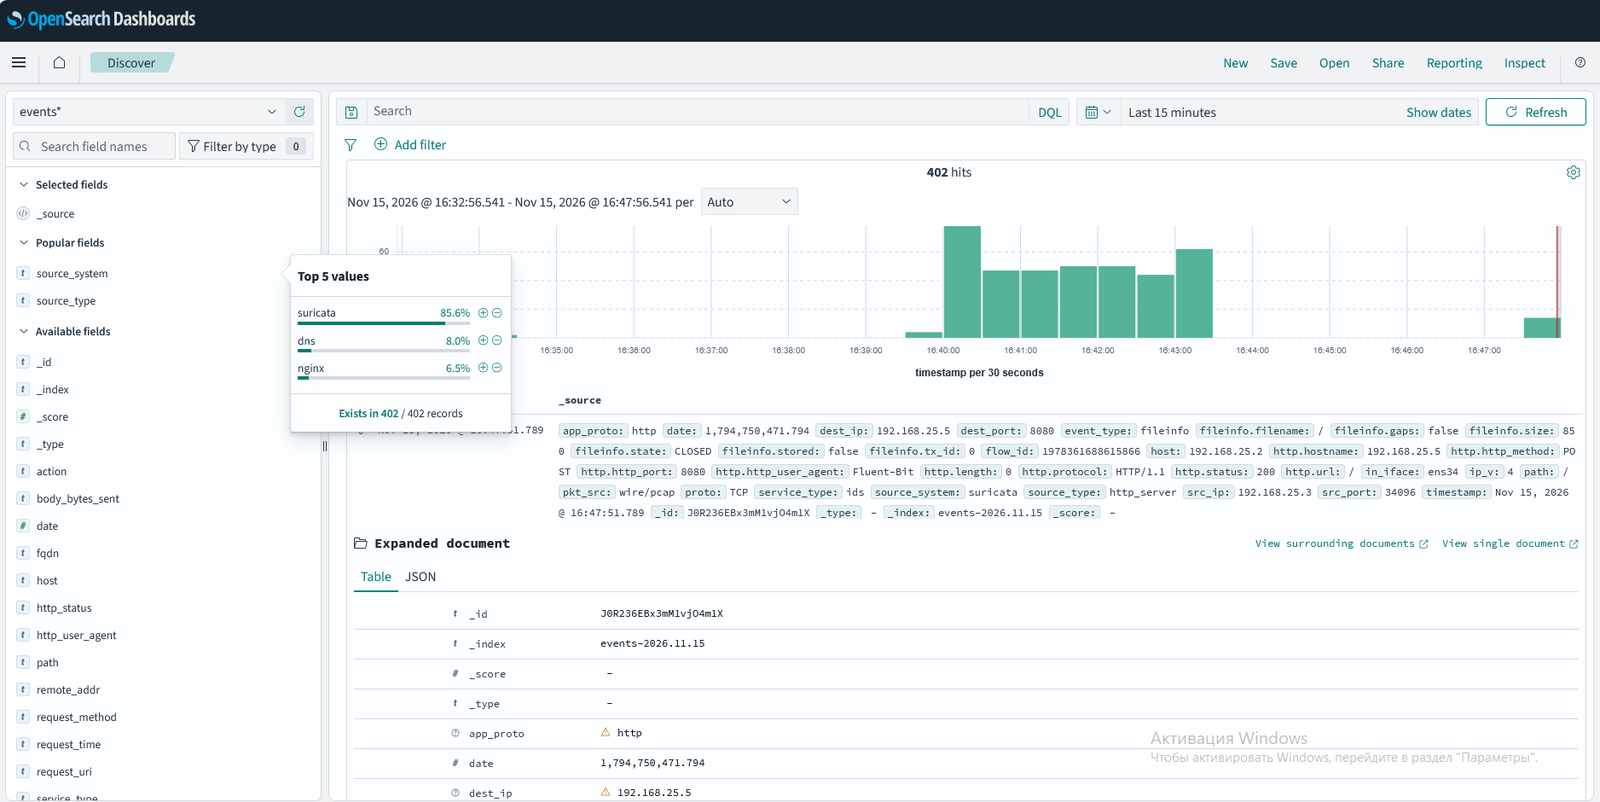
在 OpenSearch 中获取规范化事件:
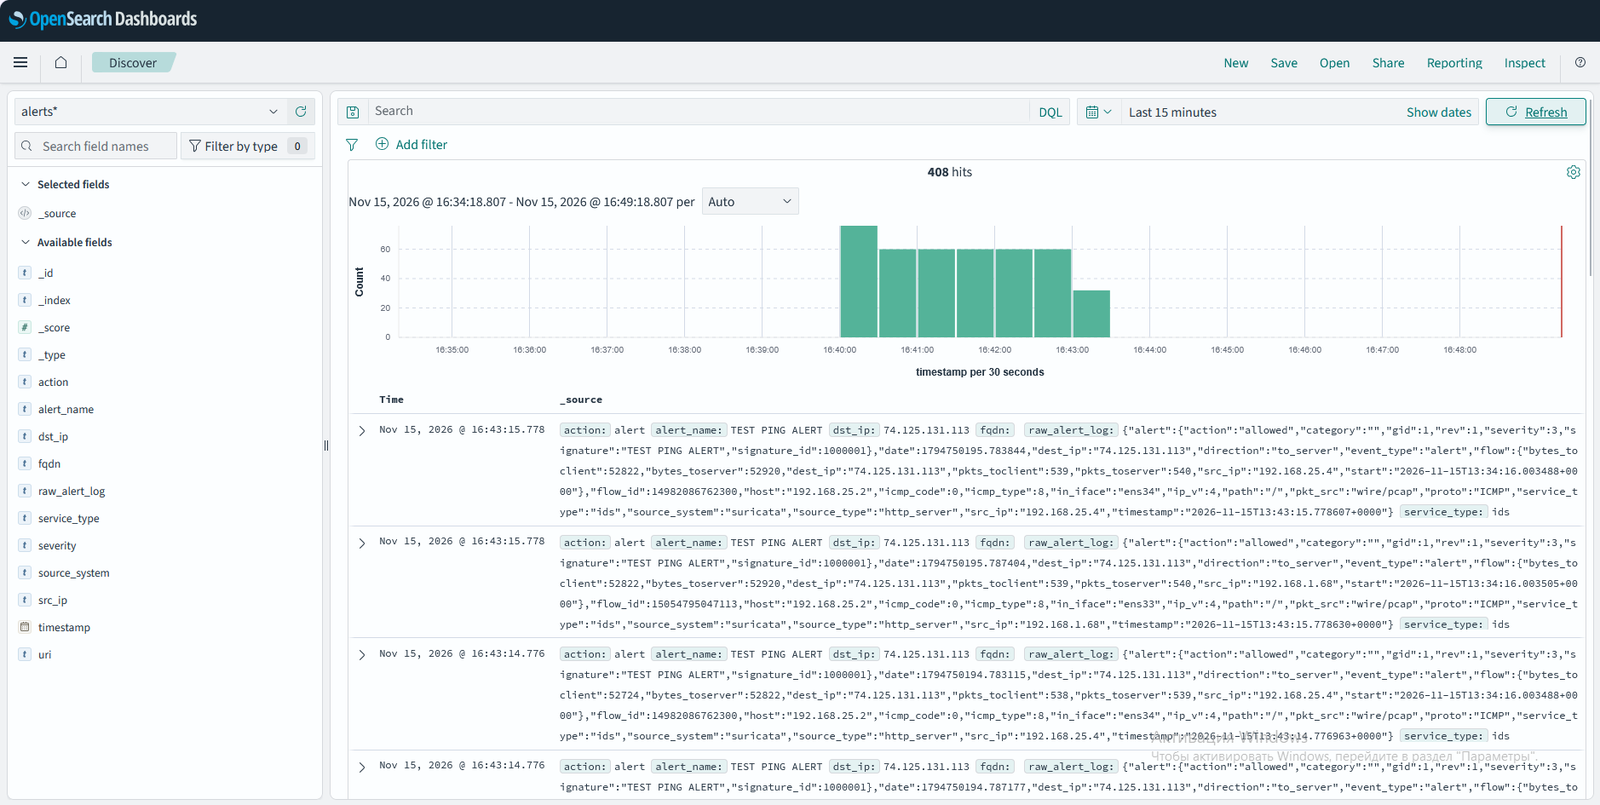
在 OpenSearch 中接收告警(Suricata):
在 OpenSearch 中为 Nginx 事件创建的监视器(作为关联规则示例):
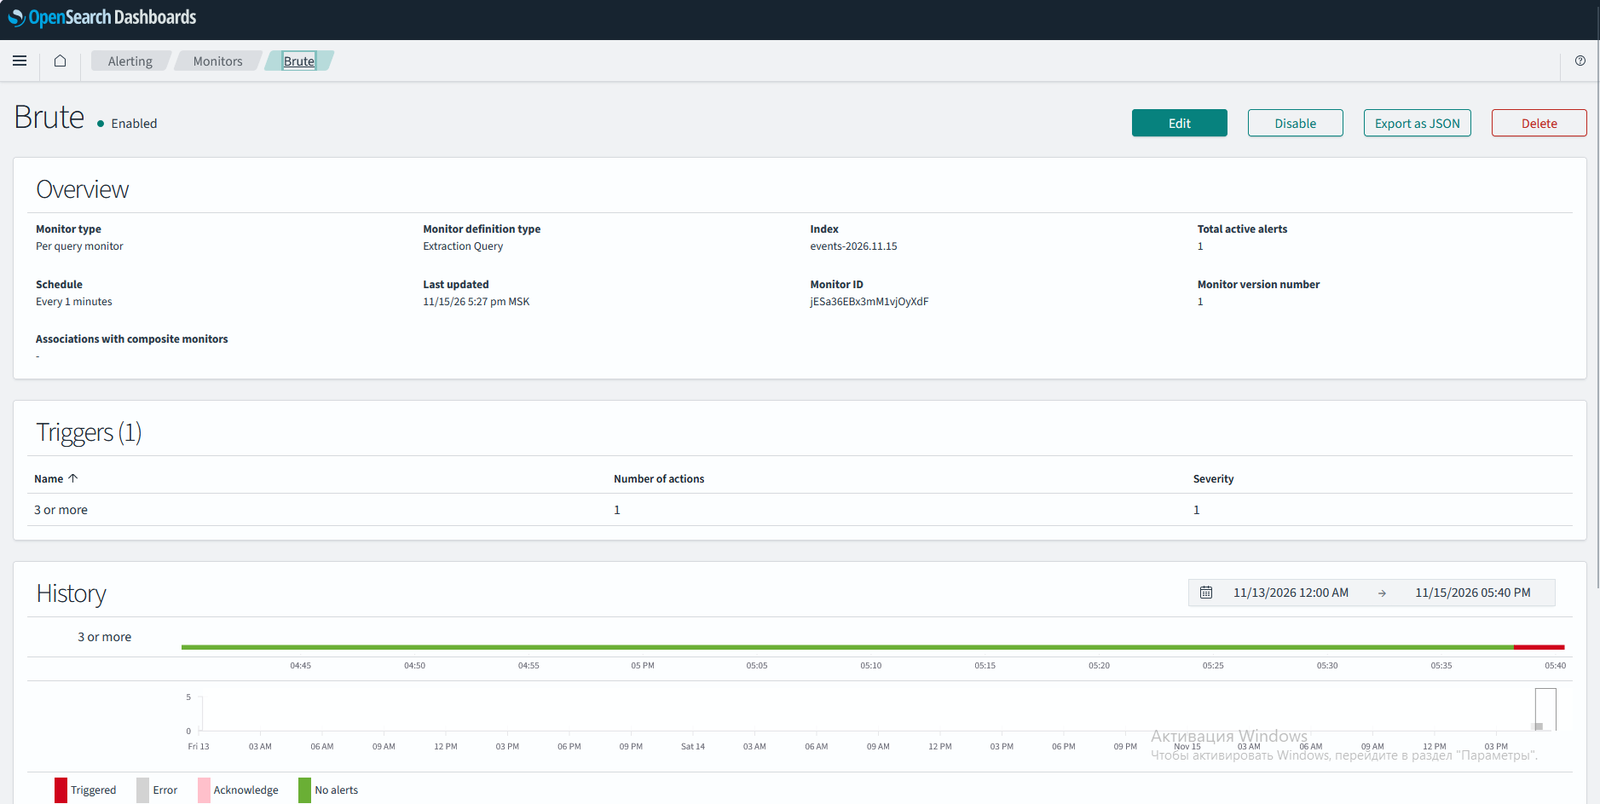
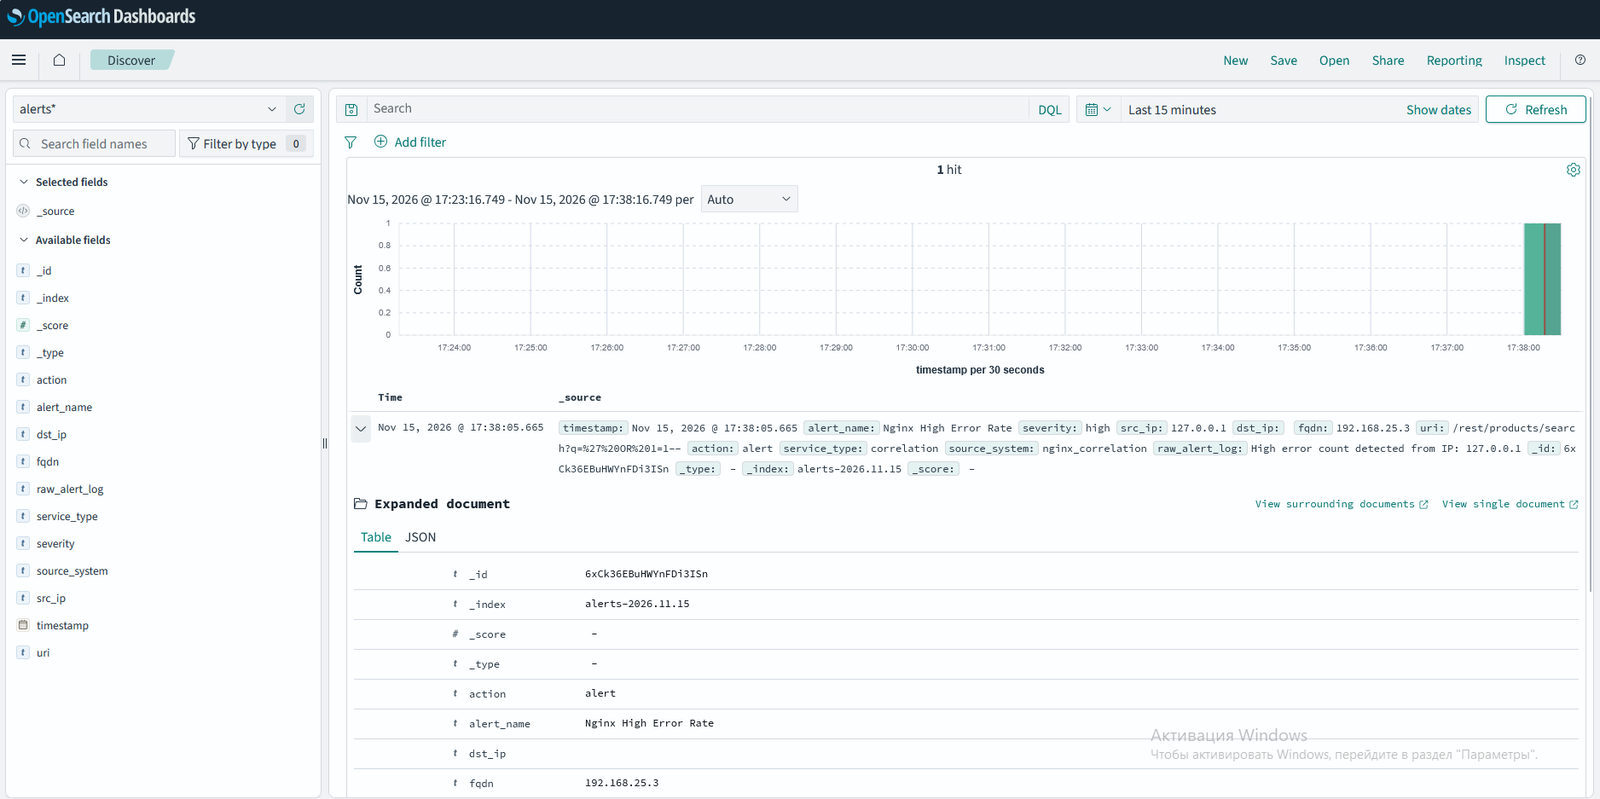
OpenSearch 中基于 Nginx 规则的告警:
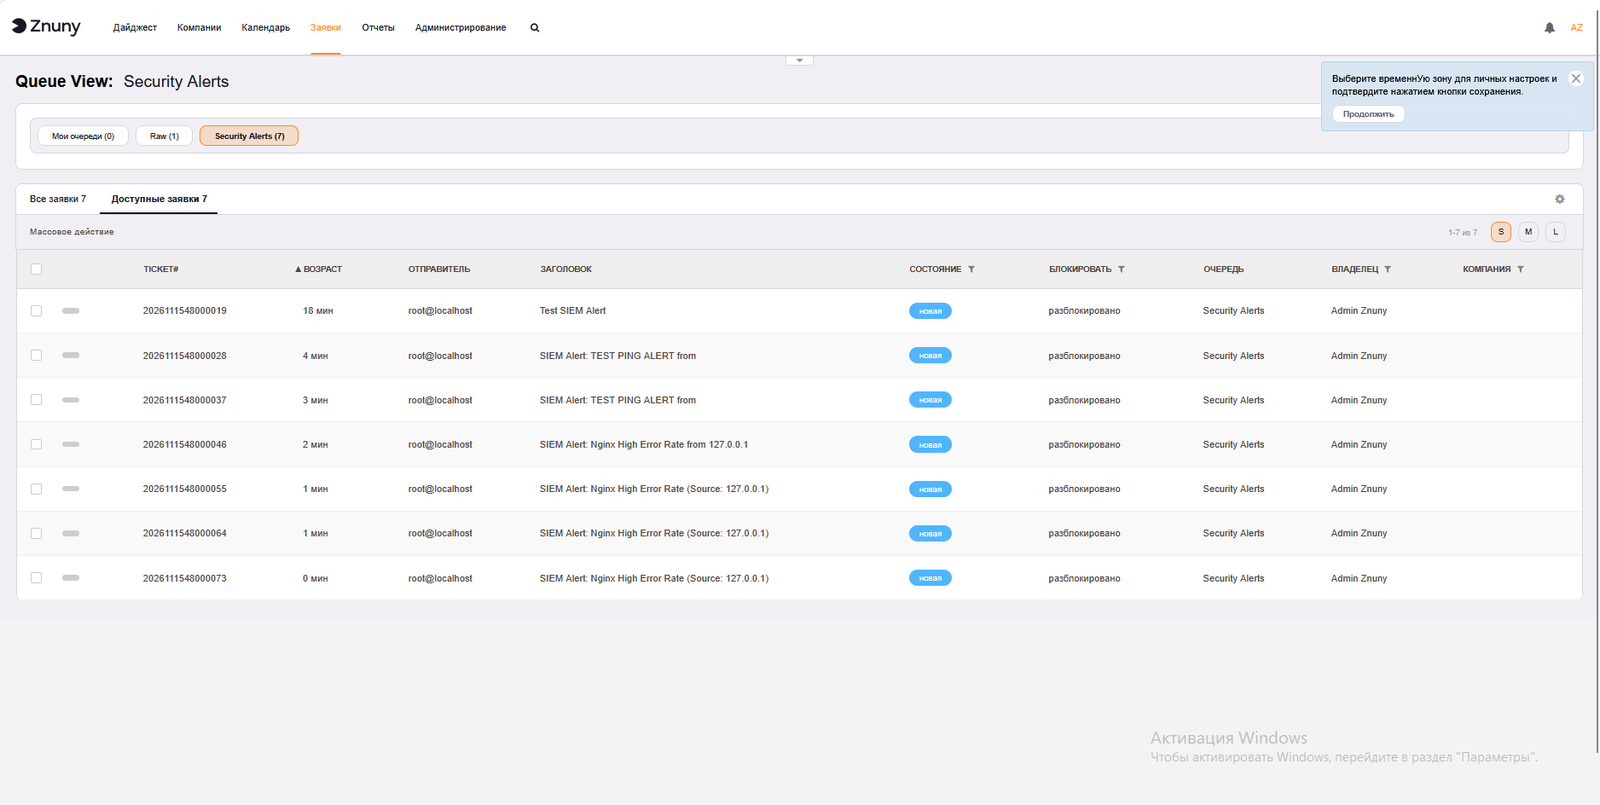
在 ITSM 中获取告警以进行 case management:
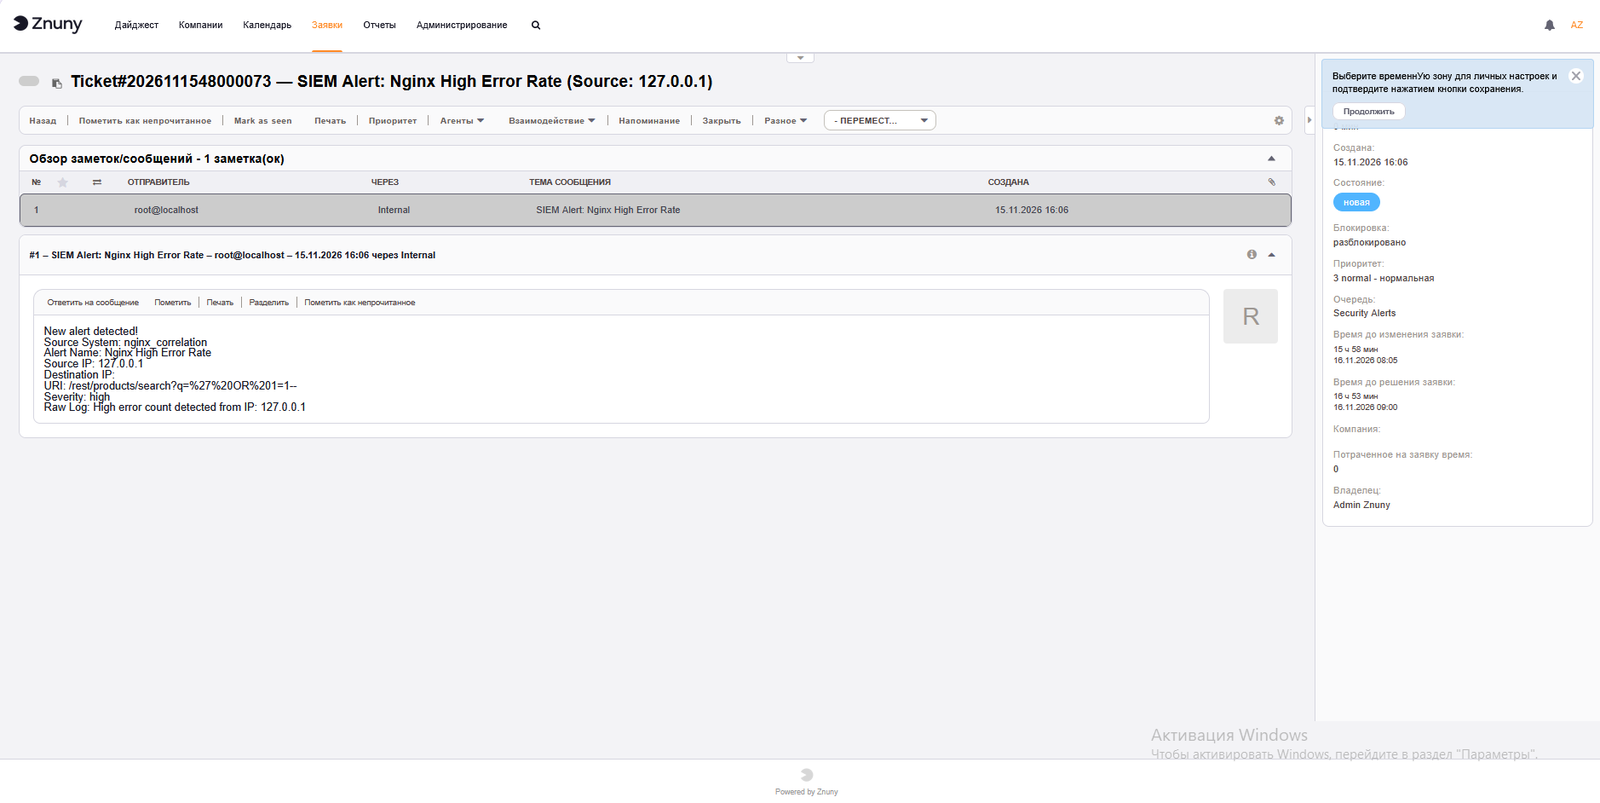
ITSM 中的告警:
Belov Sergey - @cybersec_road









