
 #1
行为异常检测、异常值分析、UEBA 和统计威胁检测工具。
Kitploit 推荐
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 zeek/zeek
Zeek 是一个强大的网络分析框架,与你可能知道的典型 IDS 有很大不同。
 stamparm/maltrail
实时恶意流量检测系统,利用公共黑名单、静态恶意软件痕迹和启发式分析,识别 DNS、HTTP 和 IP 流量中的威胁。
 oisf/suricata
用于实时流量检测、入侵检测与防御、协议分析以及基于规则的威胁狩猎的开源网络 IDS/IPS/NSM 引擎。
 oyesanyf/oshoosiclaw
自主 Rust 端点安全代理,结合 Ring-0 Windows 驱动与 Linux eBPF 执行前阻断、YARA 检测、MITRE ATT&CK 映射以及 P2P 网状威胁共享。
 aixisstudio/snitch
实时网络监控 + 出站防火墙——查看并拦截每一个连接。隐私优先、本地优先、Rust 集群代理、SIEM 导出、8 种语言。/ 实时网络监控 + 出站防火墙、Rust 集群代理、SIEM 导出。100% 本地。
 security-onion-solutions/securityonion
用于威胁狩猎、入侵检测、日志管理、事件响应和端点可见性的开源安全监控平台,集成了 SIEM 和全数据包捕获功能。
 antropos17/aegis
面向 AI 代理的开源 EDR。通过 110 个代理签名和 73 条检测规则,实时监控进程、文件访问、网络活动及行为异常。仅本地运行,无遥测。
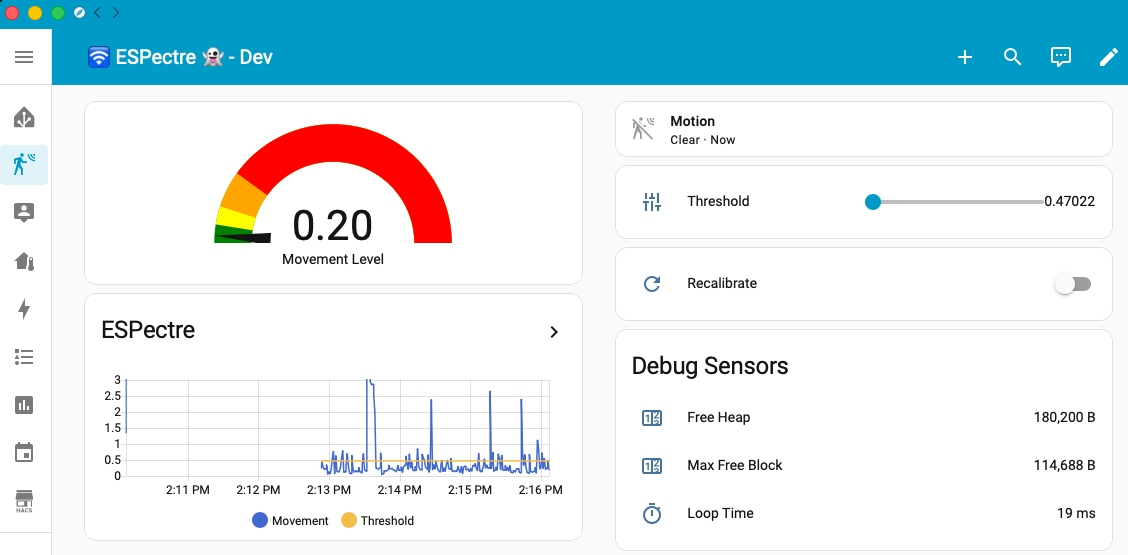 francescopace/espectre
ESPectre - 基于Wi-Fi频谱分析(CSI)的运动检测系统,集成Home Assistant。
 cbuijs/sdproxy
简单快速的 DNS 代理,具备并不简单的功能。专注于路由 DNS 转发、过滤和家长控制。
 devinblack001/ddos-reduction-system
基于行为流量分析、Random Forest 分类以及内核级 ipset/iptables 执行的自适应两阶段 Layer 4 DDoS 缓解网关。
 nvidia-nemo/guardrails
Programmable guardrails for LLM chat apps: enforce input/output rails, block jailbreaks and prompt injections, detect hallucination, and mask…
 pushkarreddyy/radioguard
面向 Android 的零信任蜂窝防御子服务(IMSI-Catcher、2G SMS Blaster 和 4G aLTEr 检测与安全路由)
 thingsboard/thingsboard
一体化物联网平台 - 设备管理、数据采集、处理与可视化。

 roxanne_ardary/nexora
AI驱动的端点治理平台,监控软件使用情况,应用基于确定性策略的风险分类,并通过仅解释的AI分析生成结构化安全情报,以支持合规性和可审计性。
 neo23x0/loki
基于IOC和YARA的扫描器,通过文件名正则表达式、YARA签名、哈希匹配以及端点上的C2回连检测,来识别入侵指标。
 joseluispino/hardstop
“Hard Stop:面向失控智能体执行的核级抢占与遏制”的参考实现。带外认知安灯拉绳、亚毫秒级(<0.154 ms)POSIX 进程组抢占,以及抗撕裂读的 WAL 状态提取。
 unit8co/darts
一个Python库,用于对时间序列进行用户友好的预测和异常检测。






